hackers

Norton by Symantec : un documentaire sur la culture des hackers

Soumis par fredericmazue le

Tous les jours, des actes de piratage et de violation de données sont signalés, mais comme les auteurs de ces crimes sont anonymes et sans visage, il est très facile d’en minimiser le danger potentiel.  Norton by Symantec dévoile aujourd'hui « À la recherche de la ville la plus dangereuse pour Internet », un nouveau documentaire produit par le réalisateur indépendant et plusieurs fois récompensé Sean Dunne. Ce documentaire propose un témoignage unique sur la culture et l'éthique des pirates, ainsi que sur les facteurs socio-économiques qui alimentent l'économie de l'information souterraine en Roumanie.

« La cybercriminalité est un marché lucratif et elle touche malheureusement des millions des personnes à travers le monde chaque année » affirme Derek O'Carrol, Vice-président de l'unité opérationnelle Norton chez Symantec. « Les cybercriminels utilisent de plus en plus souvent des méthodes agressives de piratage comme les ransomware, dont le volume a augmenté de 113 % l'an dernier. Notre objectif est de provoquer une discussion sur le marché en plein essor de la cybercriminalité et de souligner l'importance de la protection des données personnelles dans le monde connecté d'aujourd'hui. »

Où l'on devient riche en un clic et les données s'échangent en une nanoseconde

Norton s'est lancé dans la production du documentaire La ville la plus dangereuse afin de mettre des visages sur le problème de la cybercriminalité et de révéler les réalités de la composante humaine derrière les menaces informatiques.

Réalisé dans la ville de Râmnicu Vâlcea, surnommée « Hackerville » et avec pour toile de fond la Roumanie post-communiste, le documentaire porte une lumière crue sur quelques-unes des personnes  de l'une des plus grandes communautés de hackers au monde. À Râmnicu Vâlcea, de nombreux experts en piratage pratiquent aussi bien la fraude que le phishing ou d’autres méthodes avancées de piratage.  L'équipe de tournage a par ailleurs pu explorer les différents facteurs qui permettent à la cybercriminalité d'apparaître, de se développer puis de perdurer.

Au cours d'interviews étonnantes avec des pirates et des fraudeurs condamnés par la justice pour avoir piraté des comptes personnels et publics, tels que ceux de la NASA, de l'Agence spatiale européenne, de George Bush, d'Hillary Clinton ou encore de la Royal Navy, ils révèlent leurs méthodes, leurs motivations, et les raisons surprenantes qui les ont poussés à choisir la vie de cybercriminel.

Des pirates célèbres se prêtent à l'interview dans ce documentaire, notamment :

  • « Iceman»

Robert Butyka, alias Iceman, est un pirate roumain connu pour avoir infiltré 25 ordinateurs dans le laboratoire de propulsion par réaction de la NASA situé à Pasadena aux États-Unis en décembre 2010. Les ordinateurs faisaient partie du Programme de sondes atmosphériques infrarouges permettant d'aider la recherche climatologique et d'améliorer les prévisions météorologiques. Cette attaque a mis les ordinateurs hors service pendant plus de deux mois et a causé plus de 500 000 USD de dommages.

  • « Tinkode »

Tinkode était un pirate roumain du nom de Manole Razvan Cernaianu. Tinkode est célèbre pour avoir piraté de nombreux sites web de premier plan comme ceux de l'armée américaine, de la NASA, de la Royal Navy britannique, de l'Agence spatiale européenne, de MySQL et de Google.

  • « Madalin »

Madalin Dumitru est l'associé de Tinkode et le fondateur et PDG de Cyber Smart Defence, qu'il a créé en 2011. Il a travaillé pendant 12 ans pour des sociétés informatiques, notamment pour des sociétés de marketing internet. Il a reçu une formation en vente, marketing et management d'entreprise.

  • « Guccifer »

Gucci est un pirate roumain du nom de Marcel Lazar. Il est connu pour avoir accédé aux comptes e-mail personnels de nombreuses personnalités publiques, comme Hillary Clinton ou Colin Powell. Il a réussi à dissimuler son identité au F.B.I. et au Secret Service américain pendant de nombreuses années.

À la recherche de la ville la plus dangereuse pour Internet, documentaire web de 14 minutes, est accessible en ligne à l'adresse suivante : http://fr.norton.com/mostdangeroustown
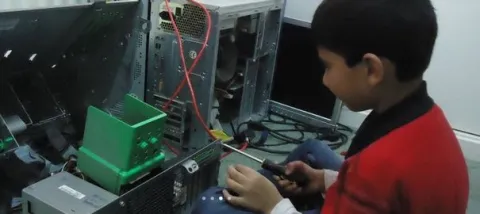
 

Certifié Microsoft à l'âge de 5 ans

Soumis par fredericmazue le
Image

Aux hackers bien nés, la valeur n'attend point le nombre des années. Ayan Qureshi, un petit britannique de 5 ans, vient d'obtenir la certification Microsoft, prouvant ainsi ses connaissances et réseau en et bureautique.  Il est le plus jeune certifié Microsoft à ce jour.

Ayan, qui a déjà mis en place son propre réseau, est la fierté de ses parents. Son papa est aussi son professeur d'informatique, à raison de deux heures par jour.

Ayan a d'ambitieux projets, ainsi annoncés à la BBC : "je veux créer ma propre entreprise et développer un hub de start-ups en Angleterre pour rivaliser avec la Silicon Valley".

:-)

Source : www.linfo.re

Photo : L'Express

Lancement du DLab, la plateforme sécurité informatique de Deloitte

Soumis par fredericmazue le

Deloitte annonce l’ouverture de DLab, son laboratoire IT Advisory, qui regroupera depuis un Data Center hébergé au sein-même de ses locaux une offre de services élargie, outillée et industrialisée à disposition de tous ses clients.

Deloitte souligne qu'en France comme à l’international, les entreprises sont confrontées à une recrudescence d’attaques organisées ciblant leurs systèmes d’informations et visant selon les cas, à nuire à leur l’image, à s’approprier des documents confidentiels (stratégie, secrets de fabrique, etc.) ou à impacter négativement leurs clients en soulignant leur extrême fragilité. Citons pêle-mêle, intervention de hackers/ cybercriminels, détournement ou vol de données sensibles via Internet ou bien au travers de complicités internes aux organisations.

Dans ce contexte où la confiance se trouve fragilisée par l’ouverture irréversible et croissante des entreprises sur Internet, la sécurisation devient un enjeu des plus cruciaux.

« Nous constatons, au travers de nos interventions, un besoin croissant de sécurisation des entreprises de toutes tailles et de tous secteurs. Face aux risques cyber qui se multiplient, notre rôle est de répondre à cet enjeu aujourd’hui central pour la pérennité des entreprises. Avec la création de ce laboratoire extrêmement moderne, nous leur apportons des solutions novatrices et toujours plus performantes en termes de sécurité et d’analyse des données» déclare Marc Ayadi, Associé Risques et Services IT Advisory chez Deloitte.

Ce laboratoire hébergé chez Deloitte en France s’appuie sur un data center auditable, reposant sur des technologies puissantes et robustes et répondant aux exigences de sécurité auxquelles doivent légitimement aspirer les clients.

Avec un effectif de plus de 115 collaborateurs dont 40 ingénieurs en sécurité, le laboratoire de Deloitte permet la conduite de différentes missions parmi lesquelles :

  • Cyber-sécurité : analyse des vulnérabilités et tests d’intrusions et évaluations de la sécurité du système d’information ;
  • Cyber-intelligence : ensemble des dispositifs permettant de maîtriser l’exposition sur Internet de l’organisation.
  • Analyse de données et publications de tableaux de bord au travers de technologies de pointe (techniques de modélisation et de simulation extrêmement avancées : Advanced Knowledge Discovery, DTect etc.).

Installé dans les locaux de Deloitte, le DLab s’étend sur 160m² et bénéficie d’une haute disponibilité et de capacités de reprise en cas de sinistre.

Les forums sont de véritables écoles pour apprentis hackers

Soumis par fredericmazue le

Imperva dévoile les résultats de son rapport “The State of Hacker Forum Report”, le 6ème de la cellule HII (Hacker Intelligence Initiative) d’Imperva. Ce rapport porte un regard approfondi sur les dessous du cybercrime à travers l’analyse du contenu et de l’activité de l’un des principaux forums en ligne de hackers actif, regroupant environ 220 000 membres à travers le monde.

Hackers et sécurité : Conférences techniques, aux GS Days, journées francophones de la sécurité

Soumis par jean le

L’objectif des GS Days, Journées francophones de la sécurité, est d’établir le dialogue entre le monde de la technique (administrateurs, experts sécurité), les RSSI, DSI et les décideurs. Ce colloque, exclusivement en français, propose, dans un même espace, plusieurs cycles de conférences et de démonstrations d’attaques informatiques, sous un angle technique et organisationnel.

Des conférences gratuites sont organisées sur les GS Days : http://www.globalsecuritymag.fr/Programme-des-Conferences,20091022,13416.html

Plusieurs associations professionnelles reconnues sont présentes à cet événement : l’ARCSI, l’OSSIR,  le CLUSIF, le Forum ATENA, le Chapitre français de l'OWASP, le CLUB 27001, FedISA.

Partie exposition : Bull, Orange Business Services, Trend Micro, HSC, EdelWeb, G DATA, Neowave (vainqueur des Sésames 2009 du Salon Cartes), Promisec, Bee Ware, Qualys, DeviceLock, ESET, BigFix.

Les conférences dont le programme est en ligne : http://www.globalsecuritymag.fr/Programme-du-Colloque,20091031,13359.html sont donc proposées sous les aspects techniques pour les administrateurs, organisationnels (pour les RSSI, DSI…) et des démonstrations réalisées, en collaboration avec les experts de l’ARCSI et du SCRT, concernent ces deux typologies de public.


www.gsdays.fr

INFOS PRATIQUES

Ce colloque se déroulera le 1er décembre 8h30 – 18h au Palais des Arts et des Congrès , 25, avenue Victor Cresson – 92 Issy-les-Moulineaux

Le site de l'ICANN cracké par des hackers turcs

Soumis par fredericmazue le
Web

C'est bien connu, nul n'est prophète en son pays... L'ICANN qui a libéralisé les extensions des noms de domaines s'est trouvé devoir faire face à plus de liberté que prévu. Des hackers trucs, un groupe baptisé NetDevilz, et décidément très forts, ont attaqué avec succès le serveur de noms de domaines (DNS) de l'ICANN pour rediriger le trafic vers une page disant " Vous pensez que vous contrôlez les domaines, mais en fait ce n'est pas le cas! Tout le monde se trompe. Nous contrôlons les domaines y compris ceux de l'ICANN! Vous ne nous croyez pas ?"

IBM tente de contrer les hackers

Soumis par francoistonic le

L’éditeur a dévoilé un nouveau logiciel ayant pour objectifs de
protéger les applications web (d’entreprise) contre les attaques.
Cette annonce fait suite au rachat par IBM de WatchFire, avec le
lancement de Rational AppScan. Les sites dits Web 2, et notamment
Ajax, posent de réels soucis de sécurité et d’intrusions car la
sécurité est souvent oubliée. AppScan a pour but d’identifier les
vulnérabilités d’une application et de générer le rapport lié. L’outil
propose les meilleures pratiques à mettre en œuvre selon la faille, la
vulnérabilité. AppScan est capable de scanner les applications Ajax et
Flash.

Rational AppScan sera disponible dès le 19 novembre prochain.
