hash

Le site de l'Equipe piraté !
Soumis par fredericmazue le
Image

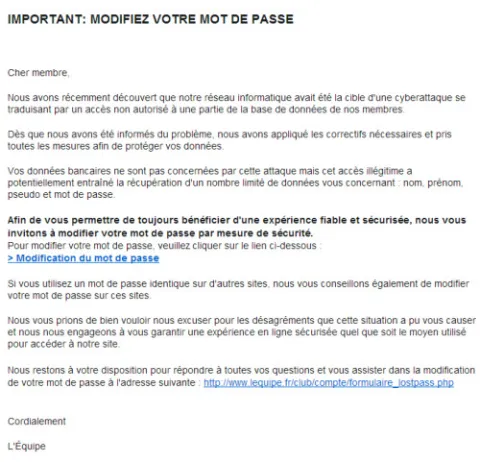
Le site Internet du journal sportif l'Equipe a été piraté et les cybercriminels ont pu dérober des données personnelles d'utilisateurs. Au minimum des noms, prénoms, pseudos et mots de passe. L'Equipê assure que les données bancaires des utilisateurs ne sont pas concernées. 

Nous ne savons pas si les mots de passe étaient codés en clair. L'Equipe ne communique par sur l'incident, mais a contacté par mails les utilisateurs concernés pour les inviter à modifier leurs mots de passe rapidement. Le mail indique aussi à ses utilisateurs que si ceux-ci utilisent le même mot passe sur d'autres sites, ils doivent également en changer sur ces sites.

Il est donc possible que les mots de passe soient stockés en clair sur le site de l'Equipe. Cependant, et plus probablement, il est possible que les mots de passe soient conservés sous la forme d'un hash MD5 sans salage. Or, fait que l'on oublie trop souvent, les cybercriminels disposent d'énormes bases de données de hash MD5 en correspondance avec le mot de passe ne clair. Ce qui revient à dire qu'un vol de hash MD5 est bien souvent équivalent un vol de mot de passe en clair, et cela justifie le conseil donné dans le mail de l'Equipe.

MySQL vulnérable à une attaque de force même pas brute

Soumis par fredericmazue le

Avis aux administrateurs système, une très grosse faille de sécurité a été découverte il y a quelques jours dans MySQL, et de nombreux exploits circulent déjà. En fait, exploiter cette faille est à la portée du script kiddie le plus novice qui soit.

Cette faille permet de se connecter au service par une attaque en force brute, pour peu qu'un nom d'utilisateur soit connu. Et comme la plupart des MySQL ont comme nom d'utilisateur, avec tous les droits, root au admin, cela devient un jeu d'enfant.

Le défaut a son origine dans le fait que le code part du principe que la fonction memcmp() qui est utilisée pour tester la validité du mot de passe retourne toujours une valeur comprise en -127 et 127. Cependant, selon les optimisations du compilateur utilisées pour compiler MySQL, une valeur en dehors de ces bornes peut être retournée, qui fera déduire au code qu'un mot de passe complètement faux est valide.

En fait, la faille est telle qu'il y a une chance sur 256 qu'un mot de passe erroné soit accepté. Attaquer ainsi MySQL en force brute devient un jeu d'enfant. A ce niveau est-ce qu'on même parler de force brute ? :-)

Bref un utilisateur de votre système cassera MySQL avec un script shell rudimentaire :

for i in `seq 1 1000`; do mysql -u root --password=bad -h 127.0.0.1 2>/dev/null; done

Et si votre MySQL est accessible sur le réseau, alors votre service est ouvert aux quatre vents. Ajustez vite votre configuration.

Des essais effectués sur plus de 17, millions de serveurs par les spécialistes en sécurité depuis la découvert de cette faille ont montré que 50% d'entre eux sont vulnérables!

Toutes les versions de MariaDB et MySQL jusqu'à 5.1.61, 5.2.11, 5.3.5, 5.5.22 
incluses sont vulnérables. Patchez vite votre système.

Source :

http://seclists.org/oss-sec/2012/q2/493

https://community.rapid7.com/community/metasploit/blog/2012/06/11/cve-2012-2122-a-tragically-comedic-security-flaw-in-mysql