C'est l'énorme buzz de ce début semaine, le service iCloud d'Apple a été piraté. L'attaquant (ou les attaquants) a réussi à se connecter à un grand nombre de comptes utilisateurs appartenant à des stars de sexe féminins et y a dérobé des photos très indiscrètes, pour ne pas dire plus. Rihanna, Hillary Duff, Jenny McCarthy, Kaley Cuoco, Kate Upton, Kate Bosworth, Keke Palmer, Selena Gomer et Kim Kardashian font parties des victimes parmi beaucoup, beaucoup d'autres. La mode étant en ce moment aux selfies nus, les services cloud de stockage derrière les smartphones deviennent de redoutables paparazzi à l'insu de leur plein gré.
Qui a volé ces photos qui se sont retrouvées sur le web ? Des rumeurs assez folles circulent, rumeurs tournant autour du thème assez classique du hacker qui aurait publié ces clichés par dépit de ne pouvoir les vendre.
Les photos se sont répandues comme une traînée de poudre via certains sites et sur les réseaux sociaux. Twitter, notamment, a réagi en fermant des comptes par lesquels ces photos ont été publiées. Apple de son côté n'a pas réagi à cette affaire.
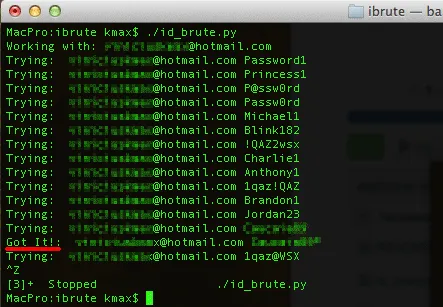
Pourtant la firme à la pomme est montrée du doigt pour défaut de sécurité. Ainsi The Next Web signale un script Python apparu sur GitHub, script qui permet d'attaquer en force brute le service Find My iPhone par lequel le scandale est arrivé.
L'attaque en force brute en question n'a rien de très sophistiquée (comme la plupart des attaques en force brutes d'ailleurs et par définition :-). Il s'agit d'une simple attaque au dictionnaire, ce qui consiste à essayer des connexions avec des mots de passe dits faibles (comme 12345 ou sesame, etc.) contenus dans le dictionnaire.
C'est très simple et c'est ce qui est reproché à Apple : laisser faire sans mettre un verrou au bout de quelques tentatives de connexion infructueuses et/ou ne pas avertir l'utilisateur que des tentatives de connexion sont faites sur son compte.
Mise à jour :
Apple a finalement réagi à cette affaire dans un communiqué. La firme à la pomme s'est dite "indignée" de ce vol massif de photos, et reconnaît, après 40 heures d'enquête, "que certains comptes de célébrités ont été compromis par une attaque très ciblée sur les noms d'utilisateur, mots de passe et questions de sécurité, une pratique qui est devenue trop souvent sur Internet"
Mais, en aucun cas, Apple reconnaît qu'il y a une faille de sécurité sur iCloud ou sur le service Find My iPhone, préférant rejeter la faute sur ses utilisateurs : "Pour se protéger de ce type d'attaque, nous conseillons à tous les utilisateurs de toujours utiliser des mots de passe forts, et d'activer la vérification en 2 étapes".
S'il est vrai que dans ce type d'affaire l'insouciance des utilisateurs est souvent de la partie, ce communiqué d'Apple ne satisfera en rien ceux qui estiment qu'en plus de la vérification en 2 étapes, Apple devrait réagir aux tentatives de connexions nombreuses, comme le font de très nombreux autres services.