IIS

Microsoft IIS menace Apache
Soumis par fredericmazue le
Image

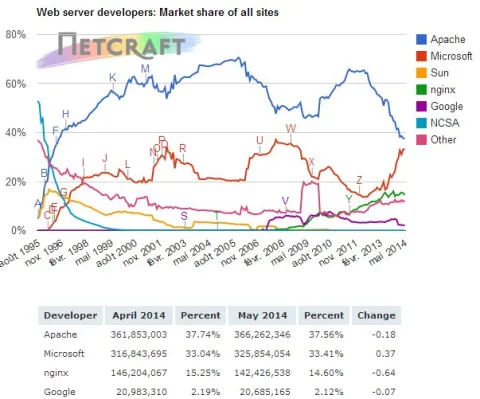
Apache reste le plus utilisé des serveurs Web. Toutefois sa suprématie est sérieusement contestée. Si la tendance se confirme, il pourrait même perdre sa première place assez rapidement.

En février dernier, netcraft.com publiait les résultats d'une étude mettant en évidence une très forte progression de IIS, le serveur web de Microsoft. Cette tendance est confirmée par la nouvelle étude, publiée ce mois.

En février, Apache possédait 38,22% des parts de marché tandis que IIS, en très forte progression, en possédait 32,80%.

Ce mois-ci, Apache a encore perdu des parts de marché, et descend à 37,56%, quant à IIS, il en a encore gagné pour monter à 33,41%

Comme le fait remarquer Netcraft, IIS, qui sert 9 millions de sites supplémentaires en ce mois de mai, n'a jamais été aussi près de dépasser Apache depuis 18 ans.

Le serveur nginx accuse lui aussi une baisse de plus d'un demi-point, en tombant à 14,60% de parts de marché.

Faille IIS, Microsoft confirme

Soumis par fredericmazue le

Dans un bulletin de sécurité Microsoft confirme l'existence d'une faille critique dans son serveur Internet Information Server (IIS), faille révélée hier

Il s'agit, dans le service FTP, d'un problème potentiel de débordement de tampon (buffer overrun) lors du listage des répertoires. Un nom long et malicieux pouvant permettre l'exécution de code arbitraire.

Microsoft précise qu'IIS 5.0 (Windows 2000 et XP) est affecté pleinement par la faille, IIS 6.0 (Windows Server 2003) l'est également, mais moins, en raison de l'utilisation de l'option de compilation /GS utilisé lors de la production de l'exécutable su serveur. Quant à IIS 7.0, il n'est pas vulnérable.

En attendant la publication d'un correctif, Microsoft vous recommande de désactiver le service FTP de votre serveur, ou, au moins, d'interdire toute opérations d'écriture à un utilisateur anonyme.

Faille critique dans les serveurs IIS

Soumis par fredericmazue le

Hier, un hacker du nom de Kingcope a publié un code permettant d'exploiter une faille dans IIS le server Web de Microsoft.

La faille concerne le protocole FTP. L'exploit de la faille pouvant aboutir à l'exécution de code arbitraire sur la machine attaquée. Il est clairement établi que la faille concerne IIS 5 installé sous Windows 2000 SP4. Cependant IIS 6 pourrait être vulnérable, et d'autres versions des systèmes d'exploitations de Redmond également.

Microsoft n'a pour l'instant pas confirmé l'existence du problème, mais "se penche" sur la question. L'US-CERT, quant à lui recommande très chaudement à tous les administrateurs d'interdire sur lerus serveurs les accès en écriture par FTP anonyme, en attendant qu'une solution soit trouvée.

Une vulnérabilité découverte dans IIS 6

Soumis par fredericmazue le

Nikolaos Rangos, un chercheur en sécurité, à dévoilé sur http://seclists.org/, une vulnérabilité dans le serveur Web de Microsoft IIS. Dans le document publié, Nikolaos explique qu'il existe un défaut dans la fonctionnalité WebDAV d'IIS 6. Ce défaut consiste en un mauvais traitement de caractères Unicode lors du parsing des URI

L'exploitation de ce problème permettrait de court-circuiter le processus d'authentification et d'avoir accès au contenu, y compris pour téléchargement, des répertoires normalement protégés par mot de passe.

ISS 5 et 7 ne seraient pas concernés par ce problème. Microsoft prépare un bulletin de sécurité relatif à ce problème.