IoT

La spécification Eclipse Sparkplug récompensée par le prix IoT Business Impact Award

Soumis par admin le

La spécification Eclipse Sparkplug de la fondation Eclipse a reçu un "IoT Business Impact Award 2023", décernée par le magazine IoT Evolution, la principale publication consacrée aux technologies IoT.

Ce prix récompense les organisations pour leurs études de cas sur le déploiement de l’IoT. Eclipse Sparkplug a été saluée pour son partenariat fructueux permettant d’apporter la fonctionnalité IoT à NGL Energy Partners.

"Sparkplug est en passe de devenir la norme de facto pour rendre l'IIoT "plug'n'play", a déclaré Frédéric Desbiens, Program Manager à la Fondation Eclipse et évangéliste pour l'IoT et l'Edge Computing. "Ce prix met en évidence les avantages commerciaux significatifs de la mise en œuvre de cette spécification en conjonction avec MQTT."

Sparkplug fournit une spécification ouverte et librement disponible sur la manière dont les passerelles Edge of Network (EoN gateways) ou les terminaux natifs compatibles MQTT et les applications MQTT communiquent de manière bidirectionnelle au sein d’une infrastructure MQTT. Il est reconnu que MQTT est utilisé dans un large éventail de cas d'utilisation de solutions applicatives ainsi que dans une variété quasi illimitée de topologies de réseau.

De par sa conception, la spécification MQTT n'impose pas de Topic Namespace (espace de noms de sujets) ni de Payload Encoding (codage de charge utile). Cependant, avec l’adoption de l'IIoT et d'autres architectures tirant parti du modèle publish/subscribe (éditeur/abonné) par les équipementiers du secteur industriel, la présence de différents Topic Namespaces et Payload Encodings peut compromettre l'interopérabilité pour le client final. Pour y remédier, la spécification Sparkplug traite les composants suivants au sein d'une infrastructure MQTT :

  • Sparkplug définit un Topic Namespace centré sur l'OT (Operational Technology)
  • Sparkplug définit une définition de payload encoding centrée sur l'OT optimisée pour les variables de processus industriels
  • Sparkplug définit la gestion de l'état de session MQTT requise par les systèmes OT SCADA temps réel

La norme Sparkplug a récemment été soumise pour publication en tant que norme internationale ISO/IEC JTC 1.

La Fondation Eclipse publie les résultats de son enquête sur l'adoption commerciale de l'IoT et de la technologie Edge en 2022

Soumis par fredericmazue le

La Fondation Eclipse a publié son rapport 2022 sur l’adoption commerciale de l’IoT et de l’Edge Computing (informatique de périphérie de réseau). Ce rapport est basé sur une enquête en ligne menée auprès de plus de 260 professionnels de l'IoT et de l’Edge Computing, du 1er avril au 15 juin 2022. L'objectif de l'enquête est de mieux comprendre les écosystèmes IoT et Edge en identifiant les besoins, les priorités et les défis auxquels sont confrontés les organisations qui déploient et utilisent des solutions commerciales, y compris celles s’appuyant sur des technologies open source.

« IoT et Edge computing ont continué de gagner en popularité en 2022 et en 2023, sans aucun signe de ralentissement, malgré le climat macroéconomique actuel, » a déclaré Mike Milinkovich, Directeur Exécutif de la Fondation Eclipse. « Ces tendances suggèrent que l'IoT et l'Edge sont pensés comme des investissements stratégiques offrant un véritable retour sur investissement. Le modèle open source ne peut qu'accroître ces avantages. »

Les participants à l'enquête représentent un large éventail d'industries, d'organisations et de fonctions professionnelles. Voici les neuf des conclusions principales tirées des données de l'enquête :

  • Les technologies IoT sont adoptées à un rythme qui s’accélère. 53% des répondants déploient actuellement des solutions IoT et 24% de plus prévoient de le faire dans les 12 à 24 mois à venir, tandis que 18% évaluent actuellement des déploiements.
  • L'adoption de l’Edge computing est également en hausse. 53% des organisations utilisent ou prévoient d'utiliser des technologies Edge computing dans les 12 mois à venir. Vingt autres pour cent sont en train d'évaluer l'utilisation de déploiements en périphérie de réseau.
  • On observe une croissance des investissements dans l'IoT et les technologies Edge. 23% des répondants prévoient des dépenses comprises entre 100 000 et 1 million de dollars en 2022, et 33% en 2023. 10% prévoient de dépenser plus de 10 millions de dollars, et ce chiffre passera à 12% en 2023.
  • La tendance est à la gestion d'un plus grand nombre d'actifs IoT et Edge par déploiement. Les déploiements de moins de 1 000 actifs gérés resteront stables voire moins nombreux, tandis que les déploiements plus importants sont orientés à la hausse. En ce qui concerne la mise en œuvre d’actifs, 52% se font un mélange de feuille blanche et d’environnement pré-existant.
  • Davantage d'entreprises considèrent désormais l'IoT et l’Edge comme stratégiques, les décisions de dépenses étant prises au niveau de la direction dans 38% des cas. Ce chiffre est en augmentation de 3% par rapport à 2021.
  • 73% des organisations prennent en compte l'open source dans leurs plans de déploiement. Cela montre clairement que les plateformes dominantes de l'IoT et de l’Edge seront soit open source, soit basées en partie sur l'open source. Seules 27% des organisations utilisant des technologies IoT et Edge déclarent ne pas utiliser de technologies open source.
  • Selon les répondants, les principaux avantages de l'utilisation de l'open source sont : la possibilité de personnaliser ou d'influencer le code dans les projets (30%), la flexibilité (22%), ainsi que les avantages en termes de coûts (16%).
  • Les 3 principaux défis opérationnels de l'IoT et de l’Edge sont : 1) la connectivité ; 2) la sécurité ; et 3) la collecte et l'analyse des données.
  • La tendance est aux stratégies de cloud hybride. 42% des personnes interrogées pensent que les déploiements IoT utilisent ou utiliseront un cloud hybride (c'est-à-dire composé de deux ou plusieurs infrastructures cloud distinctes, par exemple privée et publique).

Le rapport comprend également des détails sur l'adoption de l'IoT et de l’Edge par secteur, et les principales préoccupations des adoptants commerciaux. Pour en savoir plus, les parties intéressées peuvent télécharger le document suivant : Rapport d’enquête 2022 sur l'adoption commerciale de l'IoT et de l’Edge computing.

L'enquête sur l'adoption commerciale de l'IoT et des technologies Edge est parrainée par l'association Eclipse IoT et les groupes de travail Edge Native. Cette enquête sur l'adoption complète elle-même l’enquête annuelle sur les développeurs de l'IoT.  Les communautés IoT et Edge Native de la Fondation représentent l'une des plus grandes collaborations open source au monde, avec 45 projets issus de 45 membres. Les projets Eclipse IoT et Edge ont été adoptés par des organisations de premier plan de plusieurs secteurs pour fournir des solutions et des services commerciaux s’appuyant sur l'IoT et l'Edge.

eSOL annonce la sortie de nouvelles versions de son SDK CC-Link IE TSN

Soumis par fredericmazue le
Image

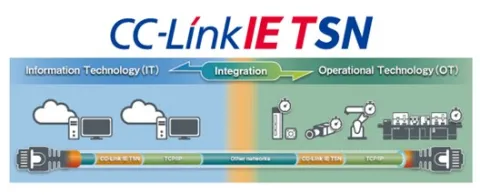
eSOL a annoncé la sortie de nouvelles versions de son kit de développement logiciel (SDK) CC-Link IE TSN au printemps prochain. Le SDK CC-Link IE TSN d’eSOL prend en charge le réseau industriel ouvert CC-Link IE TSN, défini par l'Association de Partenaires CC-Link (CC-Link Partner Association).

Le SDK CC-Link IE TSN d’eSOL permet d’accélérer le développement d’équipements industriels prenant en charge la norme CC-Link IE TSN, qui permet la création d’un réseau industriel, où systèmes d’automatisation industrielle (OT) et systèmes informatiques (IT) sont interconnectés.

CC-Link a été développé par Mitsubishi Electric Corporation en 1996, afin de permettre à de nombreux équipements industriels différents de communiquer entre eux, et en 2000, les spécifications ont été diffusées sur le marché en tant que norme de réseau industriel ouvert. Plus tard cette année-là, l'Association de Partenaires CC-Link a été lancée pour promouvoir et faciliter l'utilisation de CC-Link dans le monde. Actuellement, l'Association de Partenaires CC-Link compte plus de 4000 entreprises internationales partenaires, et eSOL est l’une d’elles depuis septembre 2021.

Aujourd'hui, les dispositifs compatibles CC-Link sont présents dans le domaine de l'automatisation industrielle à l'échelle mondiale, avec notamment des automates programmables, des robots, des convertisseurs et des équipements servo, des capteurs, des codeurs, des modules d'entrées numériques ou analogiques, des PC, des écrans, des jauges de contrainte et des indicateurs, des passerelles, et des électrovannes. À l'heure actuelle, le nombre de produits certifiés CC-Link dépasse les 2 600, et le nombre de produits compatibles CC-Link IE TSN augmente également.

La technologie réseau de la famille CC-Link, est née avec le CC-Link à communication série, puis a évolué avec les CC-Link IE Field, CC-Link IE Field Basic, et CC-Link IE TSN, basés sur Ethernet. CC-Link IE TSN est un réseau industriel ouvert que l'Association de Partenaires CC-Link a formulé en 2018. Il s'agit du tout premier protocole réseau industriel à réaliser la fusion IT (informatique) et OT (technologie opérationnelle) sur les sites de production, grâce à la technologie TSN (Time-Sensitive Networking, ou réseau sensible au temps) développée sur la base de la spécification Ethernet standard. Ce protocole efficace améliore encore les performances et les fonctions de l’ancien CC-Link IE. En plus de pouvoir être mise en œuvre sur un large éventail d'équipements grâce à des méthodes de développement diversifiées, cette technologie autorise la communication mixte d’informations, via des communications contrôlées et via des communications IP. CC-Link IE TSN favorise la mise en œuvre efficace et plus rapide d'usines intelligentes s’appuyant sur l'IoT.

Les divulgations de vulnérabilités affectant les dispositifs IoT ont augmenté de 57 % au cours du premier semestre 2022

Soumis par fredericmazue le

Les divulgations de vulnérabilités ayant un impact sur les appareils IoT ont augmenté de 57% au cours du 1er semestre 2022 par rapport au 2ème semestre 2021, selon une nouvelle recherche publiée aujourd'hui par Claroty. Le rapport State of XIoT Security Report : 1H 2022 a également constaté que, sur la même période, les auto-divulgations des fournisseurs ont augmenté de 69% - ces derniers révèlent désormais et pour la première fois plus de vulnérabilités que les organismes de recherche indépendants - et que les vulnérabilités du firmware entièrement ou partiellement corrigées ont augmenté de 79% - une amélioration notable compte tenu des défis relatifs à la correction des vulnérabilités du firmware par rapport à celles du logiciel.

Réalisé par Team82, l'équipe de recherche reconnue de Claroty, le rapport est un examen approfondi et une analyse des vulnérabilités ayant un impact sur l'Internet étendu des objets (XIoT), un vaste réseau de systèmes cyber-physiques comprenant des systèmes de technologie opérationnelle et de contrôle industriel (OT/ICS), l'Internet des objets médicaux (IoMT), des systèmes de gestion de bâtiments et l'IoT d'entreprise.

L'ensemble de données comprend des vulnérabilités découvertes par Team82 et provenant de sources ouvertes fiables telles que la base de données nationale américaine des vulnérabilités (NVD, National Vulnerability Database), l’Industrial Control Systems Cyber Emergency Response Team (ICS-CERT), la plate-forme CERT@VDE, le MITRE, et les fournisseurs de solutions d’automatisation industrielle Schneider Electric et Siemens.

Amir Preminger, vice-président de la recherche chez Claroty commente : « Depuis plusieurs décennies nous connectons de plus en plus d’objets à Internet. Cela se traduit aujourd’hui par des systèmes cyber-physiques qui ont un impact direct sur nos expériences dans le monde réel, notamment la nourriture que nous mangeons, l'eau que nous buvons, les ascenseurs que nous empruntons et les soins médicaux que nous recevons. Nous avons mené cette recherche pour donner aux décideurs de ces secteurs critiques un aperçu complet du paysage des vulnérabilités de leurs IoT, leur permettant d'évaluer, de hiérarchiser et de traiter correctement les risques pour les systèmes critiques qui sous-tendent la sécurité publique, la santé des patients, les réseaux et services publics intelligents, et plus encore ». 


Les principales conclusions de l’enquête sont les suivantes :

● Dispositifs IoT : 15 % des vulnérabilités ont été découvertes dans les appareils IoT, soit une augmentation significative par rapport aux 9 % du dernier rapport de Team82 couvrant le second semestre 2021. En outre, pour la première fois, la combinaison des vulnérabilités IoT et IoMT (18,2 %) a dépassé les vulnérabilités dans les systèmes informatiques IT traditionnels (16,5 %). Cela indique une compréhension accrue de la part des fournisseurs et des chercheurs pour sécuriser ces appareils connectés, car ils peuvent être une passerelle vers une pénétration plus profonde du réseau.

● Les auto-divulgations des fournisseurs : Pour la première fois, les auto-divulgations des fournisseurs (29 %) ont dépassé le nombre de divulgations par les organismes de recherche indépendants (19 %) mais restent inférieures aux divulgations par des sociétés de sécurité tierces (45 %). Les 214 CVE publiés doublent presque le total de 127 du rapport de Team82 pour le deuxième semestre 2021. Cela indique que les fournisseurs d'OT, d'IoT et d'IoMT sont plus nombreux que jamais à établir des programmes de divulgation des vulnérabilités et à consacrer davantage de ressources à l'examen de la sécurité et de la sûreté de leurs produits.

● Micrologiciels : Les vulnérabilités publiées concernant les micrologiciels étaient presque à égalité avec le nombre de vulnérabilités logicielles (46 % et 48 % respectivement), un bond énorme par rapport au 2ème semestre 2021 où il y avait presque deux fois plus de vulnérabilités détectées dans les logiciels (62 %) que dans les micrologiciels (37 %). Le rapport a également révélé une augmentation significative des vulnérabilités de firmwares entièrement ou partiellement corrigées (40 % au premier semestre 2022, contre 21 % au deuxième semestre 2021), ce qui est remarquable compte tenu des difficultés relatives à l'application de correctifs aux firmwares en raison des cycles de mise à jour plus longs et des fenêtres de maintenance peu fréquentes. Cela indique l'intérêt croissant des chercheurs pour la sauvegarde des dispositifs aux niveaux inférieurs du modèle Purdue, qui sont plus directement connectés au processus lui-même et constituent donc une cible plus attrayante pour les attaquants.

● Volume et criticité : En moyenne, les vulnérabilités XIoT sont publiées et traitées au rythme de 125 par mois, pour atteindre un total de 747 au premier semestre 2022. La grande majorité d'entre elles ont des scores CVSS de criticité (19 %) ou de gravité élevée (46 %).

● Impacts : Près des trois quarts des vulnérabilités détectées (71 %) ont un impact élevé sur la disponibilité des systèmes et des appareils, qui est la mesure d'impact la plus applicable aux appareils XIoT. L'impact potentiel le plus important est l'exécution de code ou de commande à distance non autorisée (prévalant dans 54 % des vulnérabilités), suivi des conditions de déni de service (plantage, sortie ou redémarrage) à 43 %.

● Atténuations : La principale mesure d'atténuation est la segmentation du réseau (recommandée dans 45 % des divulgations de vulnérabilités), suivie de l'accès distant sécurisé (38 %) et de la protection contre les ransomwares, le phishing et le spam (15 %).

● Contributions de Team82 : Team82 continue d'être à la pointe de la recherche sur les vulnérabilités des OT, ayant divulgué 44 vulnérabilités au cours du premier semestre 2022 et un total de 335 vulnérabilités à ce jour.
Canonical lance des images d’Ubuntu optimisées pour les puces Intel IoT

Soumis par fredericmazue le

Canonical a annoncé la disponibilité de nouvelles images Ubuntu optimisées pour la nouvelle génération de processeurs IoT Intel Atom, qui adresse les besoins spécifiques des déploiements Edge dans de multiples secteurs verticaux. 

Avec ces images, les deux entreprises s’attachent à activer sur Ubuntu les fonctionnalités spécifiques des plateformes Intel IoT, telles que les performances en temps réel, la facilité de gestion, la sécurité, et à permettre aux utilisateurs de tirer parti de l’amélioration de leurs performances CPU et graphiques. Cette collaboration garantit que les développeurs et les entreprises peuvent créer des appareils fiables et sécurisés, mettre leurs produits sur le marché plus rapidement et bénéficier d’un support commercial Ubuntu pouvant aller jusqu’à 10 ans. 

« Des gazoducs et des gouvernements aux kiosques d’épicerie et à votre grand-mère, personne n’est à l’abri », a commenté Cindy Goldberg, vice-présidente de Silicon Alliances chez Canonical. « Avec Ubuntu Core, vous disposez d’un système d’exploitation conteneurisé, conçu dès le départ avec la sécurité en tête. Les CVE sont suivis et corrigés par Canonical, et les correctifs de sécurité sont déployés automatiquement sur le terrain pour assurer la sécurité de votre parc. »

« En plus de résoudre les besoins uniques de nos clients IoT sur un Linux validé libre d’utilisation, notre collaboration avec Canonical permet aux clients d’accéder au support d’entreprise sur une version supportée à long terme lorsqu’ils cherchent à déployer leurs solutions », a déclaré John Healy, vice-président de la gestion de la plateforme IOTG et de l’ingénierie client chez Intel. « Cela répond aux défis traditionnels de la maintenance et du support des builds personnalisés pour les déploiements validés basés sur Linux. »

Avec les plateformes IoT optimisées par Intel, Ubuntu et Ubuntu Core offrent jusqu’à 10 ans de support à long terme grâce à la collaboration entre Intel et Canonical.

Pour accélérer la mise sur le marché et réduire les coûts de développement, les développeurs et les entreprises peuvent bénéficier du programme Ubuntu Certified Hardware qui présente une liste importante et croissante de cartes et de dispositifs ODM certifiés basés sur les processeurs Intel IoT.

Plus d’informations ici.

Ubuntu Core 20 sécurise Linux pour l’IoT

Soumis par admin le

Canonical a annoncé la disponibilité générale de Ubuntu Core 20, une version allégée et conteneurisée d’Ubuntu 20.4 LTS dédiée aux objets connectés et aux systèmes embarqués. Cette version majeure renforce la sécurité des appareils avec un démarrage sécurisé, un chiffrement complet du disque et une récupération sécurisée des appareils. Ubuntu Core s’appuie sur l’écosystème d’applications Ubuntu pour créer des objets intelligents ultra-sécurisés.

« Chaque appareil connecté a besoin d’une plateforme de sécurité garantie et d’un magasin d'application », a déclaré Mark Shuttleworth, fondateur et CEO de Canonical. « Ubuntu Core 20 permet aux innovateurs de créer des choses hautement sécurisées et de se concentrer entièrement sur leurs propres fonctionnalités et applications, avec une isolation et des mises à jour de sécurité intégrées au système d’exploitation ».

La version Ubuntu Core 20 s’appuie sur les points forts établis pour Ubuntu Core. Elle propose les meilleures mises à jour de sécurité de sa catégorie qui prennent en charge des updates sans surveillance, contrôlées et économiques pour les flottes d'objets OEM. Cette version apporte ainsi une surface d’attaque minimale pour le système d’exploitation et les applications, sans aucun logiciel superflu installé dans le système de base et des mises à jour de sécurité réduite et à une fréquence moindre. Tous les snaps sur les appareils Ubuntu Core sont par ailleurs strictement confinés et isolés, ce qui limite les dommages causés par les applications compromises. Ubuntu Core assure l’intégrité du logiciel et un démarrage sécurisé empêche l’installation de logiciels non autorisés, avec des racines de confiance. Le chiffrement intégral du disque facilite la mise en conformité avec les exigences de confidentialité pour les applications sensibles pour le grand public, l’industrie, la santé ou les smart cities, assure Canonical.

De nouvelles dates pour la 5ème édition de IoT Week

Soumis par admin le

La 5ème édition de l’IoT Week by CITC repositionne ses dates du 15 au 19 mars 2021. C’est une édition 100% digitale qui sera organisée. La programmation reste inchangée. Pendant cette semaine, des experts de la tech, des représentants de grands groupes internationaux et d’entreprises innovantes, mais aussi des chercheurs et des porteurs de projets, viendront confronter leurs points de vue, présenter des projets concrets et exprimeront leur vision pour le monde de demain.

L’IoT Week by CITC se positionne comme un éclaireur des tendances de société à venir, avec comme fil rouge le digital. Parmi les sujets qui seront abordés au cours de ces 7 jours : la cybersécurité, l’intelligence artificielle, l’environnement, la recherche, dans les secteurs de marché et au profit des enjeux sociétaux…

Site :  iotweek.fr 

Caveasy : la cave en mode IoT

Soumis par francoistonic le

Une cave à vin n’est pas forcément l’objet le plus intéressant pour un développeur. Mais quand on commence à installer des capteurs, une box et une app mobile, les choses deviennent plus intéressante :-). Le Français Caveasy propose des rangements connectés pour gérer le plus simplement possible ses bouteilles. 

Le principe est très simple : 

  • un meuble avec des étagères équipées de capteurs
  • une box centrale qui fait le lien entre les étagères et l’app mobile
  • l’app mobile

On scanne l’étiquette de la bouteille, on saisit les informations (la reconnaissance automatique n’est pas encore disponible). On valide. Puis, on place la bouteille sur un logement libre. Automatiquement, le capteur de l’étiquette détecte la bouteille et l’information remonte à l’application. Si on déplace la bouteille, la mise à jour est faite. Quand on cherche une bouteille depuis son app, une LED de l’emplacement de la bouteille clignote. Actuellement, deux modèles sont proposées : 8 étagères et 14. Tout est compris : montage, la box centrale, les étagères avec les capteurs. L’application est gratuite. Le meuble est vendu à partir de 750 €.

Côté électronique, Caveasy avait débuté son développement avec des MCU du marché mais les cartes ne convenaient pas forcément. Le startup a développé sa propre carte et des capteurs adaptés. Chaque étagère comprend le capteur de présence et des LED. Le tout est relié en filaire à box centrale. Cette box inclut des capteurs d’humidité et de température pour pouvoir remonter, toutes les 4 heures, les informations. La communication avec l’app mobile se fait en BLE pour minimiser la consommation.

Côté développement, la partie matérielle et sa gestion, a été codé en C. L’application mobile est développé en Flutter, pour pouvoir avoir un code commun à toutes les plateformes et minimiser le développement spécifique à chaque OS mobile. Le développement de la solution a nécessité un an de travail : 6 mois pour le développement du meuble et 6 mois pour les apps. A cela se rajoute 1 an de travail en amont pour définir le design du meuble, prototyper le fonctionnement et l’électronique. Dès le départ, la volonté était d’offrir des meubles premium. 

Pour développer le projet, des développeurs freelances ont été pris. Si la startup a gardé de bonnes relations avec eux pour poursuivre le développement et maintenir le code actuel, à terme, Caveasy voudrait avoir des compétences internes, car les fonctionnalités à rajouter ne manquent pas : la reconnaissance des étiquettes, suggestion de vins, notifications… 

Merci à Thomas Babin, le responsable du développement projet. 

Site : caveasy.com

NVIDIA annonce une Jetson Nano 2 Go à 59 dollars

Soumis par fredericmazue le
Image
Image

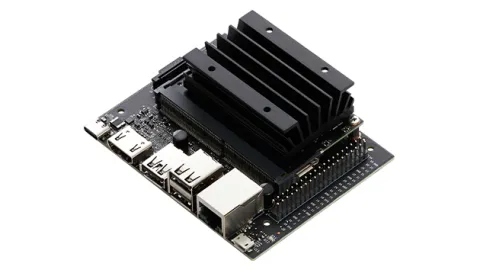
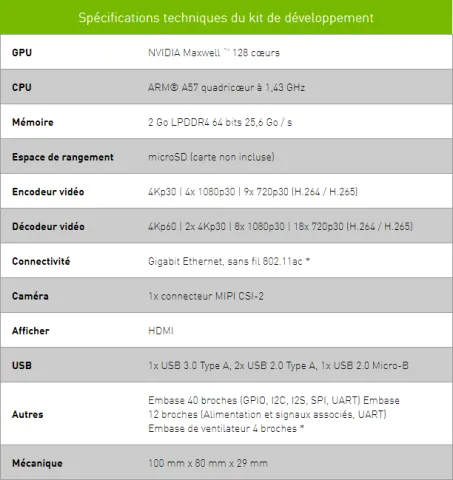
L'année dernière NVIDIA avait lancé JetSon Nano 4 Go. Une carte à 99 dollars. Cette carte développée par Nvidia a pour particularité qu’elle embarque un GPU avec 128 coeurs Cuda ! Ce qui donne a cette carte un avantage par rapport aux cartes concurrentes pour ce qui est du machine et deep learning, ses champs d'applications privilégiés. NVIDIA vient d'annoncer une petite soeur à Jetson Nano 4 Go : Jetson Nano 2 Go à 59 dollars.

A ce prix, la Jetson Nano 2 Go peut être vue comme un Raspberry Pi dopé au GPU. Selon NVIDIA, Jetson Nano 2 Go est idéal pour l'apprentissage, la construction et l'enseignement de l'IA et de la robotique.

La carte vient avec un environnement Linux, des outils NVIDIA CUDA-X, des didacticiels et des projets open source créés par une communauté.  

Jetson Nano 2 Go ne dispose que d'un port USB 3.0 et deux ports USB 2.0, contre 4 ports USB 3.0 pour sa grande soeur. Elle a une sortie HDMI, mais sans Display Port. Par contre elle intègre le Wi-FI, ce que sa grande soeur n'a pas. A remarquer : l'alimentation passe maintenant par un port USB C au lieu d'un connecteur propriétaire.

La Jetson Nano 2 Go est actuellement en précommande. Sa disponilbile est annoncée pour fin octobre 2020.

Site : nvidia.com

[video:https://www.youtube.com/watch?v=dVGEtWYkP2c autoplay:0]

Fedora IoT : une nouvelle distribution Linux pour Raspberry Pi

Soumis par fredericmazue le

Sur son blog, Red Hat annoncé la sortie de Fedora 33 bêta. Cette nouvelle mouture s'appuie sur un noyau Linux 5.8 et un bureau GNOME 3.38.

Mais si Fedora 33 contient comme il se doit son lot de nouveautés et d'améliorations, nous remarquons plus particulièrement à cette occasion l'officialisation de Fedora IoT. Autrement dit, il existe désormais un support officiel de Red Hat pour le Raspberry Pi, Pine64 et d'autres appareils basse consommation avec des processeurs ARM ou x86.

Fedora IoT comprend également Platform AbstRaction for SECurity (PARSEC), une initiative open source qui vise à fournir une API commune, indépendante du matériel, pour la sécurité matérielle et les services cryptographiques.

La distribution Fedora IoT est elle aussi en version bêta au moment où nous écrivons ces lignes.

Des images de Fedora IoT peuvent être téléchargées depuis son site officiel.