Kubernetes

Elastic Cloud sur Kubernetes est désormais disponible

Soumis par fredericmazue le

Elastic N.V., la société à l’origine d’Elasticsearch et de la Suite Elastic, annonce la disponibilité de la version 1.0 d’Elastic Cloud sur Kubernetes (ECK),jusqu'ici disponible en version bêta.

Comme annoncé lors du lancement de la version alpha d'ECK en mai 2019, Elastic tenait à offrir un moyen officiel d'orchestrer Elasticsearch sur Kubernetes, et voulait associer une expérience de type SaaS aux produits Elastic sur Kubernetes. De plus en plus d'utilisateurs déploient la Suite Elastic sur Kubernetes devenu le standard en matière d'orchestration de charges de travail de conteneurs. Pour soutenir cette tendance croissante, Elastic a lancé des images Docker officielles pour Elasticsearch et Kibana, rejoint la Cloud Native Computing Foundation (CNCF) et lancé Elastic Helm Charts.

Kibana on ECK 1.0

La version alpha initiale d'ECK s'appuyait sur des connaissances opérationnelles acquises au fil du temps avec la création d'Elasticsearch et d'Elastic Cloud Enterprise, et le lancement d’Elasticsearch Service. Cette première version alpha (et les trois préversions qui ont suivi) ont reçu un accueil extrêmement positif de la part de la communauté. La version 1.0 d’ECK constitue une solution prête à la production pour un déploiement et une exécution simplifiés de la Suite Elastic sur Kubernetes.

Basé sur le modèle Kubernetes Operator, ECK facilite bon nombre d'opérations, telles scaling, mises à niveau, ou encore gestion de la configuration, qui deviennent souvent complexes dès le deuxième jour d’exploitation.

Un allègement de la charge opérationnelle qui permet aux utilisateurs de se consacrer à leur cœur de métier, tout en accélérant la valorisation de la Suite Elastic.

Parmi les fonctionnalités d’ECK : 

  • Déploiement et gestion de plusieurs clusters Elasticsearch, y compris Kibana 
  • Fluidité des mises à niveau vers de nouvelles versions de la Suite Elastic
  • Simplicité du scaling afin d’évoluer en fonction des cas d’usage
  • Fonctionnalités de sécurité par défaut sur chaque cluster

Premiers pas

ECK est conçu pour être flexible et peut être exécuté sur un grand nombre de plateformes Kubernetes, telles que  Google Kubernetes Engine, Red Hat OpenShift, Azure Kubernetes Service, Amazon Kubernetes Service et Kubernetes Vanilla.

Une seule ligne de commande permet de déployer ECK dans un environnement Kubernetes et de créer des clusters en quelques minutes. Pour obtenir des instructions et des informations détaillées, consulter cette page de démarrage rapide.
 

Kubernetes lance une chasse aux bugs

Soumis par fredericmazue le

Kubernetes lance une chasse aux bugs, financée par la CNCF, pour récompenser les chercheurs qui trouveront des failles de sécurité dans les outils Kubernetes.

Ce Bug Bounty recouvre le code des principales dépôts Kubernetes sur GitHub, ainsi que les artefacts d'intégration, de publication et de documentation en continu. Fondamentalement, tout ce vous considéreriez comme du Kubernetes «de base», (github.com/kubernetes), concerne cette chasse au bugs. Kubernetes est particulièrement particulièrement intéressé par les attaques de cluster, telles que les escalades de privilèges, les bogues d'authentification et l'exécution de code à distance dans le kubelet ou le serveur API. Toute fuite d'informations sur une charge de travail ou toute modification inattendue des autorisations est également intéressante. En vous éloignant de la vision du monde de l'administrateur de cluster, vous êtes également encouragé à regarder la chaîne d'approvisionnement de Kubernetes, y compris les processus de génération et de publication, qui permettraient tout accès non autorisé aux validations, ou la possibilité de publier des artefacts non autorisés, précisent encore les organisateurs.

Les primes s'échelonnent de 100$ à 10 000$ selon la gravité des failles de sécurité identifiées.

Plus d'informations sur le site de Kubernetes.

Cette chasse aux bugs est hébergée sur HackerOne.

Open Application Model : un standard ouvert pour le développement et l'exploitation d'applications sur Kubernetes et autres plateformes

Soumis par fredericmazue le

Microsoft et Alibaba ont créé Open Application Model (AOM), une spécification permettant de décrire les applications afin que la description de l'application soit séparée des détails de la manière dont l'application est déployée et gérée par l'infrastructure.

Microsoft et Alibaba soulignent que cette séparation des préoccupations est utile pour plusieurs raisons. Dans le monde réel, chaque cluster Kubernetes est différent, de l'entrée au réseau CNI en passant par le maillage de service. En séparant la définition d'application des détails opérationnels du cluster, les développeurs d'applications peuvent se concentrer sur les éléments clés de leur application plutôt que sur les détails opérationnels de leur déploiement. En outre, la séparation des préoccupations permet également aux architectes de plates-formes de développer des composants réutilisables et aux développeurs d'applications de se concentrer sur l'intégration de ces composants à leur code afin de créer rapidement et facilement des applications fiables.

Avec OAM, une application est constituée de plusieurs concepts. Le premier est les composants qui constituent une application. Ces composants peuvent être des services tels qu'une base de données MySQL ou un serveur PHP répliqué avec un équilibreur de charge correspondant. Les développeurs peuvent créer du code qu'ils empaquettent en tant que composant, puis des manifestes d'auteur décrivant les relations entre ce composant et d'autres microservices. Les composants permettent aux architectes de plates-formes et à d’autres de créer des modules réutilisables. Ils permettent également de séparer la mise en œuvre du composant de la description de la manière dont ces composants sont combinés dans une architecture d'application distribuée complète.

Pour transformer ces composants en une application concrète, les opérateurs d'application utilisent une configuration de ces composants pour former une instance spécifique d'une application à déployer. La ressource de configuration est ce qui permet à un opérateur d’application d’exécuter une application réelle à partir des composants fournis par les développeurs et les plates-formes.

Le concept final est un ensemble de caractéristiques décrivant les caractéristiques de l'environnement d'application, y compris des fonctionnalités telles que la mise à l'échelle automatique et l'entrée qui sont importantes pour le fonctionnement des applications, mais qui peuvent être implémentées de différentes manières dans différents environnements. 

Les spécifications Open Application Model sont disponibles sur GitHub.

Commentaire actu

Isopod : un langage pour faciliter la configuration de clusters Kubernetes multiples

Soumis par fredericmazue le

Cruise est une start-up qui construit des véhicules autonomes. Pour ses besoins, elle a conçu Isopod, un langage DLS (Domain Specific Language) facilitant la configuration de clusters Kubernetes multiples.

Charles Xu, ingénieur logiciel chez Cruise, explique que la start-up a utilisé Isopod pour migrer des add-ons et en ajouter de nouveaux à plusieurs clusters Kubernetes. Le résultat a été un déploiement 80% plus rapide et une réduction de 60% de la taille du code, grâce à la réutilisation. Cruise vient d'ouvrir le code d'Isopod.

Plutôt que de s'appuyer sur les fichiers YAML, Isopod affiche les objets Kubernetes sous forme de tampons de protocole (Protocol Buffers) pouvant être utilisés par l'interface de programmation d'application (API) Kubernetes. Avec Isopod, les configurations sont écrites en Starlak, un dialecte de Python créé par Google. Isopod étend Starlark avec des fonctionnalités d'exécution intégrées pour accéder aux services et utilitaires tels que la gestion des secrets Vault, Kubernetes apiserver, le requester HTTP, l'encodeur Base64 et le générateur UUID. Isopod utilise également un environnement d'exécution distinct pour les tests unitaires afin de simuler tous les éléments intégrés.

Un article de Charles Xu détaille le fonctionnement d'Isopod.

Isopod est un logiciel libre sous licence Apache 2.0, disponible sur GitHub.

Quarkus Java va entrer en phase de test

Soumis par fredericmazue le

Quarkus est la tentative de Red Hat pour maintenir l’importance de Java pour les futures applications natives en nuage basées sur des conteneurs. 

Avec Quarkus, pile Java native de Kubernetes, Red Hat vise à réduire l'encombrement des applications Java, en les rendant plus faciles à déployer pour les déploiements de conteneurs, plus portables et plus faciles à déployer dans des environnements clous natifs 

Quarkus est sur le point de passer aux tests internes avant d’être potentiellement ouvert aux développeurs en tant que produit dans les mois à venir.

Razee, un nouvel outil permettant aux développeurs de mieux déployer et gérer des applications Kubernetes

Soumis par fredericmazue le

Razee est un nouvel outil open source développé par IBM qui donne aux développeurs un meilleur aperçu de leurs déploiements de cluster Kubernetes et simplifie la gestion et la mise à l'échelle des clusters dans des environnements de cloud hybride. Il existe deux façons principales d’y parvenir.

Tout d'abord, Razee résout l'un des problèmes les plus courants liés à la gestion de multiples workloads Kubernetes sur plusieurs clusters : le processus complexe de génération d'inventaire et de scripts qui décrivent les actions à mener cluster par cluster et application par application. Razee permet de déployer plus rapidement et de mieux gérer un grand nombre de clusters grâce à son modèle de déploiement en mode pull qui fournit des clusters à mise à jour automatique. Les étiquettes permettent de créer des groupes logiques de clusters. Des règles peuvent également être définies par rapport à ces groupes afin de créer une configuration flexible appliquée à chaque cluster d’un environnement. Cela permet de passer facilement de dizaines à des centaines voire des milliers de clusters, exploit qui serait très difficile avec un CD traditionnel en mode push et qui nécessite souvent l'expertise d'un ingénieur.

Ensuite, Razee allège les charges opérationnelles en fournissant un tableau de bord (RazeeDash) avec un inventaire dynamique et un historique des modifications pour chaque cluster Kubernetes d’un environnement. RazeeDash propose un inventaire en temps réel et historique afin d’avoir une vue globale et précise des applications et des versions exécutées dans des clusters. La résolution des problèmes est beaucoup plus simple car ces données peuvent être filtrables et facilement interrogeables, ce qui permet de déterminer quels déploiements ont eu lieu au moment de la panne et quels clusters ont été modifiés.

Site : https://razee.io/

Eclipse Tempest : bientôt des outils de construction d'applications Kubernetes

Soumis par fredericmazue le

La Fondation Eclipse a proposé la création d'un projet open source appelé Eclipse Tempest afin de créer des outils de développement, de test et de débogage d'applications pour la plateforme d'orchestration de conteneurs Kubernetes. Ces outils aideront également les développeurs à migrer les applications existantes vers Docker et Kubernetes. 

Au final, le projet Eclipse Tempest fournira des outils permettant de créer des applications Kubernetes sans se préoccuper de l’IDE ​​ou du langage de programmation. Mais les premières contributions viendront sous la forme de plugins pour l'EDI Eclipse, pour l'EDI cloud Eclipse Che, et pour l'EDI Visual Studio Code.

Le projet prévoit en outre le développement d'une bibliothèque commune permettant de tester et de déployer des applications cohérentes sur plusieurs EDI.

Une préversion et une version bêta de Eclipse Tempest sont prévues pour le troisième trimestre 2019. La première version finale est prévue pour le quatrième trimestre 2019.

NGINX annonce la disponibilité de NGINX Plus R18

Soumis par fredericmazue le

NGINX a annoncé la disponibilité générale de NGINX Plus R18. NGINX Plus est un équilibreur de charge, cache de contenu, serveur Web, proxy, passerelle API et Ingress Controller pour Kubernetes tout-en-un. Cette polyvalence, assure l'éditeur, permet de simplifier l’architecture afin de développer à la fois des applications traditionnelles et de nouvelles applications basées sur des microservices. La flexibilité, la portabilité et l’intégration transparente de NGINX aux outils d’automatisation CI / CD (intégration et livraison en continu) aident les entreprises à accélérer l’adoption du DevOps, toujours selon NGINX. NGINX Plus R18 leur permet désormais d’atteindre plus facilement cet objectif en simplifiant les workflows de configuration et en améliorant la sécurité et la fiabilité des applications.

Les nouvelles fonctionnalités de NGINX Plus R18 incluent notamment :

  • Simplification des workflows de configuration :
     
    • Chargement dynamique des certificats : NGINX Plus intègre le lazy loading (chargement différé) des certificats TLS qui permet le chargement des certificats uniquement en cas de demande correspondant avec un nom d’hôte. Cette fonctionnalité simplifie la configuration de NGINX Plus et réduit sa taille en permettant la gestion de certificats multiples au sein d’un seul serveur block. Les utilisateurs peuvent, par ailleurs, économiser du temps et des ressources en automatisant le téléchargement des certificats et des clés privées dans la base de données clé-valeur à l'aide de l'API NGINX Plus. Un outil idéal pour le déploiement d’applications impliquant un grand nombre de certificats ou de rechargements de configuration.
    • Prise en charge des plages de ports pour les configurations de serveur : grâce à cette nouvelle version, les utilisateurs peuvent spécifier des plages de ports plutôt que des ports spécifiques. Les plages de ports peuvent être définies pour les applications HTTP et TCP / UDP (Stream module) ce qui permet également à NGINX Plus d'agir en tant que proxy pour un serveur FTP en mode passif.
    • Gestion simplifiée des clusters : NGINX Plus R15 introduisait la synchronisation de l’état d’exécution au sein d’un cluster d’instances NGINX Plus. Cette version optimise le clustering en permettant l’utilisation d’une même configuration pour l’ensemble des membres du cluster. Ainsi, elle convient particulièrement aux environnements dynamiques tels que les groupes à mise à l'échelle automatique ou les clusters conteneurisés.
    • Organisation de code modulaire avec le module JavaScript NGINX : le module JavaScript NGINX prend désormais en charge les modules d'importation et d'exportation JavaScript, ce qui permet d'organiser le code JavaScript dans plusieurs fichiers assignés à une fonction plutôt que dans un fichier unique. Cette fonctionnalité contribue à améliorer la lisibilité et simplifier la maintenance, notamment lorsque plusieurs équipes contribuent au code JavaScript.
       
  • Améliorer la sécurité :
     
    • Réduction de l'exposition des certificats : lors de la gestion des certificats TLS / SSL pour des applications et des sites sécurisés, les utilisateurs configurent NGINX Plus pour spécifier le certificat et la clé privée associée sous forme de fichiers sur le disque. Avec NGINX Plus R18 les certificats sont chargés directement à partir de la base de données de valeurs-clés où ils sont stockés. En préservant les « secrets » du système de fichiers, il devient ainsi difficile pour un hacker d'obtenir la clé privée d'un certificat de serveur.
       
    • Prise en charge des jetons de session opaques : En plus de la prise en charge de l'authentification OpenID Connect et la connexion unique pour les applications dorsales, NGINX Plus R18 prend désormais en charge les jetons de session opaques émis par OpenID Connect. Ces derniers ne contiennent aucune information permettant d’identifier l'utilisateur, de sorte qu'aucune donnée sensible sur le client n’est stockée.
  • Optimiser la fiabilité :
     
    • La possibilité pour les clients de se reconnecter en cas d'échec des contrôles d'intégrité : les contrôles d'intégrité actifs de NGINX Plus analysent en permanence l'état des serveurs en amont pour s'assurer que le trafic n'est pas transféré vers des serveurs hors ligne. Avec la version R18, les connexions client existantes peuvent être interrompues en cas d'échec d'un contrôle d'intégrité actif. Cela permet aux applications clientes de se reconnecter. Elles sont alors relayées vers un serveur principal sain, ce qui améliore la fiabilité des applications.

Les utilisateurs peuvent bénéficier d’un essai gratuit de NGINX Plus R18 et de NGINX Controller en se rendant sur : https://www.nginx.com/free-trial-request-nginx-controller.

Visual Studio 2019 Preview 3 intègre des outils pour Kubernetes

Soumis par fredericmazue le
IDE
Image

Microsoft vient d'annoncer Visual Studio 2019 Preview 3 une mouture qui corrige comme il se doit un grand nombre de problèmes identifiés dans Visual Studio 2019 Preview 2, et qui apporte des améliorations dont beaucoup résultent des commentaires apportés par les utilisateurs.

Pour mémoire, Visual Studio 2019, c'est côté C++, une garantie de compatibilité binaire avec les outils et l'environnement d'exécution de Visual Studio 2017 MSVC

Un premier support de C++ 20 dont la prise en charge de l'opérateur soucoupe <=> et de nouveaux outils d'analyse de code, notamment

Côté C# arrivent notamment de nouvelles fonctionnalités du langage C# 8.0. Notamment la correspondance de motifs (pattern matching) qui autorise les motifs récursifs qui peuvent examiner la structure d'un objet.

Intégration des outils de développement Kubernetes

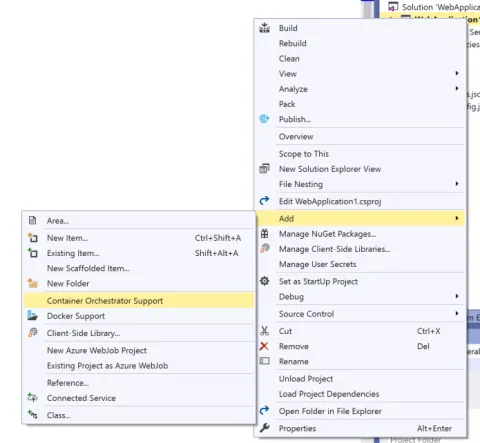
Les outils Kubernetes de Visual Studio, qui étaient auparavant disponibles en tant qu'extension distincte pour Visual Studio 2017, sont désormais intégrés à la charge de travail de développement Azure dans Visual Studio 2019. Il est ainsi possible d'ajouter la prise ne charge de Kubernetes à un nouveau projet, ou d'ajouter ce support à un projet existant.

Visual Studio créera automatiquement un diagramme Dockerfile and Helm que vous pourrez utiliser pour créer et déployer votre application sur un cluster Kubernetes. Lorsque vous ajoutez la prise en charge de Kubernetes à un projet nouveau ou existant, Visual Studio vous demande si vous souhaitez créer un point de terminaison accessible au public pour votre application.

Côté débogage, pour tester votre projet dans le contexte d'un cluster Kubernetes réel ou pour déboguer un service faisant partie d'une application beaucoup plus grande sans avoir à répliquer l'intégralité de l'application localement, vous pouvez facilement exécuter et déboguer votre application dans un cluster Live AKS (Azure Kubernetes Service), à l'aide d'une fonctionnalité appelée Azure Dev Spaces.

Visual Studio 2019 Preview 3 peut être téléchargé ici.

Red Hat CodeReady Workspaces : un EDI pour Kubernetes

Soumis par fredericmazue le
IDE

Red Hat CodeReady Workspaces, appelons-le simplement CodeReady, vient combler un manque éprouvé par les développeurs dans l'écosystème Kubernetes.  

CodeReady est un IDE avec une interface basée sur un navigateur, avec des fonctionnalités d'achèvement de code, de refactoring, de navigation dans le code. CodeReady propose encore un débogueur, un terminal pour accéder aux conteneurs,  une intégration avec Git, etc.

CodeReady est construit sur le projet Eclipse Che. Eclipse oblige, CodeReady s'articule autour de la notion d'espaces de travail, espaces qui peuvent être partagés, cloud oblige :-) Sous le capot, ou plutôt côté cloud, l'ensemble s'exécute dans un cluster OpenShift, ce qui élimine la nécessité d'installer quoi que ce soit sur un poste de développement local.

Les espaces de travail des développeurs sont basés sur des conteneurs et fonctionnent sous OpenShift à partir du moment où ils ont été démarrés. Ils prennent en charge les configurations multi-conteneurs pour développer des applications basées sur les microservices et peuvent évoluer à n’importe quelle taille. Cela permet aux développeurs de travailler sur des répliques de l'environnement de production afin d'accélérer le diagnostic des problèmes, souligne Red Hat.

Pour valoriser cet outil, Red Hat souligne que CodeReady sécurise le code source, puisque celui-ci n'arrive jamais sur des ordinateurs portables difficiles à sécuriser selon les termes de l'éditeur.

Site et téléchargement (un enregistrement sur le site est nécessaire) ici.
