Mirantis

Mirantis veut redonner le contrôle sur les agents avec Lens Agents

Soumis par francoistonic le
IA

Un des défis actuels est de pouvoir gérer, opérer et orchestrer les agents. Pour répondre à ce besoin, Mirantis annonce Lens Agents, une plateforme dédiée. Lens Agents permet aux entreprises de connecter tout type d'agent IA à leurs systèmes critiques, avec une gouvernance, une auditabilité et un contrôle total. La solution couvre aussi bien les outils de bureau (Claude, Cursor, Copilot) que les agents autonomes externes ou ceux créés directement sur la plateforme. Cette annonce marque une étape stratégique pour Lens qui, au-delà de son IDE Kubernetes utilisé par plus d'un million de développeurs, évolue vers une plateforme complète pour les opérations d'IA en entreprise.

Les principales fonctionnalités :

  • Identité et contrôle d'accès des agents : chaque agent opère avec une identité distincte régie par la politique de l'entreprise.
  • Exécution en sandbox : des environnements isolés empêchent les actions involontaires ou les mouvements latéraux.
  • Injection de certificats côté serveur : les identifiants ne sont jamais exposés aux agents, réduisant ainsi les risques de sécurité.
  • Piste d'audit complète : une journalisation exhaustive de toutes les interactions entre les agents et les systèmes.
  • Gouvernance basée sur des politiques : des règles centralisées pour l'accès, le comportement et les niveaux d'autonomie.
  • Contrôle actif des coûts : application en temps réel de limites d'utilisation et de dépenses, interrompant les agents lorsque les budgets sont atteints au niveau de l'organisation, de l'équipe ou de l'agent individuel.

Page de l'outil : https://www.lenshq.io/products/lens-agents

BlueField : NVIDIA étend le support des DPU à Red Hat et Mirantis

Soumis par francoistonic le
IA
Image

Un des enjeux de l'IA est le hardware et particulièrement les processeurs dédiés déployés dans les datacenters. NVIDIA est le leader des GPU mais possède aussi une solide gamme de processeurs spécifiques tels que BlueFiled, un DPU, Data Processing Units. Le DPU est là pour traiter des volumes de données importants. Pour NVIDIA, c'est donc un enjeu important. Red Hat a annoncé le support de ce DPU dans OpenShilft. 

Cette approche, qui permet d’isoler les applications d’IA et les charges de travail d’infrastructure (services réseau et sécurité, par exemple) exécutées sur BlueField, offre les avantages suivants :

  • Utilisation optimisée des ressources : la plateforme Red Hat OpenShift s’appuie sur une fonction de gestion intelligente des ressources pour délester les services réseau entre l’unité centrale (CPU) et le processeur de traitement des données (DPU), libérant ainsi des ressources pour les charges de travail d’IA tout en optimisant la consommation de ressources. 
  • Amélioration de la sécurité : Red Hat OpenShift on BlueField transfère les tâches d’infrastructure vers le processeur DPU et contribue à réduire la surface d’attaque des applications grâce à une approche multicouche qui améliore efficacement la posture de sécurité.
  • Réseau cloud avancé : Red Hat OpenShift, avec ses capacités de routage distribué optimisées par BlueField, contribue à améliorer la sécurité de la mutualisation, l'évolutivité du réseau, les performances et l'efficacité du trafic entre les clusters, tout en rationalisant les opérations réseau.

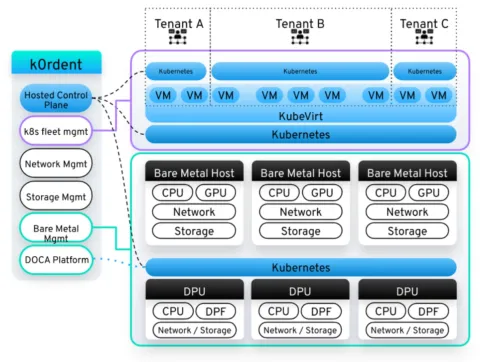
Mirantis, acteur important de l'écosystème Kubernetes, a aussi annoncé le support de BlueField. « Les charges de travail d’IA exigent de la précision, grâce à du hardware spécialisé, un réseau étroitement intégré, une multi-tenance sécurisée et un provisioning en temps réel, le tout orchestré efficacement et à grande échelle », déclare Shaun O’Meara, Chief Technology Officer chez Mirantis. « Grâce à l’intégration de Mirantis k0rdent AI et des NVIDIA BlueField DPUs, nous apportons un Kubernetes multi-tenant avec une isolation stricte à tous les niveaux, capable de prendre en charge des réseaux et des exigences d’isolation complexes, tout en offrant à chaque tenant un accès complet à son cluster Kubernetes. »

Pour l'éditeur, plusieurs avantages :

- Multi-tenance sécurisée pour concilier partage des ressources et isolation stricte ;

- Souveraineté des données adaptée aux workloads IA manipulant des modèles propriétaires et des données confidentielles ;

- Partage des GPU et ressources de calcul clés ;

- Isolation réseau avancée au niveau des interfaces, assurant que chaque tenant n’accède qu’aux VLAN et interfaces qui lui sont assignés ;

- Accès haut débit aux environnements de stockage.

Si pour l'utilisateur, le développeur, cela risque relativement transparent, pour un éditeur, ce support exige de nombreuses optimisations pour réellement s'appuyant sur les DPU.

Lens Prism : Mirantis veut de l'IA pour mieux monitorer Kubernetes

Soumis par francoistonic le
Image

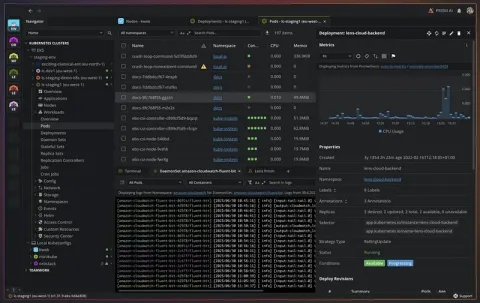
Mirantis continue à étendre les outils autour de Kubernetes. Avec Lens Prism, l'éditeur intègre un assistant IA pour aider à administrer les infrastructures Kubernetes et générer une aide plus proactive et fournir un diagnostic plus précis selon le contexte. Prism s'intègre dans l'IDE Lens. Il permet d’utiliser le langage naturel pour diagnostiquer et gérer des clusters Kubernetes. « Nous répondons à la principale critique formulée à l’encontre de Kubernetes : sa complexité, » déclare Miska Kaipiainen, Head of Product pour Lens chez Mirantis. « Lens Prism met la puissance d’un ingénieur fiabilité site (SRE) directement dans l’IDE de chaque développeur. Il élimine les frictions du quotidien tout en maintenant un haut niveau de sécurité et de contrôle pour les entreprises. »

L'intégration de Prism permet une interaction avec Kube :

  • « Quel est le problème avec mon pod ? »

  • « Quelle quantité de CPU ce namespace consomme-t-il ? »

  • « Est-ce que tout fonctionne correctement sur mon cluster ? »

k0rdent : Mirantis propose un environnement pour gérer les conteneurs

Soumis par francoistonic le

Un des problèmes dans les infrastructures modernes est la gestion des conteneurs et des environnements Kubernetes. Pour gérer ces environnements complexes, les entreprises cherchent un outil de type DCME : Distributed Container Management Environment, que l'on peut traduire par :outil d'administration pour les conteneurs distribués, typiquement en contexte Kubernetes. 

« Les entreprises cherchent à accélérer le développement, réduire le délai de mise sur le marché, simplifier les opérations et gérer les risques de conformité, tout en devant faire face à une prolifération croissante des clusters Kubernetes », explique Randy Bias, vice-président de la stratégie open source et des technologies chez Mirantis. « k0rdent a été conçu pour créer des plateformes internes personnalisées pour les développeurs, propulsées par Kubernetes, qui facilitent la gestion des applications à grande échelle sur toute infrastructure, tout en offrant plus de choix, en accélérant l’innovation et en garantissant la conformité. » 

Cette solution est là pour :

- faciliter l'administration des clusters et donc des conteneurs déployés

- automatiser les déploiements

- gestion centralisée dans un unique outil

- gérer les règles et la conformité (par exemple : en contexte banquaire, les réglementations sont strictes)

Mirantis s'appuie sur Cluster API. Ce projet open source permet de créer et de déployer des cluster Kubernetes. L'outil permet donc de composer son infrastructure, de la déployer et de l'administration au quotidien. 

Site : https://k0rdent.io/

k0smotron 1.0 une solution de gestion des clusters Kubernetes

Soumis par fredericmazue le

Mirantis annonce k0smotron 1.0, une solution de gestion des clusters Kubernetes de qualité production qu selon l'éditeur 'conjugue efficacité et souplesse."

La solution open source k0smotron 1.0, adossée à une assistance Mirantis, assure un déploiement et une gestion Kubernetes uniforme, personnalisable, sécurisée et performante à l’échelle de l’entreprise, à partir de toutes les combinaisons possibles d’infrastructures (clouds privés, clouds publics, serveurs bare metal et en périphérie notamment).

« k0smotron facilite, côté opérateurs, le déploiement et la gestion des clusters Kubernetes, quelle que soit l’infrastructure », affirme Miska Kaipiainen, VP en charge de l’ingénierie, de la stratégie et des logiciels open source chez Mirantis. « Ce niveau de gestion Kubernetes adapté aux déploiements à grande échelle dote les utilisateurs d’une souplesse et d’une mainmise inégalées. »

k0smotron aborde sous un angle différent les implémentations Kubernetes multiclusters et hybrides, qui nécessitent généralement une automatisation complexe difficile à gérer. Cette solution assure le provisionnement rapide, à grande échelle, des clusters Kubernetes, digne des plus grands prestataires de services cloud, tout en offrant la faculté de travailler sur n’importe quelle infrastructure de calcul. Avec ses configurations normalisées, k0smotron simplifie la gestion, renforce la sécurité et améliore la fiabilité tout en réduisant de manière significative les coûts d’exploitation.

k0smotron 1.0 en bref :

  • Grâce à la nouvelle prise en charge de ClusterAPI pour les machines distantes connectées via SSH (Secure Shell), k0smotron est une solution idéale pour fédérer les déploiements en périphérie, hybrides et multicloud de Kubernetes, qui peut aussi être utilisée pour déployer k3s et MicroK8s parallèlement à k0s, conférant aux opérateurs un degré de souplesse inédit sur le marché.
  • Une fonctionnalité AutoPilot optimisée dans k0smotron est à présent intégrée à ClusterAPI pour réaliser des mises à jour entièrement automatisées de clusters, tout en préservant leur disponibilité.
  • Une haute disponibilité optimisée, par la mise à l’échelle séparée de etcd dans un ensemble distinct de pods Kubernetes.
  • Les opérateurs peuvent à présent installer et gérer k0smotron directement, via l’interface de ligne de commande (CLI) clusterctl de ClusterAPI, facilitant encore l’ajout des fonctionnalités de k0smotron dans un cluster hôte/de gestion.
  • La prise en charge de la fonctionnalité ClusterClass dans ClusterAPI rend les configurations de clusters réutilisables et réduit considérablement la quantité de code, facilitant son déchiffrage et sa mise à jour.

L’opérateur k0smotron est développé par l’équipe à l’origine de k0s, la distribution Kubernetes open source légère, qui demeure son principal support de développement, et il est exploitable avec tout cluster Kubernetes certifié CNCF.

Mirantis propose trois formules d’assistance pour k0smotron/k0s


Mirantis annonce les nouvelles fonctionnalités de l’orchestrateur de conteneurs Swarm

Soumis par fredericmazue le

Mirantis annonce des mises à jour de Swarm qui optimisent l’utilisation des ressources informatiques et renforcent la sécurité. Elle prévoit également de proposer des fonctionnalités supplémentaires axées sur les exigences de sécurité des entreprises. Sa solution Mirantis Kubernetes Engine (MKE) offre un moteur Swarm.

« Alors que Kubernetes est devenu le principal orchestrateur de conteneurs au monde, Swarm reste une option populaire. Plus d'une centaine de nos clients font régulièrement appel à Swarm pour gérer leurs charges de travail de production, et nous recevons continuellement des demandes d'entreprises intéressées par la solution », a déclaré Shaun O’Meara, directeur de la technologie chez Mirantis. « Nous continuerons à prendre en charge et à améliorer Swarm, et notre équipe d’ingénieurs dédiée prévoit d’ajouter de nouvelles fonctionnalités. »

Développé à l’origine par Docker, Swarm fait partie intégrante de MKE, qui offre aux clients le choix entre les orchestrateurs Kubernetes et Swarm pour répondre à leurs besoins en matière de charges de travail de conteneurs. Les dernières mises à jour de Swarm incluent les fonctionnalités suivantes :

- Un nettoyage programmé des images de conteneurs inutilisées permettant aux administrateurs d’optimiser l’utilisation des ressources informatiques.

- La définition des limites de ressources de Swarm permettant aux administrateurs de fixer des contraintes d’utilisation du processeur et de la mémoire.

Swarm devrait prochainement intégrer la prise en charge du protocole IPv6 et des processeurs ARM.

Mirantis acquiert Shipa

Soumis par fredericmazue le

Mirantis, a annoncé avoir racheté Shipa, afin d’enrichir la plate-forme Lens Kubernetes d’outils automatisés orientés découverte d’applications, opérations, sécurité et observabilité. Lens contribue à simplifier l’environnement Kubernetes  et donne aux utilisateurs les moyens de gérer, développer, déboguer, superviser et dépanner facilement leurs workloads à l’échelle de plusieurs clusters en temps réel, par sa prise en charge de toutes les distributions Kubernetes certifiées par la CNCF (Cloud Native Computing Foundation), sur chaque infrastructure.

La technologie Shipa assortit Lens d’une connaissance et d’une intelligence applicatives facilitant et simplifiant l’exécution, l’optimisation, la sécurisation et le support des applications Kubernetes par les développeurs où que se trouvent leurs applications. Avec un minimum d’efforts, les utilisateurs visualisent le déploiement de leurs applications et microservices, ainsi qu’une représentation graphique des connexions réseau et cartographies des dépendances applicatives. De plus, les utilisateurs peuvent créer et partager des runbooks adaptés à leurs besoins, en tirant parti d’une bibliothèque de modèles certifiés pour divers scénarios d’utilisation et impératifs de sécurité.

« D’emblée, notre objectif chez Shipa a consisté à donner aux équipes DevOps et d’ingénierie plateforme les moyens de choisir leurs propres outils sous-jacents, en mettant l’accent sur l’automatisation pour réduire la complexité de l’infrastructure technologique imposée par les applications cloud natives », précise Bruno Andrade, cofondateur et CEO de Shipa. « Notre technologie facilite et accélère considérablement le déploiement et la gestion des applications et des mises à jour en permettant aux développeurs de se recentrer sur leur cœur de métier, et non sur l’infrastructure. »

Shipa, au même titre que Lens, diminue la complexité (en évitant aux développeurs de devoir maîtriser les subtilités de Kubernetes), contribuant ainsi à accélérer la diffusion et la gestion des applications tout en renforçant leur sécurité et leur gouvernance, et en facilitant les mises à jour. Les équipes d’ingénierie de Mirantis et de Shipa travaillent actuellement sur une intégration avec Lens Desktop, dont la disponibilité est prévue pour mars.

« La technologie Shipa met entre les mains des utilisateurs Lens des outils novateurs, orientés découverte d’applications, optimisation, sécurité et gestion », souligne Adrian Ionel, cofondateur et CEO de Mirantis. « Ceux-ci aideront les équipes en charge des logiciels cloud natifs à gagner encore davantage en efficacité, en les déchargeant de certaines tâches au profit de la programmation et de l’innovation. »

Lens facilite l’apprentissage pour ceux qui débutent avec Kubernetes et améliore la productivité des utilisateurs plus expérimentés. Avec plus de 20 000 Stargaters sur GitHub, et une base installée d’un million d’exemplaires (50 % des entreprises du classement Fortune 100 utilisent Lens aujourd’hui), Lens est l’environnement de développement intégré (IDE) le plus répandu pour Kubernetes.

En outre, la technologie Shipa sera intégrée à Mirantis Kubernetes Engine (MKE), la plateforme d’orchestration de conteneurs de référence pour le développement et l’exécution à grande échelle d’applications modernes, sur des clouds privés et publics comme sur des serveur bare metal.
Mirantis Container Runtime prend en charge Windows Server 2022, Mirantis Container Runtime s'enrichit

Soumis par fredericmazue le

Mirantis annonce des mises à jour qui concernent Mirantis Container Runtime, se matérialisant par la prise en charge de Windows Server 2022, mais aussi Mirantis Secure Registry, désormais compatible avec une version actualisée de l’outil d’analyse Synopsys et offrant une meilleure connexion depuis la ligne de commande.

« Avec la prise en charge de Windows Server 2022 par nos Container Runtime et Secure Registry, nous faisons en sorte que nos clients puissent continuer à intégrer la sécurité comme une composante indissociable du processus de développement des applications et de gestion de leur cycle de vie, et que celle-ci ne soit pas reléguée au second plan », précise Shaun O’Meara, Field CTO chez Mirantis. « Ensemble, ces produits constituent une plateforme ultra-sécurisée pour la chaîne logistique logicielle, rassurant les clients sur le degré de sécurité de leur écosystème de conteneurs. »

Mirantis Container Runtime (MCR), qui active et gère les composants indispensables à l’exécution des conteneurs, s’enrichit à la demande générale d’une prise en charge de Windows 2022. Le moteur d’exécution au cœur de Mirantis Kubernetes Engine permet d’exploiter des conteneurs Swarm et Kubernetes sur tout type de substrat. Il repose sur containerd, principal conteneur runtime de la Cloud Native Computing Foundation (CNCF).

Mirantis Secure Registry (MSR) propose une version 2022.6.0 actualisée de l’outil d’analyse Synopsys intégré et améliore les connexions depuis la ligne de commande. MSR automatise la sécurisation de la chaîne logistique logicielle en recherchant les dernières vulnérabilités connues aux fins de stocker, partager et gérer en toute sécurité les images dans des registres de conteneurs privés, et s’intègre avec un pipeline CI/CD pour accélérer les tests et le déploiement d’applications sécurisées. Les utilisateurs peuvent opter pour une analyse manuelle ou automatique programmée.

Des versions d’essai gratuites des logiciels MCR et MSR sont disponibles en téléchargement.
