next.js

Next.js 16.4.5 et 15.5.29 : 7 failles corrigées

Soumis par francoistonic le
Image
Next.js

La mise à jour de sécurité de novembre de Next.js est sortie le 3 novembre : 16.4.5 (Active LTS) et 15.5.29 (Maintenance LTS). Sept failles sont référencées : une faille classée haute par Vercel (CVSS 6.3 dans l'advisory) et 6 moyennes :

  • GHSA-mfr8-8qww-v76h : avec Cache Components, une fonction use cache publique appelée à la fois directement et depuis unstable_cache peut servir « le contenu mis en cache d'une autre valeur de root parameter ». Il faut que la fonction lise un root parameter, typiquement un identifiant de tenant ou de locale, et que l'appel via unstable_cache arrive pendant le remplissage initial du cache au démarrage du process. Hors de cette fenêtre, l'imbrication lève une erreur ; supprimer ce pattern suffit.
  • GHSA-rhh4-g77r-r9qj : des arguments binaires distincts peuvent produire la même identité de cache.
  • GHSA-f3mh-rxg3-f5g2 : sur les routes Edge, les cookies posés avec NextResponse.cookies.set() apparaissent dans le header interne x-middleware-set-cookie, lisible en JavaScript same-origin. Les Node.js Route Handlers et cookies().set() ne sont pas touchés.
  • GHSA-7qx7-33qx-rqx2 : une image AVIF peut contourner images.dangerouslyAllowSVG: false et atteindre le parser SVG.

Trois failles concernent l'auto-hébergement, dont GHSA-pc58-hwjq-p385 : une réponse fetchée et renvoyée telle quelle peut partir décompressée avec les headers ; derrière un reverse proxy HTTP/1.1 qui traite les requêtes sur une connexion partagée, les réponses peuvent être attribuées aux mauvais clients. 


Annonce : https://nextjs.org/blog/november-2026-security-release

Actualité de la rédaction de Programmez!
Next.js : 3 failles corrigées

Soumis par francoistonic le

Vercel a publié récemment une mise à jour de sécurité pour Next.js. Elle corrige deux failles critiques : une exécution de code distant sans authentification et un déni de service. 

La faille « use cache : une application App Router avec Cache Components » peut exécuter du code à distance quand une fonction use cache renvoie plusieurs arrays typés (GHSA-673q-mjm6-r5xr, versions 16.0.0 à 16.4.0). Aucun contournement n'est connu ; Vercel demande de mettre à jour « immédiatement, même si votre application n'a pas de fonction de ce type ». 

La faille « optimisation d'images : un défaut mémoire dans une bibliothèque en amont » permet une exécution de code avec un SVG, quand Next.js tourne sur un Linux à base de glibc (CVE-2026-96889, CVSS 9,5, de la 10.0.0 à la 15.5.27 et de la 16.0.0 à la 16.4.0). Solution : s'assurer que la version de sharp utilisée est la 0.35.5 minimum.

La dernière faille est un déni de service sur des requêtes vers une application App Router qui expose au moins une Server Action. Elle augmente la charge CPU et bloque le processus (GHSA-p3m5-59mp-jv5r, CVSS 8,2, de la 13.0.0 à la 15.5.27 et de la 16.0.0 à la 16.4.0). Les applications en Pages Router ou sans Server Action ne sont pas concernées. 

Les versions corrigées sont la 16.4.1 et la 15.5.28, branche Maintenance LTS. La 16.4.2 est sortie le 15 octobre :

npm install next@15.5.28   # branche 15.5

npm install next@16.4.2    # branche 16.4 (16.4.1 corrige, 16.4.2 est la dernière)

Annonce : https://nextjs.org/blog/nextjs-security-update-october-14-2026

Actualité de la rédaction de Programmez!

Next.js 16.4 recommande les Cache Components pour toutes les applications

Soumis par francoistonic le

Actualité de la rédaction de Programmez!

Next.js 16.4 recommande désormais les Cache Components pour toute application. Ce modèle, introduit au fil des versions 16.x, rend le cache explicite : la directive 'use cache' marque les composants dont l'interface peut être mise en cache, dans le navigateur et, éventuellement, sur le serveur. Il remplace le cache implicite des précédentes versions de l'App Router et sera activé par défaut dans Next.js 17. Les nouveaux projets créés avec create-next-app l'activent dès maintenant.

La version règle les cas où ce modèle n'offrait pas encore les mêmes garanties de performance. L'exportationensureStatic = 'navigation' fait échouer le build si un composant dynamique se glisse dans une page qui doit rester statique. La fonction navigation() reporte le chargement d’un contenu jusqu’à la navigation effective, en l’excluant du préchargement. La fonction prefetch() l’exclut du rendu initial de la structure de la route et le reporte jusqu’à un préchargement explicite.

Next.js 16.4 est livré avec React 19.3, offrant des temps de compilation réduits, des bundles de production plus petits et moins de mémoire et d'espace disque consommés en développement.

Annonce : https://nextjs.org/blog/next-16-4

Mise à jour avec un agent : npx next@canary upgrade --agent=latest


Next.js 13 : moins de mémoire, des builds plus rapides !

Soumis par francoistonic le
Image

Next.js promet de belles choses avec la version 16.3 : moins de mémoire utilisée, des builds plus rapides, des outils IA amélioré. 

1 / mémoire

Cette version promet jusqu'à -90 % de RAM utilisées pour next dev. 

2 / builds plus rapide & vérification des types

Autre promesse : des builds plus rapide quand on exécute la commande next build. La fonction cache disk est là pour booster la comande build. En moyenne, cette version espère améliore le build par un facteur de 2 à 3. Autre amélioration majeure, une vérification des types avec TypeScript 7 qui promet elle aussi une nette amélioration. 

3 / rendu côté serveur

La 16.3 promet une amélioration du rendu côté serveur. Le projet utilise maintenant les streams Node.js et non les streams web au niveau d'App Router. Les détails du changement : https://github.com/vercel/next.js/pull/94311

4 / agents IA

Les agents IA peuvent maintenant automatiquement lire la documentation. Pour savoir comment configurer les projets Next.js pour les agents IA : https://nextjs.org/docs/app/guides/ai-agents

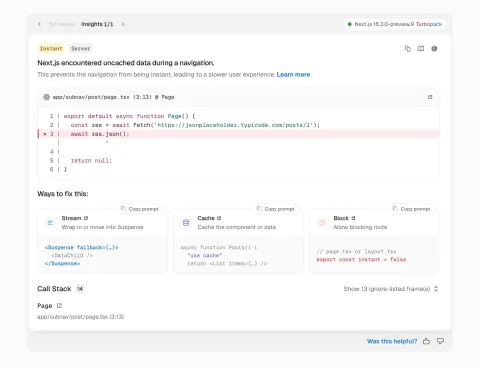
Next.js améliore Instant Navigations. Il s'agit d'un ensemble d'outils (en option) pour améliorer les SPA côté client. Parmi les nouveautés, nous trouvons Instant Insights, des outils pour comprendre pourquoi la navigation est lente. Navigation Inspector est outil pour inspecter la navigation

Note de version complète : https://nextjs.org/blog/next-16-3

Next.js 16.3 : quoi de neuf ?

Soumis par francoistonic le
Image

Next.js annonce la version 16.3. Elle promet : une navigation à la SPA, un meilleur outillage IA et beaucoup moins de RAM pour le serveur de développement. Dans le détail :

- une consommation de mémoire moindre en développement : le projet promet jusqu'à 90 % !

- des builds plus rapides grâce à une lecteure plus rapide des éléments non changés en cache

- une vérification des types plus rapide en utilisant TypeScrit 7

- un rendu plus rapide côté serveur

- des documentations versionnées pour les agents IA

- meilleur cache pour les assets statiques

- importation de fichiers multiples avec la nouvelle API Turbopack

Une autre changement est l'Instant Navigations, une suite d'outils pour une approche responsive côté client (sur le modèle SPA). Le comportement Instant Navigations deviendront le comportement par défaut de Next.js. 

Annonce : https://nextjs.org/blog/next-16-3#instant-insights

Next.js : faille critique à fixer d'urgence

Soumis par francoistonic le

La CVE-2026-44578 est une vulnérabilité critique de Next.js, relativement facile à exploiter. Un hacker peut accéder aux services serveur, aux secrets, aux identifiés, aux clés API et aux fonctions d'administration du framework. L'attaque permet de bypasser l'authentification. Plus de 79 000 instances Next.js sont potentiellement concernées.

Les versions ayant la faille :

- toutes les versions avant la 15.5.16, à partir de la 13.4.13

- toutes les versions avant la 16.2.5, à partir de la 16.0.0

Il est conseillé de mettre à immédiatement en 15.5.16 ou 16.2.5.

Source : https://github.com/vercel/next.js/security/advisories/GHSA-c4j6-fc7j-m34r

Next.js 16.2 : performances, nouvelle page d'erreur, Agent DevTools

Soumis par francoistonic le

Next.js annonce la version 16.2. La performance est une des priorités de cette version :

- un time-to-url beaucoup plus rapide pour le démarrage next dev sur le localhost:3000

- un rendu jusqu'à 50 % plus rapide

- Turbopack : builds plus rapides, support SRI

- Et au-delà, cette version annonce aussi plus de 200 bugs corrigés, une nouvelle page d'erreur par défaut, attache du debug Node.js sur le serveur de production.

Le rendu a droit à une sévère cure de performance avec une désérialisation beaucoup plus rapide, un parsing JSON meilleur, un traductione vers le HTML de 25 à 60 % plus rapide. Bonus intéressant : les logs d'exécution du Server Function sont remontés dans le terminal durant le développement. Chaque log montre le nom de la fonction, les arguments, le temps d'exécution et le fichier défini.

Petit plus : Next.js accepte les fichiers d'icône avec le même nom mais avec des formats différents, par exemple en SVG et en PNG. Les navigateurs récents supportent sans problème le SVG, ce qui n'est toujours le cas pour une version plus ancienne.

Sur la partie IA, Next.js 16.2, create-next-app inclut un fichier AGENT.md par défaut. Un Agent DevTools est proposé en expérimentation. Il doit permettre d'inspecter l'arbre de composatns React, analyser les partial prerendering, monitorer l'activité réseau ou encore prendre des captures d'écran et enregistrer les actions. Ce DevTools agent ne remplace pas le DevTools de son navigateur.

Annonce : https://nextjs.org/blog/next-16-2 

Sur la partie IA : https://nextjs.org/blog/next-16-2-ai

React et Next.js : deux failles critiques découvertes, mise à jour en urgence

Soumis par francoistonic le

Deux CVE critiques touchent React et Next.js : CVE-2025-55182 et CVE-2025-66478. Il faut patcher en urgence vos stacks React et Next. Ces failles permettent d'exécuter du code distant et fragilise votre configuration par défaut. Sur React, elles touchent le protocole React Server Components, rend vulnérable la configuration par défaut quand vous créez une app standard. 

Elles peuvent aussi exploitation une requête HTTP à cause d'une faiblesse dans la désérialisation dans React Server Components... Les équipes de Wiz Research estiment que 39 % des environnements sont touchés. 

Les modules et librairies concernés (liste non exhaustive)

  • Next.js

  • Vite RSC plugin

  • Parcel RSC plugin

  • React Router RSC preview

  • RedwoodSDK

  • Waku

Les versions impactées

- react-server-dom : 19.0.0, 19.1.0, 19.1.1 et 19.2.0

- Next : 14.3.0, 15.x et 16.x

Il faut patcher sans délai avec les versions react 19.0.1, 19.1.2, 19.2.1 et pour Next avec les mises à jour 14.3.0-canary.88, 15.0.5, 15.1.9, 15.2.6, 15.3.6, 15.4.8, 15.5.7, 16.0.7

Pour en savoir plus : https://www.wiz.io/blog/critical-vulnerability-in-react-cve-2025-55182

Next.js 16 : bêta disponible

Soumis par francoistonic le

La version 16 de Next.js se prépare. Elle rentre en phase bêta. Les principales nouveautés annoncées sont : 

L'arrivée de React Compiler 1.0 devrait améliorer les builds.

Attention : la v16 introduit de nombreuses casses de code :

- retrait du support AMP, de devIndicator, PPR flag, next/image, etc. 

- changement sur plusieurs éléments dont sur plusieurs paramètres images...

- dépréciation avant retrait : middleware.ts, images.domains configuration, revalidateTag()

Soyez très vigilant sur ces changements et modifier les codes en conséquences

Note de version complète : https://nextjs.org/blog/next-16-beta

Next.js 15.5 inclut Turbopack, Node.js Middleware et Tighter Typescript DX

Soumis par francoistonic le

Next.js est en 15.5 depuis août dernier. Les principaux changements se concentrent sur les performantes du build et les améliorations autour de TypeScript. Plusieurs belles nouveautés sont aussi incluses :

- Turbopack : bundler build incrémental codé en Rust. Il remplace Webpack. next build --turbopack

- stabilité du middleware runtime Node.js. Le Middleware peut maintenant exécuter toutes les API NOde.

- TypeScript : sur la partie TypeScript, Next.js réduit la taille du runtime et améliore DX.

Dans l'optique de la version 16, la 15.5 déprécie les warnings. Ils apparaient dans le développement les logs de build. Autre retard, AMP est retiré de Next.js 16. Il ne faut plus l'utiliser. Retirez tous les codes liés à AMP. 

Note de version complète : https://nextjs.org/blog/next-15-5#deprecation-warnings-for-nextjs-16