Pentest

Strix : un outil IA de pentesting pour son code

Soumis par francoistonic le

Strix est un outil IA open source pour faire du pentesting. Il est autonome et peut trouver et fixer les vulnérabilités.  Il analyse les codes et aide le développeur à mieux les sécuriser. Les fonctions clés sont :

- toolkit complet de pentesting

- orchestration multi-agent

- PoC et évite les faux positifs

- CLi avant tout

- générer des patchs et des rapports

Installation et 1er scan :

# Install Strixcurl -sSL https://strix.ai/install | bash# Configure your AI providerexport STRIX_LLM="openai/gpt-5.4"export LLM_API_KEY="your-api-key"# Run your first security assessmentstrix --target ./app-directorySite : https://github.com/usestrix/strix

PwnPad : une plateforme logicielle et matérielle pour du hack et du pentest

Soumis par francoistonic le
Image

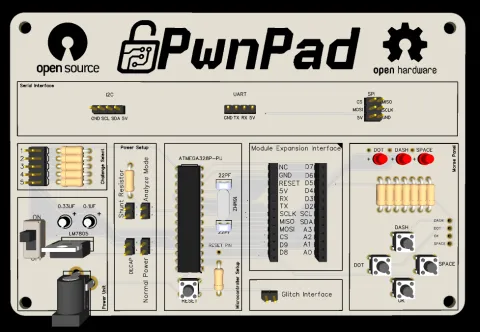
Dans le monde du hack et du pentesting, le hardware est très important. Lors dans notre dernière conférence sécurité (DevCon 26 de janvier 2026), Christophe Villeneuve avait évoqué le fameux Flipper. PwnPAD est un projet open source et open hardware. Les créateurs propose une plateforme accessible et peu chère, environ 50-60 $ pour la configuration la plus complète.

Elle permet de s'initier à la sécurité avec différents challenges : 

- interception et décodage du UART

- espionner de l'I2C

- extraire des données d'une EEPROM

- utiliser les bases d'un osciloscope pour exfiltrer un mot de passe

Côté matériel, il faut commander le PCB et les différents composants : swicht, microcontrôleur, alimentation, headers, résistances, cristal 16 MHz. La BOM (la liste des composants) est disponible sur le wiki. Attention : il faut monter et souder la carte vous-même.

PwnPad vous propose aussi une solution plus rapide et moins chère en utilisant une Arduino Uno, un analyseur logique, un multimètre, un module MSFET 

Site : https://github.com/twelvesec/PwnPad

HackerOne améliore sa solution Pentest-as-a-Service

Soumis par fredericmazue le

HackerOne a annoncé des améliorations de sa solution HackerOne Pentest, son offre de Pentest as a Service (PTaaS). La solution se dote de fonctionnalités en libre-service pour le cadrage et le lancement des tests, ainsi que de nouvelles capacités d'automatisation pour fluidifier l'expérience de pentesting sur la platef-orme HackerOne. Désormais, les entreprises peuvent gérer plus efficacement les programmes, les relations avec les pentesters ainsi que les informations qui remontent en temps réel, afin de réduire les risques de sécurité et améliorer la résistance aux attaques. L'editeur souligne qu'à ce jour, les pentesters HackerOne ont soumis plus de 6 000 vulnérabilités valides.

"HackerOne Pentest comble les lacunes des solutions traditionnelles de pentesting", déclare Ashish Warty, Vice-Président Senior des Produits et de l’Ingénierie chez HackerOne. Il ajoute :  "Les pentests traditionnels prennent généralement 4 à 6 semaines pour être lancés et fournissent des résultats statiques une fois terminés. Les capacités actuelles de HackerOne Pentest permettent de lancer des tests en moins d'une semaine puis de recevoir les résultats des pentesters sur la plateforme tout au long des tests."

Disponible à partir de la plateforme HackerOne, HackerOne Pentest combine les tests, les re-tests, la communication avec les testeurs, ainsi que l'analyse des résultats pour une expérience PTaaS complète. HackerOne Pentest est alimenté par une communauté mondiale de plus de 100 testeurs triés sur le volet, ce qui garantit la qualité et la cohérence des résultats de chaque mission. Chaque pentester répond à des critères de réussite stricts, notamment un minimum de trois ans d'expérience professionnelle en tant que pentester. De plus, il doit obtenir une certification OSCP/OSCE/OSWE/CREST, ou avoir plus de 500 points de réputation HackerOne.