Red Hat

OpenShift 5 : IA, support étendu, meilleure sécurité

Soumis par francoistonic le
Image
openshift

Cette nouvelle version fait évoluer la plateforme en intégrant une IA, une sécurité Zero Trust et un cycle de vie plus long. Conçue spécifiquement pour simplifier les opérations complexes dans les datacenters, les environnements cloud et les déploiements déconnectés, cette plateforme évoluée permet aux équipes informatiques de déployer côte à côte des charges de travail d’IA, des machines virtuelles (VM) et des charges de travail conteneurisées, au moyen d’une simple mise à jour sur place (in-place update) depuis Red Hat OpenShift 4.

Red Hat OpenShift 5 prend en charge le serveur MCP (Model Context Protocol), les interfaces d’IA et les outils de raisonnement automatisé pilotés par l’IA, Il fait aussi évoluer Red Hat OpenShift Lightspeed, qui passe d’un assistant conversationnel à un véritable agent, rendant ainsi la plateforme plus interactive. Elle intègre notamment, directement dans la console de gestion, des contrôles préalables qui permettent de vérifier que les opérateurs optionnels sont prêts à être déployés.

L'éditeur met en avant 3 autres fonctionnalités :

  • Protection de la souveraineté et sécurité Zero Trust dans les environnements mutualisés : intègre des mécanismes de protection cryptographique post-quantique des communications du plan de contrôle pour sécuriser les données critiques contre les futures menaces liées au décryptage quantique. La plateforme renforce également la sécurité des environnements sensibles grâce à une isolation réseau avancée, à des fonctionnalités étendues de gestion des certificats et à la prise en charge native des déploiements déconnectés, afin de répondre à des exigences réglementaires strictes.
  • Convergence des charges de travail sur l’ensemble de la pile technologique (full stack) : améliore le contrôle unifié de Red Hat OpenShift Virtualization, la prise en charge des pipelines de compilation conteneurisés via GitOps et le partitionnement automatisé des ressources de calcul GPU, afin d’optimiser l’utilisation du matériel pour les charges de travail d’inférence IA et les charges de travail d’entreprise traditionnelles.
  • Mises à jour guidées de la plateforme et gestion du cycle de vie : intègre des contrôles préalables, comprenant des évaluations intelligentes des risques et des analyses de compatibilité des API et des opérateurs optionnels, pour guider les administrateurs dans la planification de fenêtres de maintenance sans interruption de service.

Et bonus : le cycle de vie est maintenant de 5 ans. 

Annonce : https://www.redhat.com/en/blog/announcing-red-hat-openshift-5
 

400 failles corrigées avec Lightwell Clearinghouse

Soumis par francoistonic le
Image

Red Hat annonce la disponibilité de Lightwell Clearinghouse. Cette plateforme permet de soumettre les dépendances open source, de les examiner et de les corriger. Lightwell a déjà découvert et corrigé plus de 400 vulnérabilités dans des bibliothèques Java largement utilisées. 

Comment fonctionne Lightwell ?

Lightwell s’appuie sur l’engagement d’IBM et de Red Hat en faveur de la sécurisation des logiciels open source pour l’ère de l’IA. Cette initiative réunit et combine plusieurs capacités clés :

  • L’expertise de Red Hat et d’IBM en ingénierie open source
  • Les relations étroites de Red Hat avec la communauté open source
  • Des workflows d’ingénierie avancés assistés par l’IA
  • Les capacités de Red Hat en matière de sécurité de la chaîne d’approvisionnement logicielle et son infrastructure de build

Ce moteur élabore rapidement des correctifs spécifiques à chaque version pour les dépendances d’applications open source utilisées dans les systèmes en production. Les solutions correctives sont distribuées via des référentiels sécurisés qui s’intègrent directement aux processus informatiques existants des clients. Les entreprises peuvent ainsi remédier à des vulnérabilités complexes et/ou jusqu’alors inconnues sans avoir à remplacer leurs scanners de sécurité, référentiels logiciels, pipelines de développement ou processus de tests actuels.

Deux souscriptions sont disponibles :

  • Lightwell Network : bénéficiez d'un accès unifié et en libre-service à des bibliothèques signées, des corrections et des correctifs d'artéfact pour les vulnérabilités Open Source prises en charge, à mesure que les ressources sont rendues disponibles dans les référentiels sécurisés de Red Hat.
  • Lightwell Clearinghouse Premier : actuellement en disponibilité limitée, cette option offre tous les avantages du modèle Lightwell Network, ainsi que des rapports et des corrections de vulnérabilités pour des versions de paquet propres à chaque membre, une gestion innovante de la vérification et du signalement des vulnérabilités, un accès anonyme aux requêtes des autres membres et des services de gestion de compte technique.

Red Hat : vers un support Linux illimité

Soumis par francoistonic le

Red Hat a annoncé début juillet Red Hat Enterprise Linux Long-Life Add-on. Il s'agit d'une nouvelle offre pour les environnements critiques et fortement contraintes. "Cette nouvelle offre marque une évolution majeure dans la manière dont votre organisation peut gérer le cycle de vie à long terme de son infrastructure, vous permettant de vous affranchir des contraintes des calendriers de mise à niveau rigides des fournisseurs. L'extension Long-Life propose Red Hat Enterprise Linux (RHEL) sans date de fin prédéterminée. C'est une solution durable et prise en charge pour vos charges de travail critiques." explique Red Hat.

Cette offre de support et de maintenance étendue peut être étendue sur plusieurs décennies, bref un support "à vie"... si l'entreprise est prête à payer. 

Il est accessible uniquement pour les clients Red Hat Enterprise Linux Extened Life Cycle et Premium. Ce contrat fonctionne sur renouvellement annuel pour une ou plusieurs années. Il inclut : 

- les patch de sécurité critique

- les corrections de bugs urgentes

- support technique 24/7 avec des ingénieurs Red Hat dédiés

Aucun tarif officiel n'est annoncé. Red Hat propose une offre sur mesure. Red Hat rejoint Suse et Canonical qui proposent des supports jusqu'à 19 ans...

Annonce : https://www.redhat.com/en/blog/red-hat-enterprise-linux-long-life-add-your-path-rhel-forever

Projet Lightwell : IBM et Red Hat veulent sécuriser l'open source avec l'IA et 5 milliards $

Soumis par francoistonic le

IBM et Red Hat, rappelons que Red Hat appartient à IBM, annonce le projet Lightwell. Il s'agit d'un engagement de 5 milliards $ pour mieux sécuriser l'open source, à l'aide de l'IA et de milliers d'ingénieurs.

Le projet Lightwell mettra en place une plateforme de confiance pour les entreprises, associée à une équipe internationale d'ingénieurs, afin d'identifier et de corriger les vulnérabilités à grande échelle. Ce guichet central servira de couche de coordination en matière de sécurité et s'appuiera sur des capacités avancées d'intelligence artificielle pour valider et tester les correctifs sur un volume sans précédent de code open source. Ces fonctionnalités seront proposées via des abonnements commerciaux, permettant ainsi aux entreprises d'intégrer des correctifs sécurisés directement dans leurs chaînes d’approvisionnement logicielles existantes, avec une validation de niveau entreprise et une gestion complète du cycle de vie.

« L'open source est la colonne vertébrale de l'économie numérique actuelle et le fondement de l'IA moderne, et nous sommes à un tournant décisif quant à la manière dont il est conçu, sécurisé et déployé à grande échelle », a déclaré Arvind Krishna, Chairman and CEO, IBM. « Avec le projet Lightwell, IBM et Red Hat contribuent à définir un nouveau modèle, qui associe l'intelligence artificielle, l’expertise technique et une collaboration de confiance, afin de sécuriser les logiciels open source dès leur origine et tout au long de la chaîne d'approvisionnement. Il s'agit de renforcer la confiance dans les systèmes qui font fonctionner les entreprises, les administrations publiques et la société. »

Grâce à cette plateforme de référence, les entreprises peuvent :

  • Signaler et corriger les vulnérabilités : partager de manière responsable les problèmes de sécurité sensibles détectés dans les versions actives de leurs logiciels, au sein d’un cadre de confiance reposant sur un intermédiaire de confiance.
  • Déployer des correctifs validés : recevoir des correctifs optimisés pour les environnements de production, qu'il s'agisse des offres Red Hat ou de code communautaire indépendant.
  • Coordonner les publications en amont : veiller à ce que les correctifs soient partagés afin que les communautés open source les intègrent dans leur programme de support à long terme.

IBM et Red Hat mobiliseront une équipe de plus de 20 000 ingénieurs, renforcée par des capacités avancées d'intelligence artificielle. Cette force technique mondiale interviendra dans les environnements amont et d'entreprise, en se concentrant sur :

  • Le support en amont en collaboration avec les responsables de la communauté open source ;
  • L’Analyse, la qualification (triage) et la hiérarchisation à grande échelle des vulnérabilités, assistées par l'IA ;
  • Le développement sécurisé de correctifs, le renforcement des dépendances et l’ingénierie de mise en production.

 Le projet Lightwell s’inscrit également dans les priorités des pouvoirs publics visant à sécuriser les infrastructures numériques, à protéger les systèmes critiques et à renforcer la résilience globale des écosystèmes de logiciels open source.

Site : https://www.ibm.com/products/lightwell

Red Hat AI 3.4 : Red Hat veut une IA de production

Soumis par francoistonic le
IA

Red Hat continue à étendre sa plateforme IA : Red Hat AI. La plateforme « metal-to-agent » unifiée de Red Hat AI 3.4 simplifie le développement et le déploiement des workflows agentiques, en permettant aux organisations d’aller au-delà des phases pilotes et de déployer une IA évolutive à travers toute leur infrastructure.

Red Hat AI 3.4 est une plateforme définissant un socle architectural et les outils nécessaires pour faire évoluer les modèles et les workflows agentiques à travers le cloud hybride. Élément central de cette version, le modèle sous forme de service (Model-as-a-Service, MaaS) fournit aux développeurs une interface unique contrôlée pour accéder à des modèles sélectionnés tout en permettant aux administrateurs de suivre la consommation et d’appliquer des règles. Ceci repose sur une base d’inférence distribuée à hautes performances alimentée par des vLLM et llm-d, afin de maintenir un modèle optimisé et efficace pour de nombreux environnements.

Les principes clés

  • Inférence évolutive à hautes performances et accès contrôlé aux modèles : l’inférence de modèles à haute efficacité reste au cœur de l’IA prête pour la production. En combinant le serveur d’inférence vLLM et le moteur d’inférence distribuée llm-d avec les MaaS, Red Hat AI 3.4 crée une base fiable et efficace pour l’inférence de modèles, tout en simplifiant l’accès contrôlé aux modèles pour les utilisateurs et les agents.
  • AgentOps optimisés pour le cycle de vie d’application autonome : Red Hat AI 3.4 introduit des capacités AgentOps complètes pour opérationnaliser les agents à grande échelle. Ceci inclut le traçage, l’observabilité et les évaluations, ainsi que l’identité d’agent et la gestion du cycle de vie pour faire passer les agents du développement à la production.
  • Connecter les données aux modèles et aux agents : les modèles et les agents sont alimentés par les données d’entreprise. Red Hat AI 3.4 ajoute la gestion de prompts, en traitant ces derniers comme des actifs de données de première classe, et un centre pour gérer les évaluations de qualité, de précision, de sécurité et de risque. Ces capacités fonctionnent avec MLflow, qui offre le traçage expérimental intégré et la gestion des artefacts pour les scénarios d’IA générative et d’IA/ML prédictif.
  • Sûreté et sécurité intégrées pour les modèles et les agents : pour protéger la totalité de la pile IA, Red Hat AI fournit une posture de sécurité en couches allant du système d’exploitation à la logique agentique. Grâce aux tests de sécurité et aux attaques fictives (red-teaming), les organisations peuvent adopter une approche basée sur les données pour la sélection et la configuration des modèles et des garde-fous (guardrails), ce qui contribue à une meilleure protection des charges de travail d’IA contre les menaces en constante évolution.

Les principes évolutions de la version 3.4

  • Inférence avancée et optimisation des modèles : Red Hat AI Inference ajoute à ses capacités d’inférence distribuée la priorisation des requêtes, permettant au trafic interactif et en arrière-plan de partager le même point terminal, tandis que les requêtes sensibles en termes de latence sont traitées en priorité. Red Hat AI Inference s’étend au-delà de Red Hat OpenShift à des services Kubernetes supplémentaires, dont CoreWeave et Azure, offrant ainsi aux organisations une pile d’inférence cohérente dans différents environnements. La prise en charge du décodage spéculatif, maintenant généralisée, multiplie par 2 à 3 les vitesses de réponse avec un impact minimal sur la qualité, tout en réduisant le coût par interaction.
  • Modèle sous forme de service (MaaS) contrôlé : cette fonctionnalité permet aux ingénieurs de la plateforme de fournir une sélection de modèles validés sur des points terminaux API dont la sécurité est renforcée, à l’aide d’interfaces compatibles OpenAI. Ceci permet une gouvernance unifiée des modèles internes et des API externes, intégrée avec une authentification basée sur un fournisseur d’identité (IDP).
  • Gestion des prompts intégrée : la plateforme offre des outils unifiés pour créer et gérer les prompts en tant qu’actifs de données de première classe. Avec le stockage des entrées utilisées pour les modèles et les agents dans un registre central, les développeurs et les administrateurs disposent d’une source unique de confiance.
  • Évaluation automatisée des modèles et des agents : Red Hat AI 3.4 introduit un hub d’évaluation, un plan de contrôle d’évaluation IA unifié et indépendant du framework pour l’évaluation des grands modèles de langage (LLM), des applications IA et des agents. Il remplace les méthodes de test fragmentées par une approche unifiée de l’évaluation de la qualité, de la précision et du risque. 
  • Sécurité multicouche : le balayage contradictoire (adversarial scanning) automatisé est désormais intégré au cycle de vie du développement. S’appuyant sur la technologie de Chatterbox Labs, la plateforme Red Hat AI utilise Garak pour déceler dans les modèles et systèmes agentiques des risques tels que les évasions (jailbreaks), les injections de prompts et les préjugés, en l’associant à NVIDIA NeMo Guardrails pour la sécurité de fonctionnement.
  • Observabilité prête pour la production : l’intégration de MLflow permet de suivre l’exécution d’agent, autrement dit d’obtenir un traçage de bout en bout des appels LLM, des étapes de raisonnement, de l’exécution des outils, des réponses des modèles et de l’usage des jetons via OpenTelemetry. Ceci crée une piste d’audit transparente pour tout le cycle de vie des prompts, les intégrations et les configurations de RAG (génération augmentée par récupération) pour faciliter le débogage et les vérifications. MLflow offre également un traçage expérimental intégré et la gestion des artefacts pour les scénarios d’IA générative et d’IA prédictive.
  • Gouvernance basée sur l’identité : grâce la gestion d’identité cryptographique (SPIFFE/SPIRE), Red Hat AI permet aux organisations de remplacer les clés statiques codées en dur par des jetons éphémères. Cette fonction prend en charge les opérations les moins privilégiées des agents autonomes à travers la pile, et contribue à confirmer que les actions agentiques sont liées à une identité vérifiée.
  • Expériences automatisées : les outils comme AutoRAG et AutoML automatisent des tâches d’IA complexes, depuis la sélection des stratégies de récupération les plus efficaces pour des jeux de données spécifiques jusqu’à la création et l’optimisation de modèles prédictifs traditionnels.
  • Flexibilité matérielle et clouds gérés : Red Hat AI 3.4 offre un support jour-zéro pour les NVIDIA Blackwell GPU et les architectures AMD MI325X. En élargissant cette architecture de plateforme unifiée pour qu’elle tourne en natif sur les clouds gérés de tiers – y compris via le nouveau Red Hat AI Inference on IBM Cloud – Red Hat assure la cohérence opérationnelle avec des nombreux fournisseurs de clouds et de matériels.

Red Hat 3.4 sera disponible courant mai. 

BlueField : NVIDIA étend le support des DPU à Red Hat et Mirantis

Soumis par francoistonic le
IA
Image

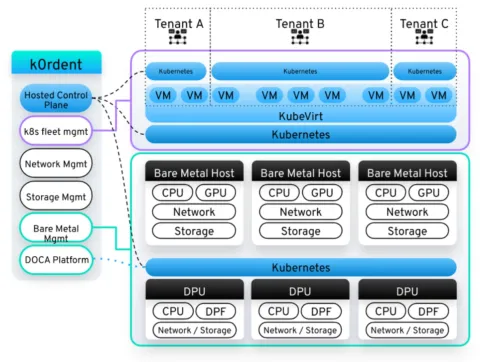
Un des enjeux de l'IA est le hardware et particulièrement les processeurs dédiés déployés dans les datacenters. NVIDIA est le leader des GPU mais possède aussi une solide gamme de processeurs spécifiques tels que BlueFiled, un DPU, Data Processing Units. Le DPU est là pour traiter des volumes de données importants. Pour NVIDIA, c'est donc un enjeu important. Red Hat a annoncé le support de ce DPU dans OpenShilft. 

Cette approche, qui permet d’isoler les applications d’IA et les charges de travail d’infrastructure (services réseau et sécurité, par exemple) exécutées sur BlueField, offre les avantages suivants :

  • Utilisation optimisée des ressources : la plateforme Red Hat OpenShift s’appuie sur une fonction de gestion intelligente des ressources pour délester les services réseau entre l’unité centrale (CPU) et le processeur de traitement des données (DPU), libérant ainsi des ressources pour les charges de travail d’IA tout en optimisant la consommation de ressources. 
  • Amélioration de la sécurité : Red Hat OpenShift on BlueField transfère les tâches d’infrastructure vers le processeur DPU et contribue à réduire la surface d’attaque des applications grâce à une approche multicouche qui améliore efficacement la posture de sécurité.
  • Réseau cloud avancé : Red Hat OpenShift, avec ses capacités de routage distribué optimisées par BlueField, contribue à améliorer la sécurité de la mutualisation, l'évolutivité du réseau, les performances et l'efficacité du trafic entre les clusters, tout en rationalisant les opérations réseau.

Mirantis, acteur important de l'écosystème Kubernetes, a aussi annoncé le support de BlueField. « Les charges de travail d’IA exigent de la précision, grâce à du hardware spécialisé, un réseau étroitement intégré, une multi-tenance sécurisée et un provisioning en temps réel, le tout orchestré efficacement et à grande échelle », déclare Shaun O’Meara, Chief Technology Officer chez Mirantis. « Grâce à l’intégration de Mirantis k0rdent AI et des NVIDIA BlueField DPUs, nous apportons un Kubernetes multi-tenant avec une isolation stricte à tous les niveaux, capable de prendre en charge des réseaux et des exigences d’isolation complexes, tout en offrant à chaque tenant un accès complet à son cluster Kubernetes. »

Pour l'éditeur, plusieurs avantages :

- Multi-tenance sécurisée pour concilier partage des ressources et isolation stricte ;

- Souveraineté des données adaptée aux workloads IA manipulant des modèles propriétaires et des données confidentielles ;

- Partage des GPU et ressources de calcul clés ;

- Isolation réseau avancée au niveau des interfaces, assurant que chaque tenant n’accède qu’aux VLAN et interfaces qui lui sont assignés ;

- Accès haut débit aux environnements de stockage.

Si pour l'utilisateur, le développeur, cela risque relativement transparent, pour un éditeur, ce support exige de nombreuses optimisations pour réellement s'appuyant sur les DPU.

Red Hat Developer Lightspeed : Red Hat veut aider les développeurs avec une bonne dose d'IA

Soumis par francoistonic le

Red Hat annonce Developer Lightspeed. Sous ce nom, nous trouvons un ensemble services de générative IA pour les développeurs. "Ces nouveaux assistants virtuels s’intègrent directement aux outils de développement de Red Hat dans le but de répondre aux besoins des développeurs sur leur lieu de travail, d’améliorer leur productivité et de fluidifier les changements de contexte." explique l'éditeur. Cette nouvelle offre est incluse dans le Developer Hub et dans la boite à outils de migration (MTA). 

Ces offres sont conçues pour accompagner le cycle de développement d’applications, avec ou sans codage :

  • Red Hat Developer Lightspeed pour Red Hat Developer Hub est un assistant virtuel basé sur l’IA qui accélère les tâches de développement sans codage afin d’accroître la productivité des développeurs. Grâce à une interface de type « discussion instantanée » accessible dans la console du portail Red Hat Developer Hub, cette solution facilite l’exploration des différentes approches de conception d’applications, la rédaction de documentation, la génération de plans de test et le dépannage d’applications. Les développeurs peuvent ainsi passer plus rapidement d’une page blanche à un plan d’action ou à une solution, ce qui augmente leur productivité et génère de la valeur ajoutée plus rapidement pour leur entreprise. Grâce à la capacité de l’agent d’IA à exploiter leurs propres modèles (approche BYOM), les équipes peuvent utiliser le grand modèle de langage (LLM) de leur choix — public ou auto-hébergé — afin d’équilibrer au mieux leurs exigences en matière de performances, de coûts et de confidentialité des données.
  • L’extension Red Hat Developer Lightspeed pour le Migration Toolkit for Applications (MTA) automatise intelligemment la refactorisation du code source dans un environnement de développement intégré (IDE). Contrairement aux éditeurs de code habituels, cet assistant « comprend » les problèmes de migration et sait les résoudre. Autre particularité, il peut intégrer les modifications apportées avec succès à chaque application migrée de sorte que les solutions de codage gagnent en précision au fil du temps, et aider les entreprises à refactoriser des applications similaires plus rapidement. Résultat, une refactorisation plus rapide des applications et une augmentation des économies réalisées lors de la migration d’applications vers des technologies cloud natives.

Developer Lightspeed est disponible en preview dans le Developer Hub mais déjà disponible dans MTA (uniquement pour les souscripteurs à Advanced Developer Suite).

Présentation : https://www.redhat.com/en/products/developer-lightspeed

Red Hat propose une offre gratuite Red Hat Enterprise Linux pour les développeurs

Soumis par francoistonic le

Red Hat annonce pour les développeurs, en entreprise, une offre gratuite : Red Hat Enterprise Linux for Business Developers. "Red Hat Enterprise Linux for Business Developers offrent aux développeurs un accès libre et gratuit à un ensemble de contenus Red Hat Enterprise Linux prêts à l'emploi, utilisables au sein de leur entreprise. Cela contribue à une plus grande cohérence et fiabilité entre les équipes de développement et d'exploitation, quel que soit l'emplacement de l'application sur le cloud hybride." précise l'éditeur. 

L'éditeur promet un accès facile aux ressources et à l'OS, un OS le plus à jour possible sur les langages et les SDK et un support de WSL et des conteneurs pour développer sur n'importe quel OS.

Cette offre permet jusqu'à 25 accès par inscription, accès à l'ensemble des architectures supportées par l'OS. Attention : cette offre est valable uniquement pour le développement et le test contraitement à la souscription développeur individuel. 

Plus d'information : https://developers.redhat.com/products/rhel/business

Red Hat In-Vehicle OS : précision sur le RTOS et les SDK

Soumis par francoistonic le

Il y a quelques jours nous vous parlions de l'arrivée de Red Hat dans l'automobile avec Red Hat In-Vehicle OS (https://www.programmez.com/actualites/red-hat-se-lance-dans-la-voiture-connectee-bonjour-je-suis-red-hat-vehicle-os-37731), petite mise à jour sur deux points techniques.

RHEL n’est un OS dit temps réel dur, RHIVOS est-il un OS à temps réel dur avec un changement de kernel ?

"En tant que distribution Linux avec un noyau standard, Red Hat In-Vehicle Operating System (RHIVOS) peut être considéré comme un système en temps réel souple, car il est préconfiguré avec le jeu de correctifs standard PREEMPT_RT. Le planificateur Linux sous le patch PREEMPT_RT transforme le noyau en un système entièrement pré-emptible adapté aux applications en temps réel. Il y parvient en rendant presque tout le code du noyau pré-emptible, en remplaçant les spinlocks par des mutex en temps réel et en threadant les gestionnaires d'interruption. La version Linux d'entreprise, RHEL, n'a pas PREEMPT_RT configuré par défaut." nous a précisé l'éditeur.

-> Le temps réel souple est un compromis au niveau de l'OS et du noyau. Cela signifie que l'OS s'accomode des dépassements des contraires temporelles dans une certaine limite pour ne pas nuire au bon fonctionnement de la plateforme

-> On distringue 3 grands types de RTOS (Real Time Operating System) : le dur (ou strict), le souple et le mou. Le RTOS mou ou souple se confonde souvent même si un RTOS mou est souvent moins contraint que le RTOS souple. 

Des API et SDK spécifiques ?

Red Hat fournit des SDK spécifiques et des qualifications de chaînes d'outils pour les applications de gestion de la qualité (QM) et de niveau d'intégrité de la sécurité automobile (ASIL). Nos conseils de sécurité complets pour ces applications comprennent des hypothèses d'utilisation (AoUs) et des recommandations d'utilisation (RoUs), qui décrivent toutes les restrictions d'API nécessaires pour garantir la sécurité fonctionnelle.

Red Hat se lance dans la voiture connectée : bonjour, je suis Red Hat In-Vehicle OS

Soumis par francoistonic le

Red Hat veut s'attaquer à un marché en pleine mutation : la voiture connectée. L'éditeur annonce Red Hat In-Vehicle OS. Il devrait être disponible vers l'automne. Il se base sur le Linux maison : Red Hat Enterprise Linux. Il permettra de concevoir et déployer l'interactivité dans la voiture, développer les cockpits et les services embarqués. Comme d'autres OS dédiés à la voiture, Red Hat veut proposer une plateforme complète avec les services de connectivités. 

Red Hat proposera un kit de développement logiciel (SDK) personnalisé dérivé de son vaste portefeuille de solutions de développement d’applications de cloud hybrides. Les clients pourront ainsi convertir sans difficulté les innovations développées sur le cloud en expériences de bord — une caractéristique qui décrit parfaitement la révolution incarnée par les véhicules définis par logiciel (SDV). En fournissant un socle homogène et unifié qui englobe les environnements cloud, virtuels et physiques, Red Hat permet aux constructeurs automobiles d’accélérer de façon significative leurs cycles d’innovation, ainsi que de réduire les coûts globaux tout en se conformant aux exigences très strictes d’intégrité inhérentes aux prochaines générations de véhicules automobiles.

Petite vidéo :

[video:https://youtu.be/r239iWp964k?si=AC9-0dXVcCUVkEsK autoplay:0]