Snyk

Étude Snyk : l'IA ne peut pas encore être utilisée seule pour sécuriser les applications

Soumis par francoistonic le
IA
Image

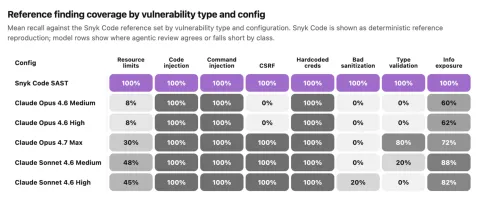
Voilà une étude qui peut fournir une réflexion sur l'usage de l'IA dans la sécurité et notamment dans l'ApplSec. L'IA est aujourd'hui une évolution importante des outils de sécurité pour découvrir et fixer les vulnérabilités. Mais faut-il pour autant se reposer que sur l'IA ? Le rapport VulnBench JS 1.0 apporte une nuance importante : les chercheurs ont réalisé 300 analyses de sécurité répétées sur les mêmes applications, avec les mêmes paramètres et les mêmes modèles d'IA, afin de mesurer la stabilité des résultats.

Le rapport veut en avant :

  • Près de 50 % des vulnérabilités signalées uniquement par les modèles d'IAn'ont été détectées qu'une seule fois sur cinq exécutions identiques, illustrant une forte variabilité des résultats.

  • À l'inverse, 85 % des vulnérabilités déjà référencées et correctement identifiées par les modèles ont été retrouvées lors des cinq exécutions, démontrant que les résultats les plus fiables concernent les vulnérabilités connues.  

  • La meilleure configuration d'IA testée n'a retrouvé que 81 % des vulnérabilités de référence et a obtenu un score F1 de 75,4 %, laissant un écart significatif avec les outils SAST déterministes. 

L'étude montre que les modèles LLM apporte un complément aux outils d'AppSec en apportant une capacité de raisonnement et en identifiant parfois des problèmes supplémentaires. Toutefois, leur caractère probabiliste peut générer des résultats différents d'une exécution à l'autre. Pour les équipes de sécurité, cela signifie qu'il est encore prématuré de remplacer les outils de sécurité applicative traditionnels par des revues de code réalisées exclusivement par l'IA. Les résultats de Snyk indiquent plutôt que la stratégie la plus efficace consiste à combiner l'IA et les outils SAST déterministes, chacun permettant de détecter des catégories de vulnérabilités différentes.

Etude complète : https://snyk.io/fr/blog/snyk-vulnbench-js-1-0-llm-security-review-repeatability/

Snyk renforce la sécurité du développement agentique

Soumis par francoistonic le

Snyk accélère sur la sécurité du codage agentique. L'éditeur annonce Evo Agentic Development Security (ou ADS). Ce service doit couvrir l'ensemble des agents de codage. ADS sécurise le processus de développement logiciel à l'ère des agents IA autonomes — en contrôlant ce que les agents utilisent, ce qu'ils font et ce qu'ils génèrent — en temps réel, au cœur du flux de travail des agents, avant que les risques ne s'amplifient.

"Les assistants de codage basés sur l’IA ont évolué pour devenir des agents autonomes — des systèmes qui invoquent des outils externes, effectuent des actions et génèrent des logiciels avec un minimum de supervision humaine, connectés aux systèmes internes via des serveurs MCP, des plugins et des intégrations tierces. Les modèles de sécurité existants ont été conçus pour analyser le code et les artefacts, et non pour régir les systèmes créant ce code, vérifier les outils qu’ils utilisent ou appliquer des règles concernant les actions d’un agent lors de l’exécution. " explique l'éditeur.

Snyk met en avant 3 phases importants dans le cycle de vie du développement agentique :

  • Sécurisation de la chaîne d’approvisionnement des agents : identifie et évalue les serveurs MCP, les compétences et les outils externes utilisés par les agents — en mettant en évidence les injections de messages, les modèles de code malveillant et les risques liés à la chaîne d’approvisionnement avant même que les agents n’interagissent avec eux.

  • Contrôle du comportement des agents : surveille et applique en temps réel des règles régissant les actions des agents pendant leur fonctionnement — en bloquant les actions destructrices avant leur exécution et en contrôlant les systèmes auxquels les agents accèdent ainsi que les workflows qu’ils exécutent.

  • Garantie des résultats fiables : analyse et corrige les vulnérabilités générées par l’IA au moment même de leur création — en assurant la sécurité dès la conception plutôt que lors d’une révision post-production.

Pour en savoir plus : https://snyk.io/fr/evo/agentic-development-security/

Snyk intègre Claude pour étendre l'AppSec IA

Soumis par francoistonic le

Snyk annonce l'intégration de Claude dans sa plateforme de sécurité IA, Evo. « Face à l’accélération fulgurante du développement par l’IA, les solutions de sécurité traditionnelles peinent à suivre le rythme », a déclaré Manoj Nair, directeur de l’innovation chez Snyk. « En exploitant le raisonnement avancé de Claude au sein de la plateforme de sécurité IA de Snyk, nous dotons les entreprises d’un système de défense intelligent et autonome, capable d’évoluer au même rythme que leur innovation pilotée par l’IA. »

Evo de Snyk exploite les capacités de Claude au sein des flux de travail de gouvernance de l'IA d'entreprise, en découvrant en continu chaque ressource d'IA de l'organisation, y compris les modèles, les agents, les serveurs MCP, les ensembles de données et les outils tiers. Il effectue des tests d'intrusion sur les agents en cours d'exécution pour détecter les injections et exfiltrations de données, analyse la chaîne d'approvisionnement des agents à la recherche de fonctionnalités malveillantes ou cachées et applique une politique d'exécution aux appels d'outils avant que des dommages ne surviennent.

« En matière de sécurité de l'IA, la détection n'a jamais été un frein », a déclaré Jason Clinton, CISO adjoint chez Anthropic. « En combinant les capacités de Claude avec celles de Snyk, les entreprises peuvent transformer des résultats précis en actions concrètes au sein même des processus de développement logiciel. »

Cette intégration est disponible dès maintenant. 

Snyk lance AI Security Fabric pour le SDLC

Soumis par francoistonic le

Ai Security Fabric est la nouvelle solution de l'éditeur Snyk. Cette plateforme s'insère dans le cycle de vie du développement logiciel, SDLC. Elle permet aux entreprises de commercialiser des logiciels basés sur l'IA en toute sécurité et à la vitesse de l'IA. 

"Aujourd'hui, les développeurs et les concepteurs utilisent non seulement l'IA pour écrire du code et alimenter des applications, mais ils sont également confrontés à une augmentation rapide des cybermenaces liées à l'IA. Ce système aide les entreprises à réduire les risques cumulés sans ralentir l'innovation. L'augmentation de la dette de sécurité, les nouveaux vecteurs d'attaque et le manque de gouvernance dans le développement basé sur l'IA aggravent les risques sur une surface d'attaque en constante expansion. Alors que l'infrastructure IA devient la trame de l'informatique moderne, les entreprises ont besoin d'une trame de sécurité qui assure une protection continue, et non ponctuelle." explique l'éditeur.

L'outil est donc là pour sécuriser tous les développements IA, les agents, etc. 

Snyk a identifié trois défis que l’AI Security adresse :

  • Les vulnérabilités apparaissent à un rythme plus rapide : le volume de code explose en raison de l'adoption rapide des pratiques de codage assistées par l'IA. La sécurité doit aller au-delà de l'analyse réactive pour être « sécurisée dès le départ », en stoppant le flux de nouvelles vulnérabilités qui contribuent à l'augmentation des retards en matière de sécurité.
  • Le temps nécessaire à l'exploitation des vulnérabilités diminue : selon Gartner, l'IA devrait accélérer l'exploitation des vulnérabilités de 50 % d'ici 20271. Les attaques automatisées ciblant toutes les expositions disponibles, les organisations doivent systématiquement réduire leur dette de sécurité afin de diminuer leur profil de risque.
  • L'IA a un effet cumulatif sur les risques : le passage au développement natif de l'IA a déclenché une explosion de modèles non gérés et d'agents autonomes dans les workflows de livraison et dans les logiciels eux-mêmes. Cette « Shadow AI » crée une surface d'attaque fragmentée où le danger ne réside plus seulement dans le code, mais aussi dans l'action de l'IA elle-même. Un agent compromis peut enchaîner de manière autonome de nouvelles menaces avec des vulnérabilités précédemment « mises en veille », ce qui aggrave les risques plus rapidement que les équipes humaines ne peuvent y remédier.

Pour la partie sécurité proprement dite, Snyk cible :

nyk continue d'ajouter de nouvelles fonctionnalités et améliorations qui concrétisent cette vision de l'AI Security Fabric à travers les trois vecteurs unifiés de la plateforme Snyk AI Security :

  • DevSecOps accéléré par l'IA (stabilisation et réduction de la dette de sécurité) :Snyk aide ses clients à maîtriser les principes fondamentaux, de la visibilité à la gouvernance, afin de garantir la sécurité par défaut de l'ensemble de leur chaîne logistique logicielle.
    • Prévention intégrée : Delta Findings fournit des commentaires immédiats sur les nouveaux risques dans l'IDE et les PR, tandis qu'une expérience PR Check améliorée intègre des tests de sécurité dans les workflows Git afin d'empêcher les risques d'entrer dans les référentiels.
    • Correction plus rapide : accélère les corrections grâce au regroupement par dépendance (en donnant la priorité aux mises à niveau à fort impact) et à la notation du risque de rupture (pour éviter les perturbations de la compilation), tandis que Snyk Agent Fix permet d'effectuer des réparations par IA en un seul clic dans l'IDE et la demande d'extraction. 
    • La corrélation DAST et SAST comble le fossé entre les tests dynamiques et statiques, en reliant directement les vulnérabilités d'exécution à la ligne exacte du code source afin de permettre une correction plus efficace.
  • Sécurisation du développement basé sur l'IA (sécurisation dès la conception dans les agents de codage) : les fonctionnalités de Snyk sont directement intégrées aux assistants de codage IA afin de garantir la sécurité du code généré par l'IA dès sa conception.
    • Barrières de sécurité IA étendues : de nouveaux flux de configuration en 60 secondes sont désormais également disponibles pour Gemini CLI et Claude Code.
    • Échelle de l'entreprise : les équipes de sécurité peuvent désormais définir et distribuer de manière centralisée des garde-fous afin de garantir des normes de sécurité cohérentes.
    • Corrections fluides : les développeurs peuvent déclencher une correction intelligente de bout en bout, de la génération à la demande d'extraction, sans quitter leur flux de travail.
  • Sécurisation des logiciels natifs IA (gestion des agents, des outils et de l'exécution autonome) : alors que nous entrons dans l'ère des agents et des systèmes non déterministes, Snyk aide les organisations à adopter l'IA en toute sécurité et à gérer l'avenir du développement de l'IA.
    • Visibilité du Shadow AI : l'AI-BOM d'Evo s'intègre à l'inventaire des actifs pour détecter automatiquement les modèles et les dépendances. Elle est lancée parallèlement à une nouvelle étude sur les tendances en matière d'adoption de l'IA menée auprès de plus de 500 utilisateurs précurseurs.
    • Sécurité agentique : le prototype MCP-Scan de Snyk Labs exploite l'analyse des flux toxiques pour atténuer l'empoisonnement des outils et l'injection rapide dans le protocole MCP (Model Context Protocol).