Tchap

Une chasse aux bugs est lancée pour la messagerie d'Etat cryptée Tchap

Soumis par fredericmazue le

Le gouvernement français a estimé que les services de l'Etat devaient être dotés d'une messagerie instantanée cryptée et que des Telegram et autres Whatsapp ne pouvaient convenir pour des raisons de sécurité. Un service a donc été développé et lancé le 18 avril dernier : la messagerie d'Etat cryptée Tchap.

Malheureusement, moins de deux heures après le lancement du service, un chercheur en sécurité avait déjà repéré une faille permettant à quiconque de se connecté à ce service 'sécurisé'.

Ce problème a été corrigé rapidement. Toutefois cet épisode fâcheux a incité la direction interministérielle du numérique et du système d’information et de communication de l’État à lancer une chasse aux bugs, ou Bug Bounty afin de traquer d'éventuelles autres vulnérabilités.

Cette chasse aux bugs est lancée sur le site spécialisé dans cette activité Yes We Hack. Sa page dédiée est ici. La page détaille le type de vulnérabilités découvertes pouvant être récompensées, Injection SQL, Cross-Scripting, Exécution de code à distance. Ainsi que les vulnérabilités qui ne sont pas récompensées, comme les attaques en déni de services ou toute tentative physique contre les bureaux ou les centres de données de Tchap :-)

Les récompenses s'échelonnent de 50 à 1500 euros selon le type de vulnérabilités découvertes. Apparemment le gouvernement français n'a pas les moyens financiers d'un Google ou d'un Microsoft lorsqu'il s'agit de chasse aux bugs  :-)

Cette chasse aux bugs n'est pas superflue et les informaticiens font preuve de sens civique et d'efficacité, car plusieurs vulnérabilités ont déjà été découvertes grâce à elle, ainsi que l'indique la page dédiée.

Fail : le gouvernement français lance sa messagerie d'Etat sécurisée Tchap... avec une faille de sécurité

Soumis par fredericmazue le
Image

Le gouvernement français a estimé que les services de l'Etat devaient être dotés d'une messagerie instantanée cryptée et que des Telegram et autres Whatsapp ne pouvaient convenir pour des raisons de sécurité. Jusqu'ici tout va bien.

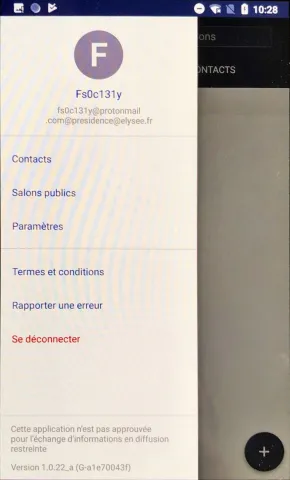
Voilà donc la messagerie d'Etat cryptée Tchap développée, et lancée le 18 avril. Cette messagerie intrigue le chercheur en sécurité Baptiste Robert. Il commence à regarder, et une heure et demi après, il publie un tweet ravageur : n'importe qui peut se connecter à cette messagerie d'Etat cryptée et sécurisée.

Je viens de regarder #Tchap la nouvelle appli sécurisé du gouvernement français. Et, put*** le résultat est horrible.@Elysee @gouvernementFR @EPhilippePM @EmmanuelMacron comment puis je vous contacter? C’est TRÈS TRÈS urgent.

Si vous avez des contacts je suis preneur.

— Elliot Alderson (@fs0c131y) 18 avril 2019

Baptiste Robert explique en détail comment il a procédé dans ce billet.

En résumé, il a décompilé l'application Tchap Android, a constaté que c'est un fork de l'application Riot, qu'il est facile de désactiver le certificat de sécurité, et que les serveurs du gouvernement sont clairement identifiés dans le fichier AndroidManifest.xml.

Baptiste choisit de s'en prendre au serveur de l'Elysée. Il lui soumet une adresse mail bidouillée forgée à partir de presidence @ elysee.fr. Le serveur ne fait pas de vérification sérieuse de l'adresse et envoie un mail d'invitation à Baptiste.

Le voilà dans la place...

Dès le lendemain, une porte-parole de la direction interministérielle du numérique et du système d'information et de communication de l'Etat (DINSIC) a indiqué : "Cette faille de sécurité a été identifiée et corrigée" (dès le 18 avril).

Le gouvernement a aussi tenu les propos rassurants d'usage : Baptiste Robert est le seul à avoir exploité la faille et aucune information confidentielle n’a été compromise. Par ailleurs Tchap n’a pas vocation à traiter d’informations très sensibles.

Nous voilà pleinement rassurés :-)