vulnérabilité

Plus d'un million de sites WordPress menacés par une vulnérabilité

Soumis par fredericmazue le

Lu sur le blog de la société de sécurité PatchStack. Le plugin Essential Addons for Elementor, qui compte plus d'un million d'installation actives,comporte une grave vulnérabilité dans toutes ses versions de 5.4.0 à 5.7.1 incluses.

La vulnérabilité permet une escalade de privilèges à tout utilisateur non authentifié sur le site attaqué. Il est ainsi possible de réinitialiser le mot de passe de n'importe quel utilisateur dont le nom est connu, ce qui permet de réinitialiser le mot de passe de l'administrateur et de se connecter à son compte. Cette vulnérabilité se produit car cette fonction de réinitialisation de mot de passe ne valide pas une clé de réinitialisation de mot de passe et modifie directement le mot de passe de l'utilisateur donné. La vulnérabilité décrite a été corrigée dans la version 5.7.2. La vulnérabilité est référencée CVE-2023-32243.

La vulnérabilité est décrite techniquement en détails dans le billet mentionné ci-dessus. Tous les administrateurs de sites WordPress qui utilisent ce plugin doivent mettre à jour d'urgence vers la version 5.7.2.

Commentaire actu

Anonyme (non vérifié)

Les propriétaires des sites WordPress doivent comprendre que les mises à jour des plugins  est essentiel pour garantir la sécurité du site, prévenir les vulnérabilités et les cyberattaques. Les mises à jour corrigent les bugs, améliorent les performances et assurent la compatibilité avec les dernières versions de WordPress, offrant ainsi une expérience utilisateur fluide et optimale. Je suis un passionné de Wordpress et j'ai rédigé un blog parlant uniquement sur WordPress avec beaucoup d'informations recherchées : https://hebergement-wordpress-maroc.com/

jeu, 20 Jul 2023 - 17:53 Permalien

Une faille vieille de 15 ans présente dans Python menace potentiellement 300 000 projets open source

Soumis par fredericmazue le
Image
Image
Image

C'est en procédant à des investigations au départ sans rapport avec leur découverte que des chercheurs en sécurité de l'Advanced Research Center de la société Trellix sont tombés sur une vulnérabilité présente dans le module tarfile de Python qui permet de manipuler des archives tar. En enquêtant ensuite sur l'impact possible de cette vulnérabilité, les chercheurs ont conclu que des centaines de référentiels open source étaient vulnérables.

Cette vulnérabilité est présente depuis 15 ans dans Python. Elle a été signalée par Jan Matejek, qui était à l'époque le responsable du paquet Python pour SUSE, et estampillée VE-2007-4559. Mais elle n'a jamais été corrigée, même si la documentation a été mise à jour en indiquant 'il peut être dangereux d’extraire des archives de sources non fiables'.

Un billet sur le blog de Trellix explique en détail cette vulnérabilité et montre comment l'exploiter est très facile.

En résumé, la vulnérabilité, qui est située dans les fonctions extract et extractall du module tarfile, permet à un attaquant d'écraser des fichiers arbitraires sur le systèmle attaqué en ajoutant la séquence ".." aux noms de fichiers dans une archive TAR.

Les archives tar sont une collection de plusieurs fichiers et métadonnées, ces dernières étant utilisées lors du décompactage de l'archive tar. Les métadonnées contenues dans une archive tar incluent, mais sans s'y limiter, des informations telles que le nom du fichier, la taille et la somme de contrôle du fichier et des informations sur le propriétaire du fichier lorsque le fichier a été archivé. Dans le module Python tarfile, ces informations sont gérées par des instances de classe TarInfo générées pour chaque élément de l'archive tar. Ces éléments peuvent représenter de nombreux types de structures différents dans un système de fichiers à partir de répertoires, de liens symboliques, de fichiers, etc.

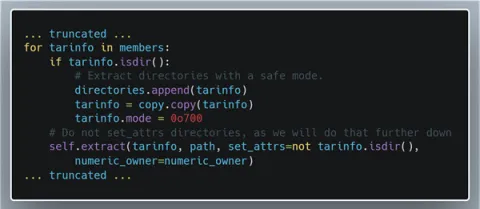
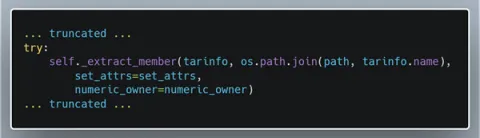
L'extrait de code ci-dessous est tiré de la fonction extract du module tarfile. Cet extrait de code montre comment le nom de fichier est construit avant d'être transmis à la fonction qui extrait et écrit le fichier dans le système de fichiers lors du décompatage. Le code fait explicitement confiance aux informations présents dans l'objet TarInfo et joint le chemin qui est passé à la fonction d'extraction et le nom dans l'objet TarInfo permettant ainsi à un attaquant d'effectuer une attaque par traversée de répertoire.

Étant donné que la fonction extractall s'appuie sur la fonction extract,  la fonction extractall est également vulnérable à l'attaque par traversée de répertoire, comme on peut le voir ci-dessous

Un exploit très simple à réaliser

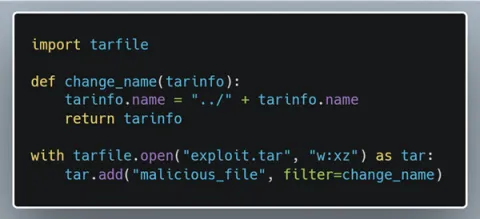
Pour qu'un attaquant exploite cette vulnérabilité, il lui suffit d'ajouter ".." avec le séparateur du système d'exploitation ("/" ou "\") dans le nom du fichier pour échapper au répertoire dans lequel le fichier est censé être extrait. Ce que le module tarfile lui-même permet de faire très facilement, en ajoutant un filtre qui peut être utilisé pour analyser et modifier les métadonnées d'un fichier avant qu'il ne soit ajouté à l'archive tar :

C'est ainsi que, comme Jan Matejek le signalait il y a 15 ans, il est possible de créer une archive malicieuse contenant par exemple ../../../../../etc/passwd. Et quand un administrateur système décompacte une telle archive, il écrase sans le savoir son fichier système /etc/passwd ...

Des failles dans les unités de distribution d'électricité iBoot de Dataprobe selon Team82 de Claroty

Soumis par fredericmazue le

Les chercheurs en sécurité de Team82, le département de recherche du spécialiste de la sécurité des systèmes cyber-physiques (CPS) Claroty, ont révélé plusieurs vulnérabilités dans les PDU iBoot, les unités de distribution d'alimentation intelligentes de Dataprobe.

Les PDU peuvent être gérés à partir de n'importe quel endroit via une interface web ou une plateforme basée dans le Cloud. En exploitant ces vulnérabilités, les attaquants peuvent être en mesure d'exécuter du code à distance et de couper l'alimentation de tous les appareils connectés.

Dataprobe a corrigé ces vulnérabilités dans une nouvelle mise à jour de la version. Il est vivement conseillé aux utilisateurs de passer à la version 1.42.06162022. Pour combler certaines des failles de sécurité, Dataprobe recommande également de désactiver les protocoles SNMP, Telnet et HTTP lorsqu'ils ne sont pas utilisés.

Contexte

Les unités de distribution de l'alimentation (PDU) sont des dispositifs courants dans les environnements industriels, les datacenters et d'autres domaines où les alimentations doivent être disponibles à proximité des équipements montés en rack. De plus en plus de PDU peuvent être contrôlées et gérées à distance. En attaquant une vulnérabilité exploitable à distance dans un composant PDU, par exemple dans l'interface web ou la plateforme de gestion basée dans le Cloud, un attaquant peut interrompre des services essentiels en coupant l'alimentation de l'appareil et, par la suite, de tous les appareils qui y sont connectés. Un rapport Censys datant de 2021 montre que plus de 2600 PDU sont connectés à Internet. Un peu moins d'un tiers (31%) d'entre eux sont des appareils Dataprobe.

Team82 a pu découvrir sept failles de sécurité dans iBoot-PDU.

Les vulnérabilités découvertes chez Dataprobe – et corrigées par l’entreprise depuis - ont permis à Team82 d'exposer tous les appareils PDU iBoot contrôlés par l'interface web ou par le Cloud et de les attaquer à distance en contournant le NAT (Network Address Translation), les routeurs et les pare-feu, d'exécuter du code et de couper la connexion électrique. Ces vulnérabilités permettraient donc aux cybercriminels de disposer d'un point d'entrée dans les réseaux internes de leurs victimes.

La divulgation des vulnérabilités montre la nécessité fondamentale d'évaluer le risque à travers tous les appareils connectés à Internet ou au Cloud. Même une unité de distribution d'électricité inoffensive, gérée à distance via Internet ou une plateforme de gestion dans le Cloud, peut permettre aux cybercriminels d'attaquer le réseau ou d'interrompre des services essentiels en coupant l'alimentation des appareils connectés à une PDU. Cela représente un énorme danger, en particulier pour les datacenter, dans lesquels les PDU sont souvent utilisées pour alimenter les serveurs et autres équipements réseau.

Cette enquête de Team82 est une extension de  travaux antérieurs de Team82 sur la sécurité des plateformes de gestion basées dans le Cloud. En juillet 2021, les chercheurs de Team82 ont publié un rapport intitulé « Top-Down and Bottom-Up : Exploiting Vulnerabilities in the OT Cloud Era », qui décrit les attaques sur les appareils via le Cloud et, inversement, les attaques des appareils sur les systèmes Cloud. 

Les détails de cette attaque et d'autres informations sont disponibles dans le billet de blog correspondant de Claroty : claroty.com/team82/research/jumping-nat-to-shut-down-electric-devices


Microsoft découvre une faille critique dans … ChromeOS

Soumis par fredericmazue le

Il fut un temps où Google, dans le cadre de son projet Zero, publiait des informations sur des failles critiques dans Windows parfois même avant qu’elle ne soient corrigées, ppiur peu qu’elles aient été signalées à Microsoft depuis plus de 90 jours. Cette fois cette Microsoft qui a publié un long billet technique, très intéressant, sur une vulnérabilité critique découverte dans ChromeOS.

La vulnérabilité critique (score 9.8/10) est estampillée CVE-2022-2587. Elle peut être utilisée pour mettre machine en déni de service, voire executer un code arbitaire à distance.

Le problème se situe dans l’utilisation de D-Bus, un outil de communication inter-processus utilisé dans Linux, et donc dans ChromiumOS et finalement dans Chrome OS. Une variable est copiée en mémoire avec la fonction C strcpy sans vérification de limites, ce qui aboutit donc à une corruption de la mémoire.

Nous pouvons lire dans le billet : Pour l'ingénieur en sécurité expérimenté,  [Comprendre : de chez Microsoft ;-) :-)] la mention de la fonction strcpy déclenche immédiatement des signaux d'alarme. La fonction strcpy est connue pour provoquer diverses vulnérabilités de corruption de mémoire car elle n'effectue aucune vérification des limites et est donc considérée comme non sûre. Comme il n'y a pas de vérification des limites sur l'argument d'identité fourni par l'utilisateur avant d'invoquer strcpy (en plus des limitations de longueur de message par défaut pour les messages D-Bus), nous étions convaincus que nous pouvions déclencher un dépassement de mémoire tampon basé sur le tas, déclenchant ainsi une vulnérabilité de corruption de mémoire.

Le billet explique ensuite comment les chercheurs en sécurité de Redmond sont parvenus à déclencher cette vulnérabilité de corruption mémoire.

Microsoft a signalé la vulnérabilité à Google qui a rapidement publié un correctif.

Plus de 3,6 millions de serveurs MySQL/MariaDB sont exposés sur Internet

Soumis par admin le
Image
Image
Image

Ceci selon shadowserver.org qui a entrepris de lancer un scan nmap à grande échelle sur le port 3306 qui est le port de MySQL/MariaDB par défaut. Les règles d'administration système les plus élémentaires veulent qu'un service tel que MySQL/MariaDB soient protégé par un pare-feu qui empêche un accès extérieur ou restreint cet accès à quelques adresses IP selon les besoins. Ou bien que le serveur n'écoute que localhost sur son socket.

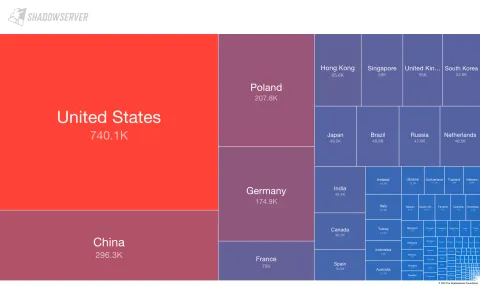
Pourtant d'après l'expérimentation de shadowserver.org, la réalité du terrain semble tout autre. Ainsi 2 279 908 serveurs MySQL/MariaDB ont répondu à une ouverture de connexion sur une adresse IPv4 et 1 343 993 serveurs ont répondu à une ouverture de connexion sur une adresse IPv6. Ce qui fait au total 3,6 millions de serveurs MySQL/MariaDB  exposés.

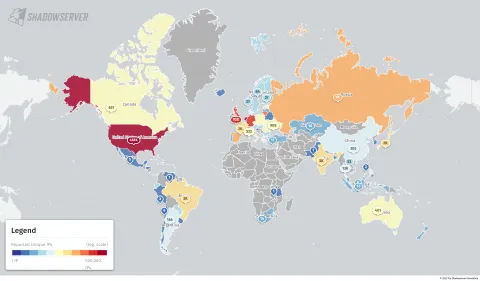
En tête de la négligence, les Etats-Unis avec 740 000 serveurs vulnérables en IPv4, puis la Chine (296 000), Pologne (207 0000 ) l'Allemagne (174 000 K) et la France (73 000)

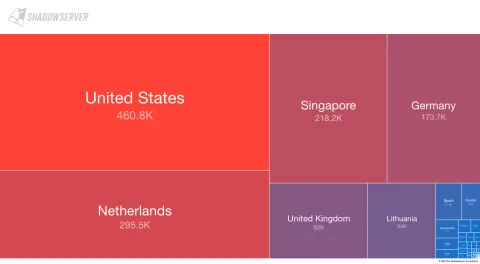
En ce qui concerne IPv6, les Etats-Unis sont toujours en tête (460 000 serveurs) devant les Pays-Bas (295 000), Singapour (218 000) et l'Allemagne (173 000). Cette fois la France se comporte beaucoup mieux, avec 2000 serveurs vulnérables seulement. Mais les mauvaises langues diront que c'est parce qu'en France nous sommes en retard dans l'adoption d'IPv6 :-)

 Site : shadowserver.org 

VMware signale une faille de sécurité critique dans Spring

Soumis par fredericmazue le

VMware a publié une alerte de sécurité indiquant qu'une application Spring MVC ou Spring WebFlux exécutée sur JDK 9+ peut être vulnérable à l'exécution de code à distance (RCE) via la liaison de données. L'exploit spécifique nécessite que l'application s'exécute sur Tomcat en tant que déploiement WAR. Si l'application est déployée en tant que jar exécutable Spring Boot, c'est-à-dire la valeur par défaut, elle n'est pas vulnérable à l'exploit. 

Toutefois, VMware souligne que la vulnérabilité à un caractère général et il n'est donc pas exclu qu'il existe d'autres façons de l'exploiter. VMware a classé cette vulnérabilité comme critique.

Cette vulnérabilié a été baptisée Spring4Shell car elle rappelle Log4shell récemment découverte dans Log4j. Selon sysdig.com, cette vulnérabilité Srping4Shell a été introduite par un correctif publié pour résoudre une précédente exécution de code à distance.

Dirty Pipe : une très grave vulnérabilité Linux

Soumis par fredericmazue le

Cette vulnérabilité est estampillée CVE-2022-0847 et elle a été baptisée Dirty Pipe. Un utilisateur local non privilégié pourrait utiliser cette faille pour écrire sur des pages du cache de pages sauvegardées dans des fichiers en lecture seule et ainsi élever ses privilèges sur le système. Cette vulnérabilité concerne tous les noyaux Linux de versions >= 5.8.

Cette vulnérabilité est similaire à la vulnérabilité Dirty COW découverte en 2016, mais elle est plus facile à exploiter.

Le problème se situe dans le fait que le membre "flags" de la nouvelle structure de tampon de pipe manque d'une initialisation correcte dans les fonctions copy_page_to_iter_pipe et push_pipe.

C'est le chercheur en sécurité Max Kellerman qui a découvert cette vulnérabilité, dont il explique le fonctionnement dans un très intéressant billet technique. Le billet contient un exploit écrit en langage C, à titre de preuve de concept.

Tous les administrateurs doivent appliquer le correctif dès que celui-ci sera disponible pour leur système.

Découverte d'une vulnérabilité critique du protocole de partage de fichiers Samba

Soumis par fredericmazue le

Trend Micro, dans le cadre de son programme Zero Day Initiative (ZDI), a découvert une vulnérabilité critique dans le protocole de partage de fichiers Samba.

La vulnérabilité découverte, CVE-2021-44142, a reçu un score CVSS de 9,9, illustrant son impact potentiellement critique sur les organisations touchées. S'il est exploité, le bug de lecture/écriture de pile hors limites permettrait à des attaquants distants d'exécuter du code arbitraire directement en tant que root.

Toutes les versions de Samba antérieures à 4.13.17 exécutant la configuration par défaut d'un module VFS appelé vfs_fruit (utilisé pour l'interopérabilité macOS) sont vulnérables à une attaque. Il est à noter qu'un attaquant doit déjà avoir un accès en écriture aux attributs étendus d'un fichier, mais il peut s'agir d'un invité ou d'un utilisateur non authentifié si le serveur affecté autorise l'accès en écriture à ce type d'utilisateurs.

« La divulgation de cette vulnérabilité fait suite à celle de Log4j. Elle met en évidence les défis auxquels sont confrontées de nombreuses équipes sécurité pour atténuer les risques dans un environnement comprenant une multitude d'applications et de logiciels open source », déclare Nicolas Arpagian, Director Security Strategy, Trend Micro. « Ayant découvert cette vulnérabilité lors de notre concours Pwn2Own, nous avons eu l'occasion de travailler avec les développeurs pour la corriger rapidement et de manière responsable. Jusqu'à présent, nous n'avons pas identifié d'attaques majeures. »

Bien qu'aucune exploitation de cette vulnérabilité n'ait encore été observée, il est très pertinent à mettre à jour vers la dernière version de Samba de toute urgence.

Plus d'informations sur la faille Samba et sur la manière d'en atténuer l'impact dans ce billet de Trend Micro.


PwnKit : une grave vulnérabilité nichée dans toutes les distributions Linux depuis 12 ans

Soumis par fredericmazue le

L'équipe de recherche Qualys a découvert une vulnérabilité de corruption de mémoire dans l'application pkexec de polkit.

Polkit, anciennement PolicyKit, est une boîte à outils au niveau de l'application pour définir et gérer la politique qui permet aux processus non privilégiés de parler aux processus privilégiés, afin d'accorder à un utilisateur le droit d'effectuer certaines tâches dans certaines situations. Polkit est parfois surnommé "le sudo de systemd".

Les applications graphiques, à savoir les bureaux Linux, utilisent couramment Polkit pour des opérations telles que permettre à l'utilisateur d'éteindre la machine ou la mettre en veille, de gérer les connexions sans fil, de monter/éjecter un support amovible (CD/DVD, clés USB...), d'accéder aux périphériques, comme l'audio, le scanner, etc.

La vulnérabilité, nichée dans l'exécutable pkexec, est présente dans toutes les versions, depuis la première version sortie en 2009, et permet une escalade de privilèges pouvant aboutir à la prise de contrôle du système attaqué.

Qualys n'a pas publié de preuve de concept d'exploit de la vulnérabilité, mais la vidéo ci-dessous montre que la vidéo est exploitable.

Elle est même très facilement exploitable. Le code de la fonction main de pkexec semble avoir été écrit par un débutant ou un codeur très distrait pour le moins... Le code effectue un mauvais traitement des arguments de la ligne de commande reçus par pkexec. Du très classique en langage C.

Comme un billet de blog de Qualys l'explique, dans code ci-dessous

435 main (int argc, char *argv[])
436 {
...
534   for (n = 1; n < (guint) argc; n++)
535     {
...
568     }
...
610   path = g_strdup (argv[n]);
...
629   if (path[0] != '/')
630     {
...
632       s = g_find_program_in_path (path);
...
639       argv[n] = path = s;
640     }

si le nombre d'arguments de ligne de commande argc est 0 - ce qui signifie si la liste d'arguments argv qui est passée à execve() est vide, alors argv[0] est NULL. C'est le terminateur de la liste d'arguments. Donc:

  •  à la ligne 534, l'entier n est fixé en permanence à 1 ;
  •  à la ligne 610, le chemin du pointeur est lu hors limites à partir de argv[1] ;
  •  à la ligne 639, le pointeur s est écrit hors limites vers argv[1].

Les exploits de cette vulnérabilité ne vont donc pas tarder à fleurir. C'est pourquoi les administrateurs doivent appliquer sans tarder les correctifs qui sont fort heureusement disponibles, au moins pour les grandes distributions.

Si aucun correctif n'est disponible pour votre système, vous pouvez supprimer le bit SUID de pkexec à titre de solution temporaire, ce qui bien sur cassera les fonctionnalités des environnements graphiques, mentionnées plus ci-dessus.

[video:https://vimeo.com/669715589 autoplay:0]
NotLegit : une vulnérabilité dans Azure App Service qui a exposé des centaines de référentiels de code source

Soumis par fredericmazue le

L'équipe de recherche Wiz a détecté un comportement par défaut non sécurisé dans Azure App Service qui exposait le code source des applications client écrites en PHP, Python, Ruby ou Node, qui étaient déployées à l'aide de « Local Git ».

Pour mémoire, Azure prend en charge plusieurs méthodes pour déployer le code source et les artefacts sur le service Azure App, dont l'une utilise « Local Git ». Avec « Local Git », vous initiez un référentiel Git local dans le conteneur Azure App Service qui vous permet de pousser votre code directement vers le serveur.

Les chercheurs ont baptisé cette vulnérabilité NotLegit et souligne qu'elle existe depuis septembre 2017. Elle a probablement été massivement exploitée, soulignent-ils.

Wiz a signalé cette faille de sécurité à Microsoft le 7 octobre 2021. Microsoft a réagi et cette faille est maintenant atténuée.

Tous les détails techniques relatifs à cette vulnérabilité sont à lire dans ce billet sur le blog de Wiz.