vulnérabilité

Une deuxième vulnérabilité découverte dans Log4j

Soumis par fredericmazue le

Alors que Log4Shell, la faille critique de Log4j, fait grand bruit depuis quelques jours, une deuxième vulnérabilité vient d'être découverte dans le framework de journalisation.

La faille Log4Shell a été corrigée dans Log4j version 2.15, mais ce correctif s'avère incomplet et un nouveau bulletin de sécurité, CVE 2021-45046, a été publié hier 13 décembre.

Il a été constaté que le correctif pour traiter CVE-2021-44228 dans Apache Log4j 2.15.0 était incomplet dans certaines configurations autres que celles par défaut. Cela pourrait permettre aux attaquants de contrôler les données d'entrée de la carte de contexte de thread (MDC) lorsque la configuration de la journalisation utilise une disposition de modèle autre que celle par défaut avec une recherche de contexte (par exemple, $${ctx:loginId}) ou un modèle de carte de contexte de thread ( %X, %mdc ou %MDC) pour créer des données d'entrée malveillantes à l'aide d'un modèle de recherche JNDI entraînant une attaque par déni de service (DOS), explique le bulletin de sécurité.

L'équipe Apache Log4j a déjà publié un correctif sous la version Log4j 2.16. La note de publication indique :

Alors que la version 2.15.0 a supprimé la possibilité de résoudre les recherches et de se connecter messages et résolution des problèmes d'accès à JNDI, l'équipe Log4j estime que le fait d'avoir JNDI activé par défaut introduit un risque pour les utilisateurs. À partir de la version 2.16.0, la fonctionnalité JNDI est désactivée par défaut et peut être réactivée via la propriété système log4j2.enableJndi. L'utilisation de JNDI dans un contexte non protégé est un risque de sécurité et doit être traité comme tel dans cette bibliothèque et toutes les autres bibliothèques Java utilisant JNDI.

L’exploitation des failles d’applications web montrée du doigt à l’heure des démonstrations de force des cybercriminels affiliés à des États

Soumis par fredericmazue le

Une nouvelle étude du Cyentia Institute révèle que l’exploitation de failles d’applications web représente aujourd’hui le plus grand risque de cybersécurité auquel les organisations doivent faire face. 

C’est la conclusion d’un nouveau rapport, le premier du genre, commandité par F5 Labs et intitulé « The State of the State of Application Exploits in Security Incidents ».

Mettant à profit la Cyentia Research Library (bibliothèque de recherche Cyentia) et d’autres ensembles de données, ce rapport est l’analyse multisource la plus complète jamais réalisée dans le secteur, et vise à la fois la fréquence et l’incidence des exploitations d’applications. L’un des principaux objectifs de la publication du rapport est de promouvoir parmi les acteurs de la cybersécurité une approche transversale de l’analyse, rassemblant des éléments de recherche disparates pour obtenir une vue d’ensemble.

Principaux résultats du rapport : 

- 56 % des principaux incidents de cybersécurité des cinq dernières années sont liés d’une façon ou d’une autre à un problème concernant une application web. 

- Réagir à ces incidents a coûté plus de 7,6 milliards de dollars, soit 42 % de la totalité des pertes financières associées à ces sinistres majeurs. 

- Les attaques visant des applications web ont également été le principal vecteur d’atteinte à la sécurité des données pendant six des huit dernières années. 

- L’exploitation d’applications accessibles au public est la technique citée en premier ou second par toutes les sources signalant des tactiques d’attaque initiale à MITRE ATT&CK®, une base accessible dans le monde entier, qui recense des connaissances sur les tactiques et techniques des attaquants à partir de l’observation de cas concrets.

- Le délai moyen de découverte des incidents impliquant l’exploitation d’applications web était de 254 jours. Un délai nettement supérieur au délai moyen de 71 jours pour les autres sinistres majeurs étudiés.

- 57 % des pertes déclarées associées aux grands incidents de sécurité touchant des applications web ces cinq dernières années ont été attribuées à des cybercriminels affiliés à un État. Ces attaques ont causé à elles seules 4,3 milliards de dollars de dommages.

« Les rapports analysés par le Cyentia Institute abordent leur sujet à partir de différentes définitions et hypothèses. Certains considèrent l’incident comme le niveau le plus intelligible permettant d’apprécier la sécurité. D’autres se concentrent sur la motivation de l’attaquant, ou sur ses tactiques, techniques et procédures (TTP). D’autres encore sur les typologies des vulnérabilités. C’est cette dernière catégorie de rapports qui semble la moins homogène. Les chercheurs de Cyentia notent un effet 'tour de Babel' qui les a empêchés de parvenir à des conclusions plus définitives que la prévalence de l’injection SQL et du script intersites », indique Raymond Pompon, directeur du F5 Labs. « Malgré ces différences d’approche, tous les chercheurs sont parvenus à des conclusions similaires : les attaques contre des applications web, et surtout les attaques d’authentification et les exploitations, sont la principale composante du risque. »

« La méta-analyse est difficile, voire impossible à mettre en œuvre en l’état actuel de la recherche en matière de sécurité. L’analyse multisource reste cependant possible, et l’étude vise en partie à démontrer le bien-fondé de cette approche. Ce type d’analyse est important en ce qu’il permet d’anticiper les difficultés inhérentes à l’intégration, à la normalisation et à l’analyse d’ensembles de données qui diffèrent par de nombreux aspects, » explique Wade Baker, associé partenaire et cofondateur du Cyentia Institute.

Le rapport complet peut-être téléchargé ici.
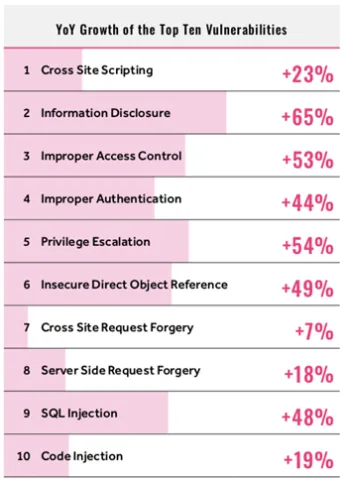
Le Top 10 des vulnérabilités informatiques les plus fréquentes selon le rapport HackerOne 2021

Soumis par fredericmazue le
Image

Dans le cadre de son rapport annuel de tendances sur la cybersécurité collaborative, HackerOne a établi le classement des 10 vulnérabilités informatiques les plus couramment détectées par les hackers de son écosystème, dans le cadre de programmes de bug bounty initiés à travers le monde en 2020.

Ce classement a été réalisé sur la base de plus de 50 000 vulnérabilités signalées en 2020, un chiffre en augmentation de 63 % par rapport à 2019 selon le Hacker Report 2021.

En examinant de plus près ce classement, il ressort que :

  • Toutes les vulnérabilités du Top 10 sont en hausse
  • La divulgation d'informations est la vulnérabilité qui a le plus progressé (+65 %)
  • Les vulnérabilités de type Cross-site Scripting (XSS) restent une menace majeure pour les applications web, car les attaquants peuvent prendre le contrôle du compte de l'utilisateur et dérober des informations personnelles telles que mots de passe, lnuméros de compte bancaire, de cartes de crédit, informations d'identification personnelle (IIP), numéros de sécurité sociale, etc.
  • Bien qu'ils ne fassent pas encore partie du top 10 des vulnérabilités signalées, les rapports relatifs à une mauvaise configuration, résultant certainement d’une migration précipitée vers le cloud dans le cadre de la pandémie, ont augmenté de 310 %.
  • Les meilleurs hackers signalent en moyenne 20 types de vulnérabilités différentes.
  • Les hackers éthiques deviennent plus agiles, ils mettent désormais 16 jours en moyenne pour signaler leur premier bug après leur inscription sur la plateforme contre 148 jours en 2019
  • 49% des hackers pensent que la surface d’attaque se « durcit », car les vulnérabilités les plus faibles sont désormais plus rapidement découvertes et corrigées.
  • Bien que 26% des hackers admettent qu'il devient plus difficile de trouver des failles, 45 % disent en avoir trouvé au cours des 12 derniers mois alors qu'ils n'en avaient pas trouvé auparavant.

Déjà en hausse de 49% sur l’année 2020 (6ème du classement), la faille IDOR pour Insecure Direct Object Reference semble affoler les compteurs en ce début d’année 2021, et a fait l’objet il y a quelques jours d’un billet de blog spécifique sur le site HackerOne.

On y apprend notamment que :

  • Les experts HackerOne ont enregistré une forte hausse du nombre d’attaques exploitant ce type de faille, corrélée à une hausse des primes récompensant les hackers.
  • En mars 2021, les hackers ont en effet touché plus de 487,000 $ de primes pour avoir détecté ce type de faille, contre 220 000 $ en février et 142 000$ en janvier
  • Cela représente une hausse de 121% des primes sur la détection de failles IDOR entre février et mars 2021
  • Dans 15 % des cas, IDOR représente la motivation principale des entreprises à initier un programme de bug bounty pour les secteurs de la grande distribution et du E-commerce.
  • IDOR représente la principale vulnérabilité des programmes initiés par les secteurs du gouvernement (18 %), de la santé (36 %) et des services professionnels (31 %).

Ce type de faille est particulièrement redoutable car une fois exploitée, il peut permettre aux cyberattaquants d'accéder à des données sensibles ou à des mots de passe.

Git 2.30.2 corrige une grave vulnérabilité

Soumis par fredericmazue le

Une importante vulnérabilité a été découverte dans Git, le système de contrôle de révision distribué open source.

Cette vulnérabilité est estampillée CVE-2021-21300. Cette vulnérabilité est particulièrement préoccupante pour tous les utilisateurs de systèmes Windows et macOS, qui utilisent par défaut des systèmes de fichiers insensibles à la casse, mais elle peut aussi impacter les systèmes Linux.

Cette vulnérabilité peut être exploitée au moyen d'un référentiel spécialement conçu qui contient des liens symboliques ainsi que des fichiers utilisant un filtre de nettoyage tel que Git LFS. L'exploit de la vulnérabilité peut entraîner l'exécution d'un script juste extrait lors du clonage sur un système de fichiers insensible à la casse tel que NTFS , HFS + ou APFS (c'est-à-dire les systèmes de fichiers par défaut sous Windows et macOS)

La vulnérabilité est décrite plus en détail techniquement dans ce fil Twitter appartenant au développeur Python Foone Turing.

Mettez Git à niveau vers Git 2.30.2 sans tarder.

Floride : un hacker s'en prend à une station de distribution d'eau potable

Soumis par fredericmazue le

Dans la banlieue de Tampa en Floride, vendredi 5 février, un hacker s'est introduit dans les systèmes informatiques d'une usine de traitement des eaux qui alimente la ville d'Oldsmar.

Le hacker s'est introduit une première fois à 8h00 du matin, puis une seconde fois, plus prolongée, à 13h30 l'après-midi. Lors de cette seconde intrusion, qui a duré environ 5 minutes, le hacker a agi sur une application de commande et a multiplié par 1000 la quantité d'hydroxyde de sodium dans l'eau délivrée par l'usine de traitement des eaux.

L'hydroxyde de sodium, vulgairement connu sous le nom de soude caustique, sert, en petite quantité, à contrôler l'acidité et à éliminer des métaux de l'eau.

Un opérateur s'est aperçu de l'action en voyant un curseur de souris s'animer tout seul sur un écran. Lors de la première intrusion, il n'a pas réagi. En effet l'usine utilise TeamViewer en interne et il est habituel qu'un supérieur prenne par ce biais le contrôle d'un poste de travail. Mais, heureusement, il a réagi lors de la deuxième intrusion, lorsqu'il a constaté les quantités d'hydroxyde de sodium ajoutées à l'eau.

Il est probable que le hacker à lui-même tout simplement utilisé TeamViewer pour s'introduire sur ce poste de commande. Une enquête a révélé que les installations informatiques vitales de l'usine ne sont pas isolées d'Internet. Elle a également révélé la présence de systèmes informatiques anciens et/ou comportant des vulnérabilités.

[video:https://www.youtube.com/watch?v=MkXDSOgLQ6M autoplay:0]

Qualys découvre une vulnérabilité dans la commande Linux / UNIX sudo

Soumis par fredericmazue le

Pour mémoire, sudo pour superuser do, est une commande Linux géniale, qui, bien configurée, permet d'accorder à des utilisateurs Linux le droit de faire certaines actions qui autrement exigeraient que les utilisateurs soient root. Toutes les commandes sudo exécutées sont consignées dans un fichier de log, ce qui permet à l'administrateur du système de savoir qui a fait quoi. sudo permet même d'éviter de se connecter en root, ce qui est une bonne pratique pour éviter des maladresses aux conséquences désastreuses. C'est ainsi que sur les distributions Ubuntu Linux, par exemple, il est recommandé d'utiliser uniquement sudo, tandis que l'utilisateur root est purement et simplement désactivé par défaut sur ces systèmes.

sudo est un excellent outil qui contribue à la sécurité des systèmes UNIX / Linux, mais il n'est pas exempt de problèmes de sécurité lui-même. En 2017, Qualys y avait déjà découvert une vulnérabilité critique.

L'histoire se répète et Qualys annonce avoir découvert une autre vulnérabilité critique dans sudo. Il s'agit d'une vulnérabilité de type débordement de tampon dans le tas de sudo. En exploitant cette vulnérabilité, un utilisateur non privilégié peut obtenir les droits de root.

Les chercheurs en sécurité de Qualys indiquent avoir pu vérifier la vulnérabilité et développer plusieurs variantes d'exploit et obtenir les privilèges root complets sur Ubuntu 20.04 (Sudo 1.8.31), Debian 10 (Sudo 1.8.27) et Fedora 33 (Sudo 1.9.2) . D'autres systèmes d'exploitation et distributions sont également susceptibles d'être exploitables. La vidéo ci-dessous montre une preuve de concept de Qualys en action.

Qualys s'est engagé dans une divulgation responsable de la vulnérabilité et s'est coordonné avec l'auteur de sudo et les distributions open source pour annoncer la vulnérabilité.

La vulnérabilité a été annoncée hier 26 janvier 2021, après que les avis et correctifs aient été envoyés aux responsables de distributions.

Un billet sur le blog de Qualys, très intéressant, explique en détail cette vulnérabilité, avec une analyse du code C de sudo.

Bien évidemment, tous les administrateurs système UNIX / Linux doivent appliquer le correctif de cette vulnérabilité de sudo immédiatement

[video:https://vimeo.com/504872555 autoplay:0]

Commentaire actu

NIVDIA corrige de graves vulnérabilités dans son pilote d'affichage GPU NIVDIA et dans son logiciel de virtualisation GPU

Soumis par fredericmazue le

NVIDIA a publié une note pour informer de la publication d'une mise à jour de sécurité pour son pilote d'affichage GPU NVIDIA ainsi que pour son logiciel de virtualisation GPU vGPU.

Les pilotes de périphériques fonctionnant en mode noyau, une vulnérabilité dans ceux-ci peut avoir de graves conséquences puisque le code attaquant peut alors s'exécuter avec tous les privilèges. De fait, la note de NVIDIA précise qu'un exploit de ces vulnérabilités peut conduire à une élévation de privilège, ce qui est un doux euphémisme :-)

Les vulnérabilités que NVIDIA vient de corriger permettent potentiellement à un attaque de provoquer une perte d'intégrité et de confidentialité, un déni de service ou la divulgation d'informations sur la machine attaquée.

Ne tardez pas à installer ces correctifs.

Deux correctifs à appliquer d'urgence pour Windows et Visual Studio Code

Soumis par fredericmazue le

Microsoft vient de publier deux correctifs en dehors du Tuesday Patch mensuel habituel. C'est dire si ces deux correctifs doivent être appliqués d'urgence.

Le premier concerne la vulnérabilité répertoriée CVE-2020-17022. La vulnérabilité se trouve dans le traitement de certains codecs. Via cette vulnérabilité, des images malveillantes, lorsque lues par une application Windows, peuvent permettre l'exécution de code arbitraire à distance. Toutefois, comme le précise notre confrère ZDNet, seuls les utilisateurs qui ont installé les codecs média optionnels HEVC ou "HEVC from Device Manufacturer" du Microsoft Store sont vulnérables. Ce codec est uniquement distribué via la Microsoft Store.

La seconde vulnérabilité, répertoriée CVE-2020-17023, touche directement les développeurs, car elle se situe dans Visual Studio Code. Via cette vulnérabilité, des fichiers malveillants package.json peuvent provoquer une exécution de code arbitraire à distance. Si le développeur qui travaille sous Visual Studio Code a les droits de l'administrateur, alors un attaquant peut prendre totalement le contrôle de la machine attaquée.

Ces deux correctifs doivent donc être appliqués d'urgence. Les développeurs travaillant avec Visual Studio Code doivent mettre celui-ci à jour immédiatement.

Une grave faille dans le plugin PageLayer menace des sites WordPress d'effacement

Soumis par admin le

Les chercheurs en sécurité de l'équipe Wordfence Threat Intelligence, ont découvert deux graves failles de sécurité dans le plugin PageLayer, un plugin utilisé par des centaines de milliers de sites sous WordPress.

La première faille permet à tout utilisateur authentifié disposant d'autorisations d'utilisateur inscrit de mettre à jour et de modifier des publications avec du contenu malveillant explique Wordfence. Modifier, et donc supprimer. Autrement dit une personne malveillante à la possibilité d'effacer tout le contenu du site.

L'autre faille permet de bidouiller une requête aboutissant à la modification des réglages du plugin, ce qui permet de réaliser des injections JavaScript malicieuses par la suite.

Les deux failles ont été signalées au développeur du plugin qui les a corrigées début mai. Néanmoins le billet de Wordfence souligne que les utilisateurs du plugin tardent à en faire la mise à jour.

Le billet donne également d'intéressants détails techniques relatifs à ces deux failles de sécurité.

[video:https://www.youtube.com/watch?v=VKDMBjlK2iU autoplay:0]

iOS 13.4.5 corrigera une très grosse faille de sécurité

Soumis par admin le

iOS 13.4.5 est actuellement en bêta. Lorsque cette version du système d'exploitation sortira, elle corrigera une très grosse faille de sécurité. En attendant les utilisateurs doivent faire (très) attention.

Cette faille, découverte par les chercheurs de sécurité de ZecOps se situe dans l'application Mail. Exploitée, elle permet d'obtenir à distance un total contrôle du smartphone attaqué.

Toujours selon les chercheurs de ZecOps, la faille est exploitée depuis deux ans et a fait des victimes parmi des employés de grandes entreprises, situées entre autres au Japon, en Suisse, en Allemagne, en Arabie Saoudite et en Israël.

Pour attaquer, il suffit d'envoyer un mail malicieux à la cible. Sur iOS 12, l'attaque a besoin de l'aide de la victime qui doit cliquer sur le mail. L'attaque sera déclenchée avant le rendu du contenu. Sous iOS 13 c'est pire, car il est possible de réaliser une attaque sans assistance de l'utilisateur, ou attaque 'zéro clic'. Pour que l'attaque réussisse, il suffit que l'application Mail tourne en arrière plan.

Dans leur billet de blog, les chercheurs de ZecOps indiquent que la faille existe depuis iOS 6 au moins et que les premiers exploits ont été réalisés sur iOS 11.2.2 en janvier 2018.

GMail et Outlook ne sont pas vulnérables à l'attaque. En attendant l'arrivée de iOS 13.4.5, le mieux pour se protéger est de ne pas utiliser du tout Mail, au profit de solutions alternatives.
