Wi-Fi

Google déconseille d'utiliser un Wi-Fi public sur les terminaux Android

Soumis par francoistonic le

Pourquoi éviter d'utiliser un réseau Wi-Fi public depuis un terminal Android. Google le déconseille dans son "A report from Android on Text-based Scams" : "Evitez autant que possible les réseaux Wi-Fi publics car ils peuvent être non chiffrés et facilement exploitable par des hackers".

Potentiellement, un hacker ayant un accès à un Wi-Fi public peut avoir accès à un terminal Android connecté et potentiellement exploiter les vulnérabilités présentes et non fixées. Avec la multiplication des fraudes textuelles sur Android et iOS, Google veut sensibiliser les utilisateurs. Selon ce rapport, 94 % des utilisateurs Android sont exposés à des attaques par message. Cependant, en soi, un Wi-Fi public n'est pas dangereux c'est son infiltration qui peut l'être. 

Quelques conseils :

- ne pas autoriser une connexion automatique à un réseau public

- éviter des récupérer des apps d'une provenance non définie

- les connexions aux sites web doivent être en https

- s'assurer que le réseau public soit officiel : par exemple dans un hôtel

- le VPN élève le niveau de sécurité

Une faille Wi-Fi impacte plus d'un milliard de téléphones

Soumis par fredericmazue le

La société de sécurité Eset a publié un rapport au sujet de cette faille baptisée Kr00k. Cette faille est liée à un défaut des puces Wi-Fi fabriquées par Broadcom et Cypress. Les puces fabriquées par Cypress équipent de très nombreux IoT.

La vulnérabilté Kr00k peut être exploitée lorsqu'un appareil mobile est dissocié d'une connexion Wi-Fi. Les attaquants peuvent forcer une connexion Wi-Fi à être dissociée sur un appareil, ce qui entraîne l'envoi de données non envoyées par voie hertzienne. Même si le cryptage était utilisé lorsque le Wi-Fi était connecté, les données envoyées par voie hertzienne par un appareil vulnérable utilisent une clé de cryptage composée uniquement de zéros, ce qui permet à un attaquant de décrypter facilement les données sensibles.

Eset a testé de nombreux appareils, mais ne peut bien sûr pas les tester tous. Eset estime qu'un milliard d'appareil au bas mot sont concernés. Sont au moins vulnérables :

  • Amazon Echo 2e génération
  • Amazon Kindle 8e génération
  • Apple iPad mini 2
  • Apple iPhone 6
  • Apple iPhone 6S
  • Apple iPhone 8
  • Apple iPhone XR
  • Apple MacBook
  • Apple iPad Air 
  • Google Nexus 5
  • Google Nexus 6
  • Google Nexus 6P
  • Raspberry Pi 3
  • Samsung Galaxy S4
  • Samsung Galaxy S8
  • Xiaomi Redmi 3S

De nombreux constructeurs de téléphones ont déjà publiés des correctifs sous la forme de mises à jour système. Des mises à jour qu'il convient d'appliquer immédiatement.

Source : phonearena.com

Une épée magique pour détecter les réseaux Wi-Fi non sécurisés

Soumis par fredericmazue le
Image
Image

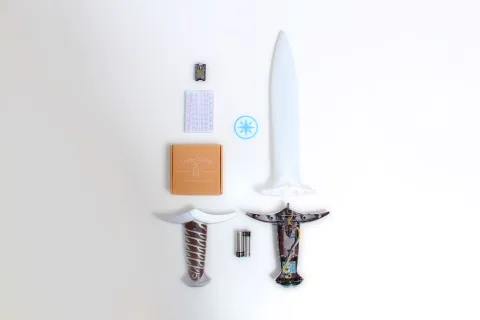
Comme l'épée de Bilbon, cette épée bleuit en présence du danger. Mais le danger ce n'est plus les orcs. Ca c'était il y a longtemps, c'est dépassé. Aujourd'hui le danger qui rôde partout c'est le Wi-Fi non sécurisé.

Surfant sur la vague de la sortie du dernier épisode du Hobbit, la société Spark propose un hack à base d'un Spark Core.

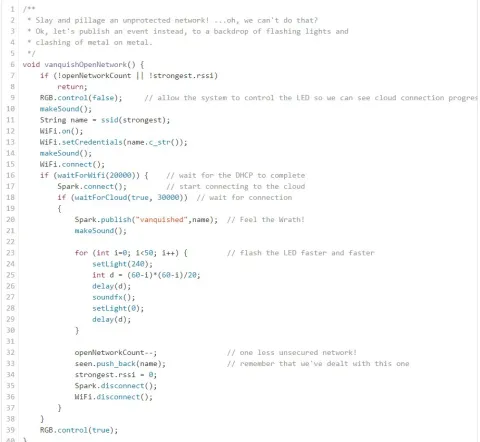
Vous achetez un Spark Core, vous achetez une épée en plastique qui va bien, vous bricolez le tout, vous recodez  le firmware du Spark Core et vous pouvez vous lancer votre quête : les réseaux non sécurisés ne vous surprendront plus car votre épée magique bleuira en leur présence :-)

[video:https://www.youtube.com/watch?v=rmjkUv5OtLM]

Intel ouvre un nouveau laboratoire de R&D à Sophia-Antipolis

Soumis par fredericmazue le

Intel a inauguré, vendredi 30 novembre 2012,  à Sophia-Antipolis, un nouveau laboratoire de R&D spécialisé dans l’intégration des composants de connectivité et dans l’architecture des composants logiciels de communication (Modem, Wi-Fi, GPS, NFC…) pour les Smartphones et tablettes.

Appartenant au groupe MCG (Mobile Communication Group), cette ouverture répond à un double objectif. Celui tout d’abord de façonner le futur de l’informatique mobile à travers l’élaboration d’appareils toujours plus fins et autonomes, toujours connectés et tournés vers de nouveaux usages. Celui enfin de poursuivre à un niveau supplémentaire sa politique d’expansion et d’investissements développée depuis quelques années pour son site de Sophia-Antipolis, et même plus généralement en France.

Avec ce nouveau laboratoire, Intel confirme sa volonté de faire de la France un pays majeur de sa R&D en matière de technologies mobiles.

Depuis sa création en 1999, le site Intel de Sophia-Antipolis n’a pas cessé de grandir et d’évoluer, réunissant au fil de ses accroissements d’effectifs une large palette de compétences et de savoir-faire. De dix personnes au départ, le site compte aujourd’hui plus de 300 employés partagés entre deux entités complémentaires et convergeant vers un même but.

Première entité, les équipes appartenant au groupe MCG (Mobile Communication Group) qui suite à leur expansion – à l’heure actuelle encore en cours de développement – prendront place au sein de ce nouveau laboratoire. Si l’on rentre un peu plus dans les détails, elles réuniront une équipe de certification télécom (à l’origine du site de Sophia-Antipolis) chargée de standardiser les solutions de réseau sans fil en respect des normes gouvernementales appliquées dans quelques 130 pays. Ainsi qu’une équipe de R&D (en place depuis 2009) chargée de développer, tester et valider les profils matériels et logiciels des technologies audio, de connectivité et autres modems... ou plus concrètement de participer activement au développement des modèles qui serviront de référence pour les Smartphones et tablettes intégrant des processeurs Intel Atom.

Pour Stéphane Negre, président directeur général Intel France : « L’ouverture de ce laboratoire à Sophia-Antipolis marque non seulement une réussite d’un point de vue local mais confirme aussi la réelle valeur ajoutée de la France en matière de technologies mobiles. Pour les Smartphones et tablettes de demain, Intel France fera office de figure de proue et c’est bien sûr une grande satisfaction »

Seconde entité, et travaillant en association avec le nouveau laboratoire, les équipes appartenant au groupe IMC (Intel Mobile Communications). Nées du rachat par Intel, en mars 2011, de la division sans fil pour téléphonie mobile de la société Infineon, elles sont spécialisées dans les domaines du développement et de la pré-intégration logicielle des solutions de connectivité, ainsi que des couches basses des modems 3G/4G. De même que dans le développement de puces pour la téléphonie intégrant notamment les fonctions de connectivité, de gestion d’alimentation et modem.

A l’instar du site de Sophia-Antipolis, depuis fin 2009 la présence d’Intel en France a connu un véritable bond en avant, passant d’un peu plus de 100 employés à plus de 700 aujourd’hui, dont une très grande majorité en R&D.
Mobizen, une application pour gérer les smartphones Android depuis un PC

Soumis par fredericmazue le

Lors du Mobile World Congress 2012 à Barcelone, Rsupport a présenté  "Mobizen", une application qui permet aux utilisateurs de voir et de contrôler leurs smartphones depuis un PC.

Avec cette application, les utilisateurs peuvent voir l'écran de leurs smartphones sous Android depuis leur PC et gérer toutes les fonctionnalités et les données stockées dans leurs appareils.

Les utilisateurs peuvent connecter un smartphone à un PC via les technologies USB, 3G/LTE, Wi-Fi ou Bluetooth et ainsi contrôler facilement toutes les fonctions associées par le biais d’une souris et d’un clavier. De plus, à tout moment, l’application Mobizen prend en charge le back-up et la restauration des données (telles que les informations liées aux contacts, les SMS, les MMS, la musique ou encore les fichiers photos et vidéos) issues des smartphones en les stockant en toute sécurité sur un PC. Ceci quelque soit la taille des fichiers ou leur nombre.

Une fois connectés, les utilisateurs peuvent utiliser à distance leur smartphone et gérer toutes les fonctionnalités depuis un PC, même si leur terminal mobile est éloigné d’eux. Si l'appareil est allumé et connecté au réseau Wi-Fi, les utilisateurs peuvent changer le mot de passe ou le mettre hors tension par le biais de l’application Mobizen, ce qui peut être très utile lorsque l'appareil est perdu.

"Mobizen est conçu pour aider les utilisateurs mobiles à surmonter la taille limitée de l'écran smartphone et utiliser les fonctionnalités de smartphone depuis leur PC", a déclaré M. Hyeongsoo Seo, PDG de Rsupport. "En plus de la sauvegarde des données et de la restauration des fonctionnalités, Mobizen prend en charge le partage des images capturées et les vidéos enregistrées par des utilisateurs afin d’optimiser leur satisfaction, notamment en ce qui concerne les jeux mobiles via un écran plus grand sur PC."

Mobizen sera disponible pour Android 2.2, Windows XP et leurs versions ultérieures mi 2012. L’application peut être téléchargée depuis Android Market ou Mobizen website

Site : www.mobizen.com

Juniper Networks WLA532, un point d’accès sans fil pour environnements haute densité

Soumis par fredericmazue le

Juniper Networks dévoile le Juniper Networks WLA532, un nouveau point d'accès sans fil 802.11n trois flux conçu pour accroître la capacité des réseaux dans les environnements Wi-Fi haut densité où il est essentiel de pouvoir gérer des volumes de trafic élevés et sensibles aux délais des applications multimédia.

Le WLA532 assure une connectivité déterministe et ininterrompue dans les périodes d'activité sans fil intenses, notamment lorsqu'un grand nombre d'utilisateurs accèdent simultanément à des applications gourmandes en bande passante à partir de terminaux mobiles, tels que des iPad, des smartphones ou des ordinateurs portables.

Le WLA532 offre des fonctions avancées de gestion de la bande passante et des interférences, d'économie d'énergie et de sécurité pour assurer une connectivité transparente, efficace et sécurisée dans ces environnements exigeants et stratégiques.

Points fortsmis en avant par Juniper Networks :

  • Capacité WLAN supérieure à moindre coût : le WLA532 offre une capacité 50 % supérieure et un gain de performance de 40 % par rapport aux points d'accès 802.11n de la génération précédente. De ce fait, il est possible de réduire le nombre de points d'accès requis par étage tout en améliorant la fiabilité globale du réseau local sans fil.
  • Consommation électrique réduite : le WLA532 réduit la consommation électrique de 10 % grâce à la fonction de mise hors tension automatique intégrée à la technologie PoE (Power over Ethernet).
  • Fiabilité accrue et moins d'appels au support technique : le WLA532 offre aux départements informatiques visibilité et accès aux sources d'interférences du réseau sans fil grâce aux fonctions d'analyse de spectre (Spectrum Analysis) de Juniper. Cela permet de faciliter la planification et le provisioning pendant le cycle de planification du réseau local sans fil. En outre, cette nouvelle solution améliore la fiabilité globale du réseau
    Wi-Fi tout en réduisant les interventions du département informatique, son déploiement contournant les sources d'interférence connues.
  • Sécurité renforcée pour protéger les communications professionnelles : le WLA532 prend en charge le module TPM (Trusted Platform Module) pour vérifier l'authenticité et l'intégrité du matériel et des logiciels. Il prend également en charge l'accélération du chiffrement filaire pour sécuriser les liaisons haut débit avec les sites distants équipés d'un réseau local sans fil.
  • Compacité : le WLA532 est le point d'accès sans fil 802.11n trois flux le plus compact du marché. Il prend en charge les services de données simultanés et permet l'analyse du spectre Wi-Fi. Il offre également des fonctionnalités exclusives telles que l'équilibrage de la charge (load balancing) entre les bandes 2,4 GHz et 5 GHz grâce à une antenne intégrée dans un boîtier facile à installer.
  • Le WLA532 est disponible dès aujourd'hui au prix de 1 095 dollars.

« La tendance à apporter son propre matériel sur le campus ou le lieu de travail a entraîné une augmentation exponentielle du trafic sans fil et, par conséquent, de la charge de travail des DSI. Les environnements clients haute densité et haut débit, tels que les universités et les hôpitaux, doivent disposer d'accès sans fil sécurisés, rapides et fiables. Le WLA532 élargit le portefeuille de produits sans fil de Juniper et offre aux clients la solution de connexion la plus rapide et la plus simple du marché. » -Steve Troyer, vice-président, Product Line Management, Juniper Networks

Pour lus d'informations : http://www.juniper.net/us/en/products-services/wireless/wla-series/wla532/

8 conseils pour un accès sans risque aux réseaux publics Wi-Fi

Soumis par fredericmazue le

En cette période estivale, BullGuard, conseille les utilisateurs qui vont être nombreux à se connecter via les réseaux publics Wi-Fi sur la façon de  protéger leurs données personnelles.

Même si la vitesse de transfert de données offerte par les technologies comme la  3G est aujourd’hui très satisfaisante, les utilisateurs de  Smartphones  préfèrent souvent utiliser une connexion sans fil pour améliorer la vitesse et la fiabilité et ce, à moindre coût. Les points de connexion sans fil (Hotspots) sont désormais monnaie courante dans les  lieux publics,  tels que  les aéroports, les bars, les hôtels et les gares.  Orange,  Sfr et Freewifi sont parmi les  Hotspots les plus répandus en France, et  la plupart des utilisateurs pensent qu’il est parfaitement sûr d’utiliser ces types de services.

Cela ne semble  pourtant  pas être le cas  si l’on en croit  une récente enquête réalisée par  le journal « The Guardian ». Il apparaît que non seulement les utilisateurs sont  enclins à  utiliser  la première  connexion  disponible qu’ils trouvent, mais qu’il est surtout plus facile que l’on pourrait le penser de voler des informations personnelles, ainsi que de générer des factures énormes suite à des consommations téléphoniques involontaires.

De plus, les utilisateurs seraient surpris de découvrir que leur téléphone portable se connecte automatiquement à des points de connexion sans fil, sans qu’ils en aient connaissance – une caractéristique vue comme un avantage mais pouvant comporter des risques significatifs.

« L’année dernière, nous avons pris conscience du potentiel qu’il y a à utiliser leWI-FI de cette manière pour les cybercriminels, et nous sommes devenus de plus en plus inquiets », explique Stuart Hyde, de l’Association des Chefs des Officiers de la Police au Royaume-Uni, chargé de la prévention de l’e-criminalité.

« Tout ce dont les cybercriminels ont besoin, est de s’installer dans un endroit public avec un ordinateur portable et un téléphone routeur  qu’ils vont nommer par exemple Free Wifi , et de laisser des utilisateurs sans méfiance venir  se connecter à leur réseau. Une fois que cela arrive, il existe un logiciel qui leur permet de rassembler tous les noms et mots de passe des utilisateurs, pour chaque site que les utilisateurs auront visité. Dès lors que les cybercriminels ont accès à votre compte mail, votre compte Facebook ou encore votre historique Amazon, le risque de fraudes et de vols d’identité devient en effet très sérieux.

Jusqu’à ce qu’il y ait des améliorations en matière de sécurité, je conseillerais aux utilisateurs d’être très prudents lorsqu’ils utilisent le Wi-Fi dans des endroits  publics non sécurisés ».

Voici donc huit conseils pour se protéger  des réseaux  sans-fil frauduleux :

1. Soyez conscients de l’existence de la menace. Bien que cela puisse sembler évident, il est important de savoir que ces menaces existent et  qu’il faut faire preuve de prudence lorsque vous vous connectez à un  réseau sans fil. Prêtez particulièrement attention au nom du réseau et assurez-vous qu’il soit formaté correctement – les voleurs tenteront souvent d’imiter le nom d’un service légitime. En cas de doute, contactez  directement le fournisseur d’accès pour vous renseigner sur la manière dont ses points de connexion sont labellisés.

2. Installez un logiciel de sécurité. Les logiciels de sécurité qui disposent d’un solide pare-feu peuvent prévenir certaines attaques. Les outils antivirus détecteront n’importe quel fichier malveillant  qu’une tierce personne pourrait essayer d’installer à distance sur un appareil mobile.

3. Utilisez un réseau virtuel privé (VPN). Chaque fois que possible, utilisez un réseau virtuel privé pour vous connecter à Internet, particulièrement si vous travaillez avec des données sensibles ou des informations financières.

4. Choisissez une session mail sécurisée. La plupart des comptes  de messagerie en ligne propose de se connecter en toute sécurité ou d’activer un terminal public, ce qui signifie qu’aucune mémoire n’est stockée depuis la session. Sélectionnez toujours cette option si vous vérifiez vos emails loin de chez vous.

5. Privilégiez un forfait incluant une connexion internet illimité.  En tant qu’utilisateur de Smartphones  vous accédez à Internet assez fréquemment, et même si vous ne naviguez pas activement sur le Web, certaines applications se connectent automatiquement à votre insu pour s’actualiser ou se mettre à jour. Préférez ajouter des heures de connexion internet à votre forfait de base ou  si vous le pouvez,  optez pour une option  internet illimité auprès de votre fournisseur  d’accès. Vous  aurez ainsi moins besoin de vous connecter à un réseau public Wi-Fi.

6. Vérifiez vos paramètres de réseau sans fil.  Ayez le réflexe  de désactiver la connexion Wi-Fi de votre  téléphone portable quand il n’est pas utilisé. Ainsi, vous économiserez votre batterie et aiderez le téléphone à anticiper les connexions  automatiques quand un point de connexion compatible est à sa portée. Assurez-vous également qu’aucun paramètre pouvant configurer automatiquement la fonction sans fil du téléphone ne soit actif.

7. La navigation en ligne. Si toutefois vous utilisez un réseau sans fil « inconnu », c’est à dire ni celui de la maison ou du travail et avec lequel vous  n’êtes  pas  familier, évitez  autant que possible  les activités de type transactions bancaires, paiements en ligne, et saisie de mots de passe et détails utilisateurs. Bien que vous soyez  toujours exposé aux risques de sécurité, cela empêchera au moins les attaques passives qui consistent à enregistrer les données que vous saisissez dans votre téléphone.

8. Demandez-vous « cela ne peut-il pas attendre ? ». Enfin, demandez6vous s’il est réellement nécessaire d’être en ligne à ce moment précis. Il est fort probable que ce que vous ayez à faire puisse attendre votre retour à la maison ou votre arrivée au travail. Sinon, utilisez la connexion 3G de votre téléphone !

Un tiers du trafic réseau des entreprises est invisible et non contrôlé

Ruckus Wireless dévoile ZoneFlex 7762, une borne wi-fi 802.11n extérieure

Soumis par fredericmazue le

Ruckus Wireless annonce aujourd'hui la disponibilité d’une nouvelle borne Wi-Fi intelligente 802.11n extérieur dual-bande gérée de manière centralisée et dotée de la technologie Beamforming dynamique : le ZoneFlex 7762.

Conçue pour des conditions extérieures extrêmes, le ZoneFlex 7762 est capable d’assurer un débit de 150 Mbps à 300 mètres entre les bornes maillées et de 50 Mbps aux postes clients à 150 mètres.

Cette technologie améliore la fiabilité et étend la portée du signal Wi-Fi de deux à quatre fois plus loin qu’un point d’accès traditionnel tout en résolvant les problèmes qui ont gêné, jusqu’à maintenant, les déploiements sans fil extérieur comme : les interférences, les obstacles physiques imprévus tels que le feuillage, le coût et la complexité de la gestion du réseau.

Disponible en août 2009, la borne ZoneFlex 7762 est annoncée au prix de 1820 €.

Site : www.ruckuswireless.com


Windows Vista SP2 bêta disponible au téléchargement

Soumis par fredericmazue le

Comme l'a annoncé hier sur son blog Mike Nash, vice-président chargé de la division des produits Windows chez Microsoft, Le service pack 2 pour Windows Vista est version bêta est mis aujourd'hui au téléchargement grand public.

Ce Service Pack 2 rassemble les correctifs et mises à jours publiés depuis le SP1. En outre il apporte Windows search 4.0, des fonctionnalités Bluetooth 2.1 support les plus récentes spécifications de la technologie Bluetooth, le support de l'enregistrement Blu-Ray, Connect-Now, une fonctionnalité voulant simplifier la configuration Wi-Fi. Enfin le système de fichier exFAT supportera le stimbres à date UTC pour une synchronisation correctes à travers différents fuseaus horaires.

La version finale de ce SP 2 est prévue pour avril/mai 2009

Edimax,des adaptateurs 802.11n sans fil à bas prix WI-FI haut débit

Soumis par fredericmazue le

Edimax Technology, fabricant de produits réseaux et connectivité, présente deux nouvelles solutions 802.11n pour ordinateurs de bureau et portables. La carte PCI 32 bits EW-7727In et l'adaptateur USB sans-fil EW-7717Un sont des versions d'entrée de gamme des modèles existants EW-7728In et EW-7718Un. Les nouveaux adaptateurs prennent en charge la technologie MIMO offrant un haut débit et une couverture accrue, à un prix équivalent aux solutions 802.11b/g actuelles. Ces adaptateurs réseau comportent une architecture 1T2R offrant des vitesses plus élevées et une couverture accrue. En outre, cette architecture spécifique assure une consommation d'énergie sensiblement inférieure aux produits 11n traditionnels.

La carte PCI 32 bits sans fil EW-7727In relie un ordinateur de bureau à un réseau sans fil et permet l'accès à une connexion Internet à haut débit, le transfert de fichiers et le streaming de media sur des distances plus importantes que ce soit au bureau ou à la maison. L'adaptateur USB sans fil EW-7717Un dispose d’un design compact qui permet aux utilisateurs de connecter leur portable à un réseau sans fil à la maison comme au bureau et assure une connexion WI-FI sécurisée. Le EW-7727In et le EW-7717Un sont entièrement compatibles avec les standards sans fil actuels, tels que le
802.11b/gn.

Les fonctions de sécurité comprennent la sécurité WPA/WPA2 et l'encryptage de données WEP pour empêcher toute intrusion externe et ainsi protéger les informations personnelles. En outre, les deux produits intègrent la fonction de configuration Wi-Fi Protected Setup (WPS) qui permet aux utilisateurs de paramétrer facilement la sécurité de leur réseau. D'autres fonctionnalités sont également incluent comme le Wireless Multi Media (WMM), WMM-PS et le Quality-of-Service (QoS).

Pour plus d'informations : www.edimax.com
