Windows Defender

Windows Defender s'attaque aux scarewares

Soumis par fredericmazue le

Sont appelés scareware sces logiciels qui affichent des messages alarmants concernant la sécurité des ordinateurs.

Microsoft cite le cas typique d'un programme gratuit d'analyse ou de nettoyage du PC qui annonce la présence (réelle ou non) d'un virus dont il ne sera possible de se débarrasser qu'en achetant la version payante du logiciel.

Nous trouvons cette pratique problématique puisqu'elle peut pousser les utilisateurs à prendre des décisions d'achat inutile écrit Microsoft.

Ainsi, à compter du 1er mars 2018, Windows Defender, ainsi que d'autres produits de sécurité Microsoft, classeront les programmes affichant ce genre de messages comme indésirables, et ils seront supprimés.

Les développeurs qui créent des programmes anti-virus et qui craignent de les voir détectés en faux-positif par Windows Defender, peuvent faire valider leur détection sur ce portail.

Microsoft patche dans l'urgence une vulnérabilité critique dans Malware Protection Engine

Soumis par fredericmazue le

Un anti-virus, ça sert à se protéger des programmes malveillants, virus, ransomware, etc. Du moins c'est ce qu'on se dit naïvement quand on en utilise un :-)

Seulement voilà, quand on y réfléchit, un anti-virus c'est un programme informatique qui, en tant que tel, est susceptible de contenir des vulnérabilités critiques qui, si elles sont exploitées, aboutiront à l'infection de la machine attaquée, via l'outil censé la protéger... Cette année, l'outil Windows Defender de Microsoft est sur la sellette à ce niveau. Après une première faille critique début mai, puis une seconde fin mai, voilà que Microsoft a du pousser dans l'urgence un correctif pour combler une troisième vulnérabilité critique dans Malware Protection Engine, le moteur d'analyse de Windows Defender, mais aussi de Endpoint Protection, Forefront et Exchange Server.

Cette faille est estampillée CVE-2017-11937. Un attaquant peut l'exploiter en donnant à analyser à Malware Protection Engine un fichier malicieusement conçu. L'exploit provoquera une corruption de la mémoire sur le système qui au final pourra permettre l'exécution de code arbitraire à distance.

Le correctif est poussé par Microsoft via Windows Update, il va sans dire que tous ceux qui ont désactivé l'installation automatique des mises à jour sur leurs machines doivent appliquer ce correctif immédiatement, même si, selon Microsoft, cette faille n'a pas encore été exploitée par les cybercriminels.

Windows Defender : une seconde vulnérabilité critique corrigée

Soumis par fredericmazue le

Un anti-virus qui sert de vecteur à la propagation de virus, ça fait désordre. C'était pourtant le cas de Windows Defender dont une faille dans MsMpEng, son moteur d'analyse, permettait l'exécution de code à distance. Microsoft a rapidement corrigé cette faille, mais MsMpEng en comportait une deuxième.

Cette seconde faille, comme la première, a été découverte par le chercheur en sécurité Davis Ormandy. Il explique : MsMpEng comporte un émulateur système x86 complet qui est utilisé pour exécuter tout fichier suspect qui se présente comme fichier PE, c'est à dire un fichier exécutable. Cette émulateur tourne en tant que AUTHORITY\SYSTEM et n'est pas confiné dans un bac à sable.

En passant en revue la liste des API Win32 que cette émulateur supporte, j'ai remarqué la fonction NtControlChannel de la librairie ntdll, qui est une fonction de contrôle d'entrée/sortie qui permet au code émulé de contrôler l'émulateur.

Ces contrôles d'entrée/sortie permettent pas mal de hacks, toujours selon Davis Ormandy. Par exemple travailler avec des expressions régulières mal formées, susceptibles de provoquer des plantages, charger du code qui remplacera le code normalement exécuté, rediriger le flux d'exécution, accéder à des metadonnées de volumes UFS (ce qui peut poser un problème de confidentialité), etc.

Dans un billet, Davis Ormandy dont un petit exemple de code en C, très simple, montrant comme exploiter cette vulnérabilité qu'il juge critique, ainsi que des exemples exploitant les possibilités d'attaques énumérées ci-dessus.

Microsoft, qui a été prévenue discrètement de l'existence de cette vulnérabilité, et l'a corrigée, non moins confidentiellement, c'est-à-dire sans faire de communication officielle. 

Le correctif est poussé via Windows Update,. Tous les utilisateurs qui ont désactivé les mises à jour automatiques sur leurs Windows ont tout intérêt à appliquer d'urgence les correctifs en attente. Car maintenant que cette faille est publique et que des exploits existent, il est probable que les cybercriminels s'en donnent à coeur joie pour attaquer les machines non à jour. Espérons que la mésaventure WannaCry aura servi de leçon.

Une vulnérabilité de Windows Defender permettait la propagation de virus !

Soumis par fredericmazue le
Image

Comme aurait pu le dire La Palice, un antivirus ça sert à éviter que des virus n'infiltrent un ordinateur. Un antivirus qui peut servir lui-même de vecteur d'infection, ça fait forcément un peu désordre...

C'est ce qui vient pourtant d'arriver à Windows Defender, cet antivirus de Microsoft activé par défaut sur les systèmes d'exploitation Windows, tant que l'utilisateur n'utilise pas une solution tierce. Ce qui signifie que Windows 7, Windows 8.1, Windows 10, Windows Serveur 2012 et Windows Server 2016 ont tous été menacés.

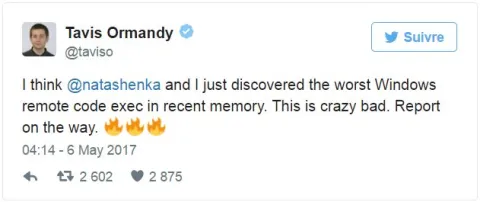
Deux chercheurs en sécurité du Project Zero de Google, Tavis Ormandy et Natalie Silvanivich ont découvert ce lundi une faille dans le Microsoft Malware Protection Engine ou MsMpEng, c'est-à-dire le moteur d'analyse de l'outil de sécurité Windows Defender.

Tavis Ormandy n'est pas avare en superlatif pour qualifier la faille : le pire bug de tous, follement mauvais, la pire exécution de code à distance de Windows de ces derniers temps.

Pour infiltrer une machine via cette faille, il suffit que l'attaquant y amène un fichier malicieux, par exemple une pièce attachée à un email. Lors de l'analyse du mail, ou lors de l'écriture du fichier sur le disque de la machine attaquée, Windows Defender va se mettre au travail, analyser le fichier, et par cette faille, permettre l'installation du virus qu'il devait normalement contrer.

Cette faille ne menace pas que les utilisateurs de Windows Defender, mais tous les utilisateurs de produits Microsoft intégrant le MsMpEng, à savoir Microsoft Security Essentials, Endpoint Protection, Forefront Endpoint Protection, Forefront Security for SharePoint, System Center Endpoint Protection et Windows Intune Endpoint Protection.

Microsoft a reconnu l'existence dans la faille dans un bulletin de sécurité et a déjà travaillé à sa correction ce qui est totalement inhabituel pour des vulnérabilités découvertes dans le cadre du Project Zero de Google, ce qui en dit long sur la gravité...

Microsoft a poussé le correctif via le canal Windows Update. Ce correctif s'installe automatiquement lors de la mise à jour des définitions de virus de Windows Defender. Selon Microsoft, aucun rapport ne fait état de l'exploitation de cette vulnérabilité.

La bonne version de Windows Defender à avoir pour ne pas être vulnérable est la version 1.1.13704.0 minimum.

Microsoft a corrigé une vulnérabilité dans le moteur anti-malware de Microsoft

Soumis par fredericmazue le

Dans un bulletin de sécurité, Microsoft reconnaît l'existence, depuis plusieurs mois, d'une vulnérabilité dans son moteur anti-malware.

C'est sur ce moteur que s'appuient plusieurs solutions de sécurité de Microsoft. Par exemple Windows Defender pour Windows 8.x, Microsoft Security Essentials pour les systèmes Windows antérieurs, ou encore, du côté des entreprises, ForeFront et System Center 2012 EndPoint.

La faille a été découverte par Tavis Ormandy, un chercheur enois. Vous n'avez rien de particulier à faire pour appliquer ce correctif qui vient avec automatiquement avec les mises à jour de Windows Update.

A la décharge de Microsoft, cette faille était considérée comme difficile à exploiter. Un fichier malveillant pouvait potentiellement faire perdre les pédales au moteur et le placer en situation de déni de service, tant que le fichier n'étaitt pas supprimé du système et le service du moteur redémarré.

"Il y avait un bug intéressant dans l'interpréteur JavaScript de Windows Defender. (Oui il y a un interpréteur JavaScript dedans)"  a précisé dans tweet Tavis Ormandy, le découvreur de la faille.

Windows Defender disponible en version finale

Soumis par fredericmazue le

Microsoft vient de publier la version finale de Windows Defender, son logiciel anti-spyware. Windows Defender est issu du rachat par Microsoft de l'éditeur américain Giant, fin 2004. Windows Defender scan la machine sur laquelle il est installé afin de détecter les logiciels espions (spywares) et de les supprimer. L'édition finale se distingue des précédentes versions Beta par son support de Windows XP 64 bits mais aussi par des performances d'analyse améliorées ou encore la possibilité de nettoyer automatiquement les spywares lors d'analyses programmées.

Windows Defender fonctionne uniquement avec Windows XP et Windows 2003 Server, et nécessite une version authentique de Windows. Windows Defender sera bien sûr directement intégré à Windows Vista. Seules les versions anglaises et allemandes de Windows Defender sont pour l'instant disponibles. Il faudra encore un peu de patience pour récupérer la version française.

Totalement gratuit, Windows Defender est disponible en téléchargement sur programmez.com : http://www.programmez.com/telechargements.php?id_logiciel=102