Wordpress

WordPress : l'agence américaine de cybersécurité avertit sur une faille TOCTOU

Soumis par francoistonic le
Image
WordPress

L'agence américaine de cybersécurité, la CISA, a dévoilé la CVE-2026-119977. Cette faille permet d'exploiter une faille dans WordPress Core durant la mise à jour logicielle. 

Cette faille est une TOCTOU. TOCTOU signifie time of check to time of use. Il s'agit d'une race condition dans la programmation concurrente. Elle peut survenir quand un programme vérifie une condition de sécurité puis utilise cette ressource plus tard. 

« WordPress Core contient une vulnérabilité de type TOCTOU (Time-of-Check Time-of-Use) qui pourrait permettre à des attaquants non authentifiés d'exécuter du code sur le serveur pendant la période de mise à jour. Cette vulnérabilité est due aux chemins de transit prévisibles et accessibles via le Web utilisés lors des mises à jour complètes du noyau. »

Source : https://thehackernews.com/2026/11/cisa-confirms-hackers-exploiting.html

WordPress 7.1.4 : importante mise à jour de sécurité

Soumis par francoistonic le
Image
WordPress

WordPress distribue la version 7.1.4. Il s'agit d'une mise à jour de sécurité. Elle fixe plusieurs failles et vulnérabilités :

  • une faille dans la procédure de mise à jour pouvant permettre d'exécuter un code distant 
  • XSS stockée avec de multiples attaques / by-pass de sécurité
  • possible déni de service dans Interactivity API
  • Dans Notes : possibilité de lire des notes sans avoir les bons droits d'accès
  • sensibilité aux certifications eMudhra compromis

Annonce : https://wordpress.org/news/2026/10/wordpress-7-1-4/

WordPress 7.2 Beta 1 : nouvelles API et amélioration de de Global Styles

Soumis par francoistonic le
Image

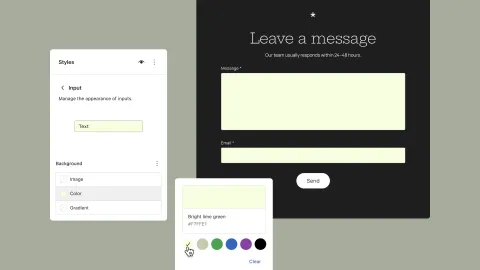
WordPress 7.2 Beta 1 est disponible depuis quelques jours. La version finale est attendue le 8 décembre 2026. WordPress recommande de tester sur un site de tests ou dans WordPress Playground, dans le navigateur, sans rien installer. 

Côté développeurs, trois API retiennent l'attention :

-       La Secrets API offre « une manière standardisée et sécurisée de stocker des identifiants sensibles comme les clés d'API et les jetons d'authentification », avec chiffrement au repos, rotation des identifiants et fournisseurs de stockage personnalisables (Trac 66187). 

-       L'Abilities API s'étend pour exposer et interroger les données de WordPress aux intégrations, à l'automatisation et aux outils d'IA (Trac 66268, 64605, 64657). 

-       L'Interactivity API gagne des méthodes pour rendre du HTML de confiance et gérer la navigation réactive dans les blocs dynamiques (Trac 66246, Gutenberg PR 83092). La HTML API et les block supports sont aussi fiabilisés.

Dans l'éditeur, les contrôles responsive par viewport s'étendent à de nouveaux blocs, dont la galerie (colonnes, recadrage, ratio). Les styles globaux reçoivent un filtre « Customized » pour retrouver les blocs dont le style a été modifié, et des outils pour styler les éléments de formulaire. Le text shadow arrive, réglable par bloc et déclarable en preset dans theme.json. Le Site Editor permet d'ajouter et d'organiser les éléments de navigation depuis la barre latérale. La médiathèque traite les images côté client : redimensionnement, compression et conversion de format dans le navigateur. Les Dashicons hérités sont remplacés par la bibliothèque d'icônes WordPress dans l'administration.

Côté performance, dans la partie administration, les scripts et feuilles de style sont chargés individuellement plutôt que concaténés, pour utiliser le cache du navigateur, et un mécanisme de prefetch anticipe l'écran suivant, tableau de bord, liste des articles ou éditeur (Trac 57548). Les bugs se signalent sur le forum Alpha/Beta ou sur Trac. 

Annonce : https://wordpress.org/news/2026/10/wordpress-7-2-beta-1-is-ready-for-download-and-testing/

Actualité de la rédaction de Programmez!

Gutenberg : le modèle de création de WordPress évolue toujours

Soumis par francoistonic le
Image

Depuis les débuts du CMS, la manière de créer du contenu avait peu évolué. Gutenberg, en référence à l'inventeur de l'imprimerie, a l'ambition de repenser le modèle de création et de publication des contenus. Il découpe ce processus en 4 étapes : éditer, personnaliser, collaborer et multilinguisme. 

En 2018, WordPress avait intégré l'édition par des blocs. Puis Gutenberg a introduit l'édition complète d'un site en 2022. 

"Gutenberg est l'éditeur de blocs de WordPress. Il propose une approche modulaire pour modifier l'ensemble de votre site. Modifiez des blocs de contenu individuels sur les articles ou les pages. Ajoutez et ajustez des widgets. Concevez même les en-têtes, les pieds de page et la navigation de votre site grâce à une prise en charge complète de l'édition du site. Chaque élément de contenu dans l'éditeur, qu'il s'agisse d'un paragraphe, d'une galerie d'images ou d'un titre, est un bloc distinct. Tout comme les blocs physiques, les blocs WordPress peuvent être ajoutés, agencés et réorganisés, permettant ainsi aux utilisateurs de créer du contenu multimédia et des mises en page de site visuellement intuitives, sans avoir recours à des solutions de contournement telles que les shortcodes ou du code HTML et PHP personnalisé." explique l'équipe.

Le CMS dit travailler à affiner le modèle version après version et intègrer les fonctionnalités stables de Gutenberg au fur et à mesure. Il est possible de tester les nouveautés de Gutenberg avec leurs disponibilités. 

Actuellement, Gutenberg est en version 24.2. Cette version permet de conserver les notes ouvertes dans un marge d'un contenu, amélioration sur la recherche et les galeries peuvent être triées.  

Pour en savoir et suivre les développement : https://github.com/wordpress/gutenberg

EmDash 1.0 : remplacer Wordpress par EmDash ?

Soumis par francoistonic le
Image

Les crises chez Wordpress se multiplient depuis la reprise en main par la force du CEO et les nombreuses failles critiques qui touchent le CMS et les plugins. Migrer d'un CMS à un autre n'est ni simple ni forcément conseillé. Nous en avons fait l'expérience pour le site de Pharaon Magazine, l'autre magazine édité par Nefer-IT (Programmez, Technosaures). EmDash est activement soutenu par Cloudflare et la version 1.0 a été annoncée il y a quelques jours. Pourtant, le projet fut dévoilé un... 1er avril. 

Ce CMS se veut : léger, open source, gratuit et stable. Il est construit sur Astro. Il dispose de panneaux d'administration et d'agents pour développer, concevoir et déployer les sites. Sur la partie plugins, il propose une approche décentralisée : "Nous lançons également un registre de plugins décentralisé qui permet aux développeurs de publier sans céder la propriété de leur identité ou de leurs versions à une plateforme centralisée, tandis que les propriétaires de sites peuvent découvrir et installer leurs plugins directement depuis EmDash.". Une pique envers Wordpress.

Malgré un bon accueil, les développeurs attendaient la v1 pour réellement tester et déployer des sites. L'équipe annonce avoir beaucoup travaillé avec les contributeurs et les utilisateurs pour stabiliser le coeur du CMS, assurer la sécurité et migrer les bases de données. Les déploiements ont permis de découvrir des bugs et des problèmes liés au trafic réel. Pour éprouver la plateforme, le blog de Cloudflare a été migré sur EmDash. Il faut pouvoir supporter les millions de pages vues et des pics dépassant les 5 000 requêtes par seconde. 

La v1 rassemble plus de 175 contributions et 1 800 commits. La sécurité autour des plugins est un des arguments. Chaque plugin s'exécute dans un runtime isolé avec les accès nécessaires tout en évitant un accès total à la plateforme. 

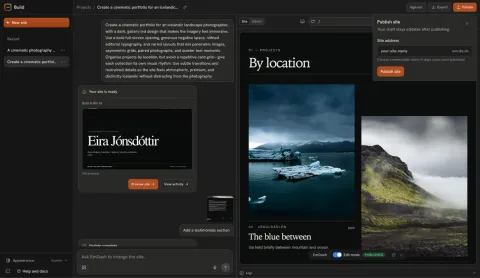
Pour construire des sites, la plateforme propose EmDash Build, il s'agit d'un builder IA. Objectif : aller vite et faciliter le travail des développeurs. Il crée un site de A à Z : les bases de données, les pages Astro, le stockage, l'interface d'admin, etc. Chaque projet dispose de sa sandbox Cloudflare. 

Installation : via homebrew, un package Linux, macOS ou Windows. Il est possible d'utiliser Claude Code, Codex, Cursor, etc. 

Site officiel : https://emdashcms.com/

Commentaire actu

WordPress : faille critique à fixer sans délai

Soumis par francoistonic le

Une nouvelle faille critique frappe de nombreuses versions de WordPress. Le score est de 9,2 et concerne toutes les versions de maintenant à 2016. Un attaquant contourne l'authentification pour pour pouvoir exécuter un code malveillant. Il utilise alors la fonction get_page_template() et peut lire le fichier .php en dehors du dossier du thème actif sur le site. Il s'agit d'une faille de type path traversal non autorisé permettant l'exécutant d'un code en accédant à des chemins et des répertoires qui ne sont pas normalement accessibles. 

Il faut que le thème possède un répertoire racine commençant par page- et qu'un fichier .php existe sur le serveur et peut-être lu par le compte du serveur web. A noter que la version 7.1.2 intègre le correctif. 

Les versions impactées :

7.1.0 - 7.1.17.0.0 - 7.0.56.9.0 - 6.9.86.8.0 - 6.8.96.7.0 - 6.7.86.6.0 - 6.6.86.5.0 - 6.5.116.4.0 - 6.4.116.3.0 - 6.3.116.2.0 - 6.2.126.1.0 - 6.1.136.0.0 - 6.0.155.9.0 - 5.9.175.8.0 - 5.8.165.7.0 - 5.7.185.6.0 - 5.6.205.5.0 - 5.5.215.4.0 - 5.4.225.3.0 - 5.3.245.2.0 - 5.2.275.1.0 - 5.1.255.0.0 - 5.0.284.9.0 - 4.9.324.8.0 - 4.8.314.7.0 - 4.7.36Les mises à jour contenant le correctif : 7.1.27.0.66.9.96.8.106.7.96.6.96.5.126.4.126.3.126.2.136.1.146.0.165.9.185.8.175.7.195.6.215.5.225.4.235.3.255.2.285.1.265.0.294.9.334.8.324.7.37

Wordpress : Matt Mullengew revient au poste de CEO !

Soumis par francoistonic le

Que se passe-t-il chez Automattic ? Mullengew est redevenu CEO ! Et surprise, le conseil d'administration le soutiendrait pleinement. La nouvelle est tombée samedi 12 septembre. 

Pourtant, le 10 septembre, il a été annoncé que Mullenweg était mis en congé et Mark Davies nommé CEO par intérim après un vote du conseil. Il semblerait, selon cmswire que Mullenweg ait manoeuvré dès le 10 septembre pour retrouver son poste. Le 11, il aurait indiqué sur le Slack interne qu'il était de retour et que le conseil avait changé d'avis. Selon TechCrunch, les opposants à Mullenweg n'ont pas réussi à imposer leur décision rapidement. Mullenweg aurait alors contre-attaqué en prenant le contrôle du Slack interne.

Le conseil d'administration sera-t-il remanié ? Mullenweg cherchera-t-il à neutraliser celles et ceux qu'il considère comme des opposants ? 

Les méthodes et les positions de Mullenweg sont contestées depuis 18 mois. Il a même "viré" des contributeurs à Wordpress car ils n'étaient pas d'accord avec lui. 

Wordpress : Matt Mullengew écarté, un CEO provisoire nommé

Soumis par francoistonic le

Depuis presque 2 ans, la communauté Wordpress est secouée par des procès contre WP Engine et de fortes oppositions. Matt Mullenweg, CEO d'Automattic, n'a pas hésité à écarter des contributeurs qui le critiquaient. Surprise, le conseil d'administration d'Automattic l'écarte et le met en congés. Lui démonce une trahision. Ce mélodrame a été ranconté par 404 Media. Mullenweg affirme qu'il a été remplacé par Mark Davies, l'actuel responsable financier. Les informations ont été posté sur le Slack interne.

"Mark Davies a conspiré avec Ann Dunwoody, Toni et Sue Decker derrière mon dos et ont voté pour me mettre en congés paysés durant mon absence. J'ai voté contre." explique Mullenweg. Il dit plus avoir reçu la résolution du conseil 50 minutes avant la réunion. Il aurait demandé un report, en vain. 

Est-ce là une manière pour l'éditeur d'en terminer avec les conflits et remettre de l'ordre dans la communauté ? Une situation que Mullenweg a lui-même contribué à créer et à alimenter depuis 2 ans. 

Question : partira-t-il totalement d'Automattic ? Et qui le remplacera ?

WordPress : nouvelles attaques via le plugin miniOrange

Soumis par francoistonic le
Image

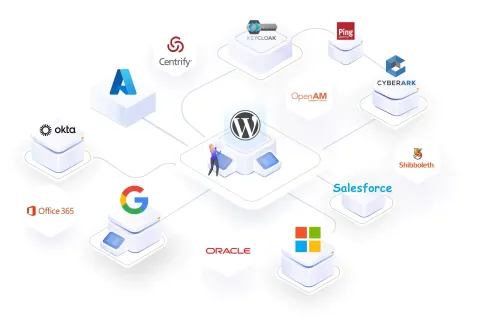
Nouvelle campagne de hack contre WordPress. Cette fois-çi, les hackers utilisent 2 failles présentes dans le plugin miniOrange SAML 2.0 Single Sign On. Ce plugin est censé mettre en place une authentification et un mécanisme de SSO évitant de saisir les identifiants à chaque fois. L'attaque contourne purement et simplement les mécanismes du plugin ! Tous les sites WordPress utilisant ce plugin sont potentiellement concernés. 

La faiblesse vient du mécanisme SAML Assertion Consumer Service et des données POST du processus SAMLResponse. Basiquement, SAML repose sur 3 éléments de confiance : l'utilisateur, l'identité du fournisseur et le service provider (le site WordPress). Toutes les assertions reçues doivent être validées. La faille vient justement d'une vérification défaillante :

1 / échec de la validation des signatures : le plugin accepte des réponses SAML non signées ou signées mais qui sont en réalité compromises

2 / validation insuffisante sur plusieurs assertions (Issuer, Audience, etc.)

3 / spoofing de l'identité par une manipulation du NameID 

Les CVE identifiées : CVE-2026-61979 et CVE-2026-15981

Toutes les versions du plugin sont concernées. METTEZ À JOUR DÈS MAINTENANT.

WordPress 7.1 Mary Lou est disponible

Soumis par francoistonic le
Image

WordPress 7.1 est officiellement disponible. Les principaux efforts se sont concentrés sur l'administration, le design et les fonctions de collaboration.1 / Le responsive style et l'administrationWordPress veut faciliter l'adaptation des interfaces sur les différentes tailles d'écran. L'idée est de ne pas personnaliser les CSS.La barre d'administration est maintenant disponible sur tous les éditeurs de la plateforme pour éviter les manipulations inutiles.2 / Recadrage, notes, médiasL'outil propose une nouvelle option de recadrage des images avec un nouvel éditeur. Les Notes bénéficient d'un texte enrichi pour mieux formater les commentaires : italique, gras, code, ajout de liens, utilisation du @ pour mentionner un collaborateur. Sur la partie médias, l'outil supporte nativement les formats AVIF, HEIC et HDR. Il est maintenant possible de créer des listes audio contenant plusieurs pistes audio. Il est aussi possible d'ajouter des icônes personnalisées.3 / Pour les développeursWordPress 7.1 fait évoluer les API et les outils. L'API SVG Icon est désormais publique. Le nouveau Design System supporte le thème admin du CMS, pour mieux personnaliser l'interface admin ou encore mieux personnaliser les thèmes. La partie accessibilité bénéficie de nouvelles options :  wp_get_tooltip() et wp_get_toggletip()Pour en savoir plus : https://wordpress.org/download/releases/7-1/[video:https://youtu.be/dO751c8jkn0?si=yw0ngRY1fJ970DUC autoplay:0]

La partie accessibilité bénéficie de nouvelles options : wp_get_tooltip() et wp_get_toggletip()

Pour en savoir plus : https://wordpress.org/download/releases/7-1/

[video:https://youtu.be/dO751c8jkn0?si=yw0ngRY1fJ970DUC autoplay:0]