Wordpress

WordPress 7.0.3 : mise à jour de sécurité

Soumis par francoistonic le
Image

WordPress annonce une nouvelle mise à jour de sécurité : la 7.0.3. Il est fortement recommandé de la déployer rapidement.

Parmi les failles et vulnérabilités comblées, notons :

- XSS sur l'écran de connexion avec une potentielle exécution de code 

- XSS sur les contenus publiés en passant par les paramètres emoji

- XSS sur le bloc Post Content

- XSS sur Quick Edit en cas de nombreux utilisateurs présents

- élévation de droits quand le user registration est activé

- possbilité d'accès aux notes dans les fils de commentaires

- contournement de sécurité dans l'attribut filtre CSS avec possbilité d'injection CSS

Liste complète : https://wordpress.org/news/2026/08/wordpress-7-0-3-release/

WordPress 7.1 : phase bêta ouverte

Soumis par francoistonic le

WordPress annonce la phase bêta de WordPress 7.1. La bêta 1 a été distribuée le 15 juillet dernier. Cette version est uniquement destinée aux tests. La version finale est attendue pour le 19 août. La 7.1 intégrera de nouvelles fonctions sur la partie administration, et diverses nouveautés sur le design, le développement, les blocs :

- formatage du texte dans les notes : support du gras, italique, code, liens, emojo.

- @mentions : en utilisant @ dans un note, vous affichez une liste des collaborateurs et pour adresser un commentaire à une personne précise de la liste

- laissez des notes d'importe où : lancez plusieurs échanges dans le même bloc sans être obligé de les regrouper

- Affichier + ou - : pour les notes lngues, il sera possible de les réduire ou de tout afficher

- définir comment un bloc s'affiche selon la taille l'écran

- nouvel éditeur de media

- de nouveaux apparaissent : Playlist, Tabs, dégradés

Liste complète des évolutions : https://wordpress.org/news/2026/07/wordpress-7-1-beta-1/

WordPress 7.0.1 : mise à jour de maintenance

Soumis par francoistonic le

WordPress annonce le déploiement de la version 7.0.1. Il s'agit d'une mise à jour de maintenant : 31 bugs corrigés sur le Core, l'éditeur et divers fonctionnalités du CMS. 

Annonce : https://wordpress.org/documentation/wordpress-version/version-7-0-1/

Liste des bugs

  • #64318 – should not be replaced by Twemoji
  • #64742 – PHP 8.5: Incorrect array access in `wp_get_attachment_image_src`
  • #64900 – Improve `browserslist:update` Grunt task
  • #64937 – Image editor: scale and crop input size mismatch with button and info icon not using new color
  • #64999 – Admin reskin: Form elements are not standardized in the mobile viewport.
  • #65122 – Accessibility issues in Visual History
  • #65224 – Add support for testing unmerged changes from Gutenberg
  • #65270 – wp_kses() corrupts valid CSS background-image: url(…) declarations into style=”)” 7.0-RC4
  • #65275 – Media Library CSS Bug: Loading spinner misaligned in media modal filter toolbar
  • #65286 – major publishing action buttons are crowded in the Publish settings
  • #65296 – Library section under Media, search bar shifts position after searching in the WordPress admin area.
  • #65310 – Emoji detection script not being printed in admin
  • #65336 – global-styles-inline-css cannot be removed since 7.0
  • #65352 – network credit.php header logo for WordPress 7.0 showing broken
  • #65389 – Block Visibility: Keep hide-everywhere working after a block opts out of visibility support
  • #65418 – Previously copied files since deleted from the Gutenberg asset are persisting unexpectedly
  • #65428 – Scale button not aligned to dimensions on edit image screen.
  • #77530 – Visual Revisions: Accessibility
  • #77750 – Block Editor: Fix blockGap fallback parsing for nested var() values.
  • #78387 – useCopyToClipboard: Always call onSuccess callback.
  • #78393 – Revisions: Use CSS outline as secondary non-color indicator for diff blocks.
  • #78426 – Image: Fix missing aria-label on lightbox trigger button for single images.
  • #78484 – Navigation: Restore block_core_navigation_submenu_render_submenu_icon() as deprecated shim.
  • #78493 – wp-build: Fix black flash on wp-admin pages before hydration.
  • #78547 – Guard PHP unit test to avoid failures on old wp versions.
  • #78571 – Custom HTML: Fix scrollbar becoming non-functional after switching tabs.
  • #79000 – Avoid dirtying related navigation entities during passive render.
  • #79048 – Navigation: Use block context to determine whether Page List is nested in Submenu.
  • #79181 – Template Part: Remove restriction on tabs / inspector fills.
  • #79350 – Mark all controlled/mode block changes non-persistent.
  • #79691 – Editor: Move focus to revisions slider when entering revisions mode.

Evil Corp : 15 000 sites WordPress contaminés par SocGholish et vaste opération policière

Soumis par francoistonic le

Le groupe russe Evil Corp est actuellement un des plus actifs dans le mondes. Un vaste opération a été menée dans 4 pays pour mettre hors ligne et saisir plus de 100 serveurs et domaines. Le groupe avait infecté presque 15 000 sites WordPress avec SocGholish. L'opération avait été initiée dès 2024 par 9 pays dont la France pour cibler les actions de ces hackers.

SocGholish, également connu sous le nom FakeUpdates, exploite des sites WordPress compromis pour diffuser de fausses invitations à mettre à jour un navigateur. Les visiteurs qui exécutent le fichier téléchargé ouvrent un accès à distance aux attaquants, qui peuvent ensuite déployer des rançongiciels ou procéder à l'exfiltration de données. Actif depuis 2017, le dispositif est opéré par le groupe TA569, également désigné sous les appellations Mustard Tempest, Gold Prelude ou UNC1543. TA569 fonctionne comme un courtier en accès initial : il compromet des postes rattachés à des réseaux d'entreprise, puis revend cet accès à d'autres acteurs criminels. La chaîne d'attaque se déroule en quatre étapes : acquisition de trafic, filtrage, leurre de mise à jour et exécution d'un implant sur l'appareil ciblé.

Les failles sur WordPress sont récurrentes et régulièrement, de nombreux sites sont attaqués ou servent de portes dérobées. 

« SocGholish ne constitue pas une menace de niche. Ses activités atteignent en profondeur les environnements du secteur public et du secteur commercial, ouvrant la voie à d'autres cybercriminels pour accéder aux réseaux », déclare le Dr Renée Burton, vice-présidente d'Infoblox Threat Intel. « Nous sommes fiers d'être partenaires d'Operation Endgame ; TA569 et ses affiliés ont vraisemblablement vécu une très mauvaise semaine. Cela étant, nous continuerons à suivre l'évolution de cet environnement : si d'anciens partenariats réapparaissent, et quelles nouvelles infrastructures ou chaînes de diffusion pourraient se mettre en place en réponse. »

WordPress 7.0 : release candidate 3

Soumis par francoistonic le

WordPress 7 est dans la dernière phase développement. La release candidate 3 est disponible pour tests. La RC3 inclut :

- ajustements et corrections de 143 demandes par rapport à la RC2

- les ticket sur Core sont fermés

- la collaboration temps réel n'est pas incluse avec la version 7. Cette fonction est pour le moment décalée à 7.1. D'autres fonctionns de la v7 avaient déjà été décalées

La v7 introduit un design plus moderne et une interface d'administration largement revue. On bénéficie aussi d'une meilleure visibilité des révisions de contenus avec une comparaison visuelle incluse dans l'éditeur. La palette commande est désormais entièrement utilisable avec le clavier. Avec cette version, on pourrait avoir une vidéo en arrière-plan. 

Annonce : https://wordpress.org/news/2026/05/wordpress-7-0-release-candidate-3/

EmDash : CloudFlare veut remplacer WordPress

Soumis par francoistonic le
Image

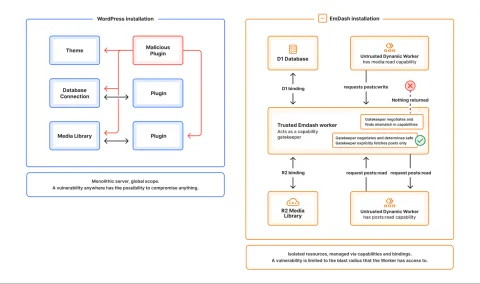
WordPress fait tourner 40 % du web, mais son architecture est aujourd'hui aux limites des possibilités dixit Cloudlfare. Aujourd’hui, 96 % des vulnérabilités de sécurité de WordPress proviennent des plugins. EmDash a été conçu pour remplacer le modèle historique de WordPress par une stack moderne, sécurisée et AI native. L'éditeur annonce EmDash qui se veut le successeur à Wordpress mais mieux sécurisé et plus moderne. 

Là encore, les agents IA sont intervenus pour bâtir un CMS de 0. Il aura fallu 2 mois de travail pour reconstruire Wordpress, dans les premières builds. Il est écrit en TypeScript. Il est serverless mais il peut s'exécuter sur votre hardware ou toute autre plateforme. Les plugins tournent dans des sandbox pour garantir la sécurité. Ils s'exécutent sur Dynamic Workers de Cloudflare. Derrière EmDash, nous trouvons Astro, un framework web orienté contenu web. Le CMS est open source, sous licence MIT. L'éditeur annonce une compatibilité avec WordPress. 

Pour le moment, le projet est à peine lancé en version 0.1.0. 

Parmi ses principales fonctionnalités :

  • Sécurité cloisonnée : contrairement aux plugins WordPress, les plugins EmDash s’exécutent dans des environnements isolés via des Dynamic Workers sandboxés. Ils ne peuvent effectuer que les actions explicitement autorisées lors de l’installation, ce qui résout de fait la crise de sécurité des plugins.
  • Conçu pour l’ère de l’IA : EmDash intègre un serveur Model Context Protocol (MCP) natif ainsi que des Agent Skills, permettant aux agents IA de gérer du contenu, migrer des bases de données et écrire du code de manière programmatique.
  • Monétisation native : la plateforme inclut nativement la prise en charge du x402 (Payment Required), permettant aux créateurs de facturer aux agents IA l’accès à leur contenu à la demande.
  • Scale-to-zero : EmDash offre des gains de performance massifs et réduit fortement les coûts d’hébergement grâce à une mise à l’échelle jusqu’à zéro en période d’inactivité.

L'approche serverless est intéressante car WordPress exige une installation, une administration et un serveur ou une instance. EmDash doit, théoriquement, monter en charge bien plus facilement et proprement. 

Côté front, nous trouvons :

- Pages : les pages sont générées par Astro

- Layout : structure HTML

- Composants : pour composer l'UI de son site

- Styles : CSS ou Tailwind

Le CMS supporte les agents, propose une CLI et un serveur MCP par défaut. Un outil de migration des sites WordPress est disponible. A voir la qualité de l'importation. 

Annonce : https://blog.cloudflare.com/emdash-wordpress/

GitHub : https://github.com/emdash-cms/emdash/

WordPress 7.0 arrive en bêta 1

Soumis par francoistonic le

Une des orientations majeures de la v7 est d’améliorer la flexibilité de création afin de mieux personnaliser les projets. Cela passe notamment par l’intégration de vidéos directement dans le bloc Cover, une grille responsive, de nouvelles icônes, une gestion simplifiée des menus et une meilleure prise en charge des polices à travers les thèmes.La v7 introduit également une nouvelle API dédiée à l’intelligence artificielle et intègre l’IA à l’ensemble de l’environnement. Cette version vise aussi à proposer une collaboration en temps réel pour faciliter l’édition des contenus et le travail en équipe. L’objectif est de permettre la synchronisation des contenus entre plusieurs utilisateurs, ainsi que celle des notes et des projets.La partie administration constitue un autre chantier majeur de la v7. L’objectif est de redéfinir l’expérience d’administration avec un tableau de bord entièrement repensé, une ergonomie améliorée et une interface plus cohérente. La fonction de révision a également été revue afin de faciliter la comparaison des modifications et le suivi des évolutions.Bref, cette version annonce de nombreux changements et marque une évolution importante de la plateforme.

Site : https://wordpress.org/news/2026/02/wordpress-7-0-beta-1/

WordPress et PrestaShop : 2 mises à jour de sécurité et maintenance

Soumis par francoistonic le

PrestaShop annonce la distribution de la version 8.2.4. Il s'agit d'une mise à jour de sécurité fixant une faille de criticité moyenne : une vulnérabilité dans les énumarations dans l'authentification des utilisateurs pouvait être exploitée pour déterminer l'existant d'un compte en mesurant le temps de réponse. 

Détail de la faille : https://github.com/PrestaShop/PrestaShop/security/advisories/GHSA-67v7-3g49-mxh2

WordPresse annonce une version de maintenance : la 6.9.1. Elle corrige 49 bugs dans le core code et le Block Editor. 

La liste des bugs corrigés est dans la note de version de la 6.9.1 RC1 : https://make.wordpress.org/core/2026/01/30/wordpress-6-9-1-rc1-is-now-available/

WordPress Studio 1.7.0 : développer des sites WordPress... sur sa machine

Soumis par francoistonic le
Image

WordPress annonce la version 1.7 de Studio. WordPress Studio est un environnement de développement à installer sur macOS ou Windows. Il permet de développement directement sur son poste de travail les sites WordPress. 

Les fonctionnalités de base sont :

- synchronisation entre le développement local et les sites en ligne avec staging et production

- prévisualisation des sites

- installation rapide

- pas de besoin de Docker, Apache, MySQL

- administration simplifiée

- tester le test en CLI, sur l'outil ou dans le navigateur

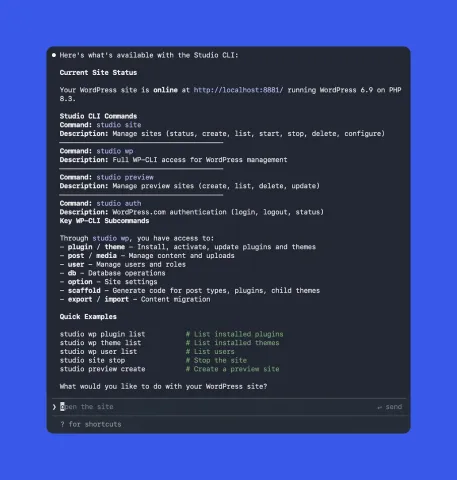
La version 1.7.0 est disponible depuis quelques jours. Cette version intègre une CLI avec une dose d'IA pour nous aider. Pour l'utiliser, il faut ouvrir Studio, activer la CLI. Puis, on peut manipuler les projets et le Studio directement en CLI. Elle permet de gérer les comptes, de faire une preview des sites, de gérer les sites locaux. La gestion des sites locaux est particulièrement utile. On peut créer un site, le démarrer, avoir la liste de sites, supprimer un site, configurer le site. 

Par exemple : 

# Create a new site with default options in the current folderstudio site create# Create a new site with a custom domain and HTTPSstudio site create --https --domain hello.wp.local# Create a site in a different directorystudio site create --path /path/to/siteBref, Studio CLI est LA nouveauté de la version 1.7.0. Sur la partie IA, elle peut configuration automatiquement un environnement et le site. Pour tous les détails : https://wordpress.com/blog/2026/01/27/wordpress-studio-1-7-0-new-studio-cli/Les autres nouveautés :

  • Improved Xdebug support (Beta Feature)
  • Added file upload progress and offline status indicator in Sync user interface
  • Increased Sync push size limit to 5GB
  • Added support for Blueprint translations
  • Improved performance on Mac and Windows
  • Improved the speed of creating a WordPress site in online mode
  • Updated SQLite plugin to 2.2.16, improving MySQL compatibility
  • Included additional bug fixes and maintenance updates.

A  noter que la dernière version est la 1.7.2 : performance améliorée, correction de bugs, amélioration des messages d'erreur quand la CLI crahse, 

WordPress : 100 000 sites vulnérables à cause d'un plugin

Soumis par francoistonic le

WordPress débute l'année avec une vulnérabilité critique à cause d'un plugin : Advanced Custom Fileds : Extended, alias ACF Extended. Des hackers pourraient utiliser une faille pour pouvoir récupérer les droits administrateur même sans être authentifiés. Problème : ce plugin est utilisé par plus de 100 000 sites WordPress. 

La vulnérabilité est référencée CVE-2025-14533. La faille vient d'une utilisation abusive de Insert User / Update User sur les versions 0.9.2.1 et antérieures. Il apparait qu'il y a un défaut de restrictions d'actions sur les champs du formulaire... A priori, aucune d'attaque massive n'aurait été exploitée cette faille. 

Mettez à jour sans délai avec ACF Extended 0.9.2.2.