Zero Day

Edge : Microsoft veut limiter l'accès au mode IE

Soumis par francoistonic le

On l'avait oublié mais Edge embarque une compatibilité avec les anciens Internet Explorer, grâce au mode IE. Microsoft a décidé de rendre son activation plus difficile suite à plusieurs attaques de type zero day, exploitant des failles du moteur JavaScript, Chakra. sans le dire ouvertement, les vulnérabilités semblent importantes pour que l'éditeur fournit qu'un minimum de détails ! Par le mode IA, les hackeurs ont pu accéder au reste du navigateur et à compromettre le terminal. Si IE a pris fin en 2002, ce mode garantit le support legacy des sites estampillés IE. 

Depuis quelques mois, ce mode IE semble poser des nouveaux soucis de sécurité. Du spoofing avait été détecté en août dernier. Les récents zero-day ont été doublés d'une élévation de droits.

Sans retirer le mode IE, Microsoft a décidé de rendre moins simple l'activité du mode en cachant l'option dans les paramètres...

Si vous n'avez pas besoin de cette fonctionnalité : désactivez l'IE mode

500 000 dollars pour des exploits sur des applications mobiles grand public

Soumis par fredericmazue le

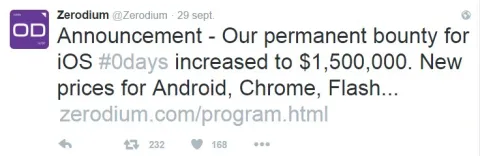
500 000 dollars... une belle prime. Elle est offerte par la société Zerodium pour des exploits d'applications mobiles grand public, telles que Facebook Messenger, Signal, Telegram, WhatsApp, WeChat, iMessage, ainsi que applications email. Ces primes s'ajoutent à celles déjà offertes par la société, les montants allant jusqu'à 1 500 000 dollars pour un hack de iOS.

En ce qui concerne les applications mobiles, il s'agit d'exploiter des vulnérabilités zero day afin de pouvoir exécuter du code à distance qui à son tour permettra une élévation de privilèges.

Avant de dégainer son plus beau clavier et de se mettre au travail, il est bon de se rappeler que Zerodium n'est pas une entreprise philanthropique. Les failles correspondant aux exloits achetés par la société ne seront pas communiquées pour que les vulnérabilités soient ensuite comblées. Zerodium est une sociéré fondée par Chaoui Bekrar, qui est également le fondateur de la société française Vupen. Une société plutôt efficace dans le domaine des failles informatiques. Notamment, Vupen s'est illustré régulièrement au concours de hacking Pwn2Own où elle y a mis à mal navigateurs et systèmes d'exploitation. Vupen a été une société controversée, car elle aurait été liée par contrat avec la NSA pendant au moins un an. 

Zerodium, quant à elle,  vend à des agences gouvernementales les exploits dont elle dispose, et ne s'en cache pas. C'est son activité. Mais elle assure ne vendre qu'aux pays démocratiques et de confiance.

Il se murmure toutefois que Zerodium aurait revendu un exploit iOS 9 (récompensé un million de dollars) à des pays des émirats arabes qui souhaitaient espionner des dissidents politiques.

Bug bounty Zerodium : 1,5 millions de dollars pour hacker iOS 10

Soumis par fredericmazue le
Image

La société Zerodium vient de monter substantiellement les enchères pour son bug bounty lancé avec iOS 9. Le hacker habile qui saura hacker à distance un appareil sous iOS 10, sans interaction de l'utilisateur, sera récompensé par une prime de 1,5 millions de dollars, contre 1 million de dollars précédemment.

Les enchères montent, car les OS de smartphones mobiles, Android et iOS sont de mieux en mieux sécurisés, comme le précise Zerodium. Aux yeux de la société, iOS 10 avec son architecture de cloisonnement est beaucoup plus coriace qu'Android, c'est pourquoi, pour un hack de ce dernier, la prime n'est que 200 000 dollars.

1,5 millions de dollars, c'est beaucoup en comparaison des 200 000 dollars du bug bounty officiel d'Apple, lancé en août dernier.

"Alors que la plupart des programmes de bug bounty acceptent pratiquement tous types de vulnérabilités et des PoCs (proof-of concepts) mais payent des primes moins importantes, chez Zerodium nous nous concentrons sur des vulnérabilités de haut-risque avec des exploits pleinement fonctionnels, et nous payons les récompenses les plus élevées du marché", précise Zerodium.

Quand on connaît la puissance financière actuelle d'Apple, on peut se demander pourquoi la firme à la pomme ne récompense pas davantage, et comment Zerodium peut, de son côté, offrir de telles récompenses.

Il faut savoir qu'avec Zerodium, les failles détectées ne seront pas communiquées à Apple pour que les vulnérabilités soient ensuite comblées. Zerodium est une sociéré fondée par Chaoui Bekrar, qui est également le fondateur de la société française Vupen. Une société plutôt efficace dans le domaine des failles informatiques. Notamment, Vupen s'illustre régulièrement au concours de hacking Pwn2Own où elle y met à mal navigateurs et systèmes d'exploitation. Vupen a été une société controversée, car elle aurait été liée par contrat avec la NSA pendant au moins un an. 

Zerodium vend à des agences gouvernementales les exploits dont elle dispose. et ne s'en cache pas. C'est son activité. Mais elle assure ne vendre qu'aux pays démocratiques et de confiance.

Il se murmure toutefois que Zerodium aurait revendu un exploit iOS 9 (récompensé un million de dollars) à des pays des émirats arabes qui souhaitaient espionner des dissidents politiques.

2000 sites touchés par Linux.Encoder.1. Le malware exploiterait une faille Zero Day de Magento

Soumis par fredericmazue le

La semaine dernière le site Dr Web avertissait les administrateurs système sur l'existence de Linux.Encoder.1, un racketiciel qui crypte de multiples répertoires d'un serveur Linux puis demande une rançon à son administrateur, s'il souhaite récupérer ses fichiers.

Dr Web vient de publier des informations complémentaires au sujet de Linux.Encoder.1. Les cybercriminels derrière ce malware utiliseraient une faille Zero Day du CMS Magento, pour uploader un fichier PHP sur le serveur attaqué.  

Ce fichier est ensuite exécuté via une simple requête HTTP. Il s'exécute à priori avec les droits de l'utilisateur Apache, qui est www-data bien souvent, mais cela dépend bien entendu des spécificités de la configuration du serveur attaqué. Ceci lui donne le droit d'encrypter les fichiers du site courant, au minimum.

Selon Dr Web, 2 000 sites Web sont désormais touchés par Linux.Encoder.1. La semaine dernière, il n'était question que de quelques dizaines. Bien sûr cela ne signifie pas que 2 000 serveurs sont infectés.

En effet, si le serveur n'est pas bien configuré, Linux.Encoder.1 pourra crypter des sites voisins résidant sur le serveur.

Le cas classique se produit lorsque tous les fichiers de tous les sites appartiennent au même utilisateur et groupe (www-data:www-data) et que la directive PHP open_basedir est mal positionnée. Ce qui est très fréquent.

Un cas souvent rencontré également est la faute de configuration majeure consistant à donner aveuglément et sans restriction, ni mot de passe les droits sudo à www-data dans /etc.sudoers :

www-data ALL=NOPASSWD:ALL #JAMAIS CA !!

Ne riez pas ça s'est vu :-) Ce doit être des configurations de ce genre qui ont pu permettre à Linux.Encoder.1 de crypter des répertoires /etc sur des serveurs.

De bonnes précautions à prendre

Pour un minimum de sécurité, chaque site devrait appartenir à un utilisateur différent, et les scripts ne devraient pourvoir s'exécuter qu'avec les droits de cet utilisateur. Ceci peut très facilement s'obtenir avec le module Apache SuExec, ou avec suPHP.

Enfin PHP devrait être configuré de façon à ce que open_basedir soit également limité à la racine des fichiers de chacun des sites. (Et non un open_basedir pointant sur le répertoire racine de tous les hébergements)

Par ailleurs, en attendant que la faille Zero Day supposée de Magento soit corrigée, les administrateurs système pourront trouver pertinent de désactiver tous les modules qui permette d'uploader un fichier sur le serveur du site.
Commentaire actu

Anonyme (non vérifié)

Vous voudrez sans doute corriger le titre qui mentionne l'ennemi juré (puis le mentor...) des X-Men, plutôt que le logiciel d'e-commerce...

lun, 16 Nov 2015 - 18:27 Permalien

Mise à prix : hacker iOS 9, Récompense : un million de dollars !

Soumis par fredericmazue le

Les enjeux financiers de la sécurité informatique sont de plus en plus importants. Mais aujourd'hui il semble que nous venons de franchir une nouvelle étape dans ce business.

Jusqu'ici nous connaissions les programmes Bug Bounty dont le principe est à la fois simple et légitime. Une société édite un logiciel qu'elle veut sûr. Comme la sécurité est quelque chose de très difficile techniquement parlant, la dite société fait appel à des spécialistes, des hackers, afin de détecter les failles dans le logiciel. Lorsque des failles sont trouvées, les hackers qui les ont découvertes sont récompensés financièrement, la société corrige les failles et rend son produit plus sûr. Tout est pour le mieux dans le meilleur des mondes.

Or voilà que la société Zerodium propose un bug bounty d'un tout nouveau genre. Il s'agit de trouver le moyen de hacker iSO 9 , le nouveau système d'exploitation d'Apple. Et pour motiver les talents, une prime de un million de dollars est offerte.

Seulement voilà, Zerodium n'est pas Apple, et il n'est pas question d'avertir la firme à la pomme de la découverte des failles.

Le fondateur de Zerodium est Chaoui Bekrar, le fondateur de la société française Vupen. Une société plutôt efficace dans le domaine des failles informatiques. Notamment, Vupen s'illustre régulièrement au concours de hacking Pwn2Own où elle y met à mal navigateurs et systèmes d'exploitation.

Mais Vupen est aussi une société controversée, car elle tire ses revenus de la vente d'exploits informatiques. Vupen aurait été liée par contrat avec la NSA pendant au moins un an. Vupen reconnaît vendre des exploits de failles informatiques, mais affirme ne le faire qu'à des démocraties et pays de confiance. Les sociétés de ce genre affirment toutes cela, mais ce n'est pas toujours vraiment vrai ;-) En témoigne la récente affaire avec la société italienne The Hacking Team qui a défrayé la chronique au printemps dernier.

Zerodium est donc à la recherche d'exploit zero day dans iSO 9. Pour gagner un million de dollars, les hacker doivent fournir un jailbreak untethered d'iOS 9. L'exploit doit permettre l'installation à distance, privilégiée et persistante d'une application quelconque sur un iOS 9 à jour.

Pour cela tous les moyens sont bons. Une page Web qui sort d'un Safari ou d'un Chrome dans leurs configurations par défaut, l'envoi d'un SMS meurtrier, etc.

Le concours Pwnium est mort : vive le Pwnium permanent !

Soumis par fredericmazue le
Image

Google vient d'annoncer la fin de son concours Pwnium, qui se déroulait traditionnellement lors de la conférence CanSecWest de Vancouver. Ce concours était destiné aux hackers et chercheurs de sécurité qui pouvaient y démontrer une vulnérabilité du navigateur Google Chrome.

Les découvreurs de failles pouvaient toucher des primes substantielles. En 2013 Mountain Vew avait ainsi octroyé 2,7 millions de dollars et 3,14 millions de dollars en 2013.

Cette année, Google met fin à ce concours, mais cela ne signifie pas que l'entreprise renonce à traquer les bugs dans Chrome, pas plus qu'elle ne renonce à récompenser leurs découvreurs. Au contraire même.

Google déclare vouloir accélérer la découverte des failles de sécurité dans Chrome, et Pwnium présentait un effet pervers pour cela. En effet, les découvreurs de failles gardaient celles-ci secrètes jusqu'au concours, pour conserver leurs chances de gagner une prime. La société de sécurité Vupen, notamment, qui s'est maintes fois illustrées dans ce genre d'épreuves, avait gardé en réserve une faille pendant 3 ans, avant de la démontrer au concours Pwn2Own de 2014. Pour ce qui est de la rapidité à corriger des vulnérabilités, on a vu mieux :-)

Autres problèmes : des candidats de PWwnium ont démontré des failles à partir d'autres failles dévoilées lors de la même session du concours, ce qui fausse les résultats; plusieurs candidats ont démontré la même faille à la même session du concours, qui dans ce cas récompenser ?

Pour mettre fin à tous ces effets de bords indésirables, Google met donc un terme au concours Pwnium sous cette forme, mais ne le supprime pas ! Pwnium n'est plus un événement de quelques jours dans l'année, il devient permanent.

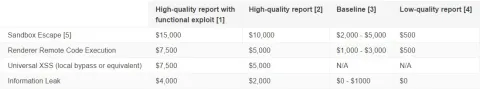
Les hackers et autres geeks doués gardent la possibilité d'empocher de belles primes pour leur découvertes, selon le barème ci-dessous. Si leurs découvertes de failles sont accompagnées d'un correctif, Mountain View peut encore augmenter le montant des primes.

Une nouvelle vulnérabilité zero-day dans Adobe Flash

Soumis par fredericmazue le

Dans un billet, les chercheurs de Trend Micro expliquent que cette vulnérabilité est semblable à celle de la semaine dernière, qui affectait les produits Flash pour Windows. Les attaques sont en effet menées via des publicités en ligne malveillantes.

L’attaque révélée hier est en cours depuis le 14 janvier et s’est intensifiée à partir du 27 janvier. 3 294 compromissions ont déjà été détectées par les chercheurs sur l’un des sites concernés. Dailymotion.com est l’un des premiers sites où ces attaques ont été détectées.

Les visiteurs de Dailymotion sont redirigés vers une série de sites qui à leur tour redirigent sur le domaine retilio.com qui héberge l'exploit de la vulnérabilité dans un fichier flash : skillt.swf.

Adobe a confirmé la vulnérabilité, identifiée  CVE-2015-0313,  et précisé qu'un correctif serait publié dans la semaine.

Google dévoile trois failles Zero Day de Mac OS X

Soumis par fredericmazue le

Google, via son Project X continue sa croisade contre les failles de sécurité. Comprendre : les failles de sécurité présentes dans les produits d'autres sociétés.

Après avoir dévoilé coup sur coup trois failles Zero Day dans Windows et courroucé Microsoft qui était en train de mettre en place des correctifs, Google s'attaque désormais à Apple.

C'est ainsi que le Project X vient de dévoiler trois vulnérabilités Zero Day (une, deux,  trois) dans Mac OS X.

Les failles ont été signalées à Apple. Mais la firme à la pomme n'a pas corrigé dans les 90 jours, et le Project X reste intraitable avec cette règle. 90 jours, pas un de plus.

Les failles sont donc publiées, avec leurs exploits. Mais le danger n'est pas trop grave pour les utilisateurs, un pirate devant avoir accès physiquement à la machine pour profiter de ces vulnérabilités.

La faille dans Android 4.3, qui touche presque un milliard d'utilisateur ne sera par contre pas corrigée, même après 90 jours...  

Divulgation de failles Windows 8.1 : Google récidive

Soumis par fredericmazue le

Et de trois ! Fi des protestations de Microsoft, Google fait sien le dicton jamais deux sans trois. Pour Mountain View, 90 jours c'est 90 jours et pas un de plus.

Google vient donc de dévoiler une troisième faille Zero Day, avec exploit à l'appui. Il s'agit d'une faille qui se situe dans la fonction CryptProtectMemory.

Microsoft a été avertie de l'existence de cette faille. Redmond avait alors annoncé à Google que la faille serait patchée en janvier.

Mais ensuite Microsoft a demandé un délai afin que la faille ne soit pas divulguée avant février 2015 date à laquelle sera finalement diffusé le patch.

C'est Chris Betz qui ne va pas être content de voir à nouveau les clients de Microsoft exposés à des attaques. On peut s'attendre ce qu'il se fende d'un nouveau billet furibond.

Pourtant, paradoxalement, le projet X a normalement pour finalité d'accroître la sécurité des utilisateurs. Pas sûr que ce but soit vraiment atteint en ce moment. On pourrait imaginer qu'une faille soit divulguée après qu'un éditeur soit resté 90 jours sans réagir. Histoire de mettre une juste pression. Mais là ce n'est pas le cas, Microsoft travaillant aux correctifs.

Mais quand c'est dit, c'est dit : 90 jours et pas un de plus. Et la faille d'Android 4.3 qui met près d'un milliard d'utilisateurs dans l'embarras ne serait, elle, jamais corrigée. Google le redresseur de torts a parlé!

Google dévoile une nouvelle faille Zero Day ... et courrouce Microsoft

Soumis par fredericmazue le

Fin décembre dernier, Google a dévoilé une faille Zero Day de Windows 8.1, permettant une élévation de privilège. Ceci dans le cadre de son Project Zero. La faille, signalée à Microsoft et n'ayant pas été corrigée dans les 90 jours, elle a été dévoilée, accompagnée du code permettant de l'exploiter, selon la politique du Project Zero. Microsoft n'avait alors pas réagi autrement qu'en disant que la faille sera corrigée très prochainement.

Mais Google vient de récidiver, en mettant hier dans le domaine public, une faille connue depuis le 13 octobre. que Microsoft n'a pas encore comblée. Là encore, il s'agit d'une faille permettant une élévation de privilège, au moyen de la simple création de clés dans la base de registre de Windows 8.1.

Cette fois, Microsoft a exprimé son mécontentement. Mécontentement d'autant plus grand que cette faille sera comblée dans le Tuesday Patch de demain mardi 13 janvier. Mais Google n'a pas voulu faire preuve de la moindre souplesse.

Microsoft a donc exprimé son mécontentement à travers un long billet de blog de Chris Betz, qui justifie le temps mis par Microsoft pour la publication d'un correctif par la nécessité d'évaluer pleinement la vulnérabilité et d'évaluer le large paysage des menaces dans laquelle peut s'inscrire cette faille.

Ce qui dans un sens se comprend, mais on peut aussi contre-argumenter que 90 jours c'est long, pour ce faire.

Pour Microsoft, Google n'est pas forcément très bien intentionné avec son Project Zero

"Google a publié des informations sur une vulnérabilité dans un produit Microsoft, deux jours avant la publication du correctif dans le Patch Tuesday de mardi 13 janvier, malgré notre demande qu'ils ne le fassent pas. [...]  Cette décision semble moins une affaire de principes qu'une chasse aux sorcières dont les clients peuvent subir les conséquences. Ce qui est bon pour Google nest pas toujours bon pour les clients." écrit ainsi Chris Betz.

Pour que les choses soient bien claires, il ajoute : "Nous ne pensons pas qu'il serait convenable que nos chercheurs découvrent des vulnérabilités dans les produits de nos concurrents, leur fassent subir une pression pour qu'ils les corrigent sous un certain laps de temps et sinon publient les informations permettant que les vulnérabilités soient exploitées et leurs clients attaqués avant la publication d'un correctif ".
