jailbreak

Windows 10 Cloud déjà jailbreaké !

Soumis par fredericmazue le

Le système Windows 10 Cloud n'a même pas encore d'existence officielle que le voici déjà jailbreaké ! Serait-ce parce que son principe déplaît et que cela motive les hackers à exercer leurs talents ?

Windows 10 Cloud n'a finalement de Cloud que le nom... Au fil des fuites, il est apparu que Windows 10 Cloud n'est en fait qu'un système d'exploitation à la Windows RT.  Windows 10 Cloud est limité à faire tourner des applications universelles issues du Windows Store. Windows 10 Cloud peut aussi être vu comme un concurrent à ChromeOS.

Windows 10 Cloud est limité, mais pourtant les fonctionnalité requises au fonctionnement d'applications Win32 y sont bien présentes, nous apprend un billet sur Woachk's Blog. Windows 10 Cloud n'est ni plus ni moins qu'un Windows 10 Pro selon le billet, qui explique que les applications Win32 sont bridées au moyen de la fonctionnalité UMCI (User Mode Code Integrity), une fonctionnalité qui est utilisée pour bloquer les applications non signées au lancement.

Des applications d'administration telles que cmd, regedit ou powershell sont interdites au sein de Windows 10 Cloud via UMCI. Cependant l'auteur du billet à remarqué qu'il était possible d'utiliser le shell Linux ou Bash intégré pour lancer des applications Win32 après avoir activé le mode testsignig avec lui.

test@testvm$ /mnt/c/Windows/System32/bcdedit.exe /set {default} testsigning on
test@testvm$ /mnt/c/Windows/System32/bcdedit.exe /set {default} nointegritychecks on

Ce qui ne fonctionne que si le Secure Boot est activé sur la machine précise le billet. Une fois que le Bash est installé et que ce mode est activé grâce à lui, ce même Bash permet de lancer des applications Win32. Pour le moment du moins. Microsoft ne va probablement pas laisser ça en l'état.
iOS 9.3 : sommeil protégé et jailbreak

Soumis par fredericmazue le

iOS 9.3 est arrivé en version preview. Le système d'exploitation est accessible aux développeurs ici. Une fois n'est pas coutume, Apple en a détaillé les nouveautés dès cette version préliminaire.

A remarquer parmi d'autres, la fonction Night Shift. Cette fonction adapte la température des couleurs de l'écran selon l'heure de la journée. La lumière bleue des rétro-éclairages d'écrans est considérée comme inhibitrice de l'hormone du sommeil. Avec iOS 9.3, Apple veut prendre soin de votre santé.

Ainsi, en fin de journée, Apple va réchauffer la température des couleurs afin d'offrir un écran à dominante plus jaune/orange, pour favoriser votre endormissement.

A moins que, geek dans l'âme, le jailbreak de cet iOS 9.3 ne vous empêche de dormir :-)

En effet, le hacker italien Luca Todesco, alias qwertyoruiop, connu pour son jailbreak d'iOS 9.2.1 sur iPhone 6, vient de publier une vidéo montrant que ce jailbreak fonctionne également sur iOS 9.3.

Toutefois Luca n'a pour l'instant donné aucune information concernant ce jailbreak. Il n'a pas non plus communiqué à Apple les vulnérabilités exploitées.

[video:https://www.youtube.com/watch?v=ZDMWIl3bde8]

Mise à prix : hacker iOS 9, Récompense : un million de dollars !

Soumis par fredericmazue le

Les enjeux financiers de la sécurité informatique sont de plus en plus importants. Mais aujourd'hui il semble que nous venons de franchir une nouvelle étape dans ce business.

Jusqu'ici nous connaissions les programmes Bug Bounty dont le principe est à la fois simple et légitime. Une société édite un logiciel qu'elle veut sûr. Comme la sécurité est quelque chose de très difficile techniquement parlant, la dite société fait appel à des spécialistes, des hackers, afin de détecter les failles dans le logiciel. Lorsque des failles sont trouvées, les hackers qui les ont découvertes sont récompensés financièrement, la société corrige les failles et rend son produit plus sûr. Tout est pour le mieux dans le meilleur des mondes.

Or voilà que la société Zerodium propose un bug bounty d'un tout nouveau genre. Il s'agit de trouver le moyen de hacker iSO 9 , le nouveau système d'exploitation d'Apple. Et pour motiver les talents, une prime de un million de dollars est offerte.

Seulement voilà, Zerodium n'est pas Apple, et il n'est pas question d'avertir la firme à la pomme de la découverte des failles.

Le fondateur de Zerodium est Chaoui Bekrar, le fondateur de la société française Vupen. Une société plutôt efficace dans le domaine des failles informatiques. Notamment, Vupen s'illustre régulièrement au concours de hacking Pwn2Own où elle y met à mal navigateurs et systèmes d'exploitation.

Mais Vupen est aussi une société controversée, car elle tire ses revenus de la vente d'exploits informatiques. Vupen aurait été liée par contrat avec la NSA pendant au moins un an. Vupen reconnaît vendre des exploits de failles informatiques, mais affirme ne le faire qu'à des démocraties et pays de confiance. Les sociétés de ce genre affirment toutes cela, mais ce n'est pas toujours vraiment vrai ;-) En témoigne la récente affaire avec la société italienne The Hacking Team qui a défrayé la chronique au printemps dernier.

Zerodium est donc à la recherche d'exploit zero day dans iSO 9. Pour gagner un million de dollars, les hacker doivent fournir un jailbreak untethered d'iOS 9. L'exploit doit permettre l'installation à distance, privilégiée et persistante d'une application quelconque sur un iOS 9 à jour.

Pour cela tous les moyens sont bons. Une page Web qui sort d'un Safari ou d'un Chrome dans leurs configurations par défaut, l'envoi d'un SMS meurtrier, etc.

IOS (déjà) jailbreaké untethered !

Soumis par fredericmazue le

Il n'aura pas fallu longtemps... 24 heures après sa sortie, iOS 9 est déjà jailbreaké. Ceci par les bons soin du hacker iH8sn0w connu pour avoir publié d'autres jailbreaks de systèmes d'exploitation Apple.

La vidéo ci-dessous (il faudra vous rendre sur YouTube pour la visionner) montre un démarrage verbeux du système d'exploitation et une injection de code. L'appareil est un iPhone 5.

Il s'agir d'un jailbreak untethered, c'est-à-dire qu'il n'est pas nécessaire, pour redémarrer le smartphone, de connecter celui-ci à un terminal capable d'exécuter des commandes.

Pour le moment iH8sn0w n'a pas l'intention de publier son jailbreak.

[video:https://www.youtube.com/watch?v=BtBqkj7RsFo]

Une Apple Watch jailbreakée devient un navigateur Web !

Soumis par fredericmazue le

Le hack n'est sans doute pas très utile, mais c'est l'exploit technique qui compte :-) Il est l'oeuvre de Nicholas Allegra, un développeur iOS, également connu sous le pseudonyme de COMEX dans la communauté de jailbreaking.

"j'ai toujours voulu un navigateur à mon poignet" a twitté Nicholas pour faire connaître son jailbreak de l'Apple Watch. Tweet accompagnée de la publication d'une vidéo.

Cette Apple Watch jailbreakée montre une interface similaire à ce qu'on voit sur iPhone et iPad. Il y a même le menu contextuel de copie d'un élément.

Nicholas a donc sur son poignet le navigateur de ses rêves. L'écran est sans doute trop petit, mais c'est la classe :-)

[video:https://www.youtube.com/watch?v=SpRBvtm_wrQ]

Translock : trouver le code de sécurité de n'importe quel iPhone jailbreaké

Soumis par fredericmazue le

Jailbreaker son iPhone est fort tentant pour le geek bidouilleur. Cela permet entre autres d'installer sur son iPhone des applications non autorisées pas Apple. Mais il y a aussi des inconvénients, notamment en ce qui concerne la sécurité.

C'est ainsi que le développeur Majd Alfhaily a créé une application, Translock, qui permet de trouver le code de verrouillage PIN d'un iPhone jailbreaké. Bien sûr, installer Translock sur le terminal, ou l'attaquer via une connexion USB, nécessite un accès physique au téléphone, ce qui limite grandement les risques de piratage de votre iPhone.

Translock procède par une attaque en force brute toute bête, jusqu'à trouver le bon code. Un essai est fait toutes les 5 secondes, jusqu'à ce quer la bonne combinaison, soit atteinte, ce qui demande au maximum 14 heures. Simplement iOS ne limite pas les essais de l'application comme ce serait le cas sur un iPhone non jailbreaké.

Majd Alfhaily  a placé le code de son application Translock sur GitHub.

[video:https://www.youtube.com/watch?v=sODQt_4egGk]

Les systèmes iOS et Android menacés par des attaques de type « man-in-the-middle »

Soumis par fredericmazue le

Akamai Technologies a publié une alerte relevée par ses entités Prolexic Security Engineering & Response Team (PLXsert). ). Cette alerte attire l'attention des entreprises, gouvernements et individus de l'existence de Xsser mobile remote access Trojan (mRAT), un cheval de Troie, qui s'attaque aux terminaux iOS et Android. Le Xsser mRAT se répand grâce à des attaques de type « man-in-the-middle » et pourrait impliquer un espionnage via les antennes-relais pour des attaques localisées. L'alerte est disponible en téléchargement sur le site www.stateoftheinternet.com/xsser.

« Des acteurs malveillants ciblent les utilisateurs de terminaux mobiles sans qu'ils s'en aperçoivent », a déclaré Stuart Sholly, senior vice president et general manager, Security Business Unit d'Akamai. Les pirates se font passer pour les app stores de Google et d'Apple, ou les contournent pour amener les utilisateurs à télécharger des applications corrompues qui installent des applications malveillantes telles que le cheval de Troie Xsser sur leur terminal mobile. Les hackers proposent souvent une contrefaçon du téléchargement de l'application Flappy Birds pour installer le logiciel malveillant ».

Les terminaux iOS débridés particulièrement exposés

Le jailbreak élimine les limitations et process sécurité d'iOS afin de permettre aux utilisateurs d'installer des applications proposées par l'ensemble des app store. En Chine, par exemple, on estime que sur 60 millions de terminaux iOS, 14 % sont jailbreakés, souvent pour permettre l'utilisation d'application tierces de claviers aux caractères chinois. Les téléphones débridés sont plus soumis aux risques liés logiciels malveillants.

Un cheval de Troie accessible à distance pour mobiles : le Xsser mRAT

Le Xsser mRAT ne ciblait auparavant que les terminaux Android mais une nouvelle version touche également les terminaux iOS débridés. L'application est installée via un dépôt illicite sur Cydia, l'app store le plus populaire pour les iPhones débridés. Une fois que le malware a été installé et exécuté, il est quasi impossible de le désinstaller. Le mRAT procède ensuite à des vérifications côté serveur et détourne les données depuis le terminal de l'utilisateur et exécute des commandes à distance telles qu'elles lui sont indiquées par son serveur de commande et contrôle (C2).

« Les téléphones infectés par cet accès à distance peuvent être utilisés à de nombreuses fins malveillantes y compris la surveillance, le vol d'identifiants de connexion, le lancement d'attaques de déni de service distribuées (DDoS), etc. », a ajouté Stuart Scholly. « Avec plus d'un milliard d'utilisateurs de smartphones dans le monde entier, ce type de logiciel malveillant pose des risques importants concernant le respect de la vie privée et crée le risque d'activités illégales rampantes ».

La meilleure protection consiste à éviter l'infection

Akamai précise qu'il est difficile de détecter si un téléphone est attaqué par un logiciel malveillant tel que Xsser mRAT, c'est pourquoi il est nécessaire d'insister particulièrement sur la prévention. Les réseaux virtuels privés (VPN), l'authentification à deux facteurs, les réseaux de proximité peer-to-peer et les applications commerciales de sécurité pour téléphone peuvent offrir un certain degré de protection. Éviter d'utiliser des bornes Wi-Fi en libre accès ou des connexions automatiques, ignorer les communications non sollicitées, ne pas débrider son téléphone et ne pas utiliser d'applications provenant de sources à la fiabilité douteuse sont quelques-unes des règles de sécurité à adopter.

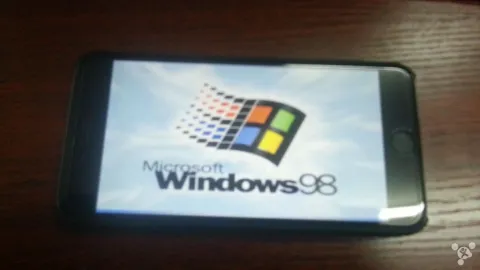
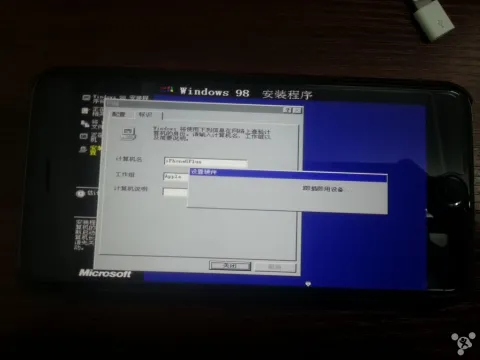
Envie d'installer Windows 98 sur votre iPhone 6 ?

Soumis par fredericmazue le
Image
Image

La question de savoir à quoi ça pourrait bien servir - c'est-à-dire absolument à rien :-) -ne se pose même pas à tout geek qui se respecte et pour qui ne peut compter que l'aspect technique et ébouriffant de la manipulation.

En fait, le seul point qui peut arrêter un geek pour cela, c'est le manque de maîtrise de la langue chinoise. En effet c'est dans la langue de l'Empire du milieu qu'a été publié un billet de blog qui explique entièrement la manipulation. Mais avec Google Translate, c'est abordable :-)

Non seulement installer Windows 98 est possible, mais en plus il n'est même pas nécessaire de jailbreaker l'appareil :-)

Linux porté sur iPad et iPhone 4 !

Soumis par fredericmazue le

Les hackers Patrick Wildt and Ricky Taylor, des membres de Droid Project, sont parvenus à jailbreaker l'iOS embarquée dans la première génération d'iPad, et aussi l'iPhone et l'iPod Touch de quatrième génération. Nos hackers y font ainsi tourner un Linux en lieu et place. Il sont maintenant bien l'intention de jailbreaker l'iPad2

Source : www.journaldunet.com
