La fondation Eclipse veut aider les entreprises au règlement européen sur la cyberrésilience
mar, 15/09/2026 - 08:39
La fondation Eclipse développe, avec le soutien de l'Europe, une suite d'outils open soruce pour les entreprises pour identifier et fixer les vulnérabilités. Un des objectifs est d'aider à être conforme au Cyber Resilience Act. Il s'agit du projet OCCTET.
Cette boîte à outils traduit des exigences réglementaires complexes en mesures concrètes, que les organisations peuvent intégrer à leurs processus de développement logiciel et de sécurité. Cela leur permet d'évaluer leur niveau de préparation, d'identifier les composants open source utilisés dans leurs produits, de gérer les vulnérabilités et de documenter la manière dont les risques de sécurité sont traités.
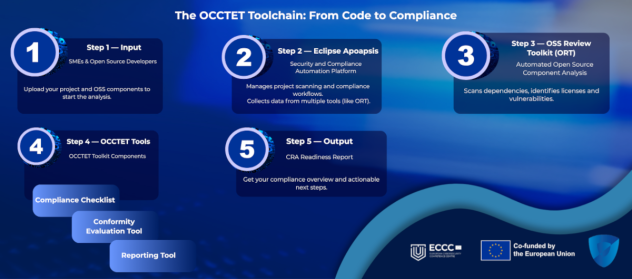
Les principales fonctionnalités de la boite à outils :
- Évaluer l'état de préparation : Le portail d'auto-évaluation du CRA aide les PME à comprendre comment le CRA s'applique à leur situation, à évaluer leur niveau de préparation actuel et à identifier les domaines nécessitant une attention particulière. Cette évaluation gratuite et guidée traduit les dispositions du CRA en questions structurées, en un système de notation et en recommandations pratiques.
- Identifier les composants logiciels : Eclipse Apoapsis (instance OCCTET) identifie les composants open source, leurs dépendances et leurs licences, en s'appuyant sur la suite d’outils OSS Review Toolkit et les vulnérabilités connues. L’outil peut également générer toute une série de rapports adaptés au CRA et de documents de conformité, notamment des nomenclatures logicielles (SBOM), qui fournissent un inventaire normalisé des composants logiciels contenus dans un produit.
- Examiner les conclusions et prendre des mesures : Bitsea Curator (instance OCCTET) associe l'analyse automatisée à l’examen humain pour aider les utilisateurs à vérifier les informations relatives aux logiciels, à évaluer si des vulnérabilités affectent leurs produits, à hiérarchiser les problèmes et à documenter leurs décisions. L’outil prend également en charge la création de rapports VEX (Vulnerability Exploitability eXchange), qui indiquent si un produit est concerné par une vulnérabilité connue.
- Réutiliser les informations logicielles partagées : La base de données fédérée d'évaluation des logiciels libres (Federated OSS Assessment Database) vulnerablecode.io, fournit des informations sur les paquets open source, notamment leur origine, leurs licences, les avis de sécurité, les vulnérabilités et les SBOM de référence. Sa version de démonstration publique PurlDB prend en charge la génération de SBOM de référence pour plus de 20 millions de paquets, tandis que son intégration VulnerableCode relie les informations sur les vulnérabilités aux paquets logiciels concernés.
Site : https://occtet.eu/fr/