Android

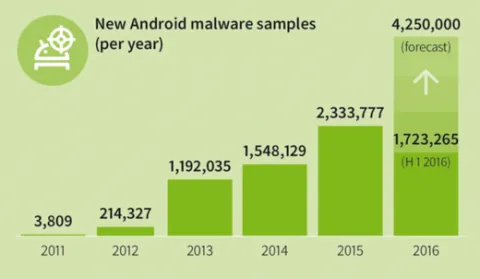
1 723 265 nouveaux codes Android malveillants au premier trimestre 2016

Soumis par fredericmazue le
Image

Android est présent sur 68% des terminaux mobiles, ce qui en fait une cible privilégiée pour les cybercriminels.

Très en vogue en moment, à coté des ransomwares, les pop-up mensongers sur l'état de protection de l'appareil, suivis bien évidemment des faux anti-virus vraiment payants.

Mais en la matière ce n'est pas l'imagination qui manque aux cybercriminels. Ainsi, dans un billet de blog, G Data société éditrice de (vraies :-) solutions de sécurité indique avoir  identifié 1 723 265 nouveaux échantillons de codes malveillants ciblant Android durant le premier semestre 2016. 

Ce qui représente une augmentation de 29% par rapport au premier trimestre de l'année précédente, et 9 468 nouveaux dangers en moyenne qui apparaissent chaque jour pour Android.

Une faille Android permet de détourner le trafic Internet et concerne 80% des appareils

Soumis par fredericmazue le

Lookout a découvert une faille TCP qui impacte près de 80 % d’Android, soit environ 1,4 milliard d’appareils basés sur une base installée (Statista). La faille permet à toute personne malintentionnée d’obtenir un accès non-crypté et de dégrader les données cryptées pour pouvoir espionner leurs victimes.

Cette faille est inquiétante pour les utilisateurs Android car les attaquants sont mesure d'exécuter cette manipulation d’espionnage sans avoir recours à une attaque plus traditionnelle de type  "man-in-the-middle" qui permet de compromettre le réseau afin d'en intercepter le trafic.

Des chercheurs de l’Université de Californie, Riverside et du Laboratoire de Recherche de l’Armée Américaine ont récemment révélé une vulnérabilité dans le TCP lors de la conférence USENIX Security 2016, portant spécifiquement sur les systèmes Linux. Cette vulnérabilité permet à un attaquant d'espionner à distance toutes personnes qui utilisent du trafic non chiffré ou de pouvoir dégrader des connexions cryptées. Bien qu’une attaque Man-in-the-middle ne soit pas nécessaire, l'attaquant doit quand même connaître connaître une adresse IP source et sa destination pour pouvoir exécuter et réussir son attaque.

On peut estimer que toutes versions Android exécutant le noyau Linux 3.6 (approximativement 4.4 Android KitKat) sont vulnérables à cette attaque soit 79,9 % de l'écosystème Android.

Cette vulnérabilité a été attribuée un CVE-2.016 à 5.696, qui correspond à un niveau de gravité moyen. Bien que l’exploitabilité d’une telle faille ne soit pas simple, le risque existe, surtout pour les attaques ciblées.

Un patch Linux a été rédigé le 11 Juillet, 2016. Cependant, après vérification, il apparaît que la dernière version développeur d'Android Nougat, n’ait pas encore un Kernel qui soit patché contre cette faille. Ceci est très probablement lié au fait  que le patch n’était pas disponible avant la plus récente mise jour Android.

Implications

En cas d’utilisation d’un programme de mobilité d'entreprise, un certain nombre d'appareils Android sont potentiellement vulnérables à une attaque d'espionnage grave. Les direction de systèmes informatiques doivent être conscientes que cette nouvelle vulnérabilité affecte leurs environnements Linux et les connexions serveur basées sur Linux (vers des sites populaires par exemple). En plus des appareils Android, les entreprises sont encouragées à vérifier si une partie du trafic de leurs services (par exemple, email) utilise des communications non chiffrées. Dans ce cas, des attaques ciblées pourraient accéder et manipuler des informations sensibles non chiffrées, y compris les emails, documents ou autres fichiers entreprise.

Que doit-on faire ?

  • Pour patcher cette vulnérabilité les appareils Android doivent avoir leur Kernel Linux mis à jour. Il existe quelques solutions alternatives qu'un utilisateur peut utiliser jusqu'à ce que le patch soit sorti :
  • Chiffrer les communications pour les empêcher d'être espionnées. Il faut pour cela s’assurer que les sites Web qui sont utilisés pour des recherches et les applications qui sont utilisées utilisent le HTTPS avec TLS.
  • On peut également utiliser un VPN si on souhaite ajouter une étape supplémentaire de précaution.
  • Si vous avez un appareil Android enraciné vous pouvez rendre une attaque plus difficile en utilisant l'outil sysctl et en remplaçant la valeur de net.ipv4.tcp_challenge_ack_limit par quelque chose de plus grand comme par exemple net.ipv4.tcp_challenge_ack_limit = 999999999
  •  

Lookout n’a pas identifié à ce stade de PoCs exploitant cette nouvelle vulnérabilité et on peut s’attendre à ce que Google fasse le nécessaire pour patcher dans son prochain patch mensuel Android. En attendant, Lookout a prévu de continuer à surveiller la situation.

Pour les plus technos qui le désirent, ils peuvent vérifier si leur appareil est vulnérable en exécutant d'une adb shell la commande  Sysctl net.ipv4.tcp_challenge_ack_limit. Si le nombre rapporté est inférieur à 1000 (1000 est le nouveau numéro dans le patch) l’appareil Android concerné ne contient probablement pas le patch nécessaire.

Source : blog de Lookout
Projet Fuchsia : Google travaille à un nouvel OS !

Soumis par fredericmazue le

Il s'agit d'un OS open source et depuis quelques jours, le code s'empile sur GitHub. Comme Android et Chromium OS cet OS est open source, mais les points communs semblent se limiter à cela.

En effet, Fuchsia, c'est le nom de code de cet OS, est basé sur le micronoyau Magenta, lui même basé sur un projet baptisé LittleKernel. Pas de Linux  l'horizon cette fois.

Un OS pour quoi faire ? Peut-être pour unifier Android et ChromeOS en un seul système. Depuis environ un an, des rumeurs persistantes prêtent cette intention à Google.

Une page de documentation pour le moins succincte indique que Magenta convient aux smartphones modernes et aux ordinateurs personnels qui utilisent des processeurs rapides et une quantité de RAM non triviale, le tout travaillant avec des périphériques multiples et quelconques.

Le projet semble principalement utiliser C et C++ comme langages de programmation, mais Dart, le langage maison de Google apparaît lui aussi dans les dépôts de code.

The Verge a remarqué que des développeurs impliqués dans le projet, comme Christopher Anderson et Brian Swetland, sont spécialistes des systèmes embarqués.

Huawei développerait un OS alternatif à Android

Soumis par fredericmazue le

Les constructeurs de smartphones Android sont dépendants de Google. Ils en sont bien conscients. Cette dépendance les contrarie et ils cherchent à s'en affranchir.

Ainsi Samsung a sorti un smartphone tournant avec le système d'exploitation Tizen, et continue de travailler à faire grandir celui-ci.

Selon The Information qui s'appuie 'sur des sources bien informées, le constructeur chinois Huawei travaillerait lui aussi au développement d'un système d'exploitation alternatif à Android.

Le projet qui viendrait de démarrer, serait mené par une équipe localisée en Scandinavie et constituée essentiellement d'anciens techniciens de Nokia.

Malware Godless : plus de 90% des appareils Android menacés

Soumis par fredericmazue le
Image

La société Trend Micro, éditrice de solutions de sécurité, a publié un billet de blog attirant l'attention sur un nouveau malware qui sévit actuellement.

La bestiole s'appelle Godless et elle utilise un rootkit du nom de android-rootings-tools qui exploite les vulnérabilités CVE-2015-3636 et CVE-2014-3153. Une fois installé, le malware télécharge et installe d'autres logiciels malveillants, et il peut être piloté à distance par les cybercriminels.

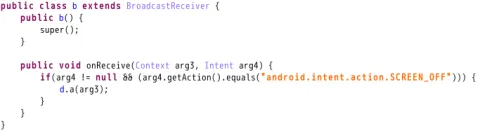
Le malware roote l'appareil attaqué lorsque l'écran s'éteint. Le billet de blog susmentionné donne le code malveillant et de très intéressantes informations techniques quant au fonctionnement du malware.

Toujours selon Trend Micro, le code de ce malware est suffisamment malin pour déjouer les contrôles du Play Store, et de très nombreuses applications, des clones de jeux notamment, y seraient infectées. De son côté Google ne reconnaît qu'une application vérolée : Summer Flashlight une application qui transforme le msartphone ne une lampe de poche grâce à l'éclairage fourni par le Flash.  

Les vulnérabilités exploitées ont été corrigées par Google et les heureux possesseurs d'Android Marshmallow sont en sécurité. Tous les systèmes Android ultérieurs, Lollipop inclus sont eux vulnérables, ce qui représente 90% de parc, en raison de la fragmentation de l'écosystème Android. Selon Trend Micro, ce sont déjà plus de 850 000 appareils qui sont infectés.

Les terminaux infectés se situent essentiellement en Asie. Pour le moment.


Le malware attend l'extinction de l'écran pour root le terminal attaqué.

Google augmente les primes de son bug bounty Android

Soumis par fredericmazue le

Voilà un an que le système d'exploitation Android a fait son entrée dans le programme Google VulnerabilityRewards et Google dresse le bilan. A la base, ce programme ne ciblait que les smartphones Nexus mais le programme concerne de plus en plus Android lui-même, un système souvent critiqué comme étant peu sûr. Google profite de ce bilan, pour motiver les white hackers à aider à renforcer la sécurité de son OS 

En un an, Google a versé 550 000 dollars de primes de récompenses, réparties sur 82 personnes. Le record est détenu par @heisecode qui a reçu 75 750 dollars. Le montant maximum d'une seule vulnérabilité est de 30 000 dollars, à condition que cette faille touche la TrustZone ou le Verified Boot. Personne n'a encore empoché cette prime, pas même @heisecode qui pour arriver à son record, a identifié 26 vulnérabilités au total.

Parmi les récompensés, 15 chercheurs ont empoché 10 000 dollars ou plus. La récompense moyenne pour une vulnérabilité est de 2 200 dollars et le gain moyen par chercheur est de 6 700 dollars.

Autant de chiffres étalés par Google pour motiver les troupes et inciter les chercheurs à continuer à contribuer à la sécurité d'Android. Et comme l'argent est le nerf de la guerre, Google augmente les récompenses pour l'occasion.

Les primes pour les vulnérabilités sont augmentées de 33% si les rapports sont accompagnés d'une preuve de concept. Les primes pour les rapports accompagnés en outre d'un test CTS sont augmentées de 50%. Les vulnérabilités concernant le noyau (exploit distant ou local) vont de 20 000 à 30 000 dollars. Quand aux récompenses pour des vulnérabilités découvertes dans la TrustZone ou le Verified Boot, celles-ci passent de 30 000 à 50 000 dollars.

Hackers à vos claviers ! :-) 

Nearby : la bonne application au bon endroit et au bon moment

Soumis par fredericmazue le

Sur son blog Android et sur son blog développeurs, Google annonce la disponibilité prochaine d'une nouvelle fonctionnalité Android : Nearby, littérallement : près de.

L'idée est de pousser des notifications aux utilisateurs de smartphones afin de les informer dans un contexte de l'existence d'une application ou de ressources telle qu'une page Web ou une bande audio. Le contexte étant la géolocalisation et la proximité de balise Eddystone.

Il existe plus d'un million d'applications sur le Play Store, soulignent Google. Mais cela ne suffit pas pour qu'un utilisateur accède de facto à l'application dont il a besoin sur le moment.

Google donne l'exemple d'une personne faisant ses courses au supermarché. Dans ce contexte, elle peut avoir besoin d'une application lectrice de code-barres qui lui permettra de vérifier les prix et les caractéristiques des produits en rayons. Ou une personne visitant un musée qui pourrait apprécier de se voir proposer une bande audio.

Ce sont pas les possibilités qui manquent. Côté développeurs, comme l'explique la documentation il suffit de configurer des balises au format Eddystone qui est un format ouvert défini par Google. Ces balises sont notamment déjà utilisées pour affiner la géolocalisation. Nearby vient fonctionnent en complémentarité à elles.

Nearby sera lancé à la prochaine mise à jour du Google Play et nécessite que le Bluetooth soit activé sur le smartphone.

[video:https://www.youtube.com/watch?v=Acdu2ZdBaZE]

Google travaillerait à un Android propriétaire

Soumis par fredericmazue le

Google souhaiterait prendre le contrôle de son système d'exploitation Android selon l'analyste Richard Windsor dont les propos sont relayés par The Register.

Selon lui, Google travaillerait dans le plus grand secret à la réécriture du runtime ART afin d'en retirer toutes les dépendances au code de AOSP, Android Open Source Project, c'est-à-dire au code du système d'exploitation Android ouvert.

Ce qui motiverait Google, c'est de pouvoir égaler Apple qui pousse très rapidement ses nouvelles fonctionnalités sur ses iPhones. Au contraire, pour Android, à cause de l'inertie des constructeurs, les nouvelles fonctionnalités mettent des années à arriver sur le smartphone de l'utilisateur, quand elles arrivent.

Richard Windsor fait remarquer qu'il a fallu deux ans pour que Android L lancé en 2014 prenne le pas sur Android K lancé en 2013... Si Google n'admet pas le problème publiquement, il en va tout autrement en interne, selon l'analyste.

De plus, si Google ajoute régulièrement des fonctionnalités Google Mobiles Services (GMS) dans ses binaires propriétaires, l'industrie échoue a fournir un équivalent alternatif et finalement les constructeurs doivent passer des tests de compatibilité pour intégrer GMS à leurs produits. Les smartphones purs AOSP ne sont donc viables qu'en Chine, fait remarquer l'analyste. Dans ce pays seulement des gens achètent des smartphones 'Google free' et installent des services chinois alternatifs. Dans le reste du monde les smartphones purs AOSP ne sont pas compétitifs.

Pour en finir avec tout ça, la stratégie naturelle et logique de Google est donc de franchir le pas, en fournissant carrément un Android propriétaire. Ainsi l'entreprise Mountain View se débarrassera des tests de compatibilité et pourra pousser ses nouveautés quand elle le voudra.

Fragmentation Android : Google s'apprêterait à distribuer des mauvais points aux constructeurs

Soumis par fredericmazue le

La fragmentation de l'écosystème Android est un vrai problème. C'est un problème pour les utilisateurs qui doivent bien souvent attendre fort longtemps la mise à jour du système d'exploitation de leur smartphone, et encore, quand celle-ci arrive. Car cela dépend du bon vouloir du constructeur. Des utilisateurs qui peuvent se trouver avec un smartphone hacké faute d'avoir pu y appliquer des correctifs de sécurité.

Cette fragmentation est aussi un problème pour Google, quand des correctifs de sécurité ne sont pas poussés sur les smartphones, car cela nuit à la réputation d'Android. Cette fragmentation est un problème pour Google dans sa lutte contre son concurrent principal Apple qui, lui, chapeaute tout : fabrication des appareils, mises à jour des OS et correctifs de sécurité, ce qui lui donne ainsi une aura de confiance auprès de la clientèle.

Selon Bloomberg, Google semble en avoir gros sur la patate comme on dit.  

C'est ainsi que la firme de Mountain View s'apprêterait à publier une liste des plus mauvais constructeurs d'appareils Android, en regard de ce problème de mises à jour et de correctifs jamais (ou quasiment jamais) poussés sur les terminaux.

Bref, Google met la pression sur les constructeurs qui devront faire un sérieux effort s'ils ne veulent pas voir leur réputation entamée par cette liste et leurs ventes chuter en conséquence.

Cette liste ne sera peut-être jamais rendue publique, mais la menace est là, et comme disent les joueurs d'échecs, la menace est plus forte que l'exécution. :-) 

Bientôt Android sur Raspberry Pi 3 ?

Soumis par fredericmazue le

Ou quand le tout petit intéresse les géants. Raspberry PI, ce nano ordinateur, construit autour d'un SoC ARM et tenant sur la surface d'une carte de crédit, connait un succès fou.

Pour un prix ridiculement bas, 35 dollars pour le Raspberry Pi 3 dernier né, les geeks peuvent donner libre court à leur imagination et entreprendre les projets les plus fous.

Mais Raspberry Pi n'intéresse pas que les geeks, il intéresse aussi les géants de l'informatique. Immédiatement après la sortie de Raspberry Pi 3, Microsoft proposait aux membres du programme Windows Insider une mouture de Windows IoT qui lui était adaptée.

Il semble bien que Raspberry Pi intéresse également Google qui pourrait y porter son système d'exploitation Android. En effet, depuis 5 semaines, une nouvelle branche de code, baptisée rpi3  a été créée sur le dépôt de Android Open Source Project (AOSP). Cette branche de code a été repérée en début de semaine par Ars Technica.

Pour l'instant cette branche de code est totalement vide. Mais logiquement, elle devrait se remplir prochainement.