Android

Android : plus de mots de passe en 2017 ?

Soumis par fredericmazue le

C'est le projet Abacus sur lequel travaille la division ATAP (Advanced Tachnology and Projects) de Google.

Mountain View veut faire en sorte que vous n'ayez plus  taper de mot de passe quand vous utilisez votre Android. Bien sûr, les moyens d'authentification modernes, scanner d'iris ou lecteur d'empreintes sont un grand progrès. Mais Google veut aller plus loin, afin que vous n'ayez même pas à vous authentifier par ces moyens. Simplement votre smartphone vous reconnaitra et saura que c'est bien vous qui l'utilisez.

Pour ce faire, le smartphone vous observera et vous analysera en continu : voix, géolocalisation, vitesse de frappe, reconnaissance faciale, bref, toutes vos habitudes d'utilisation. Bien sûr les esprits chagrins pourront penser qu'au lieu d'être analysé sur peu de données  ponctuellement pour une authentification, vous le serez en permanence et que Google trouvera bien le moyen de faire quelque chose de ces données, sur le plan de la monétisation et de la publicité ciblée.

Toujours est-il qu'avec la technologie Abacus, un Trust Score sera calculé lorsque l'utilisateur du smartphone fait une action. Si ce Trust Score est suffisamment élevé, l'authentification est automatique, sinon un mot de passe sera demandé.

Google développe cette technologie en collaboration avec 33 universités américaines et a déjà proposé des Trust API à des établissements financiers qui les testeront. Si les résultats sont probants, la technologie sera déployée au niveau du grand public à la fin de cette année, rapporte TechCrunch, afin que 2017 soit une année sans mots de passe.
Android : une faille critique corrigée (mais pas pour tout le monde)

Soumis par fredericmazue le

Un billet de blog publié par la société de sécurité FireEye donne tous les détails techniques d'une faille présente dans Android depuis 5 ans.

Cette faille a été introduite par le fondeur Qualcomm lorsque celui-ci a fourni des API réseau pour ses SoC et modifié le démon netd. La faille permet à des applications d'avoir des droits qui ne lui sont normalement pas accordés, via netd. Ainsi une application malveillante peut accéder à des données sensibles comme des SMS ou l'historique des appels. Elle peut encore modifier les réglages du système ou désactiver l'écran de verrouillage.

La portée de cette vulnérabilité est amoindrie à partir d'Android 4.4, car à partir de cette version, le système est doté SEAndroid (Security Enhancements for Android), fonctionnalité qui limite les interactions entre applications et qui rend l'exploitation de cette faille plus difficile, même si cela reste possible.

Google a publié des correctifs pour cette faille, mais malheureusement, ceux-ci ne concernent que les versions 5.1 et 6.0 de l'OS.

Tout ceux qui ont des Android 4.3 (donc sans SEAndroid) vont rester pleinement vulnérables. Ce qui signifie que les utilisateurs menacés sont très nombreux. Selon Google un tiers d'entre eux utilisent encore un Android 4.3 ou antérieur. Et comme un malheur n'arrive jamais seul, à l'époque où cette faille a été introduite, Qualcomm équipait la plupart des appareils du marché.

La faille, dont l'existence est aujourd'hui publique, a été révélée à Qualcomm en janvier 2016. Selon FireEye, elle n'est pas exploitée pour le moment

Un logiciel espion Android déguisé en mise à jour Google Chrome

Soumis par fredericmazue le
Image

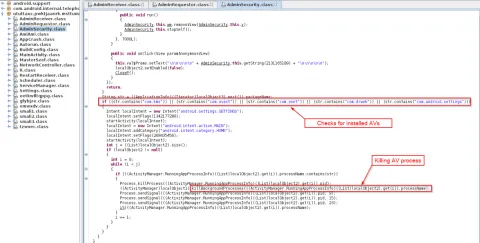
L’équipe de recherche en sécurité de Zscaler a détecté une activité importante dans le cloud liée à un malware voleur d’information « infostealer » se déguisant en mise à jour de Google Chrome. Ce malware est capable de récupérer l’historique des appels, les données SMS, l’historique de navigation ainsi que les informations bancaires, pour les envoyer à un serveur C&C. Il est, par ailleurs, à même de détecter les antivirus installés et de les neutraliser pour éviter d’être repéré. Un billet de blog de Zscaler décrit le fonctionnement de ce malware en détail.

Ci-dessous, des exemples d’URL où le malware pouvait être téléchargé.

  • http[:]//ldatjgf[.]goog-upps.pw/ygceblqxivuogsjrsvpie555/
  • http[:]//iaohzcd[.]goog-upps.pw/wzbpqujtpfdwzokzcjhga555/
  • http[:]//uwiaoqx[.]marshmallovw.com/
  • http[:]//google-market2016[.]com/
  • http[:]//ysknauo[.]android-update17[.]pw/
  • http[:]//ysknauo[.]android-update16[.]pw/
  • http[:]//android-update15[.]pw/
  • http[:]//zknmvga[.]android-update15[.]pw/
  • http[:]//ixzgoue[.]android-update15[.]pw/
  • http[:]//zknmvga[.]android-update15[.]pw/
  • http[:]//gpxkumv.web-app.tech/xilkghjxmwvnyjsealdfy666/

Il est aisé de remarquer que le générateur de ce logiciel utilise des noms de domaines se rapprochant de ceux que l’on peut retrouver lors de mises à jour Google. Ces URL ont une durée de vie limitée et sont régulièrement remplacées par de nouvelles afin d’éviter des filtrages de virus par URL. 
Le fichier téléchargé à partir de ces adresses s’appelle “Update_chrome.apk”. Une fois installé, il demande un accès administrateur.
Ce malware est capable de vérifier quelles applications de sécurité – du type Kaspersky, ESET, Avast and Dr. Web, sont installées. Le malware enregistre ensuite l’appareil sur son serveur C&C.

Lorsque cette étape est passée, le malware surveille les SMS et appels entrants et sortants. Il est également capable de mettre fin à des appels entrants si l’appel est masqué ou provient d’un utilisateur inconnu. 

L’infostealer présente de fausses pages de paiement pour la majorité des cartes de crédit lorsque l’utilisateur tente de se connecter au Play Store. Cette page ne s’affiche que si l’application Play Store est installée.

Lorsque l’utilisateur fournit les informations demandées, le malware les envoie à un numéro de téléphone russe (+7926XXXX135).

Il est à noter que la page de paiement a crashé sur plusieurs des devices utilisés lors des tests. Ceci peut être du à un bug dans la version du malware téléchargée et analysée. Des tests plus poussés sont en cours.  

Un nombre important de nouvelles URL pour ce malware sont accessibles sue le web. Une infection par cet infostealer constitue, pour l’utilisateur, une brèche de données sensibles. De plus, une fois présent sur le terminal, il ne peut être désinstallé car il n’est pas possible de lui retirer ses privilèges d’administrateur. Le seul moyen de s’en débarrasser est de réinitialiser son appareil, ce qui implique une perte de données encore plus importante.

Android : attention au ransomware Dogspectus

Soumis par fredericmazue le
Image

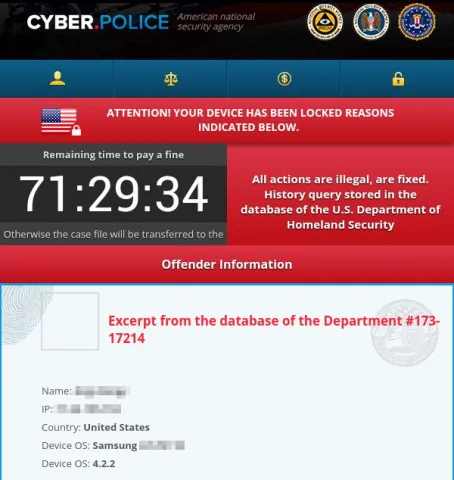
La société de sécurité Blue Coat met en garde contre le ransomware Dogspectus qui sévit acutellement sur Android.

Ce ransoware attaque les smartphones lors de visites sur des sites à caractères pornographiques. Comme tous les ransomwares, il crypte les données, après quoi il présente à l'utilisateur un message émanant d'une prétendue cyber police, pour mieux impressionner la victime et demande de payer une amende pour débloquer l'appareil. Une amende de 100 dollars, à payer avec des cartes iTunes :-)

Dogspectus a cette particularité qu'il peut infecter un smartphne Android sans aucune interaction de l'utilisateur, sans même que la boîte de dialogue des permissions lui soit présentée. L'installation du ransomware est totalement silencieuse.

L'attaque se fait par du code javaScript malveillant qui exploite une vulnérabilité dans la librairie libxlst. Une vulnérabilité qui a été divulaguée à la suite du piratage de la société The Hacking Team l'été dernier.

Google répond à la Commission européenne

Soumis par fredericmazue le

Hier, La Commission européenne a adressé à Google une 'communication des griefs', ce qui se traduit plus clairement par une accusation d'abus de position dominante.

En l'occurrence, il est reproché à Google de mettre en avant, et de faire mettre en avant par les constructeurs, ses applications et services sur les smartphones Android, réduisant ainsi la visibilité des applications et services alternatifs.

Google a répondu par la plume de Kent Walker, Senior Vice President à Mountain View. Dans son billet, ce dernier explique que la Commission européenne a tout faux. Après une formule d'usage pour dire que les inquiétudes de la Commission européenne sont prises très au sérieux, Kent Walker rappelle que n'importe qui peut personnaliser son smartphone comme il l'entend, en y ajoutant des applications concurrentes de celles de Google.

C'est justement le fond du problème pour les plaignants : les utilisateurs ne le font pas. Ils utilisent ce qui est immédiatement à leur portée lorsqu'ils prennent leurs smartphones en main, puis continuent ainsi.

Google rappelle aussi que les constructeurs ont parfaitement le droit de préinstaller d'autres applications sur leurs produits, sans toutefois trop s'étendre sur le fait que les constructeurs sont à priori contraints de préinstaller les applications  Google. Le billet dit seulement que les constructeurs doivent certifier que leurs appareils fonctionneront avec les applications Android et que cela est important pour l'homogénéité de l'ecosystème.  

Le billet donne aussi un autre argument qui se tient : Android est open source et gratuit, y compris pour les constructeurs. Le développement de ce système d'exploitation (ainsi que la défense contre les violations de brevets :-) est coûteux. Il est donc légétime que Google retire une compensation financière via l'utilisation de ses applications et services.

Le débat est lancé... 

Google pourrait adopter Swift sur Android !

Soumis par fredericmazue le

Swift est un langage de programmation créé par Apple pour remplacer à terme Objective C pour le développement d'applications iOS.

D'emblée, Swift a séduit les développeurs par ses qualités. Un engouement qui continue de croître, avec une communauté très dynamique, ceci d'autant plus depuis qu'Apple a ouvert le langage.

Selon The Next Web, Swift ne se limite pas à intéresser les développeurs d'applications. Il séduit les géants de l'Internet, Google, Facebook, Uber, qui voient grand avec lui. Ceux-ci se seraient rencontrés à Londres pour en discuter.

Selon The Next Web, Google envisagerait de faire de Swift son langage naturel de programmation d'applications Android. En plus des qualités intrinsèques de Swift, il ne fait pas de doute que le fait que le langage soit open source compte beaucoup pour Mountain View qui se débat toujours dans son interminable procès avec Oracle autour de Java.

Bien sûr, cette adoption, si elle se fait, n'est pas pour demain, car Google devra remanier Android pour exposer une API Swift, fournir de nouveaux SDK, etc. Néanmoins la perspective d'un même langage pour travailler sur iOS et Android ne peut que séduire les développeurs.

Google ne considère pas que Swift pour remplacer Java. Toujours selon The Next Web, le langage Kotlin est également étudié. Kotlin est en langage créé par la société JetBrains, éditrice de l'EDI bien connu Intellij Idea. Kotlin, qui emprunte beaucoup à la programmation fonctionnelle, peut être compilé en byte-code pour exécution directe sur une JVM, ou traduit en code JavaScript. Google aurait toutefois une préférence pour Swift, considérant le compilateur de Kotlin comme trop lent.

Selon The Next Web, Facebook et Uber s'intéressent également à Swift, notamment parce qu'il est utilisable aussi bien côté client que côté serveur. IBM travaille pour proposer Swift sur ses serveurs.

Un mode jour/nuit pour les applications Android

Soumis par fredericmazue le

Google vient de publier la mouture 23.2 de l'Android Support Library. Cette mouture se fait remarquer par plusieurs nouveautés, parmi lesquelles le support des graphiques vectoriels qui pourront avantageusement remplacer les images PNG. Ce support qui était limité à Lollipop et supérieur est maintenant généralisé.

Pour en profiter, les développeurs devront peut-être configurer leur Androd Studio 1.4, celui-ci générant par défaut des PNG à partir des graphiques vectoriels lors de la construction du projet.

Autre nouveauté, peut-être la plus intéressante dans cette version, le support d'un mode jour/nuit. Cette nouvelle fonctionnalité sera supportée par les systèmes Android 4. et supérieurs.

Ce mode perme aux applications de disposer de plusieurs thèmes d'affichage, par exemple un thème clair et un thème foncé, et de basculer sur l'un ou sur l'autre en fonction de l'heure qu'il est dans le téléphone avec éventuellement un ajustement automatique en fonction de la géolocalisation, et donc d'éventuels autres fuseaux horaires, si les permissions correspondantes sont positionnées.

Xbot : le ransonware Android qui s'attaque aux cartes et comptes bancaires

Soumis par fredericmazue le
Image

C'est la loi des séries en ce qui concerne les malwares bancaires sur Android. Kaspersky Labs vient d'alerter sur le malware Acecard. Ce sont maintenant les équipes de Palo Alto Networks qui indiquent ont récemment découvert 22 applications Android qui appartiennent à une nouvelle famille de chevaux de Troie baptisée « Xbot ». Toujours en cours d’élaboration et régulièrement mis à jour, ce cheval de Troie peut déjà commettre des actes de cybermalveillance.

  • Il utilise des pages reproduisant l’interface de paiement de Google Play et les pages de connexion de sept applications bancaires différentes pour hameçonner (phishing) les victimes en tentant de dérober leurs informations de cartes et de comptes bancaires.
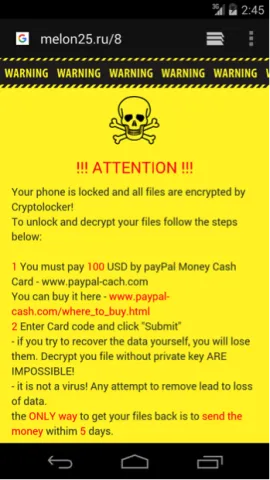
  • Xbot peut également verrouiller à distance les appareils Android infectés, chiffrer les fichiers de l’utilisateur sur un dispositif de stockage externe (carte SD, par exemple), puis demander une rançon d’un montant de 100 dollars payable par cash card PayPal.
  • Outre le vol de la totalité des messages SMS et des données de contact, Xbot interceptera certains messages SMS qu’il analysera pour y retrouver les numéros d’authentification de transactions mobiles (mTAN, Mobile Transaction Authentication Number) communiqués par les banques.

Jusqu’ici, le malware ne semble pas s’être répandu. Certains marqueurs dans le code et l’interface de certaines applications falsifiées laissent supposer qu’il ciblerait principalement les utilisateurs Android en Russie et en Australie, du moins pour le moment. Sur les sept applications bancaires falsifiées, six appartiennent à quelques-unes des principales banques d’Australie. Xbot a cependant été mis en œuvre sur une architecture flexible qui pourrait facilement être étendue pour cibler plus d’applications Android. Au vu des mises à jour et des améliorations régulières effectuées par l’auteur, ce malware pourrait bientôt menacer les utilisateurs Android partout dans le monde.

Xbot utilise principalement une technique d’attaque bien connue, le « détournement d’activité » (activity hijacking), pour détourner certaines fonctionnalités dans Android. Les applications que le malware Xbot imite ne font pas l’objet d’une exploitation de leurs failles. Google a adopté un mécanisme de protection pour réduire la portée de cette attaque, en commençant avec Android 5.0, mais d’autres stratégies d’attaques utilisées par Xbot continuent d’affecter toutes les versions d’Android, selon Palo Alto Networks.

Évolution et propagation de Xbot

Xbot est l’un des successeurs d’Aulrin, un autre cheval de Troie Android découvert pour la première fois en 2014. Xbot et Aulrin présentent des structures de code et des comportements très similaires, et l’on retrouve certains fichiers de ressources d’Aulrin dans certains échantillons Xbot. Leur principale différence ? Pour agir, Xbot utilise JavaScript via le framework Rhino de Mozilla tandis qu’Aulrin utilisait Lua et le framework .NET. Le premier échantillon de Xbot que nous avons trouvé a été compilé en mai 2015. D’après l'analyse comparative de Xbot et Aulrin, précise Palo Alto Networks, il semble que l’auteur avait réécrit Aulrin dans un langage et avec un framework différents. L’auteur a également progressivement complexifié Xbot ; les versions les plus récentes utilisent Dexguard, un outil légitime conçu pour protéger les applications Android en compliquant toute tentative de rétroingénierie et de falsification.

Même si les utilisateurs d’Android 5.0 et des versions ultérieures sont jusqu’à présent protégés de certaines malveillances du Xbot, tous sont exposés à une partie de ses capacités de nuisance. L’auteur semble consacrer beaucoup de temps et d’efforts à créer un cheval de Troie plus complexe et plus difficile à détecter, dont le potentiel de nuisance et la capacité à rester dans l’ombre devraient s’accroître. 

Un billet de Palo Alto Netwoks donne d'intéressante détails techniques sur le fonctionnement du malware Xbot.

Le Trojan Acecard menace les utilisateurs de plus de 30 applications bancaires et de paiement sur Android

Soumis par fredericmazue le
Image

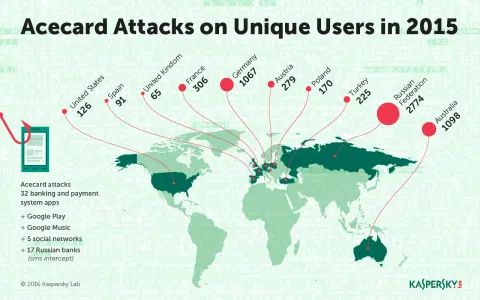
L’équipe de recherche antimalware de Kaspersky Lab a détecté un trojan bancaire qu'elle considère comme étant parmi les plus dangereux jamais observés sur la plate-forme Android. Le malware Acecard est en effet capable de s’attaquer aux utilisateurs de près d’une cinquantaine d’applications et de services de finance en ligne, en contournant les mesures de sécurité de Google Play, selon l’équipe de recherche antimalware de Kaspersky Lab.

La famille de chevaux de Troie Acecard utilise la quasi-totalité des fonctionnalités malveillantes aujourd’hui disponibles, qu’il s’agisse de s’approprier les messages (textes ou vocaux) d’une banque ou de superposer aux fenêtres des applications officielles de faux messages qui simulent la page d’authentification officielle afin de tenter de dérober des informations personnelles et des identifiants de compte. Les plus récentes versions de la famille Acecard peuvent s’attaquer aux applications clients d’une trentaine de systèmes bancaires et de paiement. Sachant que ces chevaux de Troie sont en mesure de maquiller toute application sur commande, le nombre total d’applications financières attaquées est peut-être bien supérieur.

En dehors des applications bancaires, Acecard peut détourner les applications suivantes avec des fenêtres de phishing :

  • messageries instantanées : WhatsApp, Viber, Instagram, Skype ;
  • réseaux sociaux : VKontakte, Odnoklassniki, Facebook, Twitter ;
  • Client de messagerie Gmail ;
  • application mobile PayPal ;
  • applications Google Play et Google Music.

Google Play attaqué

Les appareils mobiles ont généralement été infectés après le téléchargement d’une application malveillante imitant une application authentique. Les variantes d’Acecard sont généralement diffusées sous le nom de Flash Player ou PornoVideo, même si d’autres appellations sont parfois employées dans le but de les faire passer pour des logiciels utiles et répandus.

Il ne s’agit toutefois pas de la seule méthode de diffusion de ce malware. Le 28 décembre 2015, les experts de Kaspersky Lab ont repéré une version du module de téléchargement d’Acecard – Trojan-Downloader.AndroidOS.Acecard.b – sur la boutique officielle Google Play. Le cheval de Troie se propage sous l’apparence d’un jeu. Une fois le malware téléchargé depuis Google Play, l’utilisateur ne voit qu’une icône Adobe Flash Player sur le bureau et aucune trace de l’application installée.

Qui se cache derrière Acecard ?

Après avoir étudié de près le code malveillant, les experts de Kaspersky Lab sont enclins à penser qu’Acecard est l’œuvre du même groupe de cybercriminels déjà responsable du premier cheval de Troie TOR pour Android, Backdoor.AndroidOS.Torec.a, et du premier ransomware de cryptage mobile, Trojan-Ransom.AndroidOS.Pletor.a.

Cette conclusion s’appuie sur la présence de lignes de code similaires (noms de méthodes et de classes) et l’utilisation des mêmes serveurs de commande et de contrôle (C&C). Cela tendrait à prouver qu’Acecard a été créé par un groupe criminel puissant et chevronné, très probablement russophone.

Mazar BOT : un nouveau malware Android virulent à éviter (facilement)

Soumis par fredericmazue le
Image

Un nouveau malware Android, découvert par la société danoise Heimdal Security, fait beaucoup parler depuis le début de cette semaine.

Le fait est qu'il est méchant. Une fois installé, il prend le contrôle total du smartphone. Il peut accéder à toutes les données, lire ou envoyer des messages SMS/MMS, passer des appels téléphoniques, infecter d'autres applications (Chrome notamment) et même intégrer le smartphone attaqué à un botnet. Il survit au reboot de l'appareil. Il ne s'installe pas sur les appareils dont la langue par défaut est le russe - ce qui donne à penser que les cybercriminels derrière ce malware sont russes - et il communique avec ses serveurs maitres via Tor pour protéger l'anonymat des personnes qui sont derrière lui. La liste complète de ses méfaits, ainsi des informations techniques accompagnées de morceaux de code, figurent dans le billet de Heimdel mentionné plus haut

Diable ! Quelle terrible faille ce malware peut-il bien exploiter, pour arriver à cela ? Aucune, et c'est ce qui en limite considérablement la nuisance, si vous utilisez votre smartphone avec un minimum de prudence.

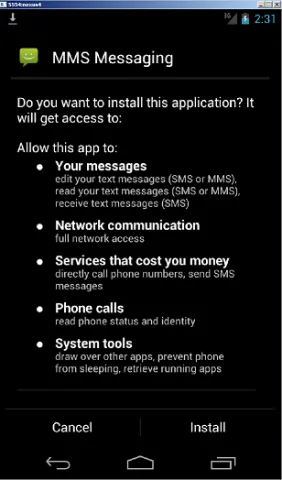
Mazar BOT se propage par SMS/MSS, ceux-ci vous informant que quelqu'un vous a laissé un message. Les SMS/MSS contiennent un lien vers une application MMS Messenger censée devoir vous permettre de lire le message en attente. Mais bien sûr, ce faux MMS Messenger est le vrai Mazar BOT.

Pour se retrouver infecter, il faut donc le faire exprès : accepter de télécharger et installer une application dont on ne sait rien et de plus accepter de le faire en dehors du Google Play, dans la configuration du smartphone.