trojan

Linux, Gitee, extension Claude Code : les failles critiques se multiplient

Soumis par francoistonic le
Image
Trojan

En quelques heures, c'est une cascade failles critiques qui sont dévoilées. 

1 / Faille TCP niveau 9.8 sur Linux

Le noyau Linux est impacté par une faille critique touchant la couche TCP du nouveau. Elle est présente sur Ubuntu, Red Hat et d'autres distributions. La faille n'a pas été fixée par les distributions. 

Pour en savoir plus : CVE-2026-98432 : https://www.cve.org/CVERecord?id=CVE-2026-98432

2 / Extension Claude Code embarque une backdoor SSH

Oups ! Des chercheurs en sécurité ont mis en évidence qu'une version de l'extension Claude Code est compromise par la présence d'un Trojan. L'extension malicieuse est la 2.1.313 selon thehackernews. Cursor a publié un post sur le sujet : "Nous avons identifié un incident de sécurité affectant une extension Claude Code modifiée pour VS Code, accessible via notre plateforme d'extensions Cursor IDE. Cet incident a touché au maximum 5 000 utilisateurs. Cette version malveillante de l'extension n'a pas été développée par Anthropic. Elle n'affecte pas les autres extensions téléchargées. En conséquence, nous avons temporairement désactivé notre plateforme d'extensions cet après-midi, collaboré avec les fournisseurs concernés pour neutraliser le logiciel malveillant et l'avons rétablie après avoir confirmé l'absence de risque."

3 / Des dépôts Gitee exposent les identifiants 

Un chercheur indépendant, Ben Zimmermann a découvert, en scanner des millions de dépôts Gitee que 26 400 clés pour les services cloud et IA étaient accessibles. Le blog de MongoDB a publié cette découverte le 28 octobre. 
Détail : https://www.mongodb.com/company/blog/technical/scanning-7-point-25-million-public-repositories-chinas-largest-git-platform-for-secrets?locale_fallback=fr-fr


Emotet de retour en Europe

Soumis par fredericmazue le

Découvert pour la première fois en 2014, Emotet refait surface après une apparente pause estivale. Ce botnet a été repéré le 16 septembre dans une campagne qui impliquait des centaines de milliers d’emails visant principalement des organisations en Autriche, en Suisse, en Allemagne, en Espagne, au Royaume-Uni, en Italie, en Pologne et aux Etats-Unis. Cette attaque, souligne, Sherrod DeGrippo, Directrice Senior  en charge de la recherche de menaces et de la détection au sein de Proofpoint, est notable et nécessite une vigilance de toutes les organisations car Emotet est l’une des menaces les plus virulentes de 2018 et du début de cette année.

Identifié à l’origine comme un cheval de Troie bancaire, Emotet a évolué et récemment changé de classification, mettant en évidence la rapidité avec laquelle les cybercriminels adaptent leurs outils et techniques pour continuer à atteindre leurs cibles. Dans sa version la plus récente, ce botnet a été utilisé pour télécharger d’autres malware et diffuser des emails frauduleux permettant de lancer d’autres attaques et de voler des identifiants, précise Sherrod DeGrippo.

Une variante du Trojan bancaire russe Riltok arrive en France

Soumis par fredericmazue le

Les chercheurs de Kaspersky ont découvert que le malware mobile Riltok, utilisé pour dérober de l’argent à ses victimes, vient de lancer une nouvelle variante et se déploie au-delà des frontières russes. Il a notamment atteint l’Europe, prenant l’apparence d’un service populaire en France, en Italie et au Royaume-Uni. Riltok a été observé pour la première fois au milieu du mois d’octobre 2018. Riltok fait partie de la famille des Trojans bancaires, ces menaces sérieuses pour les utilisateurs de smartphones car ils ont été conçus pour accéder aux comptes bancaires des victimes. Pour ce faire, ils volent les identifiants de connexion et piratent les sessions des victimes. Il arrive souvent que les Trojans prennent l’apparence de services Web et applications légitimes pour berner les victimes, qui ne se méfient pas lorsqu’elles partagent des données sensibles.

L’attaque du Trojan Riltok (son nom vient de ‘Real Talk’) commence lorsqu’un utilisateur reçoit un SMS qui contient un lien menant vers un faux site Web de petites annonces gratuites très prisé. L’utilisateur est invité à installer la nouvelle version de l’application, qui est en fait le malware Riltok. Une fois que le malware a été téléchargé et qu’il a reçu les autorisations requises de la part de la victime infectée, il se désigne comme la principale application d’envoi et de réception de SMS. De cette manière, les attaquants reçoivent tous les SMS, y compris les codes de confirmation reçus pour valider des opérations bancaires et ils peuvent également envoyer des SMS pour assurer la propagation de la menace.

Les principales fonctionnalités du malware sont les suivantes :

  • Vol d’identifiants bancaires via une fausse page d’application Google Play Store. Cette page est utilisée pour demander à la victime les codes de sa carte de paiement. Un rapide contrôle est effectué pour vérifier que les codes sont bons.
  • Vol d’identifiants de comptes bancaires en imitant une application bancaire ou en ouvrant une page de phishing via le navigateur.
  • Dissimulation de l’activité et des fonctionnalités d’autres applications, notamment celles qui ont trait à la sécurité et la sûreté du téléphone.
  • Dissimulation des notifications provenant d’applications bancaires légitimes.

Les experts de Kaspersky ont détecté 4 000 victimes, principalement en Russie mais aussi en France, en Italie et au Royaume-Uni.  

« Lentement mais sûrement, le malware Riltok se propage à travers la Russie et nous anticipons une augmentation des attaques maintenant que les criminels derrière cette menace ont commencé à faire des victimes dans d’autres pays, à commencer par l’Europe. Nous avons observé ce scénario de nombreuses fois auparavant. D’après notre expérience, une fois qu’un malware a prouvé son efficacité en Russie, il est adapté pour toucher des victimes à l’étranger et explorer de nouveaux territoires. A terme, les menaces de ce type deviennent mondiales, » – explique Tatyana Shishkova, chercheur chez Kaspersky.

Un billet sur SecureList donne des informations techniques sur le fonctionnement de Riltok.

Top 10 Check Point du mois d'août 2018 : Les malwares les plus actifs en France

Soumis par fredericmazue le

Check Point vient de publier son Global Threat Index pour le mois d’août 2018. Ce dernier met en lumière l’augmentation significative des attaques utilisant le Trojan bancaire Ramnit au cours des derniers mois.  A l’échelle internationale, leur impact a doublé suite à une campagne de grande ampleur visant à convertir les machines des victimes en serveurs proxy malveillants.

Le mois d’août a aussi été marqué par la progression de Ramnit, qui devient le cheval de Troie bancaire le plus répandu au monde.

"C'est le deuxième été consécutif que nous constatons une hausse de l’utilisation de chevaux de Troie bancaires", a déclaré Thierry Karsenti, Vice-Président Technique Europe de Check Point. "Cette tendance nous montre que les habitudes estivales de navigation des les rendent beaucoup plus vulnérables à ce type d’attaques, qui sont de plus en plus sophistiquées. Il est donc essentiel pour les entreprises d’adopter une stratégie de cybersécurité à plusieurs niveaux, les protégeant à la fois contre les cyber-attaques de malwares connus et celles de nouveaux logiciels malveillants".

Le cryptominer Coinhive est resté, quant à lui, le malware le plus répandu, avec un impact sur 17% des organisations mondiales. Dorkbot et Andromeda se classent respectivement en deuxième et troisième position, avec un impact global de 6% chacun.

Le Top 10 du mois d’août en France :

Nom du malware

Description

Impact mondial

Impact sur le pays

Coinhive

Ce cryptominer est conçu pour effectuer l'extraction en ligne de la crypto-monnaie Monero lorsqu'un internaute visite une page Web. Le script java implanté utilise les ressources informatiques des utilisateurs finaux pour extraire de la monnaie cryptée.

17.00%

17.52%

Roughted

Campagne de publicité malveillante à grande échelle, elle est utilisée pour diffuser divers sites Web et charges embarquées malveillants tels que des escroqueries, des logiciels publicitaires, des kits d'exploitation de vulnérabilité et les logiciels de rançon. Elle peut être utilisé pour attaquer n'importe quel type de plateforme et de système d'exploitation, et utilise le contournement des bloqueurs de publicités pour attaquer de la manière la plus efficace.

3.85%

6.30%

Jsecoin

Ce mineur JavaScript peut être intégré à n’importe quel site Web.  JSEcoin permet de lancer un mineur directement dans le moteur de recherche en échange d’une navigation Web sans publicité.

4.49%

4.70

Conficker

Conficker est un ver informatique qui cible le système d'exploitation Windows. Il exploite les vulnérabilités de l'OS pour voler des données telles que des mots de passe. Ainsi, il prend le contrôle des ordinateurs touchés, les transformant en « zombie ». Les ordinateurs contrôlés forment alors un réseau, utile aux hackers.

3.04%

3.95%


Cryptoloot

Ce malware utilise la puissance du processeur ou du GPU de la victime et les ressources existantes pour le crypto-mining, en ajoutant des transactions à la chaîne de blocage et en libérant de nouvelles devises. Similaire à Coinhive, ce programme est implanté sur des pages Web et utilise le pouvoir de traitement des internautes pour exploiter tous types de crypto-monnaies.

4.62%

3.10%

Ramnit

Ramnit est un ver informatique qui se propage principalement par l'intermédiaire de disques amovibles et de fichiers téléchargés vers des services FTP publics. Le logiciel malveillant crée une copie de lui-même pour infecter le système.

4.12%

2.35%

Dorkbot

Dorkbot est un ver  informatique basé sur un IRC conçu pour permettre l'exécution de code à distance, ainsi que le téléchargement de logiciels malveillants vers le système déjà infecté. Ce dernier permet de voler des informations sensibles et de lancer des attaques par déni de service. Il installe un rootkit en mode utilisateur pour empêcher l'affichage ou l'altération des fichiers et modifie le registre pour s'assurer qu'il s'exécute chaque fois que le système démarre. Il enverra des messages à tous les contacts de l'utilisateur infecté ou détournera un thread existant pour diffuser un lien renvoyant vers la copie du ver.

6.20%

2.14%

MultiPacked

/

0.07%

2.14%

Cryptowall

Cheval de Troie apparu pour la première fois en 2014, il crypte les fichiers d’une machine infectée et se propage par le biais de campagnes de malvertising et de phishing.

0.23%

1.82%

Emotet

Emotet est un cheval de Troie qui cible la plate-forme Windows. Ce logiciel malveillant envoie des informations système à plusieurs serveurs de contrôle et peut télécharger des fichiers de configuration et autres composants. Il cible les clients de certaines banques et différents API.

1.99%

1.82%

Nivdort

Appartenant à la famille de chevaux de Troie ciblant la plate-forme Windows, il est capable de recueillir des mots de passe et des informations sur le système ou les paramètres telles que la version Windows utilisée, l'adresse IP, la configuration du logiciel et l'emplacement approximatif. Certaines versions de ce malware sont aussi en mesure de collecter les frappes de touches afin de modifier les paramètres DNS. Nivdort se propage via des pièces jointes de courriers indésirables ou des sites Web malveillants.

2.98%

1.82%

XMRig

Apparu pour la première fois en 2017, XMRig est un logiciel d'exploitation de CPU open-source utilisé pour extraire des crypto-monnaies Monero.

3.97%

1.82%

Doctor Web a détecté un Trojan clipper ciblant Android

Soumis par fredericmazue le

Les chevaux de Troie capables de substituer discrètement des numéros de portefeuilles électroniques dans le presse-papier pour détourner les versements afin que l'argent soit envoyé non pas au destinataire mais aux pirates sont nommés " clippers " (du terme anglais " clipboard " qui signifie " presse-papier "). Jusqu'à récemment, les utilisateurs Windows représentaient les principales cibles de ces malwares

Toutefois ce mois d'août, Dr.Web a détecté deux modifications du Trojan Android.Clipper qui ont reçu les noms Android.Clipper.1.origin et Android.Clipper.2.origin . Ces programmes malveillants menacent les utilisateurs d'appareils fonctionnant sous Android.

Android.Clipper est capable de remplacer, dans le presse-papier, les numéros des portefeuilles électroniques utilisés dans les systèmes de paiement comme par exemple, Qiwi, Webmoney (R et Z) et Yandex money ainsi que des portefeuilles utilisés pour effectuer des opérations avec les cryptomonnaies Bitcoin, Monero, zCash, DOGE, DASH, Blackcoin, Litecoin et Etherium. Un des échantillons du Trojan Android.Clipper se fait passer pour un porte-monnaie électronique Bitcoin.

Lors du lancement sur un dispositif contaminé, le Trojan affiche un faux message d'erreur et continue à fonctionner de manière discrète. Il masque son icône dans la liste des applications de l'écran d'accueil de l'OS, de sorte que par la suite, ce programme malveillant ne peut être vu que dans les paramètres système de l'appareil mobile, dans la section dédiée au contrôle des logiciels installés. Puis les deux modifications d'Android.Clipper se lancent automatiquement à chaque démarrage du Smartphone ou de la tablette.

Après avoir contaminé un appareil Android, le Trojan commence à surveiller la modification du contenu du presse-papiers. Si Android.Clipper détecte que l'utilisateur a copié un numéro de porte-monnaie électronique dans le presse-papier, il envoie ce numéro vers son serveur de contrôle ainsi qu’une requête pour recevoir un numéro de porte-monnaie pirate à insérer dans le presse-papier à la place du numéro original.

L'auteur d’Android.Clipper vend activement des Trojans de cette famille sur les forums pirates. Il est à noter que ses clients peuvent utiliser n'importe quelle icône et n’importe quel nom d'application pour chaque copie du malware qu'ils achètent. On peut s'attende à l'apparition imminente d'un grand nombre de modifications de ces Trojans diffusés par les pirates sous couvert de logiciels utiles et inoffensifs, souligne Dr Web.

Un nouveau malware se propage à travers YouTube

Soumis par fredericmazue le
Image

Doctor Web alerte sur la propagation d'un malware qui vole des fichiers et des données confidentielles. La fuite de ce type de données peut donner aux pirates accès aux comptes de leurs victimes dans les réseaux sociaux et autres services en ligne, précise Doctor Web.

Le programme malveillant, qui a reçu le nom Trojan.PWS.Stealer.23012, est écrit en langage Python et infecte les ordinateurs fonctionnant Windows. La propagation de ce malware a commencé vers le 11 mars 2018 et continue jusqu'à présent. Les pirates publient des liens vers un programme malveillant dans des commentaires sur des vidéos sur YouTube. Beaucoup de ces vidéos sont dédiées à l’utilisation de méthodes frauduleuses (dites " cheat ") pouvant aider à gagner dans des jeux vidéos en utilisant des applications spécialisées. Les cybercriminels tentent de faire passer leur Trojan pour ce type de programme ou pour un utilitaire. Les liens publiés redirigent vers Yandex.Disk. Pour pousser l'utilisateur à cliquer, les pirates laissent des commentaires sur des vidéos avec des faux comptes. Lorsque l'utilisateur clique dessus, il télécharge sur son ordinateur une archive RAR auto-extractible contenant le malware.

Une fois lancé sur un ordinateur contaminé, le malware récolte les informations suivantes :

fichiers Cookies des navigateurs Vivaldi, Chrome, Yandex.Browser, Opera, Kometa, Orbitum, Dragon, Amigo, Torch,

logins/mots de passe stockés via ces mêmes navigateurs,

capture d'écran.

Il copie également les fichiers du bureau Windows ayant l’extension « .txt », « .pdf », « .jpg », « .png », « .xls », « .doc », « .docx », « sqlite », « db », « sqlite3 » « .bak », « sql », « .xml ».

Toutes les données recueillies sont enregistrées par Trojan.PWS.Stealer.23012 dans le dossier C:/PG148892HQ8. Puis il les emballe dans une archive spam.zip et envoie cette archive avec des informations sur la géolocalisation de la machine contaminée au serveur des pirates.

Les analystes de Doctor Web ont détecté plusieurs échantillons de ce Trojan, dont le Trojan.PWS.Stealer.23198.

Pokémon Go : une appli corrompue totalise 500,000 téléchargements sur Android

Soumis par fredericmazue le

Les chercheurs en sécurité de Kaspersky Lab viennent de découvrir l’application malveillante « Guide pour Pokémon Go » sur le Google Play Store, capable de saisir les droits d'accès sur smartphones Android à l’aide d’un code malveillant, et ce afin d’installer et désinstaller des applications et de proposer des publicités non sollicitées. L'application a été téléchargée plus de 500.000 fois, avec au moins 5.900 infections réussies. Kaspersky Lab a depuis signalé le cheval de Troie à Google et l'application a été supprimée de Google Play.

Le cheval de Troie inclut quelques fonctionnalités étonnantes lui permettant de ne pas être détecté, Indique Kaspersky Lab. Par exemple, celui-ci ne s’activera que si l'utilisateur installe ou désinstalle une autre application, et ira même jusqu’à décider, ou non, d’infecter sciemment la machine en question. De plus, le cheval de Troie attendra encore deux heures avant de débuter son activité malveillante.

 « Les victimes de ce cheval de Troie peuvent ne même pas remarquer l'augmentation de la publicité intrusive au début mais les conséquences à long terme de l'infection pourrait être bien plus problématiques. L’infection signifie qu’une personne tierce a accès à votre téléphone, voit ce que vous faîtes et ce que vous enregistrez et peut prendre le contrôle du système d'exploitation de celui-ci. Même si l'application a été retirée de Google Play Store, un demi- million de personnes sont toujours vulnérables » précise Roman Unucheck, Senior Malware Analyst, Kaspersky Lab. 

Le Trojan Acecard menace les utilisateurs de plus de 30 applications bancaires et de paiement sur Android

Soumis par fredericmazue le
Image

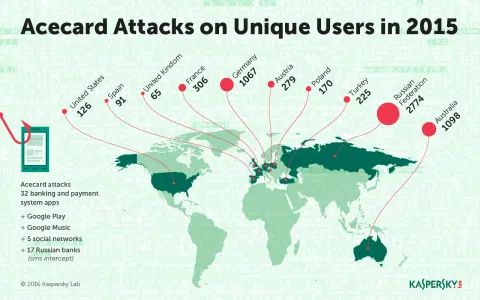
L’équipe de recherche antimalware de Kaspersky Lab a détecté un trojan bancaire qu'elle considère comme étant parmi les plus dangereux jamais observés sur la plate-forme Android. Le malware Acecard est en effet capable de s’attaquer aux utilisateurs de près d’une cinquantaine d’applications et de services de finance en ligne, en contournant les mesures de sécurité de Google Play, selon l’équipe de recherche antimalware de Kaspersky Lab.

La famille de chevaux de Troie Acecard utilise la quasi-totalité des fonctionnalités malveillantes aujourd’hui disponibles, qu’il s’agisse de s’approprier les messages (textes ou vocaux) d’une banque ou de superposer aux fenêtres des applications officielles de faux messages qui simulent la page d’authentification officielle afin de tenter de dérober des informations personnelles et des identifiants de compte. Les plus récentes versions de la famille Acecard peuvent s’attaquer aux applications clients d’une trentaine de systèmes bancaires et de paiement. Sachant que ces chevaux de Troie sont en mesure de maquiller toute application sur commande, le nombre total d’applications financières attaquées est peut-être bien supérieur.

En dehors des applications bancaires, Acecard peut détourner les applications suivantes avec des fenêtres de phishing :

  • messageries instantanées : WhatsApp, Viber, Instagram, Skype ;
  • réseaux sociaux : VKontakte, Odnoklassniki, Facebook, Twitter ;
  • Client de messagerie Gmail ;
  • application mobile PayPal ;
  • applications Google Play et Google Music.

Google Play attaqué

Les appareils mobiles ont généralement été infectés après le téléchargement d’une application malveillante imitant une application authentique. Les variantes d’Acecard sont généralement diffusées sous le nom de Flash Player ou PornoVideo, même si d’autres appellations sont parfois employées dans le but de les faire passer pour des logiciels utiles et répandus.

Il ne s’agit toutefois pas de la seule méthode de diffusion de ce malware. Le 28 décembre 2015, les experts de Kaspersky Lab ont repéré une version du module de téléchargement d’Acecard – Trojan-Downloader.AndroidOS.Acecard.b – sur la boutique officielle Google Play. Le cheval de Troie se propage sous l’apparence d’un jeu. Une fois le malware téléchargé depuis Google Play, l’utilisateur ne voit qu’une icône Adobe Flash Player sur le bureau et aucune trace de l’application installée.

Qui se cache derrière Acecard ?

Après avoir étudié de près le code malveillant, les experts de Kaspersky Lab sont enclins à penser qu’Acecard est l’œuvre du même groupe de cybercriminels déjà responsable du premier cheval de Troie TOR pour Android, Backdoor.AndroidOS.Torec.a, et du premier ransomware de cryptage mobile, Trojan-Ransom.AndroidOS.Pletor.a.

Cette conclusion s’appuie sur la présence de lignes de code similaires (noms de méthodes et de classes) et l’utilisation des mêmes serveurs de commande et de contrôle (C&C). Cela tendrait à prouver qu’Acecard a été créé par un groupe criminel puissant et chevronné, très probablement russophone.

Android : une nouvelle famille de malwares qui travaillent de concert

Soumis par fredericmazue le

L'éditeur de solutions de sécurité Dr Web indique avoir détecté une famille de trois chevaux de Troie qui travaillent ensemble. Pour l'occasion , Dr Web remarque que les malwares Android atteignent un niveau de sophistication toujours plus élevé, qui rejoint celui des malwares sous Windows.

Pour l'occasion, il s'agit de trois chevaux de Troie, Android.Loki.1.origin, Android.Loki.2.origin et Android.Loki.3. Le troisième de la bande fusionne le premier à un processus système (system_server), ce qui lui donne tous les droits. Il peut donc ensuite installer ou supprimer des applications, arrêter des processus, etc. Notamment, il télécharge n'importe quelle application du Google Play en utilisant un lien spécialisé qui pointe vers le compte d'un programme partenaire, permettant aux cybercriminels de gagner de l'argent.

Même si Dr Web n'est pas clair sur ce point, il semble que Android.Loki.3 installe également Android.Loki.2.origin sur le smartphone attaqué. Celui-là collecte des informations sur l'appareil (identifiants IMEI, IMSI, adresse MAC, version de l'OS, résolution d'écran, etc.) et les envoie à un serveur distant qui en retour lui transmet une fichier de configuration. Une fois bien configuré Android.Loki.2.origin peut lui aussi télécharger, à l'aide de Android Loki.3, des applications du Google Play, ou afficher des publicités. Il peut aussi rediriger l'utilisateur vers des sites malicieux, ou lui envoyer des notifications qui l'inciteront à installer des applications.

Bien incrusté dans le système Android.Loki 3 sert de serveur aux deux autres. Notamment, il exécute des scripts Shell à leurs demandes.

Dr Web ne donne pas beaucoup d'indications qui vous permettraient de savoir si votre smartphone est infecté, en dehors du fait que Android.Loki.3 ajoute la librairie liblokih.so au système.

Les composants de ces malwares étant déposés dans les répertoires système Android, l'antivirus Dr Web n'y a pas accès. L'éditeur recommande une réinitialisation d'usine pour se débarrasser de l'infection. 

Linux.Ekoms.1 : un nouveau cheval de Troie sous Linux

Soumis par fredericmazue le

Selon DrWeb, un nouveau cheval de Troie du nom de Linux.Ekoms.1 sévit sous Linux.

Ce malware fait une capture d'écran toutes les 30 secondes. Il semble donc s'intéresser plus particulièrement aux postes de travail. Les sauvegardes de ces captures sont faites dans un dossier temporaire, en JPEG ou BMP avec un nom de fichier au format ss%d-%s.sst, où %s est un horodateur.

Le malware transmet les captures d'écran effectuées à un serveur, au moyen d'une connexion cryptée. Pour cela Linux.Ekoms.1 contient une clé RSA. Il contient également l'adresse IP du serveur qui est codée en dur.

Linux.Ekoms.1 lance plusieurs démons sur la machine qu'il squatte : EkomsUserActivity EkomsCcClient et EkomsAutorun. Ce dernier sauvegarde des données faciles à détecter dans un fichier $HOME/.config/autostart/%exename%.desktop : 

[Desktop Entry]
Type=Application
Name=%exename%
Exec=%pathtoexe%
Terminal=false

Ce fichier est recherché sans cesse, et recréé si absent.

Par contre DrWeb ne donne aucune indication sur les moyens utilisés par Linux.Ekoms.1 pour infecter les systèmes.