trojan

Android visé par un nouveau malware particulièrement dangereux

Soumis par fredericmazue le
Image

Google l'a dit et répété : ne téléchargez pas d'applications pour votre smartphone Android en dehors du Play Store. Les applications provenant de magasins tiers peuvent abriter des logiciels malveillants.

En l'occurrence, la société de sécurité Lockout vient de révéler l'existence d'un nouveau malware Android particulièrement dévastateur.

Ce malware se présente sous la forme de fausses applications populaires, dont, parmi d'autres : Candy Crush, Facebook, GoogleNow, NYTimes, Okta, Snapchat, Twitter, WhatsApp.

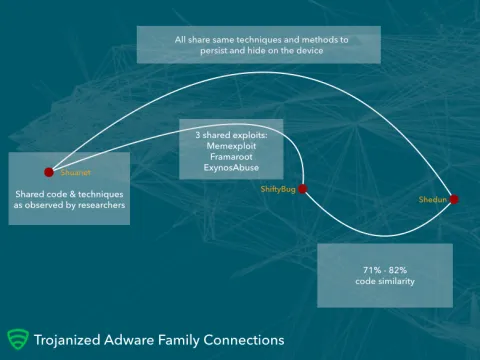
Ce malware, qualifié d'adware trojanisé par Lockout, est identifié en au moins 3 grandes familles : Shuanet, ShifttyBug (aussi connu sous le nom Kemoge) et Shedun. Les codes de ces familles de malwares présentent de grandes similitudes entre eux. Dans tous les cas de figure, ces applications diffusent des publicités aussi indésirables qu'envahissantes, mais ne s'arrêtent hélas pas là.

Le malware parvient en effet à rooter les terminaux sur lesquels il est installé. Gagnant ainsi tous les privilèges, il peut servir à tout : backdoors, vols de données, effacements de fichiers, installation d'autres applications, etc. De plus il est impossible à l'utilisateur de base de s'en débarrasser autrement qu'en achetant un autre smartphone, même un reset d'usine restant sans effet sur sa présence.

"Parce que les composants de l'adware rootent le terminal et s'installent eux-mêmes comme des applications système, ils sont pratiquement impossibles à supprimer, forçant souvent les victimes à remplacer leurs terminaux afin de revenir à la normale" explique Lockout.

Le seul moyen de se débarrasser de ce malware est de flasher le smartphone. Le plus simple est donc de ne pas l'inviter sur votre appareil en téléchargeant des applications depuis des magasins tiers.

Lockout affirme avoir recensé 20 000 de ces applications frauduleuse imitant des applications légitimes.

Le retour du trojan Drixed

Soumis par fredericmazue le
Image

BitDefender a publié un billet mettant en garde contre le retour en force du trojan Drixed.

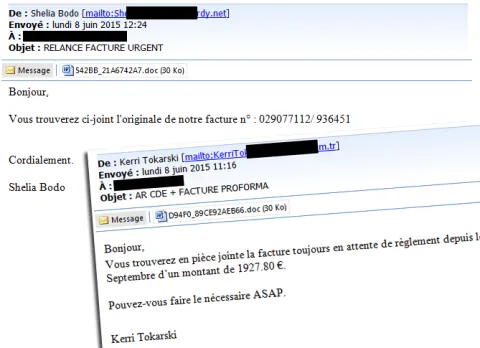
L'attaque se présente sous la forme d'un mail en français bien écrit indiquant qu'une facture impayée est à régler rapidement. Le mail comporte un document Word en fichier attaché.

A l'ouverture du document Word, du code Visual Basic télécharge et installe Drixed sur le poste attaqué. Drixed est notamment connu pour être un trojan  bancaire.

Drixed complète son installation au redémarrage de la machine. Si vous vous êtes faits avoir et que vous avez déjà ouvert le document Word, BitDefender précise qu'il est avisé de ne pas redémarrer la machine. Utilisez alors une solution de sécurité pour vous débarasser de ce malware avant qu'il ne fasse plus de dégâts.

Citadel : les gestionnaires de mots de passe ne sont plus des bastions

Soumis par fredericmazue le

Les gestionnaires de mots de passe ne sont plus des bastions imprenables, un malware du nom de Citadel les menace :-)

Un gestionnaire de mots de passe est un utilitaire qui vous permet de ranger tous ces mots de passe que vous oubliez toujours en un seul endroit, protégé par un seul mot de passe que, lui, vous n'oubliez pas :-) Les gestionnaires de mots de passe évolués sont capables de vous connecter automatiquement à un site Internet par exemple.

D'après un rapport de Security Intelligence d'IBM, cette solution de sécurité que sont les gestionnaires de mot de passe n'en est plus vraiment une, car ils sont une cible trop tentante pour les cybercriminels. Un jackpot à décrocher :-)

Selon ce rapport, sévit un nouveau malware du nom de Citadel, dont le but est, spécifiquement, de s'attaquer aux gestionnaires de mots de passe. Ce trojan hautement furtif aurait déjà infecté des millions d'ordinateurs, selon Big Blue.

Très furtif, car il ne fait absolument rien tant que l'utilisateur d'une machine infectée ne le déclenche pas sans le savoir, en ouvrant son gestionnaire de mots de passe. Ce n'est qu'à ce moment que Citadel devient un keylogger  puis il se rendort. Cette furtivité fait que l'utilisateur a fort peu de chance de s'apercevoir qu'il est infecté.

D'après Big Blue, les gestionnaires de mots de passe visés par Citadel sont Personal.exe (neXus Personal Security Client), PWsafe.exe (Password Safe), and KeePass.exe (KeePass). Mais il n'y a aucune raison pour que cette liste soit limitative.

Regin : Un outil d’espionnage de pointe pour une surveillance furtive

Soumis par fredericmazue le
Image
Image
Image

Selon l'éditeur de solutions de sécurité Symantec, un malware complexe, connu sous le nom de Regin, a été utilisé dans le cadre de campagnes d’espionnage systématique envers des cibles internationales depuis au moins 2008. Trojan de type backdoor, Regin est un malware complexe dont la structure suppose des compétences techniques rarement vues. Avec un grand nombre de fonctionnalités qui s’adaptent selon la cible, il permet à ses commanditaires d’opérer une surveillance massive et a été utilisé dans des opérations contre des organisations gouvernementales, des opérateurs d’infrastructures, des entreprises, des scientifiques et des individus.

Toujours selon Symantect, il est probable que son développement ait pris plusieurs mois, voire plusieurs années, et ses auteurs ont tout fait pour assurer sa discrétion. Ses capacités ainsi que le niveau de ressources derrière Regin indiquent qu’il s’agit de l’un des principaux outils de cyber espionnage utilisé par un état.

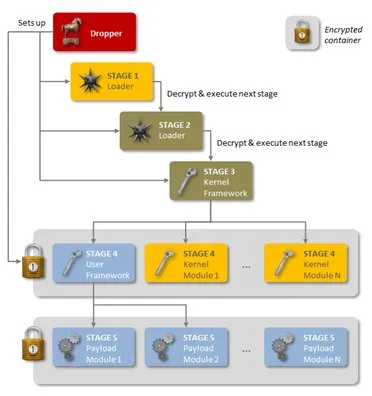
Comme décrit dans le livre blanc publié par Symantec, Backdoor.Regin est une menace en différentes phases, chacune d’entre elles étant dissimulée et chiffrée, à l’exception de la première. L’exécution de la première étape génère un effet domino de déchiffrement et de chargement de la phase suivante. Chaque étape individuelle fournit peu d’informations sur l’ensemble de la menace. Seule la réalisation de l’ensemble permet l’analyse et la compréhension de la menace.


Les cinq étapes de Regin

Regin utilise également une approche modulaire, lui permettant de charger des fonctionnalités adaptées selon la cible. Cette approche modulaire a déjà été vue dans des familles de malwares sophistiqués tels que Flamer et Weevil (TheMask), alors que l’architecture en plusieurs étapes est similaire à celle observé dans Duqu/Stuxnet.

Déroulé et profil des cibles

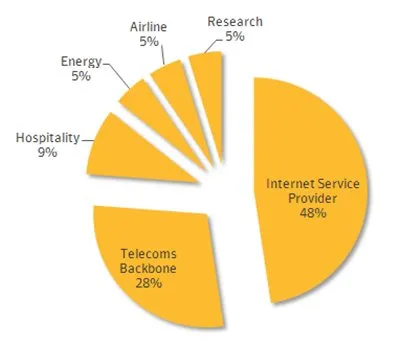
Les infections par Regin ont été observées dans différents types d’organisations entre 2008 et 2011, date à laquelle il a été brutalement retiré. Une nouvelle version du malware a refait surface à partir de 2013. Les cibles incluent des entreprises privées, des organisations gouvernementales et des instituts de recherche. Alors que près de la moitié des infections concerne des adresses appartenant à des fournisseurs de services Internet, les cibles de ces infections étaient les clients de ces sociétés plutôt que les sociétés elles-mêmes. De la même manière, les attaques contre des entreprises de télécommunications visaient l’accès aux appels passant par leurs infrastructures.


Les infections par Regin confirmées, par secteur d’activité

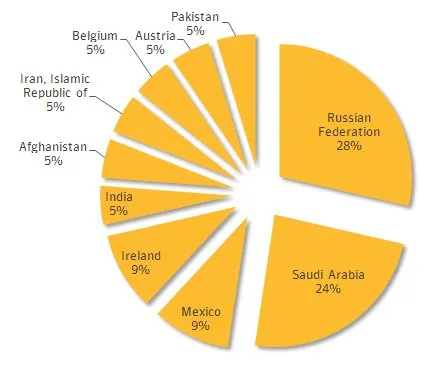
La géographie des infections est également diverse, et concerne principalement dix pays. 


Les infections par Regin confirmées, par pays

Vecteur d’infection et charges utilesLe vecteur d’infection varie selon les cibles et aucun vecteur reproductible n’a été identifié à l’heure où ce rapport a été rédigé. Symantec estime que certaines cibles ont été leurrées vers la visite de fausses versions de site Internet bien connus, et que la menace s’est installée via un navigateur web ou lors de l’exploit d’une application. Sur un ordinateur, les fichiers log montraient que Regin venait de Yahoo ! Instant Messenger via une faille non confirmée.

Regin utilise une approche modulaire, donnant ainsi une certaine flexibilité à ses commanditaires et opérateurs qui peuvent ainsi adapter ses fonctionnalités selon les cibles individuelles et les besoins. Certaines charges utiles sont particulièrement avancées et laissent supposer un haut degré d’expertise dans des secteurs bien précis: une preuve supplémentaire du niveau de ressources dont ont bénéficié les auteurs de Regin.

Regin comporte des douzaines de charges utiles. Ses capacités de base incluent plusieurs fonctionnalités de Remote Access Trojan (RAT), telles que la capture d’écrans, la prise de contrôle de la souris, le vol de mots de passe, la surveillance du trafic réseau et  la restauration de fichiers supprimés.Des modules de charge utile plus spécifiques et avancés ont également été découverts, tels que le monitoring de trafic de serveur web Microsoft IIS et l’aspiration du trafic des contrôleurs des stations de téléphonie mobile.Furtivité

Les développeurs de Regin ont fourni des efforts considérables pour le rendre indétectable. Son caractère discret semble indiquer une utilisation lors de campagnes d’espionnage qui ont duré plusieurs années. Même lorsque sa présence est détectée, il est très difficile de déterminer précisément ses actions. Symantec n’a été en mesure d’analyser les charges utiles qu’après déchiffrement des échantillons de fichiers.

Regin présente plusieurs fonctionnalités de furtivité, notamment des capacités anti-forensics, un système de fichiers virtuel chiffré unique, un chiffrement alternatif sous la forme d’une variante de RC5, qui n’est pas communément utilisé. Regin utilise de multiples moyens sophistiqués pour communiquer avec l’attaquant, notamment via ICMP/ping qui intègre des commandes dans les cookies http, via des protocoles TCP et UDP sur mesure.

Conclusions

Regin est une menace hautement complexe qui a été utilisée dans la collecte systématique de données ou lors de campagnes de renseignements. Le développement et l’opération de ce malware ont certainement demandé des investissements financiers et en temps importants, laissant supposer qu’un état en est le commanditaire. Sa conception en fait un outil hautement adapté pour des opérations de surveillance persistantes et à long terme contre ses cibles.

La découverte de Regin met en lumière l’importance des investissements pour le développement d’outils informatiques à des fins de renseignement. Symantec estime que de nombreuses composantes de Regin restent à découvrir et que des fonctionnalités et des versions supplémentaires existent. Symantec continue son travail d’analyse et publiera les mises à jour de ses recherches. 
60 % des attaques sur Android ciblent les comptes bancaires

Soumis par fredericmazue le

Selon l'enquête « Mobile CyberThreats » réalisée par Kaspersky Lab et INTERPOL entre août 2013 et juillet 2014, 60% des attaques ciblant les terminaux Android ont pour but de dérober l’argent des utilisateurs. Si les cybercriminels visent principalement des utilisateurs en Russie, l’Ukraine, l’Espagne, le Royaume-Uni, le Vietnam, la Malaisie, l’Allemagne, l’Inde et la France ont également subi des attaques.

Plus de 588 000 utilisateurs Android à travers le monde ont été confrontés à des malwares financiers – Trojans SMS ou bancaires – au cours de la période étudiée, soit six fois plus que durant la période équivalente, 12 mois auparavant.

Globalement, 57,08 % de l’ensemble des incidents signalés concernaient des attaques utilisant des malwares de la famille Trojan-SMS. Ces programmes malveillants sont conçus pour envoyer des messages à des numéros surtaxés à l’insu du propriétaire de l’appareil. La Russie a été la cible du plus grand nombre d’attaques Trojan-SMS, ce pays représentant 64,42 % des cas détectés par les produits de Kaspersky Lab. Environ un quart des attaques Trojan-SMS ont été détectées dans les pays suivants :

  • Kazakhstan (5,71 %)
  • Ukraine (3,32 %)
  • Espagne (3,19 %)
  • Royaume-Uni (3,02 %)
  • Vietnam (2,41 %)
  • Malaisie (2,3 %)
  • Allemagne (2 %)
  • Inde (1,55 %)
  • France (1,32 %)

Par ailleurs, 1,98 % des attaques employaient un malware de type Trojan-Banker qui, combiné à un Trojan-SMS, peut voler les données de carte bancaire ainsi que les noms et mots de passe des utilisateurs de services de banque en ligne. La Russie vient également en tête de liste des cibles avec 90,58 % des attaques Trojan-Banker détectées. Les neuf pays suivants (Kazakhstan, Ukraine, Bélarus, Etats-Unis, Lituanie, Azerbaïdjan, Bulgarie, Allemagne, Ouzbékistan) n’ont tous subi qu’un nombre relativement faible d’attaques.

« Une infection réussie par un Trojan-Banker peut permettre à un cybercriminel d’accéder à tous les comptes bancaires de sa victime, alors qu’un Trojan-SMS doit contaminer des dizaines voire des centaines d’appareils pour dégager un bénéfice lucratif. En outre, tous les utilisateurs ne se servent pas aujourd’hui d’applications mobiles de banque en ligne. C’est ce qui explique l’existence d’une telle différence entre le nombre d’attaques Trojan-SMS et Trojan-Banker enregistrées par nos produits. » souligne Roman Unuchek, senior virus analyst chez Kaspersky Lab.

Un smartphone Android qui embarque un malware d'usine

Soumis par fredericmazue le
Image

L'éditeur de solutions de sécurité G Data affirme avoir découvert un malware installé en usine dans un smartphone Android fabriqué par la société chinoise Star. Le modèle concerné est le N9500. Un smartphone 4 coeurs vendu en ligne à des prix attractifs oscillant entre 130 et 165 euros.

Le malware est le cheval de Troie Android.Trojan.Uupay.D. Il se cache derrière une fausse application Play Store. L'utilisateur ne voit que l'icône Play Store de ce malware, l'ensemble de son fonctionnement étant évidemment silencieux.

Le malware est particulièrement malfaisant selon G Data : "Les possibilités qu’offre ce programme d’espionnage sont presque illimitées. Les cybercriminels peuvent tout simplement prendre le contrôle du smartphone qui ajoute : " Difficile de savoir qui réceptionne les données et les utilise".

Sauf à être capable de changer la ROM du smartphone, ce malware ne peut pas être désinstallé, puisqu'il est intégré au firmware. En outre il s'opposerait aux mises à jour de l'OS qui risqueraient de l'écraser.

1,2 million de nouvelles nuisances sous Android en 2013

Soumis par fredericmazue le
Image
Image

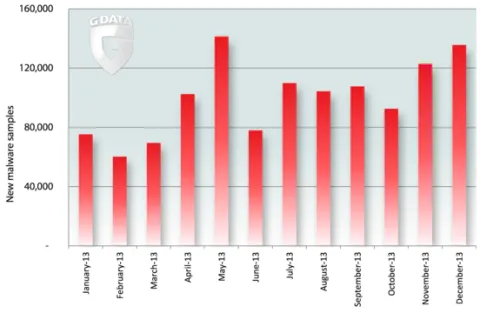
Plus de 877 millions de smartphones et de tablettes Android ont été vendus l’année passée selon Gartner. Le nombre de programmes malveillants ciblant ces appareils a lui aussi progressé. Le G Data Mobile MalwareReport fait état de 1,2 million de codes nuisibles pour l’année 2013. Les programmes indésirables qui affichent des publicités ou espionnent l’utilisateur sont en fortes croissances. À l’inverse, les arnaques aux SMS surtaxés tendent à diminuer compte tenu des nouveaux mécanismes de sécurité intégrés dans les nouvelles versions Android.

« En 2013, nous connaissons un nouveau record avec 1,2 million de programmes malveillants sur Android. L’industrie du cybercrime excelle dans le vol de données personnelles, très lucratives sur certains marchés. » explique Eddy Willems, G Data Security Evangelist. « 2014 sera pour les criminels une année placée sous le signe du vol de données, car les attaques aux SMS surtaxés ne sont plus rentables grâce aux mécanismes de sécurité intégrés dans Android 4.2. Ainsi, les attaques vers des plateformes ou des monnaies digitales telles que le Bitcoin seront beaucoup plus intéressantes pour les cybercriminels pour tout ce qui est mobile. »

672.940 nouvelles applications malveillantes pour Android au second semestre 2013

En comparaison avec le premier semestre 2013, le nombre de nuisances sur Android a augmenté de 30% au second semestre.  Par rapport à l’année 2012, les criminels ont produit 460 % d’applications malveillantes supplémentaires atteignant le nombre de 1 199 758.

Les chevaux de Troyes dominent
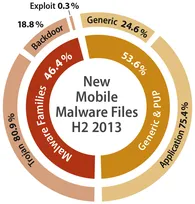
Huit applications malveillantes sur dix sont des chevaux de Troyes. Les cybercriminels les conçoivent dans le but de voler des données personnelles et les revendre sur le blackmarket.

Les PUP (Logiciels potentiellement indésirables) sont également problématiques.  Détectés par la reconnaissance générique, ils constituent plus de la moitié des applications malveillantes du deuxième semestre 2013.  Parmi eux, on compte des applications qui ne sont pas à proprement parler malicieuses : elles se manifestent par des pages publicitaires ou espionnent les habitudes de navigation de l’utilisateur.

Prévisions pour 2014
Les SMS frauduleux se raréfient : les attaques utilisant les SMS surtaxés vont perdre de l’importance. La version Android 4.2 intégrant un mécanisme de sécurité plus efficace, les cybercriminels devraient se concentrer sur d’autres techniques d’attaque.
Monnaie virtuelle en ligne de mire : des codes nuisibles sous Android, spécialement conçus pour voler les données Bitcoin, ou autres, contenues sur les smartphones et tablettes, devraient apparaître.
Les plateformes pour cible : les appareils mobiles jouent un rôle croissant dans l’authentification des paiements en ligne. Des attaques ciblant ces systèmes sont à prévoir.

Le G Data Mobile MalwareReport complet est consultable en ligne : https://www.gdata.fr/uploads/media/GData_MobileMWR_H2_2013_EN.pdf

Qadars : un cheval de Troie bancaire

Soumis par fredericmazue le

Le laboratoire de recherche d'ESET implanté à Montréal a détecté un logiciel malveillant sous forme d'un cheval de Troie bancaire très actif, baptisé Qadars. Ce code malveillant cible principalement les utilisateurs de différents pays dont la France, les Pays-Bas, l'Italie, le Canada, l'Inde et l'Australie. Qadars utilise une grande variété de "WebInjects", c'est à dire d'injection de contenu HTML et/ou JavaScript dans une page.

Certaines injections intègrent des composants destinées aux mobiles sous Android qui sont capables de contourner les systèmes d'authentification à deux facteurs de la banque en ligne afin d'avoir accès au compte bancaire de l'utilisateur. Le cheval de Troie identifie les utilisateurs dans des régions spécifiques et utilise des fichiers de configuration d'injections web adaptés aux banques les plus couramment utilisés par les victimes, ce qui le rend beaucoup plus efficace. « Le malware a été observé par ESET lors des six derniers mois et nous pouvons confirmer qu'il est constamment mis à jour », indique Jean-Ian Boutin, chercheur chez ESET Canada.

Détecté comme Win32/Qadars, le malware utilise un schéma « Man-in-the-Browser » pour effectuer la fraude financière. Le virus s'injecte dans les processus du navigateur (Firefox ou Internet Explorer) et est capable d'insérer du contenu dans les pages consultées par l'utilisateur. Certaines des injections sont très sophistiquées et peuvent effectuer des opérations automatiquement et contourner les systèmes d'authentification à deux facteurs mis en œuvre par les banques.

« Le contenu peut revêtir plusieurs formes, mais il possède généralement une aptitude à récolter des informations d'identification de l'utilisateur ou à manipuler le code JavaScript afin de tenter des  transferts d'argent automatiques,  sans que l'utilisateur s'en aperçoive et sans son consentement », explique Jean- Ian Boutin. « Les fichiers de configuration des "WebInjects"  du malware Qadars changent fréquemment et ciblent des organismes spécifiques. Pour maximiser leur succès, les auteurs de ces logiciels malveillants essaient d'infecter les utilisateurs dans des régions spécifiques du monde » , ajoute Jean- Ian Boutin.

ESET a commencé à détecter ce malware mi mai 2013 et a constaté que les premières vagues d'infection se sont produites fin juin. Des vagues qui n'auraient été que des phases de test car elles sont été suivies de quelques semaines de quasi inactivité, comme si les auteurs de malware le mettaient au point.

Qadars serait entré en production, si l'on peut dire, en novembre dernier, et il est en constate évolution. Son premier numéro de version, incorporé dans on exécutable était 1.0.0.0.Il est désormais 1.0.2.7, toujours selon ESET.

Plus d'informations : www.livesecurity.com

Java.Tomdep : un nouveau malware qui cible les serveurs Apache Tomcat

Soumis par fredericmazue le

Symantec rapporte avoir découvert un nouveau type de ver qui cible les serveurs d'applications Apache Tomcat. Un malware atypique car il ne s'en prend pas aux visiteurs du site qu'il infecte, du moins pour le moment.

Java.Tomdep est une servlet qui ne crée pas de page web, mais se comporte comme un bot IRC. En tant que tel, il est prêt à exécuter des commandes que l'administrateur du botnet lui enverrait, et son 'travail' serait alors de provoquer des déni de service au moyen de flooding UDP.

En plus de cela, il chercherait à se répandre sur d'autres serveurs Tomcat, tout simplement en essayant des paires nom d'utilisateur/mot de passe faibles.

Car aussi incroyable que cela puisse paraître, des administrateurs systèmes utiliseraient encore couramment des paires telles que admin/admin, admin/password, ou tomcat/tomcat.

Quand un login, fonctionne le ver s'uploade alors sur le serveur attaqué.

Microsoft ouvre un centre de lutte contre la cybercriminalité

Soumis par fredericmazue le

Microsoft vient d'annoncer l'ouverture d'un centre dédié à la lutte contre la cybercriminalité. Ce centre est basé à Redmond. Y travailleront des employées Microsoft, bien sûr, mais également des experts en cybercriminalité de diverses provenances Parmi ces experts, se trouveront d'anciens cybercriminels repentis qui viendront faire bénéficier le centre de leur expérience.

Au-delà de la lutte contre les virus, trojans et autres  malwares, ce centre luttera aussi contre la pédophilie Internet et contre toutes formes de trafic humain.