adware

Les adwares continuent d’être la plus grande menace sur Android d'après Avast

Soumis par fredericmazue le

Avast alerte sur les adwares (logiciels publicitaires), qui constituent selon cette entreprse la plus importante menace sur les téléphones et tablettes Android en 2021. Ainsi, sur les cinq premiers mois de l’année, 45 % des menaces mobiles sont des adwares. Les fausses applications arrivent en deuxième position avec 16 % et les chevaux de Troie bancaires en troisième avec 10 %. Les autres types de logiciels malveillants incluent ceux pour les téléchargements, les logiciels espions et les lockers / ransomwares mobiles.

Fonctionnement et types d’adwares

L'adware affiche des publicités intrusives et incite les utilisateurs à les télécharger en se faisant passer pour des applications légitimes. Un exemple récent d'adware largement répandu est le regroupement HiddenAds, signalé pour la dernière fois par Avast en octobre 2020. Avast a vu deux principaux types de logiciels publicitaires :

  • Le « traditionnel » qui rassemble des applications de jeux, de photos et d'autres applications grand public qui semblent attrayantes, pour inciter les utilisateurs à les télécharger, puis ils sont spammés avec des publicités à l'intérieur et à l'extérieur de l'application ;
  • La « fraude publicitaire » qui lance des activités malveillantes en arrière-plan une fois téléchargée et affiche des publicités hors contexte ou dans les notifications, ou encore utilise d'autres techniques publicitaires agressives.

La protection contre les adwares est primordiale car ils diffusent également des publicités au contenu malveillant. En cas de fraude publicitaire, un fichier crypté peut être téléchargé automatiquement avec l'application, ce qui déclenche des clics sur les publicités à l'insu des utilisateurs ou les abonne à des services premium.

Fausses applications et chevaux de Troie bancaires

La deuxième menace mobile la plus répandue comprend les fausses applications qui semblent parfois légitimes, par exemple une application de traçage Covid-19 digne de confiance ou encore un AdBlocker, une menace mobile que les chercheurs Avast ont observée au cours des premiers mois de 2021. Les fausses applications peuvent contenir des fonctionnalités destinées à espionner l'utilisateur, l'exposer à des publicités ou à d'autres activités malveillantes.

Les chevaux de Troie bancaires, ou « Bankers », opèrent de manière furtive afin de gagner la confiance des utilisateurs qui téléchargent l'application et de voler leurs données bancaires. Les chevaux de Troie bancaires se déguisent en véritables applications pour accéder aux coordonnées bancaires des utilisateurs et les incitent à les donner en se faisant passer pour une application bancaire légitime en imitant l'écran officiel de connexion ou en fournissant un écran de connexion générique avec le logo de la banque.

« Aujourd'hui, notamment depuis la pandémie, les smartphones et appareils connectés sont devenus plus que nos compagnons au quotidien, et cela peut être un véritable désagrément ou même un risque grave pour la sécurité si un téléphone et les données qu'il contient sont exposés à des logiciels malveillants », explique Ondrej David, analyste des menaces mobiles chez Avast. « Les logiciels malveillants mobiles et publicitaires en particulier se dévoilent souvent sous la forme d'une application de jeu ou de divertissement qui semble inoffensive. Cependant et les utilisateurs l’ignorent, est que leur appareil effectue des activités malveillantes en arrière-plan. »

Avast donne les conseils suivants pour se prémunir des logiciels malveillants mobiles :

  • Ne téléchargez des applications que depuis les stores d'applications officiels, comme Google Play, car ils ont mis en place des mesures de sécurité pour vérifier les applications avant que les développeurs ne les téléchargent, ou directement depuis le site Web officiel de l'application pour une assurance supplémentaire ;
  • Vérifiez les évaluations des applications, car les applications publicitaires ont de nombreuses évaluations 5 étoiles et 1 étoile. Les critiques citent souvent une faible fonctionnalité et/ou des publicités excessives ou sont trop enthousiastes et positives ;
  • Examinez attentivement les autorisations demandées par une application avant de la télécharger. Si elle demande l'accès à des données dont elle n'a pas besoin pour fonctionner, considérez cela comme un avertissement ;
  • Utilisez une solution antivirus puissante sur votre téléphone pour identifier et arrêter toute tentative d'attaque.

Android visé par un nouveau malware particulièrement dangereux

Soumis par fredericmazue le
Image

Google l'a dit et répété : ne téléchargez pas d'applications pour votre smartphone Android en dehors du Play Store. Les applications provenant de magasins tiers peuvent abriter des logiciels malveillants.

En l'occurrence, la société de sécurité Lockout vient de révéler l'existence d'un nouveau malware Android particulièrement dévastateur.

Ce malware se présente sous la forme de fausses applications populaires, dont, parmi d'autres : Candy Crush, Facebook, GoogleNow, NYTimes, Okta, Snapchat, Twitter, WhatsApp.

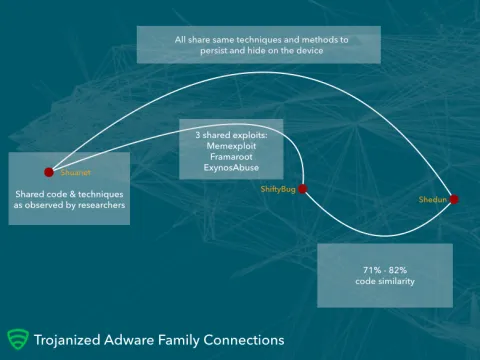
Ce malware, qualifié d'adware trojanisé par Lockout, est identifié en au moins 3 grandes familles : Shuanet, ShifttyBug (aussi connu sous le nom Kemoge) et Shedun. Les codes de ces familles de malwares présentent de grandes similitudes entre eux. Dans tous les cas de figure, ces applications diffusent des publicités aussi indésirables qu'envahissantes, mais ne s'arrêtent hélas pas là.

Le malware parvient en effet à rooter les terminaux sur lesquels il est installé. Gagnant ainsi tous les privilèges, il peut servir à tout : backdoors, vols de données, effacements de fichiers, installation d'autres applications, etc. De plus il est impossible à l'utilisateur de base de s'en débarrasser autrement qu'en achetant un autre smartphone, même un reset d'usine restant sans effet sur sa présence.

"Parce que les composants de l'adware rootent le terminal et s'installent eux-mêmes comme des applications système, ils sont pratiquement impossibles à supprimer, forçant souvent les victimes à remplacer leurs terminaux afin de revenir à la normale" explique Lockout.

Le seul moyen de se débarrasser de ce malware est de flasher le smartphone. Le plus simple est donc de ne pas l'inviter sur votre appareil en téléchargeant des applications depuis des magasins tiers.

Lockout affirme avoir recensé 20 000 de ces applications frauduleuse imitant des applications légitimes.

OS X : la moitié des malwares sont des adwares

Soumis par fredericmazue le

Selon l'éditeur de solutions de sécurité Bitdefender, les adwares intrusifs et les PUP/PUA comptaient pour près de la moitié des menaces sous Mac OS X , aux États-Unis (46%) et en Allemagne (45%), et atteignaient une large majorité au Danemark (61%), en Roumanie (58%) et en France (55.1%), sur le premier semestre 2015.

Selon l'éditeur, la moitié des utilisateurs sous Mac OS se plaignent régulièrement des adwares et autres PUA/PUP (applications/programmes potentiellement indésirables), qui détériorent l'expérience utilisateur et peuvent poser des problèmes de sécurité. Les adwares sont installés sur les machines le plus souvent à l'insu des utilisateurs, pendant qu'ils surfent sur Internet, ou lorsqu'ils installent un programme. Une fois installé, l'adware peut modifier les résultats de recherche de l'utilisateur et lancer de nombreuses fenêtres pop-up affichant de la publicité.

L'adware peut également ouvrir ou rediriger l'utilisateur vers des pages Web qu'il n'a pas souhaité visiter. Le but principal est de gagner de l'argent en affichant une quantité phénoménale de publicité, mais les adwares peuvent aussi être très curieux et s'insérer plus en profondeur dans la machine de l'utilisateur. Ainsi, ils peuvent agir en tant que keylogger (enregistreur de frappes au clavier) et intercepter le trafic en réalisant des attaques man-in-the-middle, toujours selon Bitdefender.

« Même pour un utilisateur doté de connaissances techniques, supprimer manuellement les adwares et PUA/PUP est un vrai casse-tête qui demande parfois de redémarrer jusqu'à cinq ou six fois la machine, cela malgré les efforts d'Apple pour intégrer les dernières mesures nécessaires dans sa FAQ, » explique Bülent Duagi, Chef de produits Bitdefender pour Mac et iOS.

« Les adwares et autres PUA/PUP deviennent un problème important sur Mac. Certains acteurs en ont pleinement conscience, à l'instar d'AV-TEST qui inclura prochainement un test de reconnaissance des logiciels indésirables pour les solutions dédiées à Mac OS X, ou encore de Google qui a annoncé une amélioration de ses standards de sécurité pour supprimer de ses services les injecteurs de publicités indésirables, » ajoute Gauthier Vathaire, Chef de produits Bitdefender B2C en France.

Un outil anti-malware pour le navigateur Google Chrome

Soumis par fredericmazue le

C'est une bonne idée de la part de Google : fournir un outil anti-malware pour son navigateur Chrome, sous Windows uniquement pour l'instant.

Cet outil s'adresse aux utilisateurs qui ont déjà éprouvé le désagrément de voir la page d'accueil de leur navigateur changée à l'insu de leur plein gré, de voir leurs recherches redirigées vers des services suspects, ou d'être envie de popups.

Cet outil n'est pas un anti-virus à proprement parler, et encore moins une protection en temps réel de votre machine. Il ne répare que le navigateur Chrome, et se faisant, il doit être compris comme effectuant un reset d'usine. Cet outil n'empêche en aucun cas les malwares de s'implanter sur votre machine.

Ces réserves faites, cet outil est une bonne idée

Threatdata : un antivirus signé Facebook

Soumis par fredericmazue le

Garder Internet libre de menaces est un énorme défi qui n'a jamais été plus important nous dit Facebook dans un billet qui annonce ThreatData, un système de chasse aux malwares en ligne.

ThreatData est un framework qui tente de résoudre le problème du large éventail de menaces existantes et des énormes différences qui existent entre elles.

D'après Facebook, ThreahtData est capable de stocker n'importe quelle menace venant dans un format arbirtraire, et de rendre les informations accessibles aussi bien pour la protection en temps réel que pour l'analyse à long terme. ThreatData utilise en outre un système de géolocalisaton des IP pour matérialiser la provenance des menaces.

Les données sont stockées dans un format unifié baptisé ThreatDatum, et stockées grâce aux deux technologies cloud du réseau social : Hive et Scuba.

Pour Mark Hammel, ThreatData est un super anti-virus, bien supérieur (forcément... :-) aux anti-virus que l'on trouve sur les postes individuels. "Nous avons et capable de détecter des adwares et des malwares sur les ordinateurs de personnes venus nous rendre visite, alors que leur anti-virus n'ne avaient pas été capables." souligne-t-il.

Le Botnet ZeroAccess a été la principale menace ce trimestre

Soumis par fredericmazue le

FortiGuard Labs a observé, au cours de la période du 1er Janvier au 31 Mars 2013, que le botnet ZeroAccess générant des Bitcoins, a été la principale menace de ce trimestre d’après les données recueillies par les boitiers FortiGate situés à travers le monde. Fortinet a publié le rapport établi par FortiGuard Labs, rapport qui livre également une analyse des cyber-attaques de la Corée du Sud ainsi que deux nouvelles variantes d’adware sur les appareils Android au cours des 90 derniers jours. 

ZeroAccess ne montre aucun signe de ralentissement

“Au premier trimestre 2013, nous avons vu les propriétaires du botnet ZeroAccess assurer et augmenter le nombre de bots sous son contrôle,” déclare Richard Henderson, stratégiste de sécurité et chercheur en menaces au sein de FortiGuard Labs de Fortinet. “Au cours des derniers 90 jours, les propriétaires de ZeroAccess ont envoyé à leurs hôtes infectés 20 mises à jour logicielles.” 

Selon les rapports des dispositifs FortiGate à travers le monde, ZeroAccess est la principale menace en matière de botnets que l’équipe a observé. ZeroAccess est principalement utilisé pour la fraude par clic et la création de Bitcoins. La valeur de la monnaie électronique, décentralisée et basée sur l’open source, continue à exploser, ce qui signifie probablement que la somme d’argent  qui est générée par ZeroAccess se chiffre en millions de dollars ou plus. 

“Comme la popularité et la valeur de Bitcoin augmente, nous pourrions voir d’autres propriétaires de botnets tenter de les utiliser à l’identique ou pour perturber le marché des Bitcoins,” poursuit Henderson. 

En Mars et Avril, Mt. Gox, la plus grande bourse d’échange Bitcoin du monde, a lutté contre une attaque continue par déni de services distribués  (DDoS) visant à déstabiliser la devise et/ou à en profiter. L’analyse de ZeroAccess par FortiGuard Labs, qui peut charger des modules DDoS sur les machines infectées, révèle que le botnet ne dispose pas actuellement d’un module DDoS attaché à son arsenal. Ceci indique que d’autres propriétaires de botnets tentent de profiter des fluctuations de la devise Bitcoin. 

Le développement de nouvelles infections ZeroAccess est resté régulier au cours des 90 derniers jours. Depuis Août 2012, FortiGuard Labs surveille activement ZeroAccess, et l’équipe a constaté une croissance quasiment linéaire en matière de nouvelles infections. Plus récemment, l’équipe a noté 100 000 nouvelles infections par semaine et près de 3 millions d’adresses IP uniques rapportant des infections. On estime que ZeroAccess pourrait générer à ses propriétaires jusqu’à 100 000$ par jour en recettes publicitaires frauduleuses. 

L’attaque Wiper touche les entreprises sud coréennes

Une attaque massive de malwares ciblant les institutions financières et réseaux de télévision Sud Coréens en Mars a causé d’énormes dommages, détruisant des milliers de disques durs. FortiGuard Labs, s’appuyant sur son partenariat avec les secteurs publics et privés en Corée du Sud, a découvert des informations relatives à la nature de l’attaque et à la façon dont le malware s’est propagé. La recherche de l’équipe montre que les assaillants ont réussi à reprendre le contrôle des systèmes de gestion des correctifs et utiliser la nature fiable de ces systèmes pour distribuer des malwares dans les réseaux de leurs cibles. Le nettoyage et la remise en état continuent, et les coupables responsables de ces faits restent non identifiés. 

Deux nouvelles variantes d’adware se propageant sur les appareils Android

Deux nouvelles variantes d’adware sur les appareils Android, Android.NewyearL.B et Android.Plankton.B, ont provoqué un grand nombre d’infections mondiales au cours des 90 derniers jours. 

“Les nouveaux kits de publicité que nous avons observé indiquent que les auteurs font de leur mieux  pour éviter la détection,” déclare David Maciejak, chercheur sénior de FortiGuard Labs chez Fortinet. “Il est également possible que Newyear et Plankton soient créés par le même auteur, mais maintenus distincts afin de générer plus d’infections.”

Les deux  malwares sont intégrés dans diverses applications et peuvent afficher des publicités, pister les utilisateurs à travers le numéro IMEI du téléphone et modifier l’écran du téléphone. 

“La forte augmentation d’adware sur Android peut très vraisemblablement être attribuée aux utilisateurs qui croient installer des applications légitimes contenant un code embarqué d’adware,” déclare Guillaume Lovet, Responsable Senior à FortiGuard Labs. “Cela indique que quelqu’un ou un groupe a été capable de monétiser ces infections, probablement par le biais de programmes illicites d’affiliation publicitaires.” 

Les utilisateurs peuvent se protéger en prêtant une attention particulière aux droits demandés par l’application au moment de l’installation. Il est également recommandé de télécharger des applications mobiles qui ont été très bien notées et vérifiées.


Les programmes d’espionnage et de vol de données en hausse

Soumis par fredericmazue le

G Data annonce avoir identifié, au cours du premier semestre 2010 identifié, 1.017.208 nouveaux logiciels malveillants, soit une augmentation de 51 % par rapport au premier semestre 2009. Une croissance forte qui devrait conduire à l’apparition de plus de 2 millions de nouveaux codes nuisibles sur l’ensemble de l’année 2010. Si la tendance générale est à la hausse, toutes les familles de virus ne suivent pas cette croissance. Les adwares (logiciels publicitaires) en baisse sont remplacés par des spywares (logiciels espions) en augmentation. La collecte et le vol de données personnelles s’affirme comme l’une des principales activités des cybercriminels.

Les cybercriminels conçoivent et distribuent toujours plus de programmes nuisibles. Dans son rapport de sécurité semestriel, le G Data SecurityLabs constate qu’il est déjà apparu durant le premier semestre 2010 plus de nouveaux malwares que ceux créés sur toute l’année 2008.


Une forte croissance qui se veut aussi plus structurée. Les développements se réalisent aujourd’hui principalement sur des logiciels de vol de données. Ainsi, les logiciels espions (spywares) ont connu une augmentation de 51 % comparé au deuxième semestre 2009. Cette catégorie, avec les enregistreurs de frappes et les chevaux de Troie bancaire, occupe maintenant une place prépondérante.

Les cybercriminels souhaitent un retour sur investissement rapide et pour cela toutes les solutions sont envisagées. Les ransonwares (logiciels de chantage qui cryptent les données d’un utilisateur et l’invite à payer pour le décryptage) et les faux logiciels antivirus payants, qui sont des solutions rapides pour gagner de l’argent,  ont ainsi été multipliés par 10 par rapport à l’année 2009.

Les programmes malveillants pour Windows constituent la quasi-totalité des menaces. 99,4 % des nouveaux programmes malveillants sont écrits pour les systèmes d'exploitation de  Microsoft. Les codes nuisibles pour les dérivés Unix et le langage Java connaissent une augmentation notable mais restent cantonnés à 0,6 % des dangers.

Site : www.gdata.fr