SMS

1,2 million de nouvelles nuisances sous Android en 2013
Soumis par fredericmazue le
Image
Image

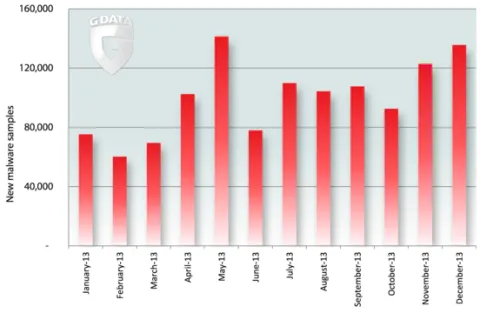
Plus de 877 millions de smartphones et de tablettes Android ont été vendus l’année passée selon Gartner. Le nombre de programmes malveillants ciblant ces appareils a lui aussi progressé. Le G Data Mobile MalwareReport fait état de 1,2 million de codes nuisibles pour l’année 2013. Les programmes indésirables qui affichent des publicités ou espionnent l’utilisateur sont en fortes croissances. À l’inverse, les arnaques aux SMS surtaxés tendent à diminuer compte tenu des nouveaux mécanismes de sécurité intégrés dans les nouvelles versions Android.

« En 2013, nous connaissons un nouveau record avec 1,2 million de programmes malveillants sur Android. L’industrie du cybercrime excelle dans le vol de données personnelles, très lucratives sur certains marchés. » explique Eddy Willems, G Data Security Evangelist. « 2014 sera pour les criminels une année placée sous le signe du vol de données, car les attaques aux SMS surtaxés ne sont plus rentables grâce aux mécanismes de sécurité intégrés dans Android 4.2. Ainsi, les attaques vers des plateformes ou des monnaies digitales telles que le Bitcoin seront beaucoup plus intéressantes pour les cybercriminels pour tout ce qui est mobile. »

672.940 nouvelles applications malveillantes pour Android au second semestre 2013

En comparaison avec le premier semestre 2013, le nombre de nuisances sur Android a augmenté de 30% au second semestre.  Par rapport à l’année 2012, les criminels ont produit 460 % d’applications malveillantes supplémentaires atteignant le nombre de 1 199 758.

Les chevaux de Troyes dominent
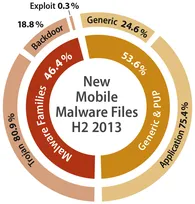
Huit applications malveillantes sur dix sont des chevaux de Troyes. Les cybercriminels les conçoivent dans le but de voler des données personnelles et les revendre sur le blackmarket.

Les PUP (Logiciels potentiellement indésirables) sont également problématiques.  Détectés par la reconnaissance générique, ils constituent plus de la moitié des applications malveillantes du deuxième semestre 2013.  Parmi eux, on compte des applications qui ne sont pas à proprement parler malicieuses : elles se manifestent par des pages publicitaires ou espionnent les habitudes de navigation de l’utilisateur.

Prévisions pour 2014
Les SMS frauduleux se raréfient : les attaques utilisant les SMS surtaxés vont perdre de l’importance. La version Android 4.2 intégrant un mécanisme de sécurité plus efficace, les cybercriminels devraient se concentrer sur d’autres techniques d’attaque.
Monnaie virtuelle en ligne de mire : des codes nuisibles sous Android, spécialement conçus pour voler les données Bitcoin, ou autres, contenues sur les smartphones et tablettes, devraient apparaître.
Les plateformes pour cible : les appareils mobiles jouent un rôle croissant dans l’authentification des paiements en ligne. Des attaques ciblant ces systèmes sont à prévoir.

Le G Data Mobile MalwareReport complet est consultable en ligne : https://www.gdata.fr/uploads/media/GData_MobileMWR_H2_2013_EN.pdf

Le nexus 5 vulnérable à des attaques par SMS

Soumis par fredericmazue le

Le problème a été mis en évidence lors de la DefCamp Security Conference par Bogdan Alecu, administrateur système à la société Levi9.

Le Nexus 5 peut se retrouver en situation de déni de service à la suite d'envoi en masse de SMS de classe 0, ou Flash SMS. De tels messages ne sont pas automatiquement stockés dans le smartphone, mais restent affichés à l'écran. Le destinataire, lorsqu'il en prend connaissance peut les stocker à ce moment, où les détruire.

Des SMS de classe 0 envoyés en masse au Nexus 5 s'empilent à l'écran jusqu'au moment où, à environ 30 messages, l'appareil perd les pédales. Dans la plupart des cas il reboote, et si un code PIN est requis, il ne se connectera pas au réseau. Ou bien, s'il ne reboote pas, il peut néanmoins perdre la connexion au réseau. Dans tous les cas, des appels, des messages, ou des notifications peuvent être perdus, sur un smartphone qui est en situation de déni de service.

Source : www.pcworld.com

Android 4.4 KitKat n'aura qu'une application SMS par défaut

Soumis par fredericmazue le

Google vient d'annoncer, sur le blog développeurs Android, une modification importante qui viendra avec Android 4.4, alias KitKat.

Google entend faire un peu le ménage dans les applications qui envoient des SMS.  Un ménage qui risque fort, à terme, de casser des applications. Les développeurs sont donc encouragés à mettre le code à jour aussi vite que possible.

" Certains d'entre vous ont conçu des applications SMS en utilisant des API cachées, une pratique que nous déconseillons parce que les API cachées peuvent être modifiées ou supprimées et les nouveaux appareils ne sont pas testés pour assurer la compatibilité. Pour vous fournir un ensemble l'API pour les applications qui envoient des SMS et améliorer l'expérience utilisateur, Android KitKat rend des APIS existantes publiques et introduit le concept de l'application SMS par défaut"

Une seule application recevra donc l'intention SMS_DELIVER_ACTION lorsque qu'un SMS arrive. Les développeurs doivent donc utiliser désormais uniquement les API que Google à rendues publiques et modifier leur applications afin que celles-ci puissent être sélectionnées comme application SMS par défaut. La marche à suivre pour cela est indiquée dans le billet de blog cité plus haut.

Un SMS met a mal Windows Phone 7.5

Soumis par fredericmazue le

Comme cela était arrivé à Android et à iOS par le passé, il est possible de déstabiliser Windows Phone 7.5 avec un simple SMS, ainsi qu'en témoigne la vidéo ci-dessous, proposée par le site winrumors.com à l'origine de cette information.

La faille a été découverte par un certain Khaled Salameh, qui a eu la sagesse de contacter Microsoft sans dévoiler publiquement le contenu du SMS ravageur. Microsoft travaille en collaboration avec Khaled pour corriger un problème qui pour l'instant, n'a d'autre solution que le hard reset de l'appareil et l'effacement de son contenu.

Winrumors déclare avoir testé la présence de la faille sur plusieurs appareils Windows Phone 7.5, provenant de plusieurs fabricants, dont le HTC’s TITAN et le Samsung’s Focus Flash. Winrumors en déduit que le problème est inhérent au système d'exploitation et à la façon dont il gère les messages.

Lorsqu'un tel message SMS malicieux est reçu, il a pour effet de désactiver totalement la messagerie. Le problème n'est à priori pas uniquement localisé dans celle-ci toutefois, car si l'utilisateur a épinglé un ami en "live" dans une tuile, et que cette tuile est, rafraîchie parce que l'ami en question poste un message malicieux depuis Facebook, alors l'appareil se verra bloqué après la mise à jour du contenu de la tuile. Dans ce dernier cas, un workaround permet toutefois d'éviter le pire. Lors du boot, vous avez un petit temps pour vous rendre à la page d'accueil et retirer la tuile épinglée avant qu'elle ne sévisse.