cheval de troie

Emotet de retour en Europe

Soumis par fredericmazue le

Découvert pour la première fois en 2014, Emotet refait surface après une apparente pause estivale. Ce botnet a été repéré le 16 septembre dans une campagne qui impliquait des centaines de milliers d’emails visant principalement des organisations en Autriche, en Suisse, en Allemagne, en Espagne, au Royaume-Uni, en Italie, en Pologne et aux Etats-Unis. Cette attaque, souligne, Sherrod DeGrippo, Directrice Senior  en charge de la recherche de menaces et de la détection au sein de Proofpoint, est notable et nécessite une vigilance de toutes les organisations car Emotet est l’une des menaces les plus virulentes de 2018 et du début de cette année.

Identifié à l’origine comme un cheval de Troie bancaire, Emotet a évolué et récemment changé de classification, mettant en évidence la rapidité avec laquelle les cybercriminels adaptent leurs outils et techniques pour continuer à atteindre leurs cibles. Dans sa version la plus récente, ce botnet a été utilisé pour télécharger d’autres malware et diffuser des emails frauduleux permettant de lancer d’autres attaques et de voler des identifiants, précise Sherrod DeGrippo.

tRat : un nouveau cheval de Troie propagé via des macros Microsoft Word et Publisher

Soumis par fredericmazue le

Les chercheurs de l'éditeur de solutions de sécurité Proofpoint ont détecté un nouveau cheval de Troie à distance (RAT Remote Access Trojan), non documenté auparavant appelé tRat, et distribué par le groupe TA505. 

TA505 est l’un des acteurs malveillants les plus prolifiques que Proofpoint surveille. Le groupe est responsable des plus grandes campagnes de spam malveillants jamais observées, distribuant de nombreux chevaux de Troie et ransomwares. dans des volumes très élevés, selon l'éditeur. Plus récemment, le groupe a distribué une variété de RAT, ainsi qu’un programme malveillant que Proofpoint a appelé tRat. Il s’agit d’un RAT modulaire écrit en Delphi apparu dans des campagnes en Septembre et Octobre de cette année.

  • Le 27 septembre 2018, Proofpoint a détecté une campagne de courrier électronique dans laquelle des documents Microsoft Word malveillants utilisaient des macros pour télécharger un fichier RAT non documenté auparavant. Les documents ont abusé de la marque Norton, les noms des documents et l’image intégrée suggérant qu’ils étaient protégés par un logiciel de sécurité.
  • Le 11 octobre, les chercheurs Proofpoint ont observé une autre campagne de courrier électronique distribuant tRAT, cette fois-ci par le groupe TA505. Cette campagne était plus sophistiquée, utilisant à la fois des fichiers Microsoft Word et Microsoft Publisher, ainsi que divers sujets et expéditeurs. Cette campagne semblait cibler les utilisateurs d’institutions bancaires commerciales.

Dans cette campagne, les messages contenaient des documents Microsoft Publisher malveillants censés provenir de «facturation». Les courriers électroniques contenant des pièces jointes malveillantes dans Microsoft Word semblent provenir de «Vanessa Brito» avec diverses adresses d'envoi. Les pièces jointes ont été nommées «Report.doc» dans ces messages, avec des exemples d’objets tels que «Notification d'appel » suivi de chiffres aléatoires.

Dans tous les cas, les pièces jointes contenaient des macros qui, une fois activées, téléchargeaient tRat.

Le groupe TA505 teste de nouveaux logiciels malveillants et ne les distribue plus comme ils l’ont fait avec BackNet, Cobalt Strike, Marap, Dreamsmasher et même Bart au cours de leurs campagnes de ransomwares. Cependant, Proofpoint surveille ces nouvelles souches avec précaution, car TA505 a également adopté de nouveaux logiciels malveillants tels que Locky ou des logiciels malveillants moins répandus, tels que FlawedAmmyy, suite à des tests similaires. En outre, leur adoption des RAT cette année reflète un changement plus général en faveur des malwares par téléchargements, vol de données et autres, conçus pour résider sur des périphériques et générer un retour sur investissement à long terme pour les acteurs de la menace.

Proofpoint donne d'intéressants détails techniques sur TRat dans ce billet de blog.

Wifatch : bon ou mauvais, ce malware qui infecte les routeurs domestiques Linux ?

Soumis par fredericmazue le
Image
Image
Image

Un malware peut-il être bon ou mauvais ? La question peut surprendre, mais elle se pose néanmoins.

Elle se pose à lire une bien étrange histoire que rapporte l'éditeur de solutions de sécurité Symantec.

Symantec a découvert l'existence de Linux.Wifatch, un logiciel - appelons-le comme ça pour l'instant - qui se répand sur les routeurs Linux. Les routeurs domestiques principalement. Vous avez sans doute un tel routeur chez vous. Les 'Box' de connexions ADSL sont, en plus d'être un modem ADSL, un routeur Linux :-)

Wifatch se répand dans ces routeurs en établissant une connexion Telnet et en exploitant des mots de passe faibles. Et l'on sait bien que la majorité des utilisateurs utilisent leur 'Box' en y laissant les mots de passe par défaut.

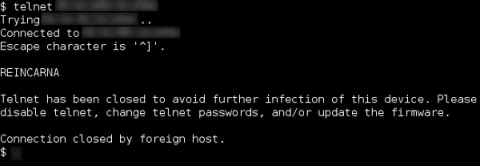
Une fois dans les lieux, que fait Linux.Wifatch ? Il arrête le démon Telnet et informe sur ses dangers, et sur le danger qu'il y a à utiliser des mots de passe faibles.

Le code source de Linux.Wifatch contient même des commentaires bienveillants :-)

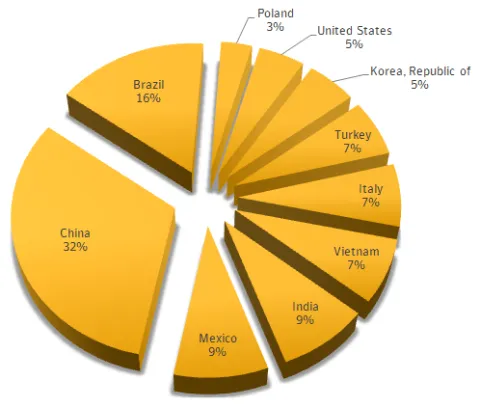
Et rien d'autre... Ce 'logiciel' qui se voit principal en Chine serait donc un 'malware bienveillant' si tant est que cela puisse exister.

Malware, parce que sur le fond, il s'implante dans des systèmes sans demander leur consentement à ses propriétaires. C'est mal :-) Mais une fois installé il ne fait rien de mal en apparence. Linux.Wifatch est un logiciel écrit en Perl. Le code n'est pas obfusqué. Il se met à jour tout seul. Selon Symantec, Linux.Wifatch n'a encore lancé aucune action malveillante. Aucune attaque DDoS, rien.

Mais Linux.Wifatch contient quand même des backdoors... Des backdoors sécurisées :-) Ainsi, grâce à un mécanisme de signature, seul l'auteur de Linux.Wifatch peut s'y connecter.

Mais alors quoi de plus facile, via une mise à jour, de transformer Linux.Wifatch est un vrai malware, et de lancer avec lui par exemple une attaque DDoS ? :-)

1,2 million de nouvelles nuisances sous Android en 2013

Soumis par fredericmazue le
Image
Image

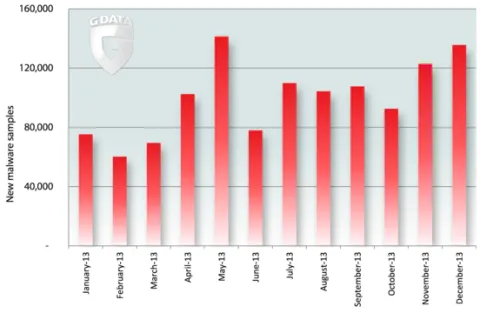
Plus de 877 millions de smartphones et de tablettes Android ont été vendus l’année passée selon Gartner. Le nombre de programmes malveillants ciblant ces appareils a lui aussi progressé. Le G Data Mobile MalwareReport fait état de 1,2 million de codes nuisibles pour l’année 2013. Les programmes indésirables qui affichent des publicités ou espionnent l’utilisateur sont en fortes croissances. À l’inverse, les arnaques aux SMS surtaxés tendent à diminuer compte tenu des nouveaux mécanismes de sécurité intégrés dans les nouvelles versions Android.

« En 2013, nous connaissons un nouveau record avec 1,2 million de programmes malveillants sur Android. L’industrie du cybercrime excelle dans le vol de données personnelles, très lucratives sur certains marchés. » explique Eddy Willems, G Data Security Evangelist. « 2014 sera pour les criminels une année placée sous le signe du vol de données, car les attaques aux SMS surtaxés ne sont plus rentables grâce aux mécanismes de sécurité intégrés dans Android 4.2. Ainsi, les attaques vers des plateformes ou des monnaies digitales telles que le Bitcoin seront beaucoup plus intéressantes pour les cybercriminels pour tout ce qui est mobile. »

672.940 nouvelles applications malveillantes pour Android au second semestre 2013

En comparaison avec le premier semestre 2013, le nombre de nuisances sur Android a augmenté de 30% au second semestre.  Par rapport à l’année 2012, les criminels ont produit 460 % d’applications malveillantes supplémentaires atteignant le nombre de 1 199 758.

Les chevaux de Troyes dominent
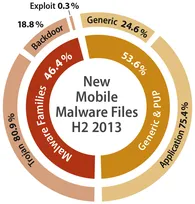
Huit applications malveillantes sur dix sont des chevaux de Troyes. Les cybercriminels les conçoivent dans le but de voler des données personnelles et les revendre sur le blackmarket.

Les PUP (Logiciels potentiellement indésirables) sont également problématiques.  Détectés par la reconnaissance générique, ils constituent plus de la moitié des applications malveillantes du deuxième semestre 2013.  Parmi eux, on compte des applications qui ne sont pas à proprement parler malicieuses : elles se manifestent par des pages publicitaires ou espionnent les habitudes de navigation de l’utilisateur.

Prévisions pour 2014
Les SMS frauduleux se raréfient : les attaques utilisant les SMS surtaxés vont perdre de l’importance. La version Android 4.2 intégrant un mécanisme de sécurité plus efficace, les cybercriminels devraient se concentrer sur d’autres techniques d’attaque.
Monnaie virtuelle en ligne de mire : des codes nuisibles sous Android, spécialement conçus pour voler les données Bitcoin, ou autres, contenues sur les smartphones et tablettes, devraient apparaître.
Les plateformes pour cible : les appareils mobiles jouent un rôle croissant dans l’authentification des paiements en ligne. Des attaques ciblant ces systèmes sont à prévoir.

Le G Data Mobile MalwareReport complet est consultable en ligne : https://www.gdata.fr/uploads/media/GData_MobileMWR_H2_2013_EN.pdf

« Madi », une nouvelle attaque de cyberespionnage au Moyen‑Orient

Soumis par jean le

Les chercheurs de Kaspersky Lab annoncent les résultats d’une enquête menée conjointement avec Seculert, société spécialisée dans la détection de menaces. Ces investigations portent sur « Madi », une campagne de cyberespionnage qui sévit actuellement au Moyen-Orient. Découverte à l’origine par Seculert, Madi s’infiltre dans les ordinateurs en réseau sous la forme d’un cheval de Troie transmis par des techniques de « social engineering », visant des cibles soigneusement sélectionnées.

Les deux sociétés ont ainsi identifié plus de 800 victimes en Iran, en Israël et dans certains autres pays à travers le monde, qui ont été en relation avec ces serveurs au cours des huit derniers mois. Les statistiques de surveillance révèlent que les victimes sont principalement des hommes d’affaires travaillant pour des projets iraniens ou israéliens dans le domaine des infrastructures critiques ou pour des établissements financiers israéliens, ou encore des étudiants ingénieurs au Moyen-Orient, ainsi que diverses administrations communiquant dans cette région. En outre, l’examen du programme malveillant a fait ressortir une quantité inhabituelle de documents ou d’images de « diversion » à caractères religieux ou politique, distribués au moment de l’infection initiale.

Le cheval de Troie Madi permet de dérober à distance des fichiers sensibles sur les ordinateurs Windows infectés, d’espionner des communications confidentielles (e-mails ou messages instantanés) ou encore d’effectuer des enregistrements audio ou de frappes clavier et des copies d’écran des activités des victimes. L’analyse des données semble indiquer que plusieurs giga-octets d’informations ont été téléchargés depuis les machines de ces dernières.

Parmi les applications courantes et les sites Web espionnés figurent des comptes sur Gmail, Hotmail, Yahoo! Mail, ICQ, Skype, Google+ et Facebook. La surveillance porte également sur des systèmes ERP/CRM intégrés, des contrats entre entreprises et des systèmes de gestion financière.

Nicolas Brulez, chercheur senior en malware au sein de Kaspersky Lab précise « Les auteurs de l’attaque Madi sont parvenus à espionner sur une période prolongée des victimes connues dans leur domaine, aux profils spécifiques, en utilisant un malware et une infrastructure bien plus basiques que d’autres opérations similaires. Cette attaque confirme bien qu’une opération, même rudimentaire, peut causer le vol de données clé et confidentielles en toute impunité. »

Aviv Raff, directeur technique de Seculert ajoute «notre analyse conjointe a découvert un grand nombre d’expressions en persan disséminées dans le malware et ses outils de C&C, ce qui n’est pas courant dans du code malveillant. Il ne fait donc pas de doute que les responsables de l’attaque parlent couramment cette langue ».

Le système Anti-Virus de Kaspersky Lab détecte les variantes du malware Madi ainsi que les documents diffusés et modules associés, sous l’appellation Trojan.Win32.Madi. Le compte rendu complet de l’enquête menée par les experts de Kaspersky Lab est disponible sur le site Securelist. L’étude de Seculert sur l’attaque Mahdi se trouve sur le site Seculert Blog.
Alerte au trojan Ares

Soumis par fredericmazue le

G Data SecurityLabs a diffusé un communiqué pour alerter sur l’arrivée prochaine d’un nouveau cheval de Troie du nom d’Ares. D'après l'éditeur de solutions de sécurité, ce nouveau malware se caractérise par sa modularité. Il est comparable au cheval de Troie ZeuS qui a déjà été diffusé à des millions d’exemplaires. Les cybercriminels seront capables de diffuser et de modifier le code en fonction des attaques souhaitées. Les grandes possibilités d’utilisation d’Ares en font un code à fort potentiel nuisible.

Découvert sur les sites parallèles par les équipes du G Data SecurityLabs, ce nouveau code nuisible est disponible à la vente pour tout cybercriminel souhaitant pratiquer des activités illégales.

Ralf Benzmüller, Directeur du G Data SecurityLabs « Ares permet des infections par simple navigation sur des sites Internet infectés. Il dispose de beaucoup de variantes et peut être utilisé dans pratiquement tout type d’attaque. Le vol de données bancaires ne sera malheureusement pas la seule activité de ce code. » 

Interface de contrôle d’Ares. Illustration diffusée par son concepteur


Comme tout code malicieux, il est accompagné d’un modèle économique bien défini. Ce cheval de Troie est accompagné d’un kit de développement complet et gratuit mis à disposition des développeurs sur les sites cybercriminels. Ainsi, pour tout nouveau malware utilisant Ares et vendu sur le marché, un droit de licence sera payé à son créateur. Le code Ares pour une utilisation immédiate coûte 6.000 dollars. Mais un « starter pack» peut également être acheté pour 850 dollars. Il permet d’intégrer des modules en fonction des besoins.

Ares étant disponible depuis quelques jours sur les marchés parallèles, il est fort à parier que ce code nuisible et ses variantes devraient rapidement se diffuser sur Internet.

Un cheval de Troie bancaire découvert sur le site Android Marketplace

Soumis par fredericmazue le

Selon une information publiée par la First Tech Credit Union, une banque du nord-ouest des Etats Unis, et relayée par l'éditeur de solutions de sécurité Sophos, , l’« app » Droid09 proposée sur la place de marché en ligne d’Android et présentée comme une application de banque mobile contient un programme de phishing destiné à récupérer des informations sur les comptes bancaires des utilisateurs. Le programme a depuis été retiré du site d’Android.

Bien que des programmes malveillants s’attaquant aux iPhones ‘débridés’ aient déjà été découverts (notamment le fameux ver Ikee), aucun ne s’est jusqu’ici propagé via le très protégé AppStore d’Apple précise l'éditeur.

« La place de marché d’Android n’est pas soumise à un contrôle aussi sévère que son équivalent d’Apple, ayant adopté une philosophie plus laxiste quant aux applications mises en ligne », commente Michel Lanaspèze, Directeur Marketing et Communication de Sophos Europe du Sud. « Compte tenu de l’intérêt que suscitent actuellement les nouveaux téléphones Android tels que le Droid de Motorola et le Nexus One de Google, la plate-forme pourrait devenir une cible attractive pour les cybercriminels. Plus généralement, le fait que de plus en plus d’utilisateurs se servent de leur smartphone pour accéder à leurs comptes bancaires ne peut qu’inciter les pirates à tenter à l’avenir d’exploiter ces systèmes. »