stuxnet

Apple corrige la vulnérabilité Freak dans iOS 8.2

Soumis par fredericmazue le

La vulnérabilité Freak, découverte la semaine dernière, située dans les échanges SSL/TLS,  touche l'ensemble des systèmes. Si vous travaillez avec Linux, lisez notre actualité pour savoir si vous y êtes vulnérables.

Microsoft vient de combler la faille dans son Tuesday Patch.

La firme à la pomme, qui dès la découverte de Freak avait promis un correctif aussi rapidement que possible, vient de publier celui-ci en la personne d'iOS 8.2. Cette mouture corrige de nombreux autres problèmes, comme indiqué dans sa note de version.

Pour OSX Mountain Lion, Mavericks et Yosemite, il est possible de télécharger des correctifs depuis l'AppStore.

Microsoft corrige la faille Freak et (de nouveau) une faille liée à Stuxnet

Soumis par fredericmazue le

Microsoft vient de diffuser, comme chaque second mardi du mois, son Tuesday Patch. Celui-ci peut être qualifié de majeur car il remédie à 5 vulnérabilités permettant d'exécuter du code à distance, ce qui se traduit par une prise de contrôle de l'ordinateur.

Une prise de contrôle qui a comme un air de déjà vu, car dans le lot des vulnérabilités corrigées, se trouve la MS15-020. Une faille qui en son temps avait beaucoup fait parler, car faisant partie des quatre qui permettaient au célèbre malware Stuxnet d'infecter les PC. Pour mémoire, Stuxnet était un malware concocté par les Etats-Unis et Israël pour mettre à mal des installations iraniennes d'enrichissement de l'uranium. Mais bien sûr Stuxnet, très virulent, a vite débordé ce cadre d'application  pour infecter des dizaines de milliers de PC.

Tellement virulent, que le premier correctif de MS15-020, publié en 2010, ne devait pas être suffisant. Microsoft a donc corrigé son correctif :-)

Par ailleurs, belle réactivité de Redmond, qui corrige la vulnérabilité Freak, située dans les échanges SSL/TLS. Freak a été découverte la semaine dernière. Une faille qui sur le fond, est plus un problème issu de l'ancienne politique des Etats-Unis que technique.

Stunext et Freak. Beau palmarès de dégâts, rien que de la part du gouvernement américain :-) 

Regin : Un outil d’espionnage de pointe pour une surveillance furtive

Soumis par fredericmazue le
Image
Image
Image

Selon l'éditeur de solutions de sécurité Symantec, un malware complexe, connu sous le nom de Regin, a été utilisé dans le cadre de campagnes d’espionnage systématique envers des cibles internationales depuis au moins 2008. Trojan de type backdoor, Regin est un malware complexe dont la structure suppose des compétences techniques rarement vues. Avec un grand nombre de fonctionnalités qui s’adaptent selon la cible, il permet à ses commanditaires d’opérer une surveillance massive et a été utilisé dans des opérations contre des organisations gouvernementales, des opérateurs d’infrastructures, des entreprises, des scientifiques et des individus.

Toujours selon Symantect, il est probable que son développement ait pris plusieurs mois, voire plusieurs années, et ses auteurs ont tout fait pour assurer sa discrétion. Ses capacités ainsi que le niveau de ressources derrière Regin indiquent qu’il s’agit de l’un des principaux outils de cyber espionnage utilisé par un état.

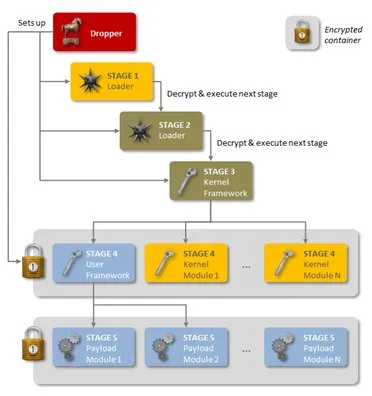
Comme décrit dans le livre blanc publié par Symantec, Backdoor.Regin est une menace en différentes phases, chacune d’entre elles étant dissimulée et chiffrée, à l’exception de la première. L’exécution de la première étape génère un effet domino de déchiffrement et de chargement de la phase suivante. Chaque étape individuelle fournit peu d’informations sur l’ensemble de la menace. Seule la réalisation de l’ensemble permet l’analyse et la compréhension de la menace.


Les cinq étapes de Regin

Regin utilise également une approche modulaire, lui permettant de charger des fonctionnalités adaptées selon la cible. Cette approche modulaire a déjà été vue dans des familles de malwares sophistiqués tels que Flamer et Weevil (TheMask), alors que l’architecture en plusieurs étapes est similaire à celle observé dans Duqu/Stuxnet.

Déroulé et profil des cibles

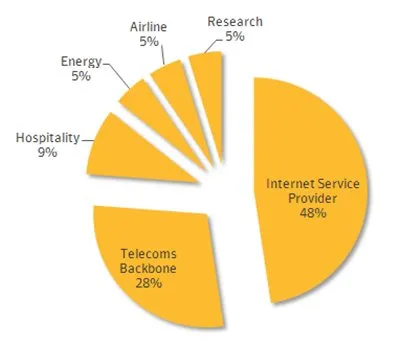
Les infections par Regin ont été observées dans différents types d’organisations entre 2008 et 2011, date à laquelle il a été brutalement retiré. Une nouvelle version du malware a refait surface à partir de 2013. Les cibles incluent des entreprises privées, des organisations gouvernementales et des instituts de recherche. Alors que près de la moitié des infections concerne des adresses appartenant à des fournisseurs de services Internet, les cibles de ces infections étaient les clients de ces sociétés plutôt que les sociétés elles-mêmes. De la même manière, les attaques contre des entreprises de télécommunications visaient l’accès aux appels passant par leurs infrastructures.


Les infections par Regin confirmées, par secteur d’activité

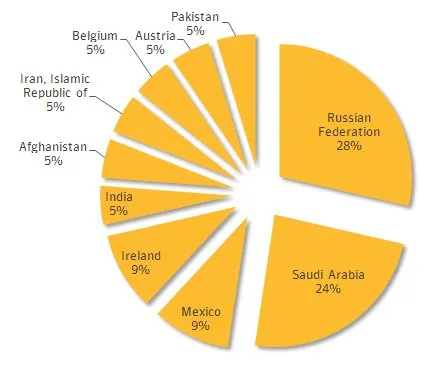
La géographie des infections est également diverse, et concerne principalement dix pays. 


Les infections par Regin confirmées, par pays

Vecteur d’infection et charges utilesLe vecteur d’infection varie selon les cibles et aucun vecteur reproductible n’a été identifié à l’heure où ce rapport a été rédigé. Symantec estime que certaines cibles ont été leurrées vers la visite de fausses versions de site Internet bien connus, et que la menace s’est installée via un navigateur web ou lors de l’exploit d’une application. Sur un ordinateur, les fichiers log montraient que Regin venait de Yahoo ! Instant Messenger via une faille non confirmée.

Regin utilise une approche modulaire, donnant ainsi une certaine flexibilité à ses commanditaires et opérateurs qui peuvent ainsi adapter ses fonctionnalités selon les cibles individuelles et les besoins. Certaines charges utiles sont particulièrement avancées et laissent supposer un haut degré d’expertise dans des secteurs bien précis: une preuve supplémentaire du niveau de ressources dont ont bénéficié les auteurs de Regin.

Regin comporte des douzaines de charges utiles. Ses capacités de base incluent plusieurs fonctionnalités de Remote Access Trojan (RAT), telles que la capture d’écrans, la prise de contrôle de la souris, le vol de mots de passe, la surveillance du trafic réseau et  la restauration de fichiers supprimés.Des modules de charge utile plus spécifiques et avancés ont également été découverts, tels que le monitoring de trafic de serveur web Microsoft IIS et l’aspiration du trafic des contrôleurs des stations de téléphonie mobile.Furtivité

Les développeurs de Regin ont fourni des efforts considérables pour le rendre indétectable. Son caractère discret semble indiquer une utilisation lors de campagnes d’espionnage qui ont duré plusieurs années. Même lorsque sa présence est détectée, il est très difficile de déterminer précisément ses actions. Symantec n’a été en mesure d’analyser les charges utiles qu’après déchiffrement des échantillons de fichiers.

Regin présente plusieurs fonctionnalités de furtivité, notamment des capacités anti-forensics, un système de fichiers virtuel chiffré unique, un chiffrement alternatif sous la forme d’une variante de RC5, qui n’est pas communément utilisé. Regin utilise de multiples moyens sophistiqués pour communiquer avec l’attaquant, notamment via ICMP/ping qui intègre des commandes dans les cookies http, via des protocoles TCP et UDP sur mesure.

Conclusions

Regin est une menace hautement complexe qui a été utilisée dans la collecte systématique de données ou lors de campagnes de renseignements. Le développement et l’opération de ce malware ont certainement demandé des investissements financiers et en temps importants, laissant supposer qu’un état en est le commanditaire. Sa conception en fait un outil hautement adapté pour des opérations de surveillance persistantes et à long terme contre ses cibles.

La découverte de Regin met en lumière l’importance des investissements pour le développement d’outils informatiques à des fins de renseignement. Symantec estime que de nombreuses composantes de Regin restent à découvrir et que des fonctionnalités et des versions supplémentaires existent. Symantec continue son travail d’analyse et publiera les mises à jour de ses recherches. 
15 programmes malveillants qui ont marqué l’histoire

Soumis par jean le

Célébrant son 15 e anniversaire, l’éditeur Kaspersky Lab revient sur 15 années de lutte contre toutes les formes de menaces numériques, et dresse une liste des 15 programmes malveillants qui ont marqué l’histoire :

  • 1986 : Apparition de Brain, le premier virus pour PC, qui se répandait en écrivant son code dans le secteur d’amorce des disquettes.
  • 1988 : Morris, un ver infectant environ 10% des ordinateurs connectés à Internet (autour de 6000).
  • 1992 : Michelangelo, premier virus à faire la une des médias.
  • 1995 : Concept, le premier virus macro.
  • 1999 : Melissa inaugure l’ère des malwares se propageant par mail et déclenchant des épidémies mondiales.
  • 2003 : Slammer, un ver sans fichier, responsable d’une épidémie mondiale massive.
  • 2004 : Cabir, premier prototype pour Symbian, se propageant via Bluetooth.
  • 2006 : Leap, le premier virus pour Mac OS X.
  • 2007 : Storm (Zhelatin), un ver qui inaugure l’utilisation de serveurs C&C (Control and Command) distribués.
  • 2008 : Koobface, le premier malware ciblant Facebook.
  • 2008 : Conficker, l’une des plus grandes épidémies de l’histoire, infecte des entreprises, des particuliers et des administrations dans plus de 200 pays.
  • 2010 : FakePlayer, cheval de Troie SMS pour Android.
  • 2010 : Stuxnet, une attaque ciblée sur les systèmes industriels SCADA, marque l’avènement de la cyberguerre.
  • 2011 : Duqu, un cheval de Troie sophistiqué qui collecte des renseignements sur ses cibles.
  • 2012 : Flame, un programme malveillant extrêmement élaboré, est activement utilisé comme cyberarme contre des entités dans plusieurs pays.


Kaspersky Lab célèbre son 15 e anniversaire

Soumis par jean le

C’est le 15ème anniversaire de la société qui est devenue l’une des plus grandes entreprises mondiales de sécurité à capitaux privés, employant plus de 2 400 personnes dans près de 200 pays.

Le 26 juin 1997, Kaspersky Lab était fondée sous la direction d’Eugen Kaspersky et de ses associés, et employait 20 personnes. Quinze ans après, Kaspersky Lab est classé 4e du secteur par IDC (Worldwide Endpoint Security Revenue by Vendor). Ses solutions protègent plus de 300 millions d’utilisateurs à travers le monde, dont plus de 200 000 entreprises. Kaspersky Lab, contrairement à nombre de ses concurrentsaime à rappeler qu’il continue de développer ses solutions de sécurité en interne, plutôt que par des fusions-acquisitions.

 L’équipe d’experts de Kaspersky Lab s’enorgueillit d’avoir a détecté certaines des cybermenaces les plus évoluées. Elle a révélé entre autres Cabir, Duqu et Flame. En découvrant ces attaques et en jouant un rôle de premier plan dans l’analyse de menaces similaires telles que Stuxnet, Kaspersky Lab s’est imposée comme autorité mondiale de référence dans la sécurité..

 « Quinze années passées à faire le même métier, c’est long. Mais, croyez-le ou non, je l’aime toujours !  Les menaces informatiques ont malheureusement évolué  du cybervandalisme à la cybercriminalité et la cyberguerre. Aujourd’hui, il est plus important que jamais de coopérer dans la lutte contre les menaces numériques. Les récentes attaques telles que Stuxnet, Duqu et Flame ont montré la vulnérabilité des infrastructures informatiques aux menaces militaires et terroristes.», commente Eugen Kaspersky, CEO et cofondateur de l’entreprise.

Flamer, le maliciel le plus complexe depuis Stuxnet et Duqu

Soumis par fredericmazue le

L’équipe de chercheurs du Security Response de Symantec procède à l’analyse d’une menace aussi sophistiquée et discrète que l’étaient Stuxnet et Duqu : W32.Flamer. Cette analyse a jusqu’à présent révélé que le maliciel a été conçu dans le but d’obtenir des informations de la part des systèmes infectés, qui se trouvent principalement au Moyen-Orient. Comme pour Stuxnet et Duqu, le code de cette nouvelle menace n’a pas été écrit par un individu isolé mais par un groupe de spécialistes organisé, financé et dirigé. Le code comporte de multiples références à la chaine « FLAME », ce qui peut donner une indication soit sur les instances d’attaque via différentes parties du code, soit sur le nom du projet de développement du maliciel.

Ce maliciel, particulièrement discret, est en activité depuis au moins 2 ans et a la capacité de voler des documents, faire des copies-écran des utilisateurs de la machine infectée, de se propager via les disques connectés en USB, de désactiver les solutions des éditeurs de sécurité et, sous certaines conditions, se développer sur d’autres systèmes. Cette menace a également la capacité d’utiliser plusieurs vulnérabilités connues et corrigées de Microsoft Windows pour se propager sur un réseau.

Les premières analyses de localisation montrent que Flamer se trouvent principalement en Cisjordanie, en Hongrie, en Iran et au Liban. D’autres cibles se trouvent en Russie, en Autriche, à Hong Kong et aux Emirats Arabes Unis. Les secteurs d’activité des individus ciblés sont pour le moment indéterminés. Cependant, les premières analyses du maliciel montrent que les victimes n’ont pas toutes été ciblées pour la même raison. Nombre d’entre elles semblent être ciblées pour leurs activités personnelles plutôt que pour celles de la société qui les emploie. Il est également intéressant de noter que, au-delà de sociétés spécifiques ciblées, de nombreux systèmes attaqués sont des ordinateurs utilisés à domicile et connectés à Internet.

W32/Georbot un nouveau botnet mutant, capable de se connecter aux machines sans exploiter de failles

Soumis par fredericmazue le

L'éditeur de solutions de sécurité ESET lance une alerte concernant un nouveau botnet. Au début de cette année, les chercheurs d'ESET, avaient découvert un botnet ayant des fonctionnalités de communication uniques. En plus d'autres activités, le botnet en question tente de voler des documents et certificats, peut créer des enregistrements audio et vidéo et scanner tout un réseau local à la recherche d'informations. Une autre caractéristique surprenante est qu'il recherche des fichiers de configuration de Bureau à distance, ce qui permet aux pirates de voler des informations sur des machines distantes sans exploiter de failles. Cette nouvell  menace s'appuie sur un site gouvernemental Georgien pour mettre à jour ses informations de C&C (Command and Control), c'est pourquoi les chercheurs d'ESET pensent qu'initialement W32/Georbot ciblait les ordinateurs de ce pays. Plus inquiétant encore, ce malware est toujours en développement car ESET a d'ores et déjà identifié des variantes récentes ,notamment une datant du 20 mars et qu'il commence à se répandre en dehors de la Georgie, en France notamment.

Pays                   Taux de pénétration

Georgie               70,45 %

État- Unis             5,07 %

Allemagne            3,88 %

Russie                 3,58 %

Canada                1,49 %

Ukraine               1,49 %

France                1,19 %

Autres                 12,83 %

W32/Georbot a la capacité de se mettre à jour pour se métamorphoser en une nouvelle version, ce qui lui permet de ne pas être détecté par les scanners anti-malware. Ce botnet peut également se mettre en repli s'il n'arrive pas à atteindre le serveur de commande et dès lors se connecter à une page Internet spéciale hébergée sur un serveur appartenant au gouvernement Georgien. « Ceci n'implique pas nécessairement que le gouvernement Georgien soit en cause. La plupart du temps, les propriétaires de sites web ne savent pas que leurs systèmes sont compromis » indique Pierre-Marc Bureau, Manager d'ESET Security Intelligence. Ce dernier ajoute « Il est également important de noter que le Ministère de la Justice Georgien et le CERT local sont au courant de la situation et collaborent avec ESET sur ce sujet ». Sur l'ensemble des infections recencées, 70% étaient localisées en Georgie, suivi par les Etats-Unis, l'Allemagne et la Russie, la France faisant également partie du top 7 des pays concernés.

Les chercheurs d'ESET ont également réussi à accéder au panneau de contrôle du botnet, permettant ainsi d'obtenir beaucoup de détails sur le nombre d'ordinateurs touchés, leur localisation et les commandes possibles. L'information la plus intéressante trouvée est la liste des mots-clés ciblés dans les documents des systèmes infectés. Parmi les nombreux termes anglais figuraient notamment « ministère, service, secret, agent, USA, Russie, FBI, CIA, arme, FSB, KGB, téléphone, numéro. »


« La fonction d'enregistrement vidéo via la webcam, la prise de capture d'écrans et le lancement d'attaques DDoS (attaques par deni de service) ont été utilisés à plusieurs reprises » précise P-M Bureau. Le fait que ce botnet utilise un site Georgien pour mettre à jour ses informations de contrôle et de commande, et qu'il utilise probablement le même site pour se répandre, indique que la population Georgienne est sa cible principale. Malgré son pouvoir de nuisance important, le niveau de sophistication de ce botnet n'est pas suffisant pour penser qu'il ait pu être à l'initiative d'un état. Dans ce cas de figure, elle aurait été probablement plus professionnelle et plus discrète, selon les chercheurs d'ESET. L'hypothèse la plus probable est que W32/Georbot a été créé par un groupe de cybercriminels à la recherche d'informations sensibles afin de les revendre à d'autres organisations.

« La cybercriminalité tend à se professionnaliser et à devenir plus ciblée. W32/Stuxnet et W32/Duqu sont de bons exemples de menaces de haut-niveau ayant des finalités bien précises. En revanche, même si ce malware semble moins sophistiqué, W32/Georbot intègre de nouvelles méthodes et fonctionnalités originales pour accéder au cœur de ce que recherchent ses créateurs. Dans le cas de W32/Georbot, c'est la recherche d'informations spécifiques, d'accès aux systèmes et de fichiers de configuration de 'Bureau à distance'» conclu Righard Zwienenberg, Directeur de recherche chez ESET.

Le mystère du langage DuQu résolu : du bon vieux C de papa

Soumis par fredericmazue le

Nous vous avons fait récemment état que la perplexité des experts de Kaspersky Labs devant la complexité du code du malware DuQu et même quant au langage utilisé.

Il a été rapidement établi que DuQu est un malware "haut de gamme" dérivé du redoutable Stuxnet. Il a également été établi qu'une bonne partie du code a été écrite en C++, mais certains morceaux, bien que faisant clairement apparaître une orientation objet, ont résisté à l'analyse.

Kaspersky Labs a alors lancé un appel à la communauté des programmes. 200 commentaires et 60 mails ont été reçus à la suite de cet appel, qui ont permis de tout comprendre et de percer le mystère.

Dans un nouveau billet, aussi passionnant que le premier les experts de Kaspersky expliquent que le code de ce virus a tout simplement été écrit en C. Mais pas n'importe quel C. Du C à l'ancienne, à la papa, tel qu'on en voyait à une époque où C++ n'existaient pas encore et où des programmeurs chevronnés programmaient en ce langage avec une orientation objet. Il existait d'ailleurs des frameworks pour cela, et peut être que l'un d'eux a été utilisé. Le code a tout simplement été compilé avec Microsoft Visual Studio 2008 et les options de compilations qui vont bien pour obtenir un exécutable aussi compact que possible.

Pour les auteurs du billet de blog, il est très clair que les auteurs de DuQu sont des programmeurs de la vieille école, très efficaces et expérimentés:

"Toutes les conclusions ci-dessus indiquent une équipe de développeurs professionnels qui réutilisent du vieux code écrit par une élite de développeurs old school. De telles techniques sont normalement rencontrées dans les logiciels professionnels et à peu près jamais dans les malwares d'aujourd'hui. Une nouvelle fois, cela indique que DuQu, tout comme Stuxnet, est une gemme logicielle qui se distingue de tous les malwares abrutis que nous rencontrons couramment".

Microsoft publie un (pseudo) correctif de la faille exploitée par le virus DuQu

Soumis par fredericmazue le

La semaine dernière, une faille zero-day de Windows a été exploité par DuQu, un nouveau virus à priori redoutable, car une variante de Stuxnet. Le but premier de ce virus semble être de collecter des données de grandes entreprises. Accessoirement, si l'on peut dire, il place les machines infectées dans un botnet.

Microsoft avait indiqué travailler activement à un correctif. Depuis, dans un communiqué, Redmond explique que tous les systèmes Windows sont sensibles à DuQu et que celui-ci exploite une faille située dans les polices TrueType Win32. Pour activer le virus, il suffit donc d'ouvrir un document Word malveillant qui pourrait venir en fichier attaché d'un mail.

Microsoft vient de publier un pseudo correctif, auquel vous pourrez accéder à partir de cette page. Pseudo correctif car il ne s'agit de rien d'autre que d'un FixIt qui désactive les polices TrueType. En attendant un vrai correctif...

Une faille 0-day de Windows exploitée par le virus DuQu

Soumis par fredericmazue le

DuQu est un virus redoutable qui a été découvert au cours du mois d'octobre dernier. Redoutable, car il semble s'agir d'une variante de Stuxnet, qui avait défrayé la chronique l'année dernière.

Redoutable, car comme son aîné, son but premier semble être de collecter des données de grandes entreprises. Il se propage via une faille 0-day de Windows, au moyen d'un fichier Word attaché à des e-mails. Ouvrir ce fichier suffit pour être infecté. Outre le vol de donnée, les machines infectées font partie d'un botnet. Autrement dit, elles sont sous le contrôle des pirates.  

Microsoft  indique travailler à un correctif de cette faille. Correctif qui sera publié le plus vite possible. Les principaux anti-virus, si mis à jour par leurs utilisateurs, sont en mesure de contrer DuQu tel qu'il est connu pour l'instant. Cependant, les experts en sécurité font remarquer que des variantes peuvent apparaître et que, tant que Microsoft n'a pas publié son correctif, il est fortement recommandé de n'ouvrir des fichiers Word que si l'on est tout à fait sûr de leur provenance.