Android

Microsoft va invertir 70 millions de dollars dans Cyanogen pour lutter contre l'Android de Google

Soumis par fredericmazue le

Cyanogen est un Android AOSP, c'est à dire un Android construit sur Android Open Source Project. Il est développé par la société du même nom et se présente comme un système d'exploitation alternatif à l'Android de Google. Considéré comme un Android très propres par ses quelques 50 millions d'utilisateurs, une de ses particularités les plus remarquées est que les applications de Google n'y sont pas imposées.

Selon le Wall Street Journal, qui s'appuie sur des sources proches du dossier, Microsoft s'apprête à invertir 70 millions de dollars dans la société Cyanogen. Si, ce faisant, Microsoft restera un actionnaire minoritaire, cet investissement pose la question de la motivation, de la part d'une entreprise qui édite un système d'exploitation pour mobile concurrent.

Très probablement, l'intention est d'affaiblir l'Android de Google en vertu du bon vieux principe : diviser pour mieux régner. Android souffre déjà beaucoup d'un problème de fragmentation. De plus, les contraintes que Google impose aux constructeurs, la mise en avant des applications de la firme notamment, posent de plus en plus de problème à ceux-ci.

Dans ce contexte, Cyanogen semble vouloir se tailler la part du lion et Microsoft semble vouloir être de la partie. La semaine dernière, Kirt McMaster, le patron de Cyanogen, a déclaré : Nous allons arracher Android à Google.

Ni Microsoft, ni Cyanogen, n'ont commenté l'article du Wall Street Journal.

Microsoft publie la version définitive d'Office Android, ainsi qu'un Outlook pour Android et iOS

Soumis par fredericmazue le
Image
Image

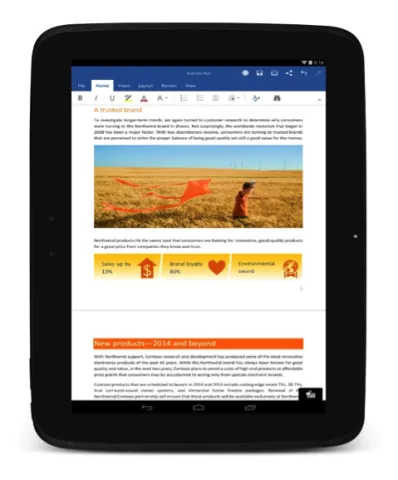
Microsoft a publié la version finale de sa suite Office, pour tablettes Android. Les applications sont à télécharger sur le Google Play. Elles sont gratuites, mais elles demandent que vous ayez un compte Microsoft pour fonctionner.

Si vous souhaitez utiliser les fonctionnalités avancées, dites 'Premium', de ces applications, vous devrez en revanche souscrire à un abonnement à Office 365.

Les applications requièrent un écran de 7 pouces au minimum et Android 4.4, alias KitKat. Elles ne sont pas compatibles avec Lollipop dans l'immédiat, mais elles le seront lors d'une prochaine mise à jour, précise Microsoft.

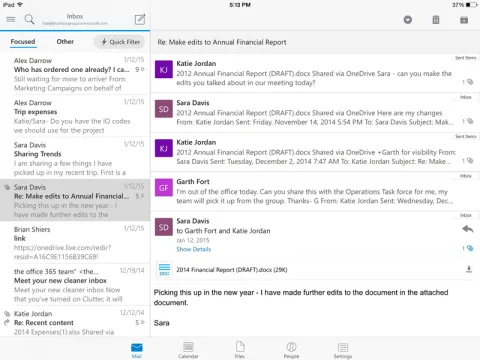
Redmond propose encore une application Outlook, en version définitive pour iOS et en preview pour Android. Une application qui "permet de gérer votre travail et votre messagerie aussi efficacement que vous le faites sur votre ordinateur", souligne Microsoft.

Outlook pour smartphones et tablettes s'appuie sur la nouvelle messagerie Outlook construite sur le service Acompli, une startup que Microsoft a acquise récemment. Acompli permet de trier les mails en deux catégories : les mails importants et les autres.

Faille Android Webview : Google ne corrigera pas car c'est trop difficile...

Soumis par fredericmazue le

Nous savions déjà que Google, le grand pourfendeur de bugs des autres devant l'Eternel ne corrigera pas une faille dans Webview qui menace potentiellement près d'un milliard d'utilisateurs Android.

Mais nous savons aujourd'hui pourquoi. En trois mots : c'est trop difficile.

C'est le plus sérieusement du monde que Adrian Ludwig explique dans un billet posté sur Google+ que cette faille de Webview concerne le composant WebKit sur lequel Webview s'appuie.

Or WebKit c'est 5 millions de lignes de codes avec des milliers de nouvelles contributions ou correctifs apportés chaque mois par des développeurs. Corriger cette vulnérabilité impliquerait de patcher des branches de code vieilles de plus de deux ans, et cela toucherait de larges portions de code, nous dit-on. Tout cela est trop difficile et pourrait créer plus de problèmes de sécurité que cela n'en résoudrait, selon Adrian Ludwig. Pour lui la manière de se prémunir de cette faille est d'upgrader vers Android 4.4 ou de changer de navigateur.

Mais pour cela, encore faut-il que la mise à jour du système soit possible ou que l'utilisateur lambda soit averti de l'existence de la vulnérabilité et du danger qu'il coure.

Avec cette vulnérabilité Webview, les cybercriminels ont de belles perspectives de business devant eux.

Corriger un problème de sécurité n'a certes jamais été facile. Il y a de nombreuses implications et il faut s'assurer que le correctif n'introduise pas plus de problèmes qu'il n'en résout, en effet. C'est d'ailleurs très exactement ce qu'expliquait Chris Betz, de Microsoft, dans son billet courroucé, suite aux divulgations de failles dans Windows par le Project X de Google.

Corriger des vulnérabilités, c'est difficile... beaucoup plus que de dévoiler celles des autres... 

Les systèmes iOS et Android menacés par des attaques de type « man-in-the-middle »

Soumis par fredericmazue le

Akamai Technologies a publié une alerte relevée par ses entités Prolexic Security Engineering & Response Team (PLXsert). ). Cette alerte attire l'attention des entreprises, gouvernements et individus de l'existence de Xsser mobile remote access Trojan (mRAT), un cheval de Troie, qui s'attaque aux terminaux iOS et Android. Le Xsser mRAT se répand grâce à des attaques de type « man-in-the-middle » et pourrait impliquer un espionnage via les antennes-relais pour des attaques localisées. L'alerte est disponible en téléchargement sur le site www.stateoftheinternet.com/xsser.

« Des acteurs malveillants ciblent les utilisateurs de terminaux mobiles sans qu'ils s'en aperçoivent », a déclaré Stuart Sholly, senior vice president et general manager, Security Business Unit d'Akamai. Les pirates se font passer pour les app stores de Google et d'Apple, ou les contournent pour amener les utilisateurs à télécharger des applications corrompues qui installent des applications malveillantes telles que le cheval de Troie Xsser sur leur terminal mobile. Les hackers proposent souvent une contrefaçon du téléchargement de l'application Flappy Birds pour installer le logiciel malveillant ».

Les terminaux iOS débridés particulièrement exposés

Le jailbreak élimine les limitations et process sécurité d'iOS afin de permettre aux utilisateurs d'installer des applications proposées par l'ensemble des app store. En Chine, par exemple, on estime que sur 60 millions de terminaux iOS, 14 % sont jailbreakés, souvent pour permettre l'utilisation d'application tierces de claviers aux caractères chinois. Les téléphones débridés sont plus soumis aux risques liés logiciels malveillants.

Un cheval de Troie accessible à distance pour mobiles : le Xsser mRAT

Le Xsser mRAT ne ciblait auparavant que les terminaux Android mais une nouvelle version touche également les terminaux iOS débridés. L'application est installée via un dépôt illicite sur Cydia, l'app store le plus populaire pour les iPhones débridés. Une fois que le malware a été installé et exécuté, il est quasi impossible de le désinstaller. Le mRAT procède ensuite à des vérifications côté serveur et détourne les données depuis le terminal de l'utilisateur et exécute des commandes à distance telles qu'elles lui sont indiquées par son serveur de commande et contrôle (C2).

« Les téléphones infectés par cet accès à distance peuvent être utilisés à de nombreuses fins malveillantes y compris la surveillance, le vol d'identifiants de connexion, le lancement d'attaques de déni de service distribuées (DDoS), etc. », a ajouté Stuart Scholly. « Avec plus d'un milliard d'utilisateurs de smartphones dans le monde entier, ce type de logiciel malveillant pose des risques importants concernant le respect de la vie privée et crée le risque d'activités illégales rampantes ».

La meilleure protection consiste à éviter l'infection

Akamai précise qu'il est difficile de détecter si un téléphone est attaqué par un logiciel malveillant tel que Xsser mRAT, c'est pourquoi il est nécessaire d'insister particulièrement sur la prévention. Les réseaux virtuels privés (VPN), l'authentification à deux facteurs, les réseaux de proximité peer-to-peer et les applications commerciales de sécurité pour téléphone peuvent offrir un certain degré de protection. Éviter d'utiliser des bornes Wi-Fi en libre accès ou des connexions automatiques, ignorer les communications non sollicitées, ne pas débrider son téléphone et ne pas utiliser d'applications provenant de sources à la fiabilité douteuse sont quelques-unes des règles de sécurité à adopter.
Google ne corrigera pas une faille qui touche 60% des utilisateurs d'Android !

Soumis par fredericmazue le

Une faille dans WebView a été récemment identifiée par Rapid7, un cabinet spécialisé dans la sécurité informatique. Cette faille concerne Android 4.3, Jelly Bean, et antérieurs (4.2 et 4.1).

Mountain View a indiqué qu'elle ne corrigera pas cette faille. " Si la version de WebView concernée est antérieure à 4.4, nous ne développons pas le patch nous mêmes, mais nous faisons le nécessaire pour informer nos partenaires et nous accueillons avec bienveillance les patches accompagnant un rapport de bug."

Encore une chance qu'ils accueillent les patches avec bienveillance chez Google. Ils ne manquerait plus qu'ils s'y opposent...

Cette décision de Google semble montrer bien peu de considération envers les utilisateurs d'Android. Car 60% de ceux-ci, c'est-à-dire près d'un milliard quand même, sont concernés.

Mettre à jour vers Android 4.4, c'est bien gentil, mais que doivent faire les utilisateurs dont le smartphone ne le supporte pas ?

Probablement, par cette décision, l'entreprise Google souhaite mettre une certaine pression sur les OEM, et, accessoirement sur les clients pour qu'ils changent leur vieil appareil. Toujours est-il que cette décision est vraiment très mal venue et fait très mauvais effet dans le contexte.

En effet, en ce moment, Google joue les redresseurs de tort en publiant pour la deuxième fois en quelques jours une vulnérabilité dans Windows 8.1, exploit à l'appui, alors que Microsoft devait patcher cette dernière deux jours plus tard.

La devise de Google serait-elle "Faites ce que je dis, mais ne faites pas ce que je fais" ?

... et ne laissez pas comme moi un milliard d'utilisateurs sur le carreau ?

Développeurs Android : finis les commentaires utilisateurs sur le Play Store

Soumis par fredericmazue le

Google vient de modifier les règles d'utilisation du Play Store. La cause de ce changement se situent chez les développeurs qui abusent d'avis d'utilisateurs trop élogieux pour leurs applications.

Les avis élogieux sont une chose, mais surtout, aux yeux de Google, ces avis artificiels sont souvent truffés de mots-clés dont la pertinence est douteuse aux yeux de Moutain View, leur seul but étant de provoquer des résultats sur des recherches populaires, et de fausser ainsi leur visibilité.

Du coup Google interdit désormais les avis d'utilisateurs, purement et simplement.

"Merci de ne pas inclure des avis d’utilisateurs dans la description de votre application" peut-on lire dans la version anglaise des règles d'utilisation du Play Store. La mise à jour des règles d'utilisation en français ne devrait pas tarder. 

Google Play game services : de nouvelles API, un nouveau plugin Unity et un SDK C++ amélioré

Soumis par fredericmazue le

Google vient d'annoncer des nouveautés à l'attention des développeurs autour de Google Play game services.

Tout d'abord de nouvelles API pour automatiser la publication et la configuration de jeux et de ressources pour les jeux.

Ensuite un plugin Unity mis à jour, avec une nouvelle architecture réécrite en surcouche du SDK C++, pour accélérer le développement et la réactivité du plugin. Toujours du côté d'Unity, vient un générateur de projet pour Xcode amélioré.

Enfin le SDK C++ supporte désormais l'iPhone 6 plus.

Backdoor CoolReaper : 24 modèles de téléphones Android vendus par Coolpad et plus de 10 millions d’utilisateurs affectés selon Palo Alto Networks

Soumis par fredericmazue le

Palo Alto Networks révèle des informations sur une backdoorprésente sur des millions de terminaux mobiles Android vendus par Coolpad, l’un des plus gros fabricants de Smartphones basé en Chine. Baptisée « CoolReaper », cette porte dérobée expose les utilisateurs à d’éventuels actes de malveillance et semblerait avoir été installée et conservée par Coolpad malgré les objections des clients.

Il arrive fréquemment que les fabricants d’équipements installent des logiciels sur le système d’exploitation mobile Android de Google pour doter les appareils Android de fonctionnalités et de possibilités de personnalisation supplémentaires. Certains opérateurs de téléphonie mobile installent même des applications permettant de recueillir des données sur les performances des appareils. Mais d’après l’analyse détaillée de l’Unité 42 – l’équipe d’analyse des menaces de Palo Alto Networks – CoolReaper ne se contenterait pas de collecter simplement des données d’utilisation de base. Son fonctionnement s’apparenterait davantage à celui d’une véritable porte dérobée permettant d’accéder aux appareils Coolpad. Coolpad semblerait également avoir modifié une version du système d’exploitation Android pour rendre cette porte dérobée quasi invisible pour les programmes d’antivirus.

Découvert par le chercheur Claud Xiao de Palo Alto Networks, CoolReaper a été identifié sur 24 modèles de téléphones vendus par Coolpad et pourrait, si l’on en croit les données commerciales de Coolpad accessibles au public, impacter plus de 10 millions d’utilisateurs.

« Il est naturel que les fabricants d’équipements sous Android préinstallent des logiciels qui offrent des fonctionnalités et permettent de maintenir leurs applications à jour. Mais la porte dérobée évoquée dans ce rapport dépasse le cadre que connaissent les utilisateurs : elle permet à Coolpad de prendre le contrôle complet des équipements affectés, de rendre le logiciel invisible pour les antivirus et expose les utilisateurs à la merci d’actes de malveillance. Nous encourageons vivement les millions d’utilisateurs Coolpad susceptibles d’être concernés par CoolReaper d’inspecter leurs appareils pour y rechercher l’éventuelle porte dérobée et prendre les mesures appropriées pour protéger leurs données. » – Ryan Olson, directeur de la recherche au sein de l’Unité  42 chez Palo Alto Networks.

CoolReaper est capable d’effectuer chacune des tâches suivantes, avec un potentiel de dangerosité pour les données sensibles des utilisateurs ou des entreprises. Un pirate malintentionné pourrait par ailleurs exploiter une vulnérabilité découverte sur le système de contrôle (back-end) de CoolReaper.

  • Télécharger, installer ou activer n’importe quelle application Android sans autorisation ou notification de l’utilisateur ;
  • effacer des données utilisateur, désinstaller des applications existantes ou désactiver des applications système ;
  • informer les utilisateurs d’une fausse mise à jour OTA (Over-The-Air) qui, au lieu de mettre à jour le terminal, installe des applications indésirables ;
  • envoyer ou insérer des messages SMS ou MMS arbitraires sur le téléphone ;
  • transmettre à un serveur Coolpad des informations concernant le terminal, sa localisation, l’utilisation des applications, l’historique des appels et des SMS.

L’Unité 42 a commencé à observer ce que l’on a baptisé CoolReaper suite aux nombreuses réclamations publiées sur les forums Internet par des clients de Coolpad en Chine. Au mois de novembre, un chercheur qui travaillait avec le site Wooyun.org a identifié une vulnérabilité sur le système de contrôle back-end de CoolReaper. Cette découverte a permis de comprendre que Coolpad contrôlait lui-même le backdoor présent dans le logiciel. Un site d’information chinois, Aqniu.com, a par ailleurs signalé l’existence de la porte dérobée et ses pratiques abusives dans un article paru le 20 novembre 2014.

Au 17 décembre 2014, Coolpad n’a toujours pas répondu aux nombreuses demandes d’assistance de Palo Alto Networks. Les informations de ce rapport ont également été transmises à l’équipe de sécurité Android de Google.

Pour en savoir plus :  https://www.paloaltonetworks.com/resources/research/cool-reaper.html

Go 1.4 introduit le support du développement d'application Android

Soumis par fredericmazue le

Go est un langage conçu par Google, en remplacement de C et de C++. Comme toujours dans ces cas là, il est dit que le meilleur des langages remplacés est conservé et que les apports du nouveau langage gomment les défauts de l'ancien.

Toujours est-il que Go ne passionne pas les foules. Mais cela changera peut-être avec cette mouture 1.4 que Google vient de publier, et pour laquelle est mis en avant le support du développement d'applications Android.

Ainsi, Go 1.4 permettrait de développer des applications natives Android. En théorie pour l'instant. Car dans la pratique, seul le support d'applications très basique est procuré. Et encore, via une seule libraire, x/mobile qui est un binding pour Go d'API Java. Dans ces conditions, on ne peut pas vraiment parler d'applications natives.

Cependant les choses devraient évoluer rapidement. Mountain View souligne que d'autres librairies sont en cours de développement intensif.

Si vous êtes intéressé par Go 1.4, vous pouvez le télécharger à partir de cette page.

Microsoft propose 6 applications MSN pour iOS et Android

Soumis par fredericmazue le
Image

Microsoft continue d'avancer sur la voie du multi plates-formes voulue par Satya Nadella, son nouveau PDG.

C'est ainsi que Redmond propose six applications MSN, pour iOS et Android, smartphones et tablettes. Et même, tant qu'à faire, pour la Kindle Fire d'Amazon.

Les applications sont Actualité, Météo, Sport, Finance, Santé & Forme, Cuisine et Vins.

Multi plates-formes certes. Mais si fonctionner partout c'est bien, évoquer subliminalement Windows Phone est probablement mieux aux yeux de Redmond. C'est sans doute ce qui explique que les applications ont un design plat et qu'on y navigue d'une façons très... Windows Phone.

Les 6 applications MSN sont accessibles à partir de cette page.