botnet

Le botnet XOR DDoS lance une vingtaine d'attaques depuis des serveurs Linux, selon Akamai

Soumis par fredericmazue le

Akamai Technologies publie une alerte de cybersécurité faisant état d'une menace révélée par son pôle SIRT (Security Intelligence Response Team). Des pirates informatiques ont créé un botnet capable de mener des campagnes d'attaques par déni de service distribué (DDoS) à plus de 150 Gbit/s au moyen du malware XOR DDoS, un cheval de Troie servant à détourner des systèmes sous Linux. Un document décrivant en détail cette menace peut être téléchargé à cette adresse http://www.stateoftheinternet.com/xorddos.  

Akamai explique que le malware XOR DDoS est un cheval de Troie qui infecte les systèmes Linux, en leur demandant  de lancer des attaques DDoS sur demande, pilotées par un pirate à distance. Au départ, le pirate s'empare d'une machine Linux via des attaques par force brute pour découvrir le mot de passe donnant accès aux services SSH (Secure Shell). Une fois cet identifiant obtenu, il se sert des privilèges « root » pour exécuter un script shell Bash qui télécharge et lance le binaire malveillant.

« En un an, le botnetXOR DDoSs'est perfectionné et peut désormais être utilisé pour lancer de gigantesques attaques DDoS », souligne Stuart Scholly, vice-président et directeur général de la division Sécurité d'Akamai. « XOR DDoSillustre parfaitement le changement de tactique despirates qui créent des botnetsà partir de systèmes Linux infectés pour lancer des attaques DDoS. Ce phénomène se produit beaucoup plus fréquemment qu'auparavant, lorsque les machines sous Windows étaient les principales cibles des malwares DDoS. »

Attaques par déni de service XOR DDoS

Les travaux du pôle SIRT d'Akamai ont établi que la bande passante des attaques DDoS, déclenchées par le réseau de machines zombies XOR DDoS, était variable, se situant entre moins de 10 Gbit/s et plus de 150 Gbit/s, soit un volume d'attaques extrêmement conséquent. Le secteur des jeux a été le plus souvent ciblé, talonné par l'éducation. Ce botnet attaque jusqu'à 20 cibles par jour, situées pour 90 % d'entre elles en Asie. Le profil de plusieurs des attaques de sa provenance, neutralisées par Akamai, correspond à celles documentées en date des 22 et 23 août dans l'avis. L'une d'elles a frôlé 179 Gbit/s, tandis que l'autre avoisinait 109 Gbit/s. Deux vecteurs d'attaques ont été observés : SYN- et DNS-floods. 

Si l'adresse IP du bot est parfois usurpée, elle ne l'est pas systématiquement. Les attaques observées dans le cadre des campagnes DDoS menées à l'encontre des clients d'Akamai, étaient un mélange de trafic usurpé et non-usurpé. Les adresses IP usurpées sont générées de façon à ce qu'elles semblent émaner du même espace d'adressage (blocs /24 ou /16) que celles de l'hôte infecté. Une technique d'usurpation, consistant à modifier uniquement le troisième ou le quatrième octet de l'adresse IP, empêche les fournisseurs d'accès à Internet (FAI) de bloquer le trafic usurpé sur les réseaux protégés par le mécanisme uRPF (Unicast Reverse PathForwarding) de vérification du chemin inverse.

Neutralisation des attaques XOR DDoS

Des caractéristiques statiques identifiables ont été observées, notamment la valeur TTL de départ, la taille de fenêtre TCP et les options d'en-tête TCP. Ces signatures de charge utile peuvent contribuer à la neutralisation des attaques par déni de service distribué. Elles sont consultables dans l'avis d'alerte. Par ailleurs, des filtres tcpdump sont prévus pour faire face au trafic d'attaques SYN-flood généré par ce botnet.

Détection et éradication du malware XOR DDoS

La présence du botnet XOR DDoS peut être détectée de deux manières, précise encore Akamai. Sur un réseau, il faut repérer les communications entre un bot, ou zombie, et son canal de commande et contrôle (C2) en faisant appel à la règle Snort exposée dans l'avis. Sur un hôte Linux, il faut se servir de la règle YARA qui opère une mise en correspondance des chaînes relevées dans le binaire.

Le malware XOR DDoS est persistant : il exécute des processus qui réinstalleront les fichiers malveillants même s'ils sont supprimés. 
En 2015 les cybercriminels préfèrent la propagation de virus aux spams

Soumis par fredericmazue le

Ceci d'après l’analyse des boîtes emails de professionnels utilisant la technologie de filtrage de Vade Retro (soit plus de 150 millions de boîtes emails analysées) sur février et mars 2015. Cette analyse montre une nouvelle tendance forte en matière de cybercriminalité. Les attaques de spam de masse et classiques sont délaissées par les hackers au profit d’attaques de virus ciblées et plus élaborées. Sur les mois de février et mars 2015, le niveau de spam a connu une baisse – même s’il représente toujours 72% du flux d’emails adressés aux utilisateurs dans le cadre professionnel (contre 77% en décembre et 79% en janvier), alors que le niveau de virus est stable à un niveau très haut depuis le mois de janvier 2015 soit 0,3% du flux total d’emails.

En 2015, les virus sont en croissance de près de 300 % par rapport à 2014

Dimitri Perret, Responsable Marketing Vade Retro Technology insiste sur l’importance de cette tendance : « Depuis le début de l’année 2015, le niveau de virus que nous observons est très élevé - même si le chiffre de 0,3 % paraît peu significatif, le virus a tout de même connu une hausse de 300 % entre la fin de l’année 2014 et les premiers mois de 2015. Cela démontre une nouvelle tendance : la qualité plutôt que la quantité. Pour des raisons de rentabilité, les hackers préfèrent envoyer moins de spam de type viagra et autres, pour s’orienter vers des emails plus ciblés et plus dangereux. Ces virus sont de natures ransomware, où une somme d’argent est demandée pour débloquer le poste infecté. On y retrouve aussi (et toujours) les virus pour infiltrer les réseaux et développer ou renouveler leurs parcs de botnets (postes zombies, utilisés pour envoyer les spams et virus). Le retour sur investissement est donc plus élevé. » 

Les virus utilisés ont généralement une finalité financière. Très agressifs, ils sont par exemple cachés dans des fichiers .zip contenant un fichier screensaver qui est en fait un cryptolocker. Les virus de ce type peuvent être utilisés par les hackers pour crypter les données du disque dur de l’entreprise et pratiquer du ransomware. Le phishing est également toujours très utilisé pour pénétrer les réseaux en invitant les utilisateurs à cliquer sur des liens frauduleux via des faux emails ressemblants de plus en plus à de vrais emails d’entreprise.

Le spam évolue

Comme dit plus haut, le spam reste malgré tout très utilisé. De plus il évolue. Les envois massifs de spam sont aujourd’hui trop vite détectés par les technologies anti-spam, les cybercriminels font donc évoluer leurs méthodes pour tenter de franchir les outils de détection et voler « sous les radars ». Concrètement cela consiste à envoyer des vagues de spam plus petites et plus courtes mais vers des utilisateurs plus ciblés (technique du Snowshoe par exemple). Derrière cela, la finalité est de développer ou renouveler un réseau de botnet afin de propager du malware de manière plus discrète et efficace.

Mise à prix d'un hacker : 3 millions de dollars de récompense

Soumis par fredericmazue le

Comme dans les westerns : Reward $3 000 000. Il ne s'agit pas d'un western, mais c'est à l'américaine. Le FBI offre jusqu'à 3 millions de dollars pour des informations pouvant aboutir à l'arrestation de Evgeniy Mikhailovich Bogachev. L'homme n'est toutefois pas recherché mort ou vif :-)

Evgeniy Mikhailovich Bogachev est suspecté d'être le cerveau derrière le botnet GameOver Zeus, successeur du botnet Zeus, qui a été démantelé par Microsoft et le FBI en mars 2012.  Le préjudice causé aux entreprises et aux particuliers par ce botnet est estimé à 100 millions de dollars, d'où le montant de la prime offerte par le FBI.

Cette prime est d'ailleurs la plus élevée jamais offerte par les autorités américaines dans une affaire de cybercriminalité. Il faut dire que l'arrestation de Evgeniy Mikhailovich Bogachev ne présente rien d'aisée, car celui-ci résiderait en Russie.

Au moyen de spams et de sites malveillants, le malware de Evgeniy Mikhailovich Bogachev, alias lucky12345, alias slavik, aurait infecté entre 500 000 et 1 millions de PCs dans le monde, pour constituer le botnet GameOver Zeus et aussi pour voler des données sensibles sur les postes infectés - des données cartes bancaire notamment -au moyen d'un keylogger.

Un botnet du type Zbot envoie de faux mails de Darty

Soumis par fredericmazue le
Image
Image
Image
Image

L'éditeur de solutions de sécurité BitDefender a publié une alerte indiquant qu'en ce moment des cybercriminels envoient en masse de faux mails de confirmation de commande des magasins Darty.

Ces mails sont dangereux car, étant écrits dans un bon français, il peuvent facilement tromper. Ils annoncent la livraison d'un téléviseur déjà payé et demandent simplement au destinataire du mail d'ouvrir la facture jointe.

Celle-ci est un faux fichier PDF, mais un vrai programme Visual Basic malveillant. Le code est obfusqué sur plusieurs niveaux et il contient des nom de variables rigolos. Il finit par installer un botnet de type Zbot sur la machine attaquée. Le malware a pour vocation, outre l'intégration à un botnet, des subtiliser des données comme les mots de passe, les identifiants bancaires, etc.

Le botnet QBot infecterait 500 000 PC

Soumis par fredericmazue le

Selon un bulletin publié par la société de sécurité Proofpoint 500 000 PC seraient infectés par le botnet Qbot, encore connu sous le nom de Qakbot.

Ce sont des cybercriminels russes qui ont constitué ce botnet. Pour cela ils exploiteraient une faille de Windows XP non corrigée, faille qui serait également présente dans Windows Vista et dans Windows 7. Sur les 500 000 machines infectées, 52% tourneraient avec Windows XP.

Les machines infectées seraient pour l'essentiel situées aux Etats-Unis, pays auquel les cybercriminels s'intéressent particulièrement.  Les malwares déposés sur les machines ont pour tâche de snifer des transaction bancaires et de voler des identifiants de connexion à des sites bancaires.

Le vecteur d'attaque utilisé par Qbot serait WordPress et les sites sous WordPress. Selon Proofpoint, les cybercriminels auraient acheté des listes de login administrateurs, grâce auquel, réussissant à se connecter au backoffice des WordPress concernés, ils y ont uploadé des malwares, qui ensuite infectent les visiteurs des sites. Le malware se propageraient aussi en s'aidant des newsletters émises par certains de ces sites.

Un nouveau botnet cible Mac OS X

Soumis par fredericmazue le
Image

Selon l'éditeur de solutions de sécurité Doctor Web, plusieurs nouvelles menaces ciblent Mac OS X. L'une d’entre elles est un backdoor multifonctions du nom de Mac.BackDoor.iWorm. Selon Doctor Web,un peu plus de 17 000 adresses IP uniques de Mac seraient infectées par ce malware. Doctor Web a détaillé le fonctionnement de ce malware :

Les pirates ont utilisé les langues C++ et Lua, ainsi que la cryptographie. Lors de son installation, le Trojan se décompresse dans le dossier /Library/Application Support/JavaW, puis le dropper crée à la volée le fichier plist afin d'assurer le démarrage automatique du logiciel malveillant.

Au moment du premier démarrage, le Mac.BackDoor.iWorm sauvegarde ses données de configuration dans un fichier séparé et essaie de lire le contenu du dossier /Library pour obtenir la liste des applications installées avec lesquelles le backdoor n'interagira plus. S'il n'a pas réussi à trouver les répertoires « indésirables », le bot reçoit à l'aide de fonctions systèmes le nom du dossier personnel de l'utilisateur Mac OS X sous le nom duquel il a été lancé, y vérifie la présence de son fichier de configuration et y enregistre toutes les données nécessaires à son fonctionnement. Puis Mac.BackDoor.iWorm ouvre sur l'ordinateur infecté un port et attend une connexion entrante, envoie une requête à une ressource Internet pour une liste d'adresses de serveurs de gestion, puis se connecte à ces serveur afin de recevoir les commandes.

Il est à noter qu'afin de recevoir la liste d'adresses des serveurs de gestion, le bot se réfère au service de recherche reddit.com, en indiquant comme requête les valeurs hexadécimales des 8 premiers octets du hachage MD5 de la date actuelle. Selon les résultats de la recherche, reddit.com donne une page web avec la liste des serveurs de gestion de botnets et les ports que les pirates publient sous la forme de commentaires pour le sujet « minecraftserverlists » au nom d'utilisateur « vtnhiaovyd »: le Trojan essaie d'établir la connexion avec les serveurs de gestion en recherchant d'une manière aléatoire les 29 premières adresses de la liste reçue et envoie des requêtes à chacun d'eux. Il répète toues les 5 minutes les requêtes au site reddit.com afin de recevoir une nouvelle liste.

Lors de l'établissement de la connexion avec un serveur de gestion dont l'adresse est sélectionnée dans la liste à l'aide d’un algorithme spécial, le Trojan tente de déterminer si cette adresse est ajoutée à la liste d'exclusions, et partage avec le serveur un ensemble de données grâce auxquelles l'authenticité de l'hôte distant est vérifiée en utilisant une série de transformations mathématiques. Si la vérification est réussie, le bot envoie au serveur distant le numéro du port ouvert sur l'ordinateur infecté et son identifiant unique et attend les commandes.

Mac.BackDoor.iWorm est capable d'exécuter :

- diverses directives selon les données binaires entrantes ou Lua-scripts.

- les commandes de base du backdoor pour les Lua-scripts afin d'effectuer les opérations suivantes :

  • obtenir le type de système d'exploitation ;
  • obtenir la version du bot ;
  • obtenir l’UID du bot ;
  • obtenir la valeur du paramètre du fichier de configuration ;
  • indiquer la valeur du paramètre du fichier de configuration ;
  • effacer les données de configuration de tous les paramètres ;
  • obtenir la durée d’activité du bot (uptime) ;
  • envoyer une requête GET ;
  • télécharger un fichier ;
  • ouvrir le socket pour la connexion entrante et exécuter la commande reçue ;
  • exécuter la commande système ;
  • faire une pause (sleep) ;
  • ajouter le noeud selon l’IP dans la liste des noeuds " interdits " ;
  • effacer la liste des noeuds " interdits " ;
  • obtenir la liste de noeuds ;
  • obtenir l'adresse IP du noeud ;
  • obtenir le type de noeud ;
  • obtenir le port du noeud ;
  • exécuter le script Lua imbriqué.

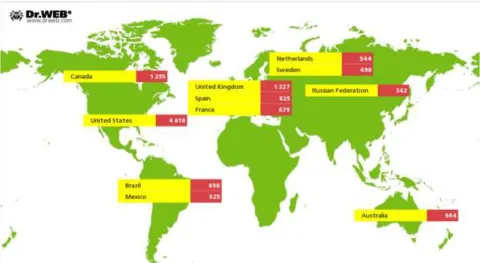
Sur les 17 658 adresses IP enrôlées dans le botnet, les trois pays les plus touchés à ce jour sont les États- Unis avec 4610 adresses suivis par le Canada avec 1235 adresses puis le Royaume-Uni avec 1227 adresses.

IptabLes et IptabLex : des malwares qui enrôlent des serveurs Linux dans des botnets

Soumis par fredericmazue le

Administrateurs système, attention. Deux malwares sévissent en ce moment. Ils s'en prennent à des serveurs Linux pour enrôler ceux-ci dans un botnet, servant, entre autres réjouissances, à lancer des attaques DDoS massives.

C'est ainsi que Akamai qui alerte sur ce danger, dit avoir observé une attaques DDoS d'une bande passante de 119 Gbps, ce qui est considérable.

Les deux malwares se nomment IptabLes et IptabLex. Ils ne sont pas dépendants l'un de l'autre. Ils attaquent des serveux Linux mal administrés - Akamai dixit - et exploitent des vulnérabilités de Tomcat et/ou de Strut, ainsi que de Elasticsearch si celui-ci est mal configuré. L'attaque permet d'obtenir une élévation de privilèges.

Il est facile de savoir si vous êtes infectés. Si c'est le cas, vous trouverez des scripts de lancement dans la partition boot de votre serveur, à savoir boot/.IptabLes et /boot/.IptabLex.

Ces deux scripts, lorsqu'il sont invoqués au démarrage, lancent le binaire .IptabLes. Celui-ci contient une fonction de mise à jour du malware, par téléchargement d'un fichier sur un hôte distant.

MiniDuke est de retour

Soumis par fredericmazue le

MiniDuke est un malware particulièrement puissant, qui a été découvert en février 2013. A l'époque, il exploitait une faille dans le format PDF et déposait des backdoors sur les machines attaquées. Les entités gouvernementales et les  institutions étaient particulièrement ciblées par les attaques.

Techniquement parlant, MiniDuke se faisait remarquer par sa petite taille d'à peine 20Ko et son efficacité. Ecrit en assembleur, il était considéré comme étant l'oeuvre de programmeurs très chevronnés, travaillant à l'ancienne.

Selon les chercheurs de Kaspersky Lab, non seulement MiniDuke n'a pas totalement disparu, mais il est de retour sous la forme d'une nouvelle plate-forme MiniDuke, appelée BotGenStudio. Toujours selon ces chercheurs, cette nouvelle plate-forme pourrait non seulement être utilisée par des cybercriminels dans le cadre d’attaques ciblées, mais également par des forces de l’ordre et des criminels traditionnels.

La nouvelle vague d’attaques enregistrée en 2014 présente des spécificités différentes par rapport à ce qui se voyait en 2013 :

Mode opératoire

La nouvelle backdoor principale de MiniDuke (appelé TinyBaron ou CosmicDuke) est codée grâce à un framework personnalisable appelé BotGenStudio. Il est suffisamment flexible pour activer ou désactiver des composants lorsque le bot est construit. Les composants peuvent être divisés en 3 groupes : persistance (le malware peut se lancer via Windows Task Scheduler), reconnaissance (le malware peut voler un grand nombre d’informations) et exfiltration (le malware dépose plusieurs connecteurs réseaux pour aspirer les données)

Typologie de cibles

Alors qu’en 2013 MiniDuke était utilisé pour cibler des entités gouvernementales, la nouvelle version CosmicDuke cible également les organisations diplomatiques, le secteur de l’énergie, les opérateurs télécoms, des prestataires dans l’armée mais également des individus impliqués dans la vente et le trafic de substance illicites (notamment des stéroïdes et des hormones).

Zones géographiques ciblées

Les utilisateurs des anciens serveurs MiniDuke ciblent la France, l’Australie, la Belgique, l’Allemagne, la Hongrie, les Pays-Bas, l’Espagne, l’Ukraine et les Etats-Unis. CosmicDuke est plutôt intéressé par la Grande Bretagne, les Etats Unis, la Géorgie, la Russie, le Kazakhstan, l’Inde, le Belarus, Chypre, l’Ukraine et la Lituanie.

Amusant, Les cybercriminels qui utilisent cette plate-forme ne semblent plus être les cybercriminels à l'ancienne, geeks, qui codaient en assembleur. Ils travaillent désormais comme des salariés du lundi au vendredi avec des horaires normaux : de 7h à 20h CET, sachant que la majeure partie du travail est réalisée entre 7h et 17h. Ils ne codent plus  en assembleur, mais en C/C++ selon Kaspersky qui a analysé le code de BotGenStudio :-)

No Such Con annonce son édition 2014

Soumis par fredericmazue le
Image

Changement de climat pour la conférence NSC avec l'annonce d'une édition parisienne hivernale pour les passionnés de hacking et de sécurité. Les pointures internationales viendront se rassembler sous la coupole futuriste de l'Espace Oscar Niemeyer, autour d'un programme ambitieux, résolument indépendant et tourné vers l'avenir.

La diversité du contenu des conférences sera le reflet de l'esprit qui anime les organisateurs bénévoles de l'association NSA (No Such Association) et de son comité de programme international. Une édition en phase avec le contexte planétaire où la sécurité informatique est globalement un échec et à l'heure où les Etats assument officiellement leur engagement dans la lutte informatique offensive.

Fidèle à son dessein, NSC cherchera à nouveau à anticiper les défis du monde de la sécurité et s’adressera tant à l’underground qu’aux experts chercheurs et décideurs techniques du marché. L'intention est de valoriser la recherche, favoriser les échanges et l’innovation tout en fédérant les communautés et les acteurs clés de l’industrie, qu'ils soient indépendants ou issus des domaines publics et privés.

L'esprit d'une conférence « real badass 0% bullshit hacking conf » comme le mentionne l'appel à communication, définit précisément le souhait de proposer un contenu de haute volée, sans concession ; où rigueur et méthodes sont attendues, à l'image des présentations passées de Travis Goodspeed, Karsten Nohl ou encore Saumil Shah.

Durant trois jours NSC sera la vitrine des travaux de recherche de la scène du hacking international. En tournant le dos à une image opaque et sulfureuse, la conférence abordera en avant première tous les sujets techniques qui dominent l'actualité du monde de la recherche en sécurité.

Le programme est présenté en anglais, les intervenants et l'audience viennent des territoires : Allemagne, Argentine, Australie, Brésil, Etats-Unis, France, Italie, Israël, Russie, Royaume-Uni... Bien que s'adressant en grande majorité à un public technique, tous sont enclins à vulgariser et synthétiser leurs travaux pour faire avancer la compréhension des enjeux par les entreprises et le législateur.

Cette compréhension des risques et des enjeux est cruciale. Les attaques malveillantes ou criminelles restent la première cause de violation des données. D'autres risques portent sur les infrastructures d'automatisation industrielles et de communication (Scada), les vulnérabilités des applications web, GSM, le paiement sans contact, la dématérialisation des réseaux et l'externalisation des données (Cloud computing), Botnets, IPv6...

Si la conférence réserve entre autre de belles tribunes aux virtuoses du reverse engineering, elle est aussi une opportunité d'ouverture à la réflexion et à la sensibilisation, dans une sphère où le débat public n'a pas eut lieu concernant les pratiques de discrimination sur Internet, la défense des libertés individuelles, l'exercice de surveillance généralisé, l'interception des télécommunications, où encore la censure.

Le CFP (call for paper) sera ouvert à partir du 1 e r avril 2014. Clôture au 30 septembre 2014 Les soumissions peuvent concerner les domaines, logiciels, matériels, infrastructurels et cryptographiques. Elles sont à rédiger en anglais. Le comité de programme composé des meilleures pointures en hacking, est la garantie ultime pour un contenu d'une pertinence technique absolue : auteurs d'avancées majeures dans le monde de la sécurité, tant au sein des équipes de R&D des mastodontes de l'industrie, que dans le domaine de l' open source et l'underground associatif.

En marge de la conférence, divers ateliers gratuits seront proposés : Wargame, LockPicking, Challenge en cryptographie, Workshop Social Engineering...

D'autres bonnes surprises sont attendues backstage et dans les afters. NoSuchCon pourra en outre être suivie en live-stream, comme ce fut le cas pour plus 3000 personnes en 2013.

Enfin, l'association tient à rendre hommage à Cédric Blancher. Ingénieur émérite, « Sid » fut l'un des co-fondateurs de NSC. Pionnier, il a contribué avec talent à faire progresser la sécurité des systèmes d'information et son savoir-faire reconnu a inspiré de nombreuses vocations. Sid aurait eut 38 ans cette année. Cette édition lui sera dédiée.

Un botnet multi plates-formes écrit en Java

Soumis par fredericmazue le

La devise de Java "Write once - Run everywhere" deviendra-t-elle un jour "Hack once - botnet evereywhere" ? Les spécialistes en sécurité de Kaspersky Labs relatent sur leur blog  avoir découvert un malware, HEUR:Backdoor.Java.Agent de son petit nom, écrit entièrement en Java. De fait, il est capable d'infecter les machines tournant sous Windows, Linux ou Mac OS X.

Ce malware exploite une faille de Java 7, présente dans les JVM Java 7 update 21 et antérieures. Cette faille est corrigée depuis juin 2013, mais, selon Kaspersky, les utilisateurs de Java n'appliquent que peu les correctifs et de ce fait  HEUR:Backdoor.Java.Agent reste dangereux.

Le malware utilise l'obfuscateur Zelix Klassmaster. pour rendre sa détection plus difficile. Non seulement Zelix obfusque le code-byte, mais il crypte également les chaînes constantes avec une clé différente pour chaque classe. Le billet de blog mentionné plus haut contient d'intéressantes informations relatives à ce cryptage.

Lorsque le malware parvient à s'exécuter sur l'OS attaqué, il y installe un service ou un démon selon le cas, ce qui place la machine dans un botnet. Le démon est un serveur IRC qui se met à l'écoute des instructions du maître du botnet. Celui peut alors utiliser la machine pour lancer des attaques en déni de service distribuées (DDoS), activité pour laquelle HEUR:Backdoor.Java.Agent semble être principalement conçu.