botnet

Administrateurs Linux : protégez vos systèmes contre les attaques de FreakOut

Soumis par fredericmazue le

Récemment, Check Point Research a rencontré plusieurs attaques qui exploitent de multiples vulnérabilités sur les appareils Linux, y compris certaines failles récemment découvertes. Ces attaques en cours impliquent une nouvelle variante de logiciel malveillant, appelée "FreakOut". L'objectif de ces attaques est de créer un botnet IRC (un ensemble de machines infectées par des logiciels malveillants qui peuvent être contrôlées à distance), qui peut ensuite être utilisé pour des activités malveillantes, comme le lancement d'attaques DDoS (attaque par déni de service) sur les réseaux d'autres organisations, ou pour des activités de crypto-minage sur les machines infectées, qui peuvent potentiellement arrêter des systèmes entiers infectés.

Les attaques visent les appareils Linux qui exécutent l'un des produits suivants, qui présentent tous des vulnérabilités relativement nouvelles qui sont exploitées par le malware FreakOut si les produits n'ont pas été corrigés : 

  • TerraMaster TOS (TerraMaster Operating System), un fournisseur bien connu de dispositifs de stockage de données
  • Zend Framework, une collection populaire de progiciels de bibliothèque, utilisée pour la création d'applications web
  • Liferay Portal, un portail d'entreprise gratuit et à code source ouvert, avec des fonctionnalités permettant de développer des portails et des sites web

S'il est exploité avec succès, chaque dispositif infecté par le malware FreakOut peut être utilisé comme une plate-forme d'attaque contrôlée à distance par les acteurs de la menace derrière l'attaque, leur permettant de cibler d'autres dispositifs vulnérables pour étendre leur réseau de machines infectées.   Les capacités du logiciel malveillant FreakOut comprennent l'analyse des ports, la collecte d'informations, la création et l'envoi de paquets de données, le reniflage du réseau et la capacité de lancer des attaques DDoS et d'inondation du réseau.

L'attentat exploite les CVE suivants :

Des correctifs sont disponibles pour tous les produits concernés par ces CVE, et il est conseillé aux utilisateurs de ces produits de vérifier d'urgence tous les dispositifs qu'ils utilisent, de les mettre à jour afin de se protéger contre ces vulnérabilités.

Selon Check Point Research qui a examiné le code du malware, l'attaquant peut utiliser les systèmes compromis par FreakOut pour d'autres activités malveillantes, telles que le crypto-minage, la propagation latérale à travers les réseaux d'entreprise, ou le lancement d'attaques DDoS sur les réseaux d'autres organisations, qui peuvent arrêter l'ensemble des systèmes infectés.
Comment un hacker prend le contrôle de 29 botnets IoT

Soumis par fredericmazue le
Image

Ainsi que chacun sait, les mots de passe faibles sont un vrai problème de sécurité et le choux gras des pirates informatiques. Ceux-ci, au moyen d'attaques en force brute et/ou attaques au dictionnaire prennent facilement le contrôle de systèmes protégés par un mot de passe trop faible. Il va donc de soi que les pirates, bien oau courant du sujet, utilisent eux-mêmes de mots de passe forts afin de ne pas se faire hacker, penserez-vous. Et pourtant non.

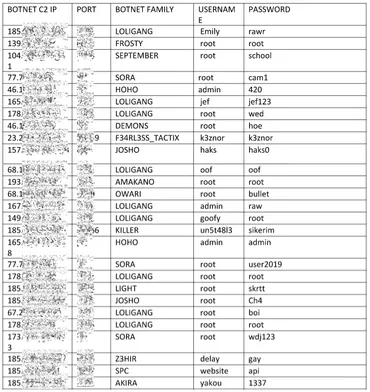
Un hacker du nom de Subby, rapporte notre confrère ZDNet, a pris le contrôle de 29 botnets commandant au total 25 000 appareils IoT. Ceci tout simplement parce que les pirates utilisaient des mots de passe faibles  pour sécuriser les panneaux de contrôles de leurs serveurs de commande et de contrôle (C&C)

Subby explique : "Un grand pourcentage d'opérateurs de botnet suivent simplement des tutoriels qui se sont répandus dans la communauté ou qui sont accessibles sur YouTube pour configurer leur botnet. En suivant ces guides, ils ne modifient pas les informations d'identification par défaut. S'ils le font, le mot de passe fourni est généralement faible et donc vulnérable à une attaque par en force brute".

De fait, Subby a pris le contrôle de ces 29 botnets par de simple attaques au dictionnaire...

Un rapport sur les attaques Web montre que le secteur hôtelier est assiégé par des botnets

Soumis par admin le

Les défenseurs de la cybersécurité sont confrontés à l'augmentation des menaces provenant d'organisations sous la forme de vol d'identifiants par des bots ciblant le secteur hôtelier et à des attaques par déni de service distribué (DDoS) avancées, d'après le rapport État des lieux d'Internet à l'été 2018 / Sécurité : attaques Web publié par Akamai Technologies, Inc. (NASDAQ : AKAM). L'analyse des tendances actuelles en matière de cyberattaques de novembre 2017 à avril 2018 met en évidence l'importance de maintenir la flexibilité non seulement des équipes de sécurité, mais aussi des développeurs, des opérateurs réseau et des fournisseurs de services afin d'atténuer les nouvelles menaces.

Le secteur hôtelier face aux bots : analyse des tentatives de fraude
L'utilisation de bots pour détourner des identifiants volés demeure un risque majeur pour les entreprises dépendant d'Internet, mais les données de ce rapport révèlent que le secteur hôtelier connaît beaucoup plus d'attaques par vol d'identifiants que d'autres secteurs.

Les chercheurs d'Akamai ont analysé près de 112 milliards de requêtes de bots et 3,9 milliards de tentatives de connexion malveillantes qui ciblaient des sites de ce secteur, notamment des compagnies aériennes, des compagnies de croisière et des hôtels. Près de 40 % du trafic enregistré sur les sites des hôtels et les sites de voyage est classé dans la catégorie des « imitateurs de navigateurs connus », qui est un vecteur de fraude avéré.

L'analyse géographique de la provenance du trafic d'attaques révèle que la Russie, la Chine et l'Indonésie ont été les principales sources des vols d'identifiants dans le secteur du voyage au cours de la période couverte par le rapport, et qu'environ la moitié des vols d'identifiants ciblait des hôtels, des compagnies de croisière, des compagnies aériennes et des sites de voyage. Le trafic d'attaques contre le secteur hôtelier et le secteur du voyage provenant à la fois de Chine et de Russie représentait le triple du nombre d'attaques émanant des États-Unis.

« Ces pays ont toujours été de grands centres de cyberattaques, mais l'attractivité du secteur hôtelier semble en avoir fait une cible importante pour les hackers qui commettent des fraudes par des bots », a affirmé Martin McKeay, Senior Security Advocate chez Akamai et Senior Editor du rapport État des lieux d'Internet / Sécurité.

L'explosion du nombre d'attaques DDoS avancées met en évidence la nécessité d'une évolutivité de la sécurité
Si les attaques DDoS simples de masse restent la méthode d'attaque la plus couramment utilisée contre les organisations du monde entier, d'autres techniques n'ont cessé d'émerger. Pour cette édition du rapport, les chercheurs d'Akamai ont identifié et suivi des techniques avancées qui montrent les signes d'un ennemi intelligent et évolutif, capable d'adapter sa tactique pour surmonter les défis qui lui barrent la route.

L'une des attaques évoquées dans le rapport provenait d'un groupe qui coordonnait ses attaques sur des conversations de groupe sur STEAM et IRC. Plutôt que d'utiliser un botnet de terminaux infectés par des logiciels malveillants pour suivre les commandes des hackers, ces attaques ont été menées par un groupe de volontaires humains. Une autre attaque d'ampleur considérable a saturé le serveur DNS de la cible avec des pics de plusieurs minutes au lieu d'utiliser directement une attaque de forte intensité contre la cible. Cela a renforcé la difficulté à atténuer l'attaque en raison de la sensibilité des serveurs DNS, qui permet aux ordinateurs extérieurs de les trouver sur Internet. Le système des pics a également augmenté la difficulté en épuisant les défenseurs sur une longue période.

« Ces deux types d'attaques montrent que les pirates s'adaptent toujours aux nouveaux systèmes de défense pour mener à bien leurs activités néfastes », ajoute Martin McKeay. « Ces attaques, associées aux attaques record via memcached de 1,35 Tbit/s observées en début d'année, doivent servir de piqûre de rappel pour alerter la communauté sur les dangers de la complaisance. »

Chiffres clés :
Les points clés du rapport État des lieux d'Internet à l'été 2018 / Sécurité : attaques Web d'Akamai sont les suivants :

  • Akamai a observé une augmentation de 16 % du nombre d'attaques DDoS enregistré depuis l'année dernière.
  • La plus grande attaque DDoS de l'année a établi un nouveau record de 1,35 Tbit/s avec l'attaque par réflexion via memcached.
  • Les chercheurs ont repéré une augmentation de 4 % du nombre d'attaques DDoS par réflexion depuis l'année dernière.
  • Les attaques de couche applicative ont augmenté de 38 %, notamment les attaques par injection SQL et celles de type cross-site scripting.
  • En avril, l'Unité néerlandaise chargée de la criminalité liée à la haute technologie a fermé un site DDoS-for-hire malveillant qui comptait 136 000 utilisateurs.

Vous pouvez télécharger gratuitement le rapport État des lieux d'Internet à l'été 2018 / Sécurité : attaques Web à l'adresse akamai.com/stateoftheinternet-security. Pour une analyse approfondie réalisée par les équipes de chercheurs d'Akamai, consultez la page Analyse d'une attaque qui décrit en détail les attaques via memcached du début de l'année. Le blog d'Akamai fournit des graphiques et des visualisations de données créés à partir des données figurant dans le rapport.

Méthodologie
Le rapport État des lieux d'Internet / Sécurité : attaques Web au printemps 2018 d'Akamai réunit les données d'attaques de l'infrastructure mondiale d'Akamai et présente les recherches de nombreuses équipes de l'entreprise. Ce rapport analyse la situation actuelle en matière de sécurité et de menaces sur le cloud et donne des indications sur les tendances en matière d'attaques en se fondant sur les données collectées par l'Akamai Intelligent Platform. Les contributeurs au rapport État des lieux d'Internet / Sécurité sont des professionnels de la sécurité d'Akamai, y compris de l'équipe Security Intelligence Response Team (SIRT), de la Threat Research Unit, de la sécurité de l'information et du groupe Custom Analytics.

Les thingbots : une menace pour l'Internet des objets

Soumis par fredericmazue le

Selon une nouvelle étude menée par des experts en cybersécurité de F5 Networks, la vulnérabilité des appareils de l’Internet des objets (IoT) est telle que cela constitue une menace de plus en plus difficile à contrôler.

Le dernier rapport sur le cyber-renseignement de F5 Labs met en lumière les « thingbots », ces réseaux exclusivement composés d’appareils IoT. Moins protégés, plus difficiles à corriger et appelés à devenir plus nombreux que les ordinateurs traditionnels, les IoT sont en passe de devenir le vecteur d'attaque privilégié des cybercriminels qui constituent desbotnets.

Ainsi d’après F5 Labs, les attaques par force brute via le protocole Telnet visant les appareils IoT ont augmenté de 249 % entre 2016 et 2017. Les pays les plus actifs dans ce domaine sont la Chine, les Etats-Unis et la Russie, avec 44% du trafic des attaques qui émanent de Chine.

Fait inquiétant, les mêmes adresses IP et réseaux d’attaque ont été signalés par F5 Labs de manière répétée sur une période de deux ans, ce qui prouve soit que le trafic malveillant passe inaperçu, soit qu’il est autorisé.

Les pays les plus victimes d’attaques sont les États-Unis, Singapour, l’Espagne et la Hongrie.

Toutefois, aucun pays en particulier ne semble être dans le viseur des thingbots. Chacun des 10 pays les plus visés n’a essuyé qu’une faible proportion des attaques totales, excepté l’Espagne qui a enregistré 22 % des attaques de décembre.

Dans le détail, ces 10 pays les plus visés ont subi au maximum 44 %, et au minimum 24 %, des attaques totales. Cela signifie que les appareils IoT vulnérables sont largement répartis à travers le globe, ce qui rend la menace d’autant plus diffuse et difficile à contrer.

Fait étonnant, F5 Labs a noté au second semestre 2017 une diminution du nombre d’attaques par rapport au premier semestre (baisse de 77 % entre le premier et le quatrième trimestre). Il s’est néanmoins révélé plus élevé qu’au plus fort des attaques Mirai. Pour mémoire, Mirai est un malware qui s’est fait connaître en septembre 2016 pour le contrôle à distance de centaines de milliers d’appareils IoT, tels que des caméras de surveillance, des routeurs et des magnétoscopes numériques.

D’après le volume de trafic observé de juillet à décembre 2017, F5 Labs estime que de nombreux thingbots de grande envergure sont créés. Plus inquiétant, toujours selon GF5 Labs : les attaques Mirai n’avaient jamais atteint leur plein potentiel mais avaient tout juste montré la voie.

« Les appareils IoT ne sont pas encore des produits de grande consommation », déclare Sara Boddy, directrice de F5 Labs Threat Research. Mais cela viendra sans aucun doute…

« Si nous ne changeons pas dès maintenant nos normes de développement, des appareils IoT vulnérables seront déployés deux à trois fois plus vite qu’auparavant, et seront piratés au même rythme. C’est le chaos assuré entre les mondes physique et virtuel. »

Telnet : la fin d’un filon ?

Au cœur des attaques actuelles contre les IoT, Telnet est un protocole qui a été régulièrement exploité par les cybercriminels pour causer des ravages. F5 Labs a cependant constaté une diversification notable et rapide des tactiques d’attaque, et par conséquent une baisse du recours au protocole Telnet.

« Depuis au moins un an maintenant, les attaquants utilisent d’autres méthodes de piratage des appareils IoT », explique Sara Boddy. « Il s’agit de méthodes simples d’un point de vue technique, qui nécessitent juste davantage d’étapes dans le plan d’attaque. Elles affectent aussi moins d’appareils dans la mesure où elles ciblent des ports et protocoles non standard, des fabricants spécifiques, ou des types ou modèles d’appareils en particuliers. »

Par exemple, F5 Labs indique qu’au moins 46 millions de routeurs domestiques sont vulnérables à une attaque par injection de commande à distance contre les protocoles de gestion à distance personnalisés TR-069 et TR-064. Ces protocoles ont été créés pour permettre aux FAI de gérer les routeurs déployés au domicile des clients. Ils ont été exploités par le thingbot Annie, occasionnant des pannes majeures aux clients de plusieurs opérateurs de télécommunications de premier plan. Annie est l’un des cinq thingbots élaborés à partir de différents éléments de code de Mirai (les autres étant Persirai, Satori, Masuta et Pure Masuta). Seuls Persirai et Satori s’attaquent à Telnet pour l’exploit initial des appareils.

« Il est très probable que des thingbots aient lancé des attaques dont nous n’aurons jamais connaissance et que leurs auteurs en récoltent les fruits. Le minage de cryptomonnaies est un bon exemple d’attaque IoT qui passe inaperçue si elle n’a pas un impact visible sur le consommateur, comme un ralentissement des performances de l’appareil », précise Sara Boddy.

« Tous les professionnels de la sécurité, de même que les développeurs de systèmes d’apprentissage automatique et d’intelligence artificielle, devraient faire équipe pour élaborer des contrôles de sécurité de l’IoT innovants. À l’avenir, nous aurons besoin de réseaux neuronaux IoT qui reproduisent la façon dont les réseaux fongiques assurent la prospérité des environnements écologiques. »

Hajime, un mystérieux malware qui a créé un botnet de 300 000 IoT

Soumis par fredericmazue le

Kaspersky Lab a publié le résultat de ses recherches sur les activités de Hajime, un mystérieux malware IoT évolutif qui construit un botnet peer-to-peer géant. Récemment, le botnet s’est largement étendu, infectant des milliers d’appareils partout dans le monde. À cette date, le réseau compte près de 300 000 machines compromises et prêtes à travailler ensemble pour obéir aux consignes de leur donneur d’ordres. En attendant, la raison d’être de Hajime reste inconnue.

Hajime, qui veut dire « départ » ou « origine » en japonais, a montré ses premiers signes d’activité en octobre 2016. Depuis, il a évolué pour développer de nouvelles techniques de propagation. Le malware construit un gigantesque botnet peer-to-peer – un groupe décentralisé de machines compromises qui réalisent discrètement des attaques DDoS ou des campagnes de spam.

Cependant, Hajime n’est pas composé de code ou de fonctionnalités d’attaque – il contient uniquement un module de propagation. Hajime, une famille avancée et furtive, utilise différentes techniques – principalement des attaques par brute-force sur les mots de passe – pour infecter les machines. Ensuite, le malware prend des mesures variées pour se cacher des victimes

Hajime cible tous les types d’appareils. Cependant, les auteurs de ce malware se concentrent particulièrement sur les magnétoscopes numériques, suivis par les webcams et les routeurs.

Selon les chercheurs de Kaspersky Lab, Hajime évite plusieurs réseaux, y compris ceux de General Electric, Hewlett-Packard, des services postaux américains (US Postal Service), du Département de la Défense des États-Unis et un certain nombre de réseaux privés.

 « Hajime intrigue particulièrement par sa raison d’être. Alors que son réseau d’objets compromise continue de grandir, son but reste inconnu. Nous n’avons trouvé de traces de sa présence dans aucune attaque ou autre activité malicieuse.. Cependant, nous conseillons aux propriétaires d’objets connectés de changer le mot de passe de leurs appareils au profit d’un mot de passe capable de supporter une attaque par brute-force, et de mettre à jour leur firmware lorsque c’est possible, » précise Konstantin Zykov, Senior Security Researcher chez Kaspersky Lab.

Plus d'informations sur SecureList.

Zyklon HTTP, le nouveau botnet qui tient la vedette sur le DarkNet

Soumis par fredericmazue le

Administrateurs de serveurs et de sites Internet, attendez-vous une vague d'attaque en déni de service. Ce n'est pas l'arrestation probable d'un loueur de botnet Mirai qui va y changer quelque chose.

En effet, même si Mirai est d'une efficacité redoutable lorsqu'il s'agit de mener des attaques DDoS, c'est Zyklon HTTP qui tient la vedette sur le DarkNet en ce moment. Il faut dire que ce couteau suisse du malfaisant a de quoi séduire les pirates. Tout y est : contamination de machines, vol de données au moyen de keylogger, Zyklon HTTP se met même automatiquement à jour sur les machines qu'il a infectées.

Au niveau des attaques DDoS, il sait tout faire. Il connaît ses classiques du flooding : HTTP flood, TCP flood, UDP flood et bien sûr SYN flood.

Mais en plus de ça, Zyklon HTTP vient avec le dernier gadget à la mode : SlowLoris. SlowLoris permet en principe à une seule machine de faire tomber un serveur Apache distant. Une attaque SlowLoris lancée par un botnet est donc sans aucune pitié.

Le principe de SlowLoris est d'émettre des requêtes HTTP partielles, afin que le serveur garde les connexions ouvertes. Après une requête GET normalement commencée, slowloris envoie, juste avant le timeout qui fermerait la connexion, un en-tête déjanté que le serveur va ignorer, mais qui va le contraindre à garder la connexion ouverte, dans l'attente de la fin de l'échange normal de la requête GET. Ce qui aboutit très rapidement à une saturation de connexions.

Zyklon HTTP est en ce moment ne vente sur le DarkNet :

Commentaire actu

Un loueur de botnet Mirai aurait été arrêté

Soumis par fredericmazue le

Mirai est un logiciel malveillant qui s'en prend aux appareils connectés (IoT) grand public tournant avec le système d'exploitation Linux. Par exemple des caméras connectées, des routeurs domestiques (des 'box Internet) même des réfrigérateurs connectés :-)

Les objets connectés présentent généralement une sécurité assez faible, pour ne pas dit nulle quand il est possible de s'y connecter en telnet ou ssh avec un login/mot de passe qui n'est rien d'autre que admin/admin. Pour se répandre dans le monde des Iot, Mirai utilise abonnement cela, mais il utiliserait également des failles de sécurités 0-day. Quand il réussit à entrer dans un appareil, il le transforme en zombie intégré à un botnet et parcourt Internet, pour tenter d'infecter d'autres appareils, et ainsi de suite.

Mirai est donc connu pour permettre de créer des botnets gigantesques, de la taille de celui qui a, fin 2016, lancé une attaque de 1,1 Tbit/s sur l'hébergeur OVH.

Il y a quelques temps deux pirates affirmaient posséder un botnet Mirai constitué de 400 000 (voire 500 000) zombies et le louaient sur le Dark Web, notamment sur le site TheRealDeal. Ces deux pirates ont pour pseudonymes BestBuy et Poporet.

Selon MotherBoard, la police britannique aurait arrêté à l'aéroport de Londres, un jeune home de 29 ans, qui serait BestBuy.


Capture : Bleeping Computer

De nouveaux types d'attaques DDoS via WordPress ou des objets connectés

Soumis par fredericmazue le

Kaspersky Lab publie son rapport DDoS Intelligence pour le 4ème trimestre 2015. Selon ce rapport, la période étudiée a été marquée par de nouveaux vecteurs d’attaque employés par les cybercriminels pour paralyser ces ressources ainsi que par la plus longue attaque DDoS lancée par des botnets en 2015, qui a duré plus de deux semaines. Toujours selon ce rapport, les réseaux de zombies Linux ont été responsables de 54,8 % des attaques au 4e trimestre.

Kaspersky Lab note l’apparition de nouveaux vecteurs pour l’exécution des attaques DDoS par réflexion, qui exploitent les faiblesses dans la configuration d’un système tiers afin d’amplifier une attaque. En particulier, au 4ème trimestre, les cybercriminels ont envoyé du trafic vers des sites ciblés via des serveurs de noms NetBIOS, des services RPC de contrôleur de domaine connectés via un port dynamique, ainsi que des serveurs de licences WD Sentinel.

Les assaillants ont par ailleurs continué à utiliser les équipements de l’Internet des objets (IoT) : c’est ainsi que les chercheurs ont identifié un réseau d’environ 900 caméras de surveillance à travers le monde ayant formé un botnet servant à lancer des attaques DDoS.

Les experts de Kaspersky Lab ont aussi détecté un nouveau type d’attaque contre les ressources web utilisant le système de gestion de contenu (CMS) WordPress. Il s’agit d’injecter dans le corps de ces ressources du code JavaScript qui est ensuite adressé à la ressource cible pour le compte du navigateur de l’utilisateur. Une telle attaque DDoS est montée à 400 Mbit/s et s’est prolongée 10 heures durant. Ses auteurs ont exploité une application web infectée utilisant WordPress, ainsi qu’une connexion cryptée HTTPS pour empêcher tout filtrage éventuel du trafic par le propriétaire de la ressource.

« Nous voyons que la complexité et la puissance des attaques DDoS ne diminuent pas avec le temps, même si le nombre des ressources attaquées est en recul. Malheureusement, les attaques DDoS demeurent un outil pratique et économique pour les cybercriminels car il existe toujours dans les logiciels des vulnérabilités que ceux-ci peuvent mettre à profit pour pénétrer dans les serveurs. Il y a également des utilisateurs qui ne protègent pas leurs équipements, accroissant ainsi le risque de les voir infectés par des robots. Pour notre part, nous nous engageons à fournir aux entreprises des informations sur la menace DDoS et à promouvoir la lutte contre cette menace qui peut et doit être combattue », commente Evgeny Vigovsky, responsable des activités de Kaspersky Lab pour la protection contre les attaques DDoS.

Microsoft a démantelé le botnet Dorkbot en collaboration avec la police mondiale

Soumis par fredericmazue le
Image
Image

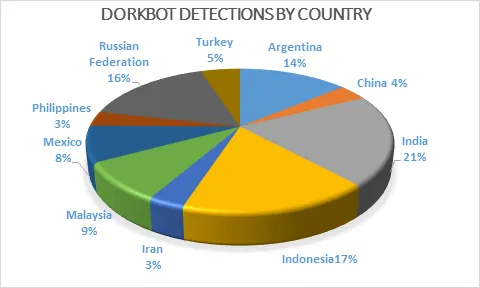
Dans un billet sur le blog de son Malware Protection Center, Microsoft annoncé avoir démantelé le botnet Dorkbot en collaboration avec des polices et des organismes de sécurité du monde entier  :FBI, Interpol Europol, le CERT polonais...

Dorkbot était un botnet particulièrement redoutable, dont les malwares associés se propageaient par tous les moyens possibles et imaginables : clés USB, pages web malicieuses, mails, messageries instantanées, réseaux sociaux...

Le ver de Dorkbot, une fois en place sur une machine, se chargeait de travailler au vol de données sensibles telles que des identifiants Netflix, Gmail, Facebook, PayPal ou autres services. Il se chargeait aussi de télécharger des exploits depuis ses serveurs afin de profiter de la présence d'éventuelles vulnérabilités non corrigées sur la machine.

Il transformait encore les postes infectés en zombies depuis lesquels l'opérateur du botnet pouvaient propager de nouvelles infections.

Dorkbot présentait plusieurs visages. En effet, un kit nommé Ngrbot, vendu sur le dark web, permettait d'en créer des variantes.

Microsoft, qui pour l'occasion fait remarquer que son outil Windows Defender était capable de détecter le malware de Dorknet, souligne que ce sont essentiellement des machines tournant sous de vieux OS (vous avez compris, il vous faut abandonner votre Windows XP ! ;-) ou dont les propriétaires étaient négligents qui ont été infectées.

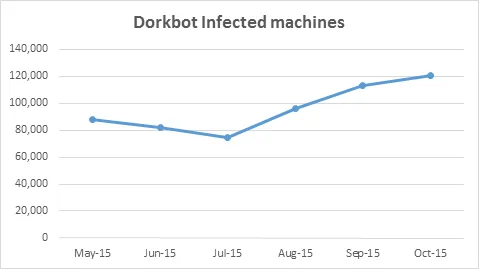
Mais infectées à un rythme tout de même impressionnant : 100 000 machines par mois, selon la télémétrie de Microsoft.

Dans le billet mentionné, Microsoft donne d'intéressant détails techniques sur Dorkbot.

L'université Lyon 3 va embaucher un hacker

Soumis par fredericmazue le

L'université Lyon 3 va embaucher un hacker en 2016. Sa mission : tenter de s'infiltrer dans le réseau de l'Université pour y voler des données. En cas de succès, il devra conseiller l'Université sur les mesures à prendre pour sécuriser son informatique.

C'est ainsi que l'Université Lyon 3 entend réagir au troisième piratage de son système en moins d'un an. Tout récemment, un ancien étudiant a communiqué anonymement au journal Le Monde un échantillon de données personnelles - noms, prénoms, téléphones, nationalités, adresses, relevés de notes :-) etc. -

Ce vrai ancien étudiant, mais faux pirate, voulait mettre en exergue la négligence des responsables informatiques de la fac qui ne colmataient pas - ou si lentement... - des failles de sécurité qui leur avaient été signalés depuis fin 2014. Ceci malgré le fait que la fac avait fait faire, d'après mlyon.fr, un audit de sécurité de son système, audit qui lui a quand même été facturé 35 000 euros. Selon l'étudiant, qui se dit capable de voler à la demande n'importe quelle donnée concernant n'importe qui, des données ont été dérobées par des personnes moins bienveillantes que lui - de vrais pirates donc :-) - pour être vendues aux enchères sur un site clandestin. Les serveurs de la fac ont même été infectés par un botnet : "le botnet est resté actif pendant des semaines. Au final, seules quelques failles ont été corrigées, malgré l’insistance de sociétés de sécurité qui ont fait remonter le message" précise notre étudiant.

La fac va porter plainte contre X en ce qui concerne ces vols de données et donc embaucher un hacker...