ver

Microsoft a démantelé le botnet Dorkbot en collaboration avec la police mondiale
Soumis par fredericmazue le
Image
Image

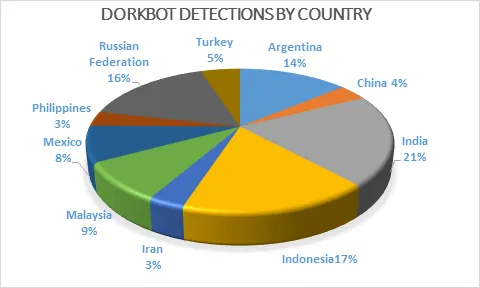
Dans un billet sur le blog de son Malware Protection Center, Microsoft annoncé avoir démantelé le botnet Dorkbot en collaboration avec des polices et des organismes de sécurité du monde entier  :FBI, Interpol Europol, le CERT polonais...

Dorkbot était un botnet particulièrement redoutable, dont les malwares associés se propageaient par tous les moyens possibles et imaginables : clés USB, pages web malicieuses, mails, messageries instantanées, réseaux sociaux...

Le ver de Dorkbot, une fois en place sur une machine, se chargeait de travailler au vol de données sensibles telles que des identifiants Netflix, Gmail, Facebook, PayPal ou autres services. Il se chargeait aussi de télécharger des exploits depuis ses serveurs afin de profiter de la présence d'éventuelles vulnérabilités non corrigées sur la machine.

Il transformait encore les postes infectés en zombies depuis lesquels l'opérateur du botnet pouvaient propager de nouvelles infections.

Dorkbot présentait plusieurs visages. En effet, un kit nommé Ngrbot, vendu sur le dark web, permettait d'en créer des variantes.

Microsoft, qui pour l'occasion fait remarquer que son outil Windows Defender était capable de détecter le malware de Dorknet, souligne que ce sont essentiellement des machines tournant sous de vieux OS (vous avez compris, il vous faut abandonner votre Windows XP ! ;-) ou dont les propriétaires étaient négligents qui ont été infectées.

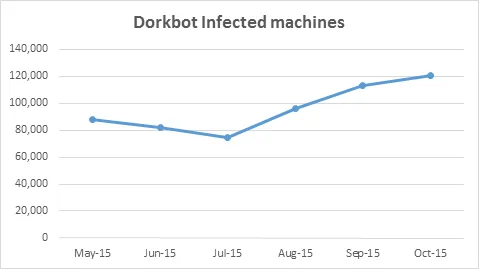
Mais infectées à un rythme tout de même impressionnant : 100 000 machines par mois, selon la télémétrie de Microsoft.

Dans le billet mentionné, Microsoft donne d'intéressant détails techniques sur Dorkbot.

Attention Fanny vous espionne peut-être depuis votre disque dur

Soumis par fredericmazue le

Fanny est un doux nom pour un bien vilain logiciel espion. C'est Kaspersky, décidément très en verve en ce moment qui après avoir révélé le casse du siècle Carbanak, vient de révéler l'existence de Fanny.

Fanny est un logiciel espion d'un nouveau genre (enfin assez nouveau disons) indétectable par les anti-virus sur les PC. Indétectable, parce qu'il vient s'installer en remplacement du firmware des disques durs. Transparente, Fanny assure le fonctionnement normal, mais est dotée de quelques fonctionnalités supplémentaires... Pas totalement nouveau car des firmwares dans du matériel ça c'est déjà, vu, notamment dans des routeurs.

Kaspersky a trouvé Fanny confortablement installée dans des ordinateurs personnels de 30 pays. Les pays les plus touchés sont l'Iran, puis la Russie, le Pakistan, l'Afghanistan, la Chine, le Mali, la Syrie, le Yemen et l'Algérie. Etaient particulièrement ciblés des institutions gouvernementales et militaires, des compagnies télécom, des banques, des entreprises travaillant dans le domaine de l'énergie, la recherche nucléaire. Les activités islamistes étaient également ciblées.

Des disques durs fabriqués par Seagate, Western Digital, Toshiba, Samsung, IBM sont ainsi infectés.

Infectés comment ?  Les constructeurs affirment n'être au courant de rien. Selon Kaspersky la technologie employée dans Fanny rappelle Stuxnet, le malware conçu pour espionner les centrales nucléaires. Evoquer Stuxnet, c'est dire indirectement que Fanny aurait été implanté par la NSA dans du matériel devant être livré à l'étranger. L'hypothèse a une certaine crédibilité, quand on se rappelle qu'au milieu l'année dernière en pleine affaire PRISM, la NSA a été prise la main dans le sac en train de reconditionner des routeurs dont le firmware avait été disons ... upgradé :-)

Un ver infeste certains routeurs Syslink

Soumis par fredericmazue le

La semaine dernière, les chercheurs de l'Internet Storm Center du SANS Institute ont découvert l'existence d'un ver qui infecte certains routeurs Syslink. Les modèles touchés sont  les E4200, E3200, E3000, E2500, E2100L, E2000, E1550, E1500, E1200, E1000 et E900.

La bestiole s'appelle The Moon, mais ne fait pas de quartier :-) Elle scanne les ports 80 et 8080 des routeurs vulnérables, c'est-à-dire ceux qui ont leur interface d'administration web activée. Dans ce cas, le ver envoie une requête à un script CGI vulnérable ce qui aboutit à une connexion avec les droits de l'administrateur. Après quoi le ver exécute un script Shell qui télécharge un exécutable de 2Mo. Et le processus recommence, à la recherche d'autres routeurs vulnérables.

La présence du ver peut être détectée par son intense activité de scan sur les ports 80 et 8080. Quel est le but de ce ver ? Pour l'instant il semble qu'il ne fasse que se répandre. Mais la constitution d'un botnet de routeurs fait évidemment partie des choses possibles, pour ne pas dire très probables. 

Un ver pourrait se propager dans les systèmes embarqués Linux

Soumis par fredericmazue le

Dans un communiqué, l'éditeur de solutions de sécurité Symantec indique avoir découvert un ver susceptible de se propager dans "l'Internet des objets", selon les termes de l'éditeur.

Ce ver exploite une vieille vulnérabilité php-cgi qui doit normalement être corrigée depuis longtemps. La bestiole génère des adresses IP au hasard, puis envoie des paires nom d'utilisateur/mot de passe via des requêtes POST pour exploiter la vulnérabilité. Si l'attaque réussit, le ver se télécharge depuis un serveur, puis continue d'essayer de se propager depuis la machine ainsi compromise.

Symantec fait remarquer que les appareils administrés par une interface Web, routeurs domestiques, caméra de sécurité, décodeurs, systèmes de contrôle industriel, sont toujours plus nombreux, et leur propriétaires ne savent pas nécessairement qu'ils peuvent être vulnérables. C'est pourquoi Symantec évoque une éventuelle propagation de ce ver à travers l'Internet des objets, d'autant plus que le ver est capable de s'en prendre à divers architectures, ARM, PPC, MIPS et PA-RISC, en plus de x86. Toutefois Symantec indique ne pas avoir connaissance d'attaque ayant abouti sur des système non x86.

Un ver pour lancer des attaques DDoS depuis mac OS X

Soumis par fredericmazue le

Le malware Linux connu à l'origine sur les dons de Linux/Tsunami ou Troj/Kaiten a été réécrit afin de s'installer sur les machines d'Apple. Toute machine infectée devient alors un zombie dans un botnet et lançe, à l'insu de son utilisateur, des attaques de type DDoS contre certains sites Internet.

Source : clubic.com 

Des vers dans Facebook

Soumis par fredericmazue le

D'après  ESET, les utilisateurs de Facebook viennent récemment d’être exposés à un groupe de vers, comprenant Win32/Yimfoca.AA et Win32/Fbphotofake. Le ver Win32/Yimfoca.AA s'est même placé dans les 10 premiers virus observés par le moteur de détection ThreatSense.Net d’ESET dans beaucoup de pays européens, y compris l'Autriche, l'Italie, la République Tchèque et la Slovaquie, pendant les dernières semaines.

Selon Marek Polesensky, chercheur de Malware chez ESET, le ver Yimfoca exploite la messagerie instantanée de Facebook pour attaquer, tandis que Fbphotofake est un ver de réseau social qui diffuse son code et d’autres menaces à travers des spams sur Facebook. Polesensky ajoute: "Yimfoca sert de porte dérobée qui peut être commandée à distance et peut également se propager via d’autres logiciels de messagerie instantanée comme Skype, MSN ou Yahoo Messenger " En plus, Yimfoca peut télécharger et exécuter d’autres codes malveillants mis en ligne - comprenant un faux logiciel d'antivirus, un code chargé de modifier les paramètres de sécurité ou encore de désactiver le pare-feu. Le ver Fbphotofake diffuse principalement du spam via Facebook. Les utilisateurs doivent veiller à faire attention et à ne pas ouvrir les fichiers attachés soupçonneux et inconnus, ou cliquer sur des liens douteux. 

Suite à ces récentes attaques de malwares, David Harley, chercheur analyste chez ESET, a précisé que la transmission de messages Facebook est de plus en plus exploitée par l’arnaque de la lettre pseudo-officielle de Nigériens. " Il s’agit d’une tentative d’escroquerie maquillée sous forme de chantage émotif " précise Harley. Il conseille aux utilisateurs " de veiller à être certain de l’identité de l'expéditeur et du contenu du message Facebook ".

Randy Abrams, Directeur de la formation technique chez ESET aux USA, note quant à lui « qu’une partie du problème tient au fait que la culture Facebook est anti-sécuritaire et que c'est donc un obstacle difficile à surmonter pour les professionnels de la sécurité".

Premières attaques de virus de la Saint Valentin

Soumis par fredericmazue le

Panda Labs a publié une alerte de sécurité expliquant qu'un vers répondant au doux nom de Waledac.C tente de se propagee par email dans de fausses cartes de Saint Valentin. Ces attaques informatiques sont un des classiques de l'année. A l'approche du 14 février, les éditeurs de logiciels antivirus commencent à détecter des dizaines de souches de malwares conçus pour infecter les utilisateurs en exploitant la Saint Valentin. Le premier à apparaître cette année est le ver Waledac.C.

Comme souvent dans ce type d'attaque, le ver Waledac.C se propage par email en se faisant passer pour une carte de vœux de la Saint Valentin. Le corps de l'email comporte un lien permettant de télécharger la prétendue carte. En téléchargeant ce fichier, l'utilisateur installe involontairement le ver Waledac.C sur son ordinateur.

Ces fichiers portent des noms évoquant la Saint Valentin, par exemple : youandme.exe, onlyyou.exe, you.exe ou meandyou.exe.

Une fois l'ordinateur infecté, le ver se sert de l'adresse email de sa victime pour envoyer du spam à tous ses contacts. Pour cela, il récupère toutes les adresses stockées sur l'ordinateur et leur envoie le même message invitant à télécharger la fausse carte de vœux.

« Si les pirates continuent à exploiter la Saint Valentin année après année, c'est que cette ruse, bien qu'éculée, reste très efficace et leur permet toujours d'infecter de nombreux ordinateurs », explique Luis Corrons, le directeur technique de PandaLabs.

En effet manquer les vers de la douce carte que vous envoyée votre petite amie peut avoir de pires conséquences relatioonnelles que l'infection par un ver (de votre ordinateur, pas de votre petite amie). Soyez prudent quand même :)

Près de 9 millions d'ordinateurs seraient infectés par le ver Downadup

Soumis par fredericmazue le

L'éditeur de solutions anti-virus F-Secure estime entre 2.4 et 8.39 millions, le nombre d'ordinateurs qui auraient été infectés par le ver Downadup ces quatre derniers jours. Downadup, alias Conficker, alias Kido, n'est pas une menace mineure. Nous vous avons présenté ce trublion récemment. Ce ver a la capacité de se propager sur les réseaux internes et les entreprises seraient très touchées par ses méfaits.

Une des voies privilégiées de propagation de la malfaisante bestiole sont les fichiers autorun.inf. C'est pour c'est raison que F-Secure recommande spécialement, parmi d'autres mesures, la désactivation des modes AUTORUN et AUTOPLAY sur les machines, n'importe qui risquant de vous contaminer simplement en enfichant une clé USB.

L'estimation de près de 9 millions de machines infectées est énorme. Il est vrai que la menace est sérieuse, et le CERT s'en est d'ailleurs fait écho récemment. Cependant le CERT précise aussi que la vulnérabilité exploitée par le ver a déjà été patchée depuis plusieurs mois par Microsoft. La firme de Redmond a d'ailleurs publiée une alerte de sécurité à ce sujet.

Le meilleur moyen de ce prémunir de cette menace, pour les particuliers et les entreprises, est donc tout simplement de maintenir les systèmes à jour.

Près de 9 millions d'ordinateurs seraient infectés par le ver Downadup

Soumis par fredericmazue le

L'éditeur de solutions anti-virus F-Secure estime entre 2.4 et 8.39 millions, le nombre d'ordinateurs qui auraient été infectés par le ver Downadup ces quatre derniers jours. Downadup, alias Conficker, alias Kido, n'est pas une menace mineure. Nous vous avons présenté ce trublion récemment. Ce ver a la capacité de se propager sur les réseaux internes et les entreprises seraient très touchées par ses méfaits.

Une des voies privilégiées de propagation de la malfaisante bestiole sont les fichiers autorun.inf. C'est pour c'est raison que F-Secure recommande spécialement, parmi d'autres mesures, la désactivation des modes AUTORUN et AUTOPLAY sur les machines, n'importe qui risquant de vous contaminer simplement en enfichant une clé USB.

L'estimation de près de 9 millions de machines infectées est énorme. Il est vrai que la menace est sérieuse, et le CERT s'en est d'ailleurs fait écho récemment. Cependant le CERT précise aussi que la vulnérabilité exploitée par le ver a déjà été patchée depuis plusieurs mois par Microsoft. La firme de Redmond a d'ailleurs publiée une alerte de sécurité à ce sujet.

Le meilleur moyen de ce prémunir de cette menace, pour les particuliers et les entreprises, est donc tout simplement de maintenir les systèmes à jour.

Alerte F-Secure : un nouveau ver affecte les entreprises

Soumis par fredericmazue le

F-Secure Corporation lance une alerte concernant les nouvelles versions du ver "Downadup". Ce ver infecte les postes de travail et serveurs Windows, provoquant divers problèmes importants. Depuis le début de l’année, plusieurs infections par des variantes de ce ver ayant touché des réseaux d'entreprise ont été signalées à F-Secure dans plusieurs pays.

Pour lutter contre la diffusion de ce ver, F-Secure travaille de concert avec les entreprises ayant été affectées et différents centres d’alertes.

Downadup (également connu sous le nom de Conficker) fait partie d’une grande famille de vers ciblant le réseau. Ils sont particulièrement difficiles à éliminer, surtout s’ils infectent le réseau interne d'une entreprise.

Que faire pour éviter la contamination :

- Assurez-vous que les derniers correctifs de Microsoft ont été appliqués
- Assurez-vous que l’antivirus de votre entreprise est bien à jour
- Vérifiez que l’antivirus a bien téléchargé les dernières mises à jour
- Désactivez les modes AUTORUN et AUTOPLAY pour les clés USB
- Assurez-vous que les mots de passe de domaine des utilisateurs sont suffisamment complexes

Que faire si votre réseau est déjà infecté :

- Vérifiez le site Internet de votre éditeur d'antivirus pour en savoir plus sur le processus de désinfection
- La désinfection de ce ver est complexe et vous pourriez avoir besoin de fermer certaines parties de votre réseau
- Restreignez l'utilisation des clé USB et bloquez le trafic inutile au niveau du pare-feu

Comment le ver agit-il ?

Downadup utilise plusieurs moyens de propagation, notamment via la vulnérabilité tout récemment corrigée dans Windows Server Service, en devinant les mots de passe réseau et infectant les clés USB. Par conséquent, une fois que le malware accède au réseau interne de l’entreprise, il peut être particulièrement difficile à éradiquer.

Les problèmes les plus souvent rencontrés à la suite de l’infection par ce ver sont, notamment, le verrouillage des comptes utilisateurs réseau. En tentant de connaître les mots de passe réseau, le ver déclenche le verrouillage automatique comme un utilisateur ayant tapé un mot de passe erroné plusieurs fois.

Une fois que ce ver infecte une machine, il se protège de façon très agressive. Il se paramètre pour s’exécuter très tôt dans le processus de redémarrage de la machine. Il s’arrange également pour donner les droits d’accès aux fichiers et clés de registre du ver de sorte que l’utilisateur ne puisse ni les supprimer, ni les changer.

Le ver télécharge, à partir de nombreux sites web, des versions modifiées de lui-même. Les noms de ces sites sont générés par un algorithme en fonction de la date et de l'heure actuelle. Parce qu’il existe des centaines de noms de domaines sur lesquels peut s’appuyer le malware, il est difficile pour les éditeurs de sécurité de tous les localiser et les fermer à temps.

Pour plus d’informations sur les logiciels malveillants sur le blog de F-Secure, connectez-vous à: http://www.f-secure.com/weblog/

F-Secure met également à votre disposition un nouvel outil permettant de supprimer les versions connues de Downadup. Cet outil est disponible sur le blog de F-Secure.