attaques

Un jeu de simulation pour sensibiliser aux attaques ciblées

Soumis par fredericmazue le

Trend Micro lance la version française de son jeu de simulation sur les attaques ciblées : une approche innovante et ludique pour sensibiliser aux enjeux de la sécurité informatique ! Accessible à tous, ce jeu en ligne s'adresse principalement aux professionnels de l'informatique. Trend Micro leur propose de se mettre dans la peau du DSI d'une entreprise fictive, « The Fugle », et de prendre les bonnes décisions quant à la sécurité de l'entreprise, peu avant le lancement d'un produit majeur.  Le jeu est constitué d’une série de séquences vidéos (plus de 120 différentes au total) rythmées par des questions à choix multiples relatives à la stratégie de sécurité de l'entreprise. Son scénario évolutif prend en compte chaque décision ainsi que les aspects budgétaires qui en découlent, proposant ainsi des situations au plus proche du monde de l'entreprise.

Au-delà de l'aspect ludique, « Attaques ciblées : Le Jeu » a pour objectif d'attirer l'attention des entreprises sur les risques des attaques ciblées pour leurs activités.

Une attaque ciblée peut se transformer en véritable situation de crise, où des décisions doivent être prises dans des délais qui ne sont pas choisis, souligne Trend Micro. Ce jeu en ligne propose ainsi aux professionnels informatiques de se mettre en situation, en toute sécurité, pour renforcer éventuellement leurs compétences et leur savoir-faire vis-à-vis de ces menaces et les aider à se tenir prêts.

Envie de jouer ? http://targetedattacks.trendmicro.com/fra/index.html
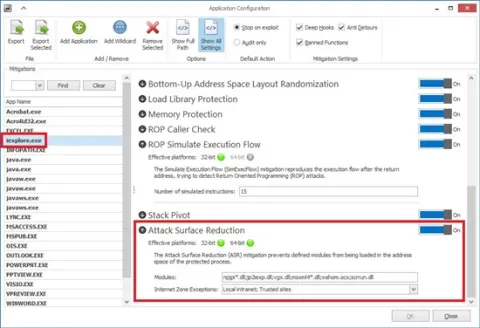
EMET 5.0

Soumis par fredericmazue le
Image

Dans le courant de l'été, Microsoft a publié EMET cinquième du nom. Ainsi que l'explique Redmond, EMET, Enhanced Mitigation Experience Toolkit est un utilitaire qui empêche l'exploitation des vulnérabilités logicielles. EMET y parvient grâce à l'utilisation de technologies de réduction des risques pour la sécurité. Ces technologies fonctionnent comme des obstacles et des protections spéciales, que l'auteur d'une attaque doit mettre en échec pour pouvoir exploiter les vulnérabilités logicielles. Ces technologies de réduction des risques pour la sécurité ne garantissent pas que des vulnérabilités ne puissent pas être exploitées. Toutefois, elles font en sorte que l'exploitation soit aussi difficile que possible.

EMET peut être vue comme une surcouche de sécurité à votre machine, outre les outils classiques tels qu'un antivirus.   Les nouveautés apportées par EMET 5.0 sont résumées dans cet article. Voici les deux principales :

ASR, pour Attack Surface Reduction, permet une administration très fines des modules et plugins d'une application. Par exemple, EMET 5.0 peut être utilisée pour empêcher Microsoft Word de charger le player Flash d'Adobe, ou encore pour interdire Internet Explorer de charger le plugin Java lors de la navigation sur Internet,  tout en autorisant ce chargement sur une zone Intranet.

EAF+, pour Export Address Table Filtering Plus, est une amélioration de EAF dont le rôle est (dit très succinctement!) de rendre difficile à une code malveillant d'accéder à des tables d'adresses d'appels de fonction

EAF+ fait des vérifications supplémentaires sur le registre de pile et les encadrements de la pile lorsque les tables d'export sont lues par des modules de bas niveau. Il empêche aussi les opérations de lecture dans les en-têtes PE et autres de pointeurs import/export, lorsque ces opérations sont faites par du code suspect qui chercherait à détecter des corruptions mémoire par ce biais.

EMET est une solutions intéressante pour sécuriser votre machine, mais il convient de savoir que cet outil peut entraîner quelques soucis de compatibilités, car certaines applications ont des comportement qu'EMET bloque :-) Il convient donc de procéder à quelques essais pour vous assurer que la présence de cet outil vous convient au quotidien.

Les pirates s’orientent sur des attaques applicatives de type « business logic »

Soumis par fredericmazue le

Imperva dévoile les résultats de son second rapport sur les attaques contre les applications web (WAAR). Il révèle que ces applications sont soumises à des attaques logiques comportementales (business logic attacks ou BLA). Cette dernière enquête éditée par la cellule HII (Hacker Intelligence Initiative) d’Imperva, s’intéresse notamment aux informations relatives au trafic de attaques malveillantes.

Le Groupe LEXSI propose une formation Attaques, failles et protection du SI

Soumis par fredericmazue le

Le Groupe LEXSI annonce sa nouvelle formation dédiée aux Attaques, Failles et Protection du SI.

Cette formation se tiendra du 21 au 25 juin 2010 dans les locaux de LEXSI Université, Tour Orion à Montreuil.

Ce cursus t alterne théorie, démonstrations et travaux pratiques sur ordinateurs dans le cadre d'une plate-forme dédiée. Pour la mise en place de cette nouvelle offre, LEXSI a considérablement investi en matériels puisque les simulations d’attaques et failles se feront sur des serveurs vierges, les mises en situations seront donc réelles.

Les objectifs :

  • Appréhender les méthodes de collecte d’informations techniques et organisationnelles
  • Découvrir et utiliser les outils permettant d’exploiter les faiblesses des systèmes réseaux et applications
  • Elaborer des parades associées afin de protéger efficacement le SI

Le programme :

Les thèmes abordés :

  • Technique de récupération d’informations : Bases whois, newsgroups, réseaux sociaux, blogs et forums / technique du Google hacking et outils spécialisés.
  • Cartographie d’un SI : scanner réseaux, transferts de zone/brute-force DNS, traceroutes évoluées, Firewalking, identification des systèmes.
  • Attaques systèmes réseaux : Sniffing, spoofing, attaques wifi.
  • Attaques applicatives : Buffer Overflow, Race Condition, Escape Shell, scanner de vulnérabilités, reverse engineering.
  • Attaques Web : techniques d’injections (XSS, blind SQL, CSRF), failles d’inclusions.
  • Mots de passe : Best practice, mécanismes de stockage, attaques en ligne/hors ligne, récupération et crackage des mots de passe.
  • Principes de durcissements des systèmes Windows et Linux.

Mise en pratiques :

  • Réalisation d’attaques : matérialisation d’attaques susceptibles d’affecter vos propres systèmes afin de mieux appréhender les impacts et les mesures de sécurisation à mettre en œuvre.
  • Sécurisation des systèmes : contrôle et mise en œuvre d’une sécurisation d’un système Windows et Linux par vos soins.

Public : Administrateurs réseau ou système, ingénieurs sécurité

Pré-requis : connaissances réseau ou développement sécurisé

Site : http://www.lexsi.com

Premières attaques de virus de la Saint Valentin

Soumis par fredericmazue le

Panda Labs a publié une alerte de sécurité expliquant qu'un vers répondant au doux nom de Waledac.C tente de se propagee par email dans de fausses cartes de Saint Valentin. Ces attaques informatiques sont un des classiques de l'année. A l'approche du 14 février, les éditeurs de logiciels antivirus commencent à détecter des dizaines de souches de malwares conçus pour infecter les utilisateurs en exploitant la Saint Valentin. Le premier à apparaître cette année est le ver Waledac.C.

Comme souvent dans ce type d'attaque, le ver Waledac.C se propage par email en se faisant passer pour une carte de vœux de la Saint Valentin. Le corps de l'email comporte un lien permettant de télécharger la prétendue carte. En téléchargeant ce fichier, l'utilisateur installe involontairement le ver Waledac.C sur son ordinateur.

Ces fichiers portent des noms évoquant la Saint Valentin, par exemple : youandme.exe, onlyyou.exe, you.exe ou meandyou.exe.

Une fois l'ordinateur infecté, le ver se sert de l'adresse email de sa victime pour envoyer du spam à tous ses contacts. Pour cela, il récupère toutes les adresses stockées sur l'ordinateur et leur envoie le même message invitant à télécharger la fausse carte de vœux.

« Si les pirates continuent à exploiter la Saint Valentin année après année, c'est que cette ruse, bien qu'éculée, reste très efficace et leur permet toujours d'infecter de nombreux ordinateurs », explique Luis Corrons, le directeur technique de PandaLabs.

En effet manquer les vers de la douce carte que vous envoyée votre petite amie peut avoir de pires conséquences relatioonnelles que l'infection par un ver (de votre ordinateur, pas de votre petite amie). Soyez prudent quand même :)

Malwares : G DATA fait un bilan des attaques d’octobre 2008

Soumis par fredericmazue le

Pour le mois d'octobre, le laboratoire de sécurité de G DATA dit avoir recensé 80 389 nouvelles attaques, soit une légère diminution par rapport au mois dernier. On observe également une accalmie au niveau des Backdoors (-3%) et des Adware (-3,5%). 2008 reste cependant l’année record de mise en circulation de nouveaux programmes malveillants.

Les catégories de logiciels malveillants les plus actives en octobre :
1 - Chevaux de Troie = 30,3%
2 - Backdoor = 23%
3 - Downloader = 21,4%
4 - Spyware = 14,6%
5 - Adware = 4,3%

Les familles de Virus les plus actives en octobre :
1 - Hupigon = 8,9%
2 - Monder = 5,7%
3 - Onlinegames = 3,9%
4 - Monderb = 3,8%
5 - Magania = 3,3%
