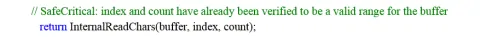débordement de tampon

Kaspersky raconte la traque d'une faille zero-day dans Silverlight

Soumis par fredericmazue le
Image
Image
Image
Image
Image

Kaspersky Lab a découvert une vulnérabilité « Zero Day » dans Silverlight. Cette faille exploitée pouvait potentiellement offrir un accès total à un ordinateur infecté, lui permettant ainsi d’exécuter du code malveillant afin de dérober des informations confidentielles et de se livrer à d’autres activités illicites. La vulnérabilité a été corrigée dans la dernière mise à jour de sécurité publiée par Microsoft ce mardi 12 janvier 2016. Sa découverte est le fruit de cinq mois d’enquête ayant fait suite à un article paru dans Ars Technica. Kaspersky raconte :

A l’été 2015, une cyberattaque lancée contre la société Hacking Team (connue pour le développement de « spyware légal ») a fait les gros titres. L’un des articles à ce sujet, publié dans Ars Technica, mentionnait une fuite dans des échanges supposés entre des représentants de Hacking Team et Vitaliy Toropov, un développeur indépendant de programmes exploitant des vulnérabilités. Entre autres choses, l’article citait une correspondance dans laquelle Toropov tentait de vendre à Hacking Team une faille Zero Day particulièrement intéressante : il s’agissait d’exploiter une vulnérabilité présente depuis quatre ans et toujours non corrigée dans la technologie Microsoft Silverlight. C’est cette information qui a mis la puce à l’oreille des chercheurs de Kaspersky Lab.

L’article en question ne fournissant aucune autre information sur la faille exploitée, les chercheurs ont entamé leur enquête en partant du nom du vendeur. Ils ont rapidement découvert qu’un utilisateur qui se nommait Vitaliy Toropov était un contributeur très actif de la base de données open source des vulnérabilités (OSVDB), où tout un chacun peut publier des informations dans ce domaine. En analysant son profil public sur le site OSVBD.org, les chercheurs de Kaspersky Lab se sont aperçu qu’en 2013, Toropov avait publié une preuve de concept (POC) décrivant un bogue dans la technologie Silverlight. Ce POC portait sur une ancienne vulnérabilité connue et aujourd’hui corrigée. Cependant, il donnait également des détails supplémentaires qui ont indiqué aux chercheurs de Kaspersky Lab comment l’auteur écrivait du code destiné à exploiter cette faille.

Au cours de l’analyse effectuée par les experts de Kaspersky Lab, certaines chaînes de code spécifiques se démarquaient véritablement. Grâce à ces informations, ils ont créé plusieurs règles de détection pour les technologies de protection de Kaspersky Lab : dès lors qu’un utilisateur, ayant accepté de communiquer des données sur les menaces à Kaspersky Security Network (KSN), rencontrait un logiciel malveillant qui présentait le comportement correspondant à ces règles de détection, le système marquait le fichier comme extrêmement suspect et adressait une notification à la société pour qu’il soit analysé. Cette tactique partait d’une hypothèse simple : si Toropov avait tenté de vendre l’exploitation d’une faille Zero Day à Hacking Team, il y avait de fortes chances pour qu’il ait fait de même auprès d’autres éditeurs de spyware. A la suite de cette activité, d’autres campagnes de cyber espionnage pouvaient s’en servir afin de cibler et d’infecter des victimes sans méfiance.

Cette hypothèse était fondée. Plusieurs mois après la mise en œuvre des règles spéciales de détection, un client de Kaspersky Lab a été la cible d’une attaque employant un fichier suspect présentant les caractéristiques recherchées. Quelques heures plus tard, quelqu’un (peut-être une victime des attaques) se trouvant au Laos a envoyé à un service multiscanner un fichier ayant les mêmes caractéristiques. Les experts de Kaspersky Lab, en analysant l’attaque, ont découvert que celle-ci exploitait en fait un bogue inconnu de la technologie Silverlight. Les informations concernant cette faille ont été communiquées sans délai à Microsoft pour validation.

« Bien que n’étant pas sûrs que la faille que nous avons découverte soit en fait celle évoquée dans l’article d’Ars Technica, nous avons de bonnes raisons de penser que c’est bien le cas. En comparant l’analyse de ce fichier aux travaux précédents de Vitaliy Toropov, nous sommes parvenus à la conclusion que l’auteur de l’exploitation de la vulnérabilité découverte récemment et l’auteur des POC publiés sur OSVDB sous le nom de Toropov était une seule et même personne. En même temps, il n’est pas impossible que nous ayons trouvé une autre faille Zero Day dans Silverlight. Globalement, ces recherches ont contribué à rendre le cyberespace un peu plus sûr en mettant au jour une nouvelle vulnérabilité Zero Day et en la révélant de manière responsable. Nous encourageons tous les utilisateurs des produits Microsoft à mettre à jour leurs systèmes dès que possible afin de corriger cette vulnérabilité », commente Costin Raiu, Directeur de l’équipe GReAT (Global Research & Analysis Team) de Kaspersky Lab.

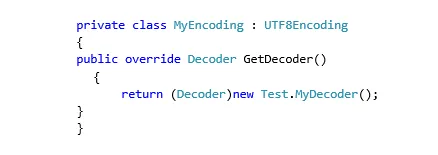
La faille se situait dans la classe BinaryReader. Elle est décrite en détail dans un très intéressant billet technique sur SecureList, que nous résumons ici. Lors de l'instanciation de cette classe, il est possible de définir sa propre implémentation de l'encodage de caractères :

Dans cet encodeur, il est possible d'utiliser son propre décodeur

A l'exécution, la classe BinaryReader utilise une méthode InternalReadChars qui est estampillée unsafe car elle réalise des manipulation de pointeurs:

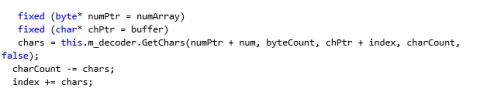
Si l'index passé à InternalReadChars est vérifié en amont de l'appel, il ne l'est plus ensuite.

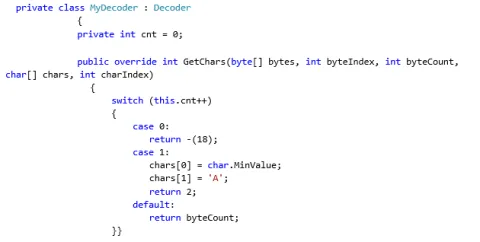
Comme l'index est ensuite incrémenté en fonction du nombre d'octets lus par la méthode GetChars du décodeur de l'encodeur personnalisé, Il suffit que l'implémentation du code de GetChars soit malicieuse, pour aller écrire dans une mémoire illicite. Kaspersky donne un exemple de code.

Ce code, à la première itération, recule le pointeur de 18 octets en retournant un faux nombre d'octets lus : return -(18). L'appelant InternalReadChars de GetChars ne se pose pas de question existentielle quant à la valeur farfelue retournée. Il modifie son pointeur avec elle et continue d'itérer. GetChars, en fonction du nombre d'itérations, écrit alors dans la zone mémoire illicite.

Encore et toujours les pointeurs... :-)
Quand un système Linux peut-être hacké par une simple répétition de touches clavier

Soumis par fredericmazue le
Image
Image
Image

Une simple répétition de touches, et voilà votre poste de travail Linux hacké ! Bon pour en arriver là, il faut des conditions très particulières. Tout d'abord l'attaquant doit avoir un accès physique à la machine. Ensuite il doit avoir de bonnes connaissances de Linux et de la programmation assembleur. Martyriser le clavier avec frénésie ne suffira pas en soi :-) Enfin il faut que le Linux du poste de travail se lance avec le chargeur de démarrage Grub et que le mode édition de celui-ci soit protégé par un mot de passe.

Protéger le mode d'édition de Grub par un mot de passe est normalement une bonne pratique, car sinon, un attaquant habile (et présent physiquement)  peut prendre le contrôle de votre Linux avant même que celui-ci ne démarre :-)

Malheureusement, les Grub de la version 1.98 à la version 2.02 comportent une vulnérabilité qui permet de hacker le système malgré la présence de l'authentification, ou plutôt grâce à cette présence :-) Bref au final l'authentification ne sert à rien :-)

La vulnérabilité a été découverte par deux chercheurs en sécurité, qui l'ont décrite dans un très intéressant, passionnant même, billet de blog technique qui est à la fois un vrai didacticiel de hack et de bidouille et un avertissement - un de plus - sur les dangers qu'il y a à être négligent avec les pointeurs en programmation système.

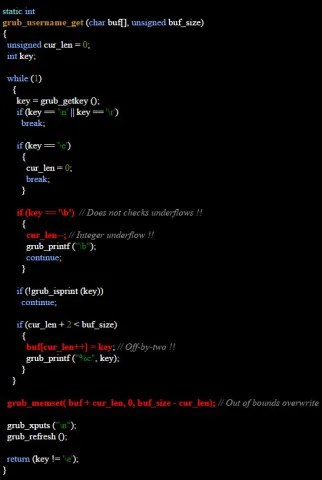
La vulnérabilité se trouve dans l'extrait de code ci-dessous, lignes rouges.

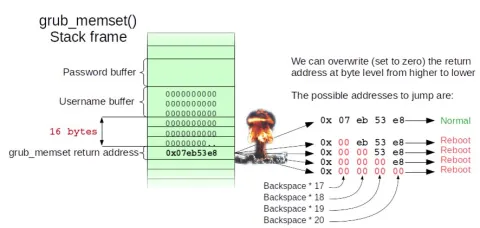
Ce code est exécuté lors de la saisie du mot de passe. Si l'utilisateur actionne la touche backspace, le pointeur sur le tampon de saisie est décrémenté, sans test de débordement. Le débordement va provoquer une corruption des cadres de pile des fonctions appelantes, comme décrit ici.

Le tout est ici d'actionner la touche backspace le nombre de fois qui va bien, en l'occurrence 28, ni plus ni moins.

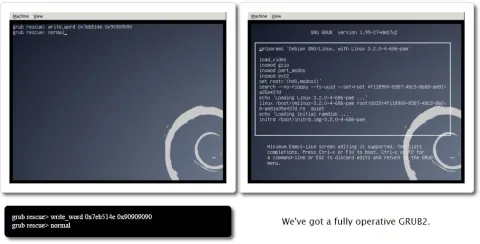
Le cadre de pile étant corrompu, le système saute dans la fonction grub_rescue_run, très particulière, car elle initialise un mode rescue qui permet d'écrire des octets en mémoire.

Ce qui permet ensuite de continuer la bidouille du cadre de pile et finalement relancer Grub normalement, mais sans authentification du mode édition

Mais cela ne sert à rien, dites-vous, puisque finalement on va arriver à la demande normale du mot de passe Linux lui-même ?

Et si... votre système est hacké totalement :-) Depuis le mode édition de Grub maintenant accessible, il suffit de redéfinir le processus init comme ceci :

init=/bin/bash

Vieille ruse bien connue des geeks et hackers Linux. Après quoi le système démarre sur un shell avec les droits de root. Il ne reste plus qu'à s'amuser :-)

Les principales distributions Linux (Debian, Ubuntu, Red Hat,...ont déjà publié un patch en urgence, pour combler cette vulnérabilité.

Pwn2Own 2015 : tous les navigateurs mis à mal, Adobe Flash et Reader toujours aussi vulnérables

Soumis par fredericmazue le

L'édition 2015 du concours de hacking Pwn2Own aura été une grande année. Pwn2Own  est un concours de hacking blanc qui se déroule chaque année lors de la conférence CanSecWest de Vancouver au Canada.

L'édition 2015 a été une grande année, car elle a vu les chercheurs en sécurité et autres hackers blancs se surpasser pour empocher un total de primes de 557 500 dollars, ce qui est un record, pour la démonstration d'une quarantaine de vulnérabilités, ce qui est également un record.

En clair, en dépit des efforts faits en matière de sécurité par la plupart des éditeurs, les outils informatiques les plus courants restent vulnérables et vecteurs de piratages des ordinateurs individuels.

Commençons par un cocorico avec le chercheur en sécurité français Nicolas Joly, qui s'est illustré en s'évadant de la sandbox du player Flash (encore et toujours lui...) sous Windows en combinant l'exploit de deux vulnérabilités. L'une d'elles est une vulnérabilité UAF, pour use-after-free, qui consiste en un accès d'une zone mémoire après sa libération. Nicolas Joly a ainsi pu obtenir la possibilité d'exécuter un code arbitraire sur le système Windows attaqué.

Nicolas Joly s'est ensuite illustré en exploitant une vulnérabilité d'Adobe Reader par une attaque en débordement de tampon, ceci pour aboutir une nouvelle fois à l'exécution de code arbitraire sur la machine attaquée. Pour ces deux exploits Nicolas Joly a empoché un total de 90 000 dollars.

Mais le héros de PWn2Own 2015 est incontestablement le hacker coréen, JungHoon Lee alias lokihardt, qui a raflé près de la moitié des gains à lui tout seul, soit 225 000 dollars. Il a mis à mal Chrome, dans ses versions stable et bêta, Safari sur Mac OS X et Internet Explorer 11 en utilisant différentes techniques. Il a contourné le sandboxing de Safari en exploitant un bug de fuite mémoire, il a mis à mal Firefox avec une vulnérabilité dans l'affichage du format SVG, il a cassé Chrome par une attaque en débordement de tampon, il s'est évadé d'Internet Explorer via une vulnérabilité dans le moteur JavaScript.

Les éditeurs des produits concernés, Adobe, Microsoft, Apple, Google, se sont dit admiratifs par la qualité des techniques employées par les candidats de Pwn2Own. Ceci non sans avouer avoir été impressionnés par la vulnérabilité de leurs produits. A eux de corriger toutes ces vulnérabilités. Ils ont du pain sur la planche car au total ont été découvertes :

  • 6 vulnérabilités de sécurité découverts dans Adobe Reader
  • 6 vulnérabilités dans Adobe Flash
  • 8 vulnérabilités dans le système d’exploitation Windows
  • 6 vulnérabilités dans Internet Explorer 11
  • 5 vulnérabilités dans Mozilla Firefox
  • 2 vulnérabilités dans Apple Safari
  • 1 vulnérabilité dans Google Chrome

[video:https://www.youtube.com/watch?v=X2Ssw2sLUHI]

[video:https://www.youtube.com/watch?v=V99skqmTyiY]

Ghost : une grave faille dans la glibc de Linux

Soumis par fredericmazue le

Une grave faille de sécurité, baptisée Ghost, a été découverte dans la glibc de Linux. Cette librairie est au coeur de tous les systèmes Linux.

Selon l'éditeur de solutions de sécurité Qualys qui a publié des informations concernant cette faille, celle-ci est présente depuis la glibc-2.2 qui a été publiée le 10 novembre 2000  

Depuis 2013, d'autres correctifs ont été apportés à cette librairie qui peuvent atténuer la gravité de la faille.

La vulnérabilité se situe dans les fonctions gethostbyname et gethostbyaddr. Elle est exploitable par une classique attaque en débordement de tampon et permet potentiellement la prise de contrôle total, à distance, de la machine attaquée. Si l'exploit n'est pas très facile à réaliser, en revanche, il ne nécessite aucun droit dans le système ni aucune connexion au système préalables. Il suffit de provoquer une résolution DNS sur un nom de domaine mal formé. Ceci peut, selon la configuration du serveur attaqué, être obtenu par exemple par le simple envoi d'un mail.

Les administrateurs système doivent vérifier d'urgence si leurs systèmes sont vulnérables et de toutes façons appliquer d'urgence le correctif, que la plupart des distributions Linux ont déjà mis à disposition.

Le code C ci-dessous, test-ghost.c, permet de tester la vulnérabilité des systèmes et l'efficacité des correctifs appliqués.

Compiler ainsi

gcc test-ghost.c -o test-ghost

Puis lancer le test ainsi

./test-ghost.

Le message Not vulnerable doit s'afficher après application du correctif de sécurité.

#include <netdb.h>
#include <stdio.h>
#include <stdlib.h>
#include <string.h>
#include <errno.h>

#define CANARY "in_the_coal_mine"

struct {
  char buffer[1024];
  char canary[sizeof(CANARY)];
} temp = { "buffer", CANARY }; 

int main(void) {
  struct hostent resbuf;
  struct hostent *result;
  int herrno;
  int retval; 

  /*** strlen (name) = size_needed - sizeof (*host_addr) - sizeof (*h_addr_ptrs) - 1; ***/
  size_t len = sizeof(temp.buffer) - 16*sizeof(unsigned char) - 2*sizeof(char *) - 1;
  char name[sizeof(temp.buffer)];
  memset(name, '0', len);
  name[len] = '\0'; 

  retval = gethostbyname_r(name, &resbuf, temp.buffer, sizeof(temp.buffer), &result, &herrno);

  if (strcmp(temp.canary, CANARY) != 0) {
    puts("vulnerable");
    exit(EXIT_SUCCESS);
  }

  if (retval == ERANGE) {
    puts("not vulnerable");
    exit(EXIT_SUCCESS);
  }

  puts("should not happen");
  exit(EXIT_FAILURE);
}

EMET 5.0

Soumis par fredericmazue le
Image

Dans le courant de l'été, Microsoft a publié EMET cinquième du nom. Ainsi que l'explique Redmond, EMET, Enhanced Mitigation Experience Toolkit est un utilitaire qui empêche l'exploitation des vulnérabilités logicielles. EMET y parvient grâce à l'utilisation de technologies de réduction des risques pour la sécurité. Ces technologies fonctionnent comme des obstacles et des protections spéciales, que l'auteur d'une attaque doit mettre en échec pour pouvoir exploiter les vulnérabilités logicielles. Ces technologies de réduction des risques pour la sécurité ne garantissent pas que des vulnérabilités ne puissent pas être exploitées. Toutefois, elles font en sorte que l'exploitation soit aussi difficile que possible.

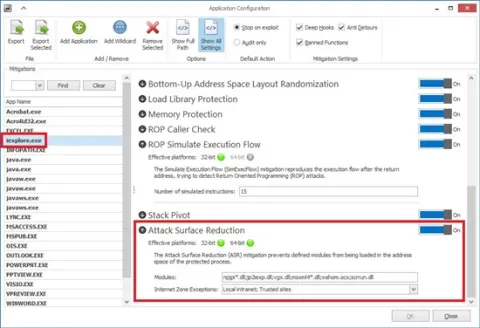
EMET peut être vue comme une surcouche de sécurité à votre machine, outre les outils classiques tels qu'un antivirus.   Les nouveautés apportées par EMET 5.0 sont résumées dans cet article. Voici les deux principales :

ASR, pour Attack Surface Reduction, permet une administration très fines des modules et plugins d'une application. Par exemple, EMET 5.0 peut être utilisée pour empêcher Microsoft Word de charger le player Flash d'Adobe, ou encore pour interdire Internet Explorer de charger le plugin Java lors de la navigation sur Internet,  tout en autorisant ce chargement sur une zone Intranet.

EAF+, pour Export Address Table Filtering Plus, est une amélioration de EAF dont le rôle est (dit très succinctement!) de rendre difficile à une code malveillant d'accéder à des tables d'adresses d'appels de fonction

EAF+ fait des vérifications supplémentaires sur le registre de pile et les encadrements de la pile lorsque les tables d'export sont lues par des modules de bas niveau. Il empêche aussi les opérations de lecture dans les en-têtes PE et autres de pointeurs import/export, lorsque ces opérations sont faites par du code suspect qui chercherait à détecter des corruptions mémoire par ce biais.

EMET est une solutions intéressante pour sécuriser votre machine, mais il convient de savoir que cet outil peut entraîner quelques soucis de compatibilités, car certaines applications ont des comportement qu'EMET bloque :-) Il convient donc de procéder à quelques essais pour vous assurer que la présence de cet outil vous convient au quotidien.

Google Chrome : une faille à 60 000 dollars

Soumis par fredericmazue le

Dans le cadre du concours de hacking Hack in the Box, un adolescent, qui répond au pseudo de Pinkie Pie, a mis en évidence une faille critique dans Google Chrome. Une faille de type "Full Chrome Exploit", c'est-à-dire une faille qui implique Chrome seulement. Pour la mise en évidence de cette faille, Pinkie Pie recevra de Google le prix de 60 000 dollars.

L'exploit de la faille se fait en deux temps. D'abord un débordement de tampon dans le support de SVG permet d'exécuter un code arbitraire dans le navigateur. Code pas si arbitraire que ça en l'occurrence, car il attaque une faille de la couche IPC, ce qui finalement donne accès au système d'exploitation sous jacent.

Google a corrigé la faille dans les heures qui ont suivi.

Une faille 0-Day passe outre l'UAC de Windows

Soumis par fredericmazue le

D'après un billet de blog publié par Marco Giulani sur Prevx une faille 0-day existe dans Windows (XP/Vista/7) 3é et 64 bits, qui court-circuite l'UAC (User Account Control) et obtient tous les  privilèges de l'administrateur. Il s'agit d'une faille, car même s'il n'existe aucun exploit connu pour l'instant, le détail technique de cette faille a été publié sr un site chinois.

Cette faille se situe dans l'API NtGdiEnableEUDC qui se situe elle-même dans le fichier Win32k.sys. La faille consiste en un problème de débordement de tampon classique.

La bonne nouvelle est que pour être exploité, le fichier attaquant doit être présent sur la machine, ce qui réduit les risques. Mais bien sûr ce fichier est toujours susceptible d'être introduit sur un système via une autre attaque exploitant une autre faille...

Microsoft, prévenu du problème travaille à un correctif.

Vulnérabilité critique dans Acrobat Reader 9

Soumis par fredericmazue le

Adobe a publié une alerte de sécurité expliquant qu'une vulnérabilité critique a été identifiée dans Adobe Reader 9 et Acrobat 9. La faille existe aussi dans les versions précédentes. La vulnérabilité est susceptible de provoquer un crash de l'application.

Comprendre: nous avons affaire à ce bon vieux débordement de tampon (Buffer Overflow est d'ailleurs le titre de l'alerte) qui fait toujours autant de dégâts et potentiellement l'exécution à distance de code malicieux suivie de la prise de contrôle de la machine attaquée n'est pas impossible. L'attaque étant opérée, bien entendu, lors de l'ouverture d'un document PDF spécialement pour exploiter la faille. L'alerte de sécurité concerne toutes les plates-formes accueillant Adobe Reader et Acrobat.

D'après l'alerte de sécurité, il existerait déjà des attaques exploitant la faille. Adobe publiera un correctif aussi vite que possible.

Faille de sécurité dans le protocole TCP/IP sous Vista

Soumis par fredericmazue le

Mise en évidence par un chercheur en sécurité informatique autrichien, Thomas Unterleitner, travaillant pour la société Phion, cette vulnérabilité est de type débordement de tampon (buffer overrun), problème qui colle à la peau de Microsoft depuis toujours...

Cette faille de sécurité affecte Windows Vista 32 et 64 bits. Le bulletin de sécurité publié par Phion précise qu'il est toutefois vraisemblable que les éditions Enterprise et Ultimate soient affectées. Windows XP n'est par contre pas concerné ne serait quant à lui par concerné.

Le problème se manifeste lors de l'ajout d'une entrée dans la table de routage IPv4 via l'API CreateIpForwardEntry2 et lorsqu'on passe un paramètre illégal à celle-ci. Il en résulte alors un débordement de tampon en mémoire noyau qui rend possible la prise de contrôle du système sans restriction.

Microsoft semble cependant juger ce problème peu dangereux et nous devrons attendre le Service Pack 2 pour un correctif. Attitude un peu nonchalante, surtout si l'on considère les promesses relatives à la sécurité sous Vista...