cyberespionnage

The Hacking Team piratée !

Soumis par fredericmazue le

La société The Hacking Team est une société italienne spécialisée dans la fourniture de moyens de cyberespionnage. Vous n'avez pas moyens des Etats-Unis, mais vous voudriez en savoir autant que la NSA ? The Hacking Team peut quelque chose pour vous.

Vous voyez le genre : la société vend de mauvais et déloyaux services. Une société très mal vue, notamment par l'ONG Reporters sans frontières qui la range en tête de la liste des "Ennemis d'Internet".

The Hacking Team se distingue notamment par la vente d'un cheval de Troie, dit pudiquement Remote Control System (Contrôle système à distance), appelé également DaVinci ou Galileo. Publicité ci-dessous :-) Un outil qui existe pour Windows, Mac OS, Linux, iOS, Android, Symbian et Blackberry. Il permet d'accéder aux e-mails des victimes,  d'espionner la navigation sur Internet, la géolocalisation, d'intercepter des échanges de documents, de lire des envois de SMS, d'écouter les communications Skype, etc. Tout la panoplie du parfait petit cyberespion :-) Les farces classiques, ouvrir le micro ou la webcam de l'ordinateur surveillé sont là aussi.

Bien sûr tout cela ne peut être que pour la bonne cause, vous pensez bien. The Hacking Team affirme se conformer à l'Arrangement de Wassenaar, un accord international qui limite l'exportation d'outils civils pouvant servir d'armes ou de systèmes de surveillance. Elle affirme tout pareillement prendre en compte la protection des droits de l'homme dans le choix de ses clients. La société a juré ses grands dieux ne pas entretenir de relations avec les pays inscrits sur listes noires par les États-Unis et les organisations internationales dont l'Union européenne et l'OTAN. Elle a écrit une lettre à l'ONU pour lui assurer qu'elle ne travaille pas pour le Soudan. Mise en cause en 2015, elle a encore nié être impliquée dans une opération de surveillance de journalistes en Ethiopie.

Seulement voilà, The Hacking Team s'est faite hacker, et dérober 400 Go de données. L'arroseur arrosé quoi...

400 Go de données qui ont été publiées sur Pastebin.

400 Go de données parmi lesquelles figurent les pays clients de la société, notamment et par ordre alphabétique: Arabie Saoudite, Azerbaïdjan , Barhëin, Egypte, Emirats Arabes Unis, Ethiopie, Kazakhstan, Malaisie,  Maroc, Soudan, Sultanat d'Oman, Turquie...

Du beau monde... Ah oui tiens dedans, il y a l'Ethiopie et le Soudan. Ca la fiche mal. The Hacking Team aurait-elle un petit peu menti ?

Ce hacking géant n'a pour l'instant pas été revendiqué.

[video:https://www.youtube.com/watch?v=R63CRBNLE2o]
Les Etats-Unis et la Chine s'accusent mutuellement de piratage informatique

Soumis par fredericmazue le

Un grand jury de Pennsylvanie a inculpé cinq officiers chinois et les accuse d'avoir, entre 2006 et 2014, volé des secrets commerciaux d'entreprises américaines spécialisées dans l'énergie nucléaire ou solaire, ou encore dans la métallurgie, notamment au moyen de piratage informatique.

Le ministère américain de la justice s'est félicité de cette inculpation : "Cette affaire d'espionnage [...] représente les premières poursuites jamais engagées à l'encontre d'un acteur étatique pour ce type de piratage".

Car selon les américains l'espionnage informatique chinois coûte fort cher au pays. Entre 24 et 120 milliards de dollars par an d'après un article du Washington Post.

La Chine a immédiatement réagi avec véhémence à ces accusations "absurdes qui s'appuient sur des faits fabriqués", et a jeté à la face des Etats-Unis, , en guise de piratage étatique, l'affaire Snowden qui a révélé entre autres que la NSA a eu accès à des archives de mails et à des documents internes du constructeur chinois Huawei.

Il faut bien avoir des données techniques pour pouvoir placer des backdoors, n'est-ce pas ? :-)

Des employés de la NSA photographiés en train de reconditionner des routeurs Cisco

Soumis par fredericmazue le
Image

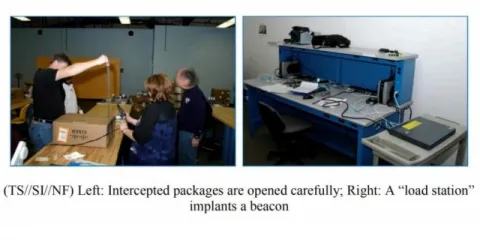
Nous l'avons appris la semaine dernière, la NSA, cette même NSA qui accusaient les constructeurs chinois ZTE et Huawei de placer des backdoors dans leurs routeurs, interceptait des livraisons de routeurs et de serveurs à destination de l'étranger.

Ce matériel était modifié par l'ajout de backdoors et de logiciels de surveillance avant d'être reconditionné. Incroyables ces révélations d'Edward Snowden ?

Incroyables, mais vraies, ainsi que le prouvent des photos publiées par Ars Technica et qui émanent d'un bulletin interne de la fameuse agence...

Sur ces photos, on voit les techniciens de la NSA ouvrir avec moult précautions l'emballage d'un routeur Cisco, avant de connecter l'appareil à une "station d'upload de logiciels espions". A l'insu du constructeur, rappelons-le.

C'est ce qui s'appelle être pris la main dans le sac... ou dans le carton d'emballage.

:-)

La NSA a implanté des backdoors dans des routeurs et des serveurs avant exportation

Soumis par fredericmazue le

Nouvel épisode dans l'affaire Edward Snowden et ses révélations concernant les pratiques de la NSA. Le sujet est décidément inépuisable :-)

The Guardian a publié un extrait du livre "No Place to Hide" de Glenn Greenwald.

Glenn Greenwald est le journaliste à qui, avec Laura Poitras, Edward Snowden a fait ses fameuses révélations.

Combien de fois la NSA n'a-t-elle pas accusé les fabricants de routeurs chinois Huawei et ZTE de placer des backdoors dans leurs routeurs, et constituer ainsi une menace ? Des accusations qui ont été si lourdes que Huawei avait fini par jeter l'éponge et abandonner le marché américain en novembre 2013.

La véracité de ces accusations n'a jamais été prouvée. En revanche ce que l'on sait maintenant, c'est que la NSA savait de quoi elle parlait, puisqu'elle faisait ce qu'elle accusait les autres de faire :-)

Ainsi selon Glenn Greenwald, la NSA interceptait du matériel en cours de livraison vers l'étranger, des routeurs et des serveurs notamment, ouvrait les paquets, implantait des backdoors et des outils de surveillance dans le matériel, avant de le reconditionner très exactement comme il l'était en sortie d'usine, et de le remettre dans le circuit d'acheminement. Une pratique qui donnait à la NSA un accès total à des réseaux et à ses utilisateurs. Le tout à l'insu des constructeurs de matériels.

"Dans un cas récent, une balise implantée par ce moyen a envoyé un signal à l'infrastructure de la NSA, qui à pris le contrôle de l'appareil et ainsi surveillé le réseau", peut-on lire dans l'article du Guardian :-)

No Place to Hide... pas d'endroit où se cacher... Bien trouvé le titre de ce livre :-)

Facebook, Google Maps, Angry Birds... La NSA espionne les applications de votre smartphone

Soumis par fredericmazue le

Encore une révélation dans l'affaire Edward Snowden, publiée à la fois par le New York Times et The Guardian. Ca devient comme une sorte de jeu, à chaque semaine sa révélation.

Celle-ci est dans la logique des autres, et même sans qu'Edward Snowden communique des documents, on pouvait s'en douter car nous savons déjà que la NSA espionne les smartphones et les textos. Il est donc "naturel" que la NSA espionne aussi les applications qui tournent dans les smartphones. Ces applications utilisent des quantités de données, que la NSA intercepte, bien sûr sans l'accord des éditeurs de ces applications. Identifiant et modèle du téléphone, version du système d'exploitation, liste des contacts, géolocalisation, etc. La NSA intercepte même les mises à jour d'Android qui envoient 500 lignes de données sur l'historique de l'appareil et de son utilisation.

Surveiller les smartphones c'est une "pépite d'or" pour la NSA. Si vous jouez à Angry Birds, jeu particulièrement surveillé, ou si vous postez une photo sur Facebook, vous êtes sans doute loin d'imaginer ce que cela peut impliquer. La NSA si... Avec l'Agence, la prise d'une photo avec un smartphone et sa publication sur un réseau social est "un scénario idéal" d'espionnage.

Interrogée sur cette dernière révélation, la NSA, par la voix d'un porte-parole, a adopté sa ligne de défense habituelle : "les communications des personnes qui ne sont pas des cibles étrangères valides n'intéressent pas la NSA. L'agence ne dresse pas le profil des Américains ordinaires. Nous collectons seulement les communications qui sont autorisées par la loi pour des raisons de surveillance et de contre-espionnage de cibles étrangères, quels que soient les moyens techniques utilisés par les cibles"

Très crédible...

Et puis pourquoi l'Agence s'arrêterait-elle là ? Outre les smartphones, elle s'intéresse peut-être déjà aux objets connectés, comme les soutiens-gorges 2.0 ou 'Epreuve de vérité'. Qui sait ?

:-)

Vous n'êtes pas connecté ? La NSA vous surveille quand même !

Soumis par fredericmazue le

Les révélations d'Edward Snowden auront-elles une fin ? Nous savons déjà que la NSA, parmi autres facéties, se nourrit de cookies et qu'elle exploite les rapports de plantage Windows pour surveiller ou attaquer des machines. Selon les dernières révélations en date, publiées par le New York Times, la NSA surveille aussi les ordinateurs non connectés.

Si les attaques via des cookies ou des rapports de plantage Windows peuvent concerner monsieur tout le monde, nous entrons cette fois dans des scenarii à la Mission Impossible ou à la James Bond. Selon le New York Times, 100 000 ordinateurs de par le monde seraient équipés pour espionner leurs propriétaires et transmettre des informations par radio.

Dans ces ordinateurs seraient insérés physiquement de petits circuits imprimés capables d'émettre et recevoir des ondes radio sur une portée de 10 kilomètres. Si besoin un agent humain de la NSA approche de la machine espionnée avec une mallette équipée d'une station relais pour retransmettre les informations à l'agence.

Ce dispositif, baptisé Quantum, et dont pour une fois la NSA n'a pas nié l'existence, (c'est dire) a pour but non seulement d'espionner, mais aussi de disposer d'un botnet capable de lancer d'éventuelles attaques.

Quantum serait utilisé par la NSA et son compère le Pentagone avec "bienveillance"... Comprendre : aucun américain ne serait espionné par ce biais. Seraient seulement visés, entre autres, l'armée chinoise, les réseaux militaires russes. Seraient encore visés des états (insuffisamment) partenaires des USA dans la lutte contre le terrorisme : Inde, Pakistan, Arabie Saoudite...

Seraient encore visées des organisation commerciales de l'Union européenne...

A l'occasion, soulevez le capot de votre cher petit ordi, histoire de voir ce qui se cache dessous :-)

NSA : force brute et ordinateur quantique

Soumis par fredericmazue le

La NSA veut casser tous les cryptages, en vertu du principal paradoxal qu'un service secret ne supporte pas le secret :-) Pour casser un cryptage le moyen infaillible est la force brute, l'inconvénient étant que le résultat du calcul peut se faire attendre quelques éternités.

Ceci ne saurait arrêter la NSA. Selon le Washington Post qui s'appuie sur des révélations d'Edward Snowden (encore...) l'Agence travaille, dans des salles blindées, à l'abri des fuites électromagnétiques, à la construction d'un ordinateur quantique.

Ce projet dont le but est de venir à bout des "cibles difficiles à pénétrer", NSA dixit, bénéficie d'un budget 79,7 millions de dollars.

Un ordinateur quantique parfaitement fonctionnel, par sa puissance de calcul, permettrait de casser des algorithmes de cryptage par force brute très rapidement, alors que cela n'est pas envisageable avec les ordinateurs que nous connaissons. Avec de tels moyens, par exemple, les connexions à des serveurs par des clés asymétrique RSA ne seraient plus du tout sûres.

Un ordinateur quantique se caractérise par ses bits qui sont des qubits, dont les états 0 et 1 sont superposés, au sens superposition quantique du terme. Cela ne signifie pas qu'il peuvent prendre un troisième état, l'état 0/1 simultané. Cela signifie en fait qu'il peuvent avoir une infinité d'états.

Malgré les révélations de Edward Snowden, de nombreux scientifiques, qui ont besoin d'un tel ordinateur pour leurs recherches et travaillent le sujet, doutent que la NSA soit en avance dans ce domaine.

La NSA exploite les rapports de plantage Windows

Soumis par fredericmazue le

Votre Windows vient de planter et vous avez transmis le rapport d'erreur à Microsoft ? Cela fait de vous une victime potentielle du cyberespionnage de la NSA.

Dans le cadre des révélations d'Eward Snowden sur les pratiques de cyberespionnage de la NSA, et selon le journal allemand Der Spiegel, la NSA  est capable d'intercepter les rapports de plantage Windows.

Ces rapports interceptés sont soigneusement analysés pour collecter des informations importantes telles que la version du système d'exploitation, les mises à jour qui ont ou non été appliquées, ou les applications qui tournent sur la machine.

Autant d'informations qui sont révélatrices de la présence de failles sur la machine. Faille pouvant être exploitées par des attaques distantes pour en prendre le contrôle et au final y installer un malware espion.

Nous savions déjà que la NSA utilise les cookies pour réaliser des attaques finement ciblées sur les ordinateurs des personnes qu'elle souhaite espionner. Dans cette stratégie d'attaque ciblée, les rapports de plantage Windows sont évidemment une mine d'informations de premier choix.

La NSA se nourrit de cookies

Soumis par fredericmazue le

Les révélations d'Edward Snowden auront-elles une fin ? On se le demande. Cette fois nous apprenons, via le Washington Post, que la NSA exploite les cookies des agences publicitaires, Google en tout premier lieu.

Edward Snowden a communiqué un slideshow, publié par le Washington Post, qui explique de manière détaillée comment les cookies sont exploités. Le cookie préféré de l'agence étant le cookie PREF de Google.

Cette fois, il ne s'agit pas de surveillance de masse, mais de surveillance ciblée de personnes déjà considérées comme suspectes aux yeux l'agence. Une surveillance qui peut même devenir une attaque ciblée. Les cookies exploités par la NSA ne contiennent pas d'informations personnelles comme un nom ou une adresse mail. En revanche ils permettent de faire de la géolocalisation et d'identifier de manière unique un navigateur, donc finalement un ordinateur. Ce dont l'agence se sert pour faire des attaques à distance en vue d'y déposer un malware espion.

La NSA a infiltré World of Warcraft

Soumis par fredericmazue le

Des terroristes se cachent-ils parmi les orcs ? C'est sans doute pour répondre à cette importante question touchant la sécurité nationale des Etats-Unis que la NSA a infiltré le célèbre jeu World of Warcraft, ainsi que le jeu Second Life.

C'est une nouvelle révélation dans l'affaire Snowden, publiée par le New York Times, et par le Guardian et le site Pro Republica.

La NSA, ainsi que son homologue britannique la GCHQ, a donc infiltré les communautés de joueurs, mais cette fois-ci, pas en employant des moyens techniques. Tous simplement des agents de la NSA se sont faits passer pour des membres de la communauté. Ils ont ainsi collecté des discussions entre joueurs, des photos... Ils auraient même essayer de recruter des informateurs parmi es joueurs.

Des agents de la NSA... beaucoup d'agents. Des agents si nombreux que la création d'un groupe de travail a été nécessaire pour les coordonner afin d'éviter qu'ils ne s'espionnent entre eux.

La prochaine fois que vous croiserez un orc sur World of Warcraft, faites bien attention à qui vous avez affaire :-)
