cyberespionnage

Des chercheurs d’ESET ont découvert un nouveau framework de cyberespionnage : Ramsay

Soumis par admin le

Des chercheurs d’ESET ont découvert un framework de cyberespionnage jusqu’alors inconnu qu’ils ont surnommé Ramsay. Ce framework est conçu pour collecter et exfiltrer des documents confidentiels provenant de systèmes isolés qui ne sont pas connectés à Internet ou d’autres systèmes en ligne. Le nombre de victimes étant jusqu’à présent très faible, ESET estime que ce framework est en cours de développement.

« Nous avons d’abord trouvé une instance de Ramsay dans un échantillon téléchargé sur VirusTotal depuis le Japon, ce qui nous a conduit à la découverte d’autres composants et d’autres versions du framework, ainsi que des éléments substantiels permettant de conclure que le framework est encore en phase de développement et que les vecteurs d’infection sont en cours de test, » explique Alexis Dorais-Joncas, Head of research team, ESET Montréal.

Selon les conclusions d’ESET, il existe plusieurs itérations de Ramsay, d’après les différentes instances découvertes du framework, dénotant une progression linéaire quant au nombre et à la complexité de ses fonctionnalités. Les développeurs chargés des vecteurs d’infection semblent essayer différentes approches, telles que l’utilisation d’anciennes exploitations de vulnérabilités de 2017 dans Microsoft Word, et le déploiement d’applications comportant des chevaux de Troie, pour une diffusion probable via des campagnes de spear phishing (hameçonnage). Les trois versions découvertes de Ramsay diffèrent par leur complexité et leur sophistication. La troisième version la plus récente est la plus avancée, notamment en ce qui concerne les techniques d’évasion et de persistance.

L’architecture de Ramsay fournit un ensemble de fonctionnalités gérées par un mécanisme de journalisation :

  • Collecte de fichiers et stockage secret : L’objectif premier de ce framework est de rassembler tous les documents Microsoft Word existants dans le système de fichiers d’une cible.
  • Exécution de commandes : Le protocole de contrôle de Ramsay comporte une méthode décentralisée d’analyse de récupération de commandes à partir de documents de contrôle.
  • Diffusion : Ramsay intègre un composant qui semble être conçu pour fonctionner à l’intérieur de réseaux isolés.

« Il est particulièrement remarquable de constater que la conception architecturale de Ramsay, en particulier la relation entre ses fonctions de propagation et de contrôle, lui permet de fonctionner dans des réseaux isolés, c’est-à-dire des réseaux qui ne sont pas connectés à Internet, » ajoute M. Dorais-Joncas

Vue d’ensemble des versions découvertes de Ramsay

Pour plus de détails techniques sur Ramsa lire l'article A cyber espionage toolkit tailored for Air-Gapped Networks sur le blog WeLiveSecurity.
Projet CherryBlossom : comment la CIA surveille massivement les internautes

Soumis par fredericmazue le

Nouvelle révélation de WikiLeaks dans le cadre de Vault 7 : CherryBlossom, ou comment la CIA surveille massivement les internautes.

CherryBlossom est le résultat de la collaboration entre les informaticiens de la CIA et l'Institut de recherche Stanford, une organisation à but non lucratif américaine.

CherryBlossom fournit les moyens pour surveiller l'activité sur Internet et faire attaques informatiques sur des cibles intéressantes, explique WikiLeaks. Toute l'idée consiste à compromettre des routeurs Wifi. Que ceux-ci soient les routeurs (box de connexion à) Internet domestiques, des points d'accès Wifi publics (bars, hôtels, aéroports, etc.) des infrastructures d'entreprises, petites ou grandes, etc.

Profitant du fait que de nombreux routeurs Wifi mettent à jour leur micrologiciel sur le réseau Wifi, CherryBlossom y injecte un micrologiciel 'customisé' :-) La liste des routeurs Wifi vulnérables à CherryBlossom est tout à fait impressionnante.

Une fois le micrologiciel implanté dans le routeur, celui-ci est dit être un FlyTrap dans le jargon du projet Blossom. Il est alors rélié à un terminal de commande et de contrôle qui peut lui demander d'effectuer certaines tâches.

Par sa position, le FlyTrap devient un man-in-the-middle (ou homme au milieu) qui lui permet d'espionner le trafic Internet afin d'obtenir les adresses email avec lesquelles la personne espionnée communique, des pseudo de chaters, des adresses MAC des numéros VoIP souligne WikiLeaks. La liste est sans doute loin d'être limitée à ces données, vue la position privilégiée qu'a le FlyTrap pour espionner. Plus loin WikiLeaks indique d'ailleurs qu'un FlyTrap pouvait copier tout le trafic réseau d'une cible espionnée, rediriger le navigateur d'une cible, ou encore intercaler un proxy entre la cible te ses connexions.

Les possibilités sont si nombreuses que la CIA a écrit un guide de l'utilisateur à l'intention de ses agents et même un guide de démarrage :-)

Ce soir en rentrant à la maison, regarderez-vous votre box de connexion à Internet de la même façon ? ;-) :-)

Athena : un super logiciel espion de la CIA

Soumis par fredericmazue le

La gigantesque attaque au rançongiciel WannaCry a réussi à occulter Vault 7, les révélations de Wikileaks concernant les outils de cyberespionnage de la CIA.

Si les outils de la NSA qui ont servi à l'attaque WannaCry sont redoutables, ceux dont dispose la CIA ne sont pas en reste.

Les révélations faites cette semaine par Wikileaks dans le cadre de Vault 7 nous apprennent que la CIA a à sa disposition un outil charmant : Athena.

Sa documentation nous apprend que plus qu'un malware, Athena est une plate-forme destinée à être customisée, pour s'adapter au mieux aux besoins du moment de l'agent de la CIA qui devait l'utiliser, toujours pour un même but : obtenir un accès distant à la machine attaquée et y voler des données. Pour ne pas rater son coup, l'agent de la CIA peut se référer à un guide de l'utilisateur très complet :-)

Athena est capable de cibler tous les Windows, de Windows XP à Windows 10 en passant par Windows 7 et Windows 8.1.

Selon les documents de Wikileaks, Athena a été développé par la CIA en collaboration avec une société de sécurité privée : Siege Technologies.

Malheureusement pour les geeks curieux, Wikileaks n'a pas (ou pas encore) publié le code source de Athena. Mais cela évite sans doute au grand public de devoir subir une nouvelle attaque dans le style de WannaCry.

Votre PC a-t-il été compromis par la NSA ?

Soumis par fredericmazue le

Bonne question, qu'il est légitime de se poser depuis que le groupe Shadow Brokers a piraté les outils de cyberespionnage du groupe Equation qui serait lié à la NSA. Les publications, documents et codes, faites par Shadow Brokers à la suite de ce piratage montre que la NSA ne s'ennuyait pas et quelle aurait compromis des dizaines de milliers de machines, notamment avec son outil DOUBLEPULSAR, une porte d'entrée dérobée pour toute une panoplie d'autres malwares.

Faites-vous partie du lot des victimes de la NSA ? Pour le savoir vous pouvez examiner votre machine avec un script en Python 2, proposé par la société Countercept. Le script est sur GitHub. Ce script, à l'usage des informaticiens avertis, analyse le trafic réseau de la machine afin d'y détecter l'éventuelle activité de DOUBLEPULSAR.

Grasshopper : la plate-forme de construction de logiciels malveillants de la CIA

Soumis par fredericmazue le

WikiLeaks continue ses révélations concernant la panoplie du parfait petit cyberespion mise à la disposition des agents de la CIA. Après les exploits zero-day, après la 'customisation' d'iPhones dès leurs sorties d'usine, arrive Grasshopper (Sauterelle), la plate-forme de construction de logiciels malveillants sous Windows.

Vous voulez construire un malware qui fasse ceci sur la machine attaquée, qu'il s'installe comme cela ? Pas de problème. Avec Grasshopper, une plate-forme composée de moult modules, le cyberespion de la CIA avait les moyens de construire son malware, à la carte, à sa convenance, comme d'autres jouent en assemblant des briques de Lego, à l'aide d'un langage de règles.

Pour cela, l'agent de la CIA n'avait qu'à se référer à une documentation complète. Tout y est, des prérequis à la construction du malware jusqu'à la façon dont il s'installera sur la machine attaquée. Est-ce qu'il devra vérifier la version du système d'exploitation qui y tourne ? Est-ce qu'il devra vérifier si des antivirus y tournent et s'il devra les contourner en toute discrétion, etc. Et si l'agent souhaite attaquer brutalement, sans précautions préalables ? Alors il utilisera une variante de Grasshopper : Cricket, la même chose de Grasshopper, mais sans le langage de règles.

Installer un malware sur une machine c'est bien, mais y rester c'est mieux. Pour régler la question de la persistance, l'agent de la CIA disposait de Stolen Goods (les bons outils volés), également exhaustivement documentés, parmi lesquels Carberp, un rootkit que la CIA a soigneusement customisé à partir de son code source qui a été pendant un temps publié en ligne, et qui serait... d'origine russe :-)

On s'amuse quand même bien quand on fait de l'informatique à la CIA... :-)

La CIA a-t-elle piraté votre iPhone et votre Mac dès leur sortie d'usine ?

Soumis par fredericmazue le

Dès leur sortie d'usine ou peut-être même avant qui sait ?... Au début de ce mois WikiLeaks a commencé une série de révélations concernant la panoplie du parfait petit espion de la CIA. Nom de code Vault 7. Hier, WikiLeaks a mis en ligne de nouveaux documents.

Au début du mois, Vault 7 nous apprenait que la CIA exploitait des failles de sécurité dans les appareils Apple. Immédiatement, la firme à la pomme est intervenue pour dire que ces failles étaient anciennes et toutes corrigées. Apple se voulait donc rassurante... Mais l'exploitation de failles, c'est finalement petit joueur pour la CIA, qui a bien mieux dans sa panoplie, si les révélations de WikiLieaks sont exactes.

Sonic Screwdriver (mais où font-ils chercher ces noms... :-) permet d'exécuter du code sur des périphériques d'un Mac lors de son démarrage, même si la fonctionnalité mot de passe lors du boot est activé. Par exemple, il est possible d'exécuter du code depuis une clé USB. Sonic Screwbriver se niche dans le micrologiciel (firmware) d'un adaptateur Thunderbolt-to-Ethernet Apple.

DarkSeaSkies est un implant qui persiste dans le firmware EFI des MacBook Air. DrakSeaSkies est composé de trois bestioles, DarkMatter, SeaPea et NightSkies qui infectent l'EFI, l'espace noyau et l'espace utilisateur respectivement.

NightSkies 1.2 s'en prend lui aux iPhones, de manière similaire.

Bien sûr, pour installer tout ça, il faut de grands moyens, à commencer par des accès physiques aux appareils ou à leurs composants. Qu'à cela ne tienne, selon WikiLieaks, la CIA aurait mis en place une procédure pour intercepter les livraisons de matériels, ouvrant les colis, infectant les matériels et les remettant dans le circuit après avoir refermé soigneusement les colis.

En fait, le procédé n'est même pas nouveau. Ainsi en mai 2014, avions nous appris dans le cadre de l'affaire PRIM que le NSA 'customisait' de la même manière des routeurs Cisco.

Regarderez vous votre cher Mac, votre cher iPhone de la même manière désormais ? En tous cas, à travers lui la CIA, elle, vous regarde peut-être... ;-)

WikiLeaks Vault 7 : toute la panoplie du cyberespion de la CIA

Soumis par fredericmazue le
Image

WikiLeaks a fait hier 7 mars une révélation fracassante. Sous le nom de code Vault 7, le site spécialisé en publications de documents officiels dévoile 8761 documents détaillant les techniques et outils de cyberespionnage de la CIA.

Il y a du beau monde : cette collection extraordinaire, qui compte plusieurs centaines de millions de lignes de code, offre à ses possesseurs la capacité entière de piratage de la CIA souligne WikiLeaks, qui promet de publier d'autres documents dans les semaines à venir.

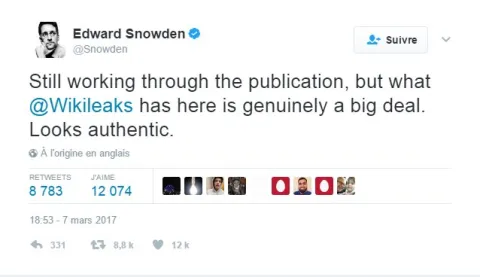
Ces documents sont-ils authentiques ? Cela reste pour le moment à vérifier, mais selon Edward Snowden qui s'y connaît plutôt bien en la matière, ils le sont.

Selon ces révélations, la panoplie du parfait petit hacker de la CIA contient moult exploits zero-day sur les systèmes d'exploitation Windows, Linux, iOS, Android, ce qui ne surprend pas beaucoup. Toutefois Wikileaks ne publie pas pour le moment le code source de ces exploits et a aussi censuré les noms de milliers de cibles des machines d’attaque de la CIA en Amérique Latine, Europe et aux Etats-Unis, est-il précisé

Outre les exploits de failles zero-day, la CIA dispose d'outils pour tenter de leurrer utilisateurs, comme un vrai-faux lecteur multimédia VLC qui lit réellement une vidéo, mais collecte en même temps des données sur la machine attaquée.

Leurrer les utilisateurs, c'est bien, leurrer les antivirus c'est bien aussi. Arrive en scène le logiciel HammerDrill (perceuse à percussion :-) qui contourne la protection Kasperky Sandbox, un environnement virtualisé qui normalement empêche les malwares d'accéder directement au système d'exploitation.

La CIA ne limite pas son terrain de jeu aux ordinateurs, ni même aux smartphones car casser le chiffrement de WhatsApp , Signal et Telegram ne lui suffit pas. Elles s'en prend aussi aux objets connectés, dont il est bien connu que leur sécurité laisse à désirer. 

Ainsi apprenons-nous par exemple que la CIA attaque les téléviseurs Samsung dans le cadre d'un programme au nom de code de Weeping Angel. Normalement une télévision est regardée. Avec Weeping Angel, c'est la télévision qui regarde et écoute tout ce qui se passe dans la pièce. Bien sûr la télévision paraît éteinte grâce à un faux mode off qui désactive même les leds.

Octave Klaba espionné par les anglais ?

Soumis par fredericmazue le

Octave Klaba, alias Oles, personnage fort sympathique pour ceux qui ont eu l'occasion d'être en contact avec lui, est aussi le fondateur et patron d'OVH. Une position qui en fait une cible pour les espions.

Selon notre confrère Le Monde, en 2009 les barbouzes du GCHQ - l'équivalent anglais de la NSA américaine - travaille à intercepter des communications. Dans ses carnets, des listes adresses emails jugées 'intéressantes' : des ambassadeurs, des politiques, et parmi eux Oles, dont l'entreprise à l'époque était en pleine expansion. Elle l'est toujours d'ailleurs. La présence de l'adresse mail d'Octave Klaba dans cette liste, ne prouve toutefois pas que ses mails ont été effectivement interceptés par les services de renseignements anglais.

Pourquoi lui ? Parce qu'en 2009 OVH est déjà une entreprise stratégique, avec des filiales dans douze pays, et figurant parmi les entreprises qui abritent le plus de serveurs.

Oles est une personnalité atypique dans le monde de l'hébergement et des datacenters. Né en Pologne, il arrive en France après la chute du mur de Berlin, et depuis n'a pas oublié ce que c'est que d'être privé de liberté d'expression. Il est un très farouche défenseur des libertés numériques. En 2010, il décide d'héberger un miroir de Wikileaks après que le gouvernement américain a supprimé l'original. A l'époque, il subit les remontrances de Eric Besson ministre de l'Industrie, qui veut rendre cet hébergement illégal. Mais Oles ne cède pas et a finalement gain de cause.

En 2015, il s'oppose à la loi sur le renseignement et dénonce le concept de boîtes noires déposées chez les hébergeurs pour surveiller le trafic. Un système de captation directe d'informations sur les individus ciblés dit-il alors.

Apple envisage de construire entièrement ses datacenters et serveurs pour s'assurer de leur sécurité

Soumis par fredericmazue le

Petit coup de parano de la firme à la pomme qui craint de gros pépins de sécurité. Peut-être est-ce une conséquence du bras de fer qu'elle livre avec le FBI en ce qui concerne le déverrouillage d'un smartphone ayant appartenu à l'un des tireurs de San Bernardino.

A la défense d'Apple, le fait est qu'Edward Snowden a révélé dans le cadre de l'affaire PRISM d'ahurissantes pratiques de cyber-espionnage de la part de la NSA, avec une ampleur que personne n'imaginait.

Business Insider rapporte qu'Apple, en raison de sa forte croissance, n'a pas été en mesure de construire tous les datacenters dont elle avait besoin pour assurer ses services. Elle a donc fait appel aux clouds concurrents d'Amazon, Google et Microsoft.

Mais Apple craint que les équipements ainsi acquis soient compromis par les fournisseurs qui seraient de mèche avec les cyber-espions du gouvernement américain : des backdoors pourraient y être mises en place.

Même crainte en ce qui concerne le matériel, qui pourrait avoir été détourné du circuit de livraison normal pour être bidouillé au passage. Cette crainte concerne notamment des serveurs destinés à être installé dans les datacenters d'Apple. Il est vrai, toujours à la décharge d'Apple, que l'affaire PRISM nous a appris que la NSA ne dédaigne pas customiser ainsi du matériel.

Pour contrer tout ça, Apple met sur pied le projet McQueen dont la finalité est de concevoir et construire entièrement le matériel dont elle a besoin pour des datacenters, serveurs inclus.

En attendant d'en être là, des gens d'Apple photographient les cartes-mères des serveurs que la firme commande, afin de pouvoir s'assurer à la réception, que tous les composants avec leurs numéros de série et tout et tout, sont bien ce qu'ils doivent être. :-)

SexyCyborg : la Mata Hari 2.0

Soumis par fredericmazue le
Image
Image
Image
Image

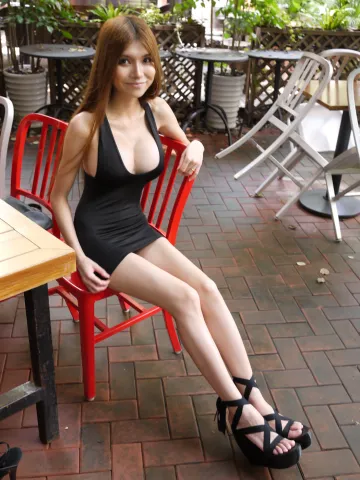
L'espionnage dans les alcôves, vêtue d'une robe du soir, dansant lascivement ou une coupe de champagne à la main, c'est dépassé. De nos jour Mata Hari est passée elle aussi en version 2.0. Pour se consacrer au cyberespionnage industriel

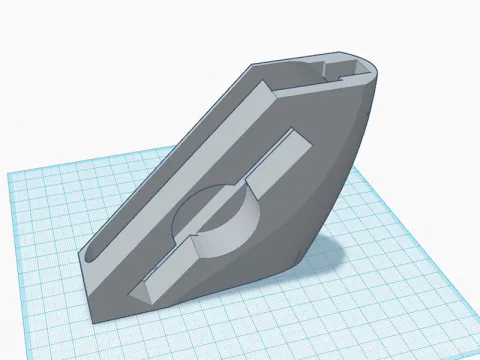
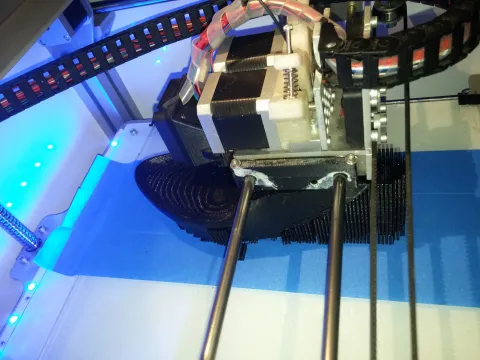
Elle s'appelle Imgur SexyCyborg, elle est ingénieur, geek, et elle ferait sensation au Maker Faire. Elle a conçue des chaussures imprimées en 3D qui renferment le kit du parfait kacher, ou plutôt, du parfait pirate.

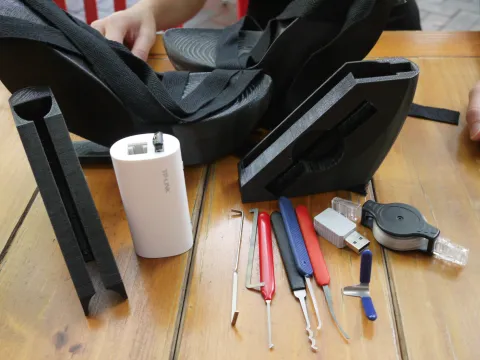
Avec ses belles chaussures et sa tenue sexy, - qui est toujours là pour faire diversion, les bonnes vieilles méthodes ne perdent par leurs droits ;-) - elle estime avoir de bonnes chances de se faire inviter par des ingénieurs et visiter leurs bureaux. Et tant mieux si les services de sécurité contrôlent son sac et lui demandent de laisser son portable à l'accueil. Car il ne se douteront pas que les chaussures de la belle savent sniffer les connexions WiFi non sécurisées, qu'elles embarquent un keylogger qui enregistrera sur une clé USB tous les mots de passe saisis en sa présence.

Mais ce n'est pas tout. Il ne faudra surtout pas laisser la belle seule dans un bureau. Car ses chaussures contiennent un routeur, un câble Ethernet, des outils pour crocheter serrures et cadenas. Elle nous le dit clairement : une fois dans les lieux, pour peu qu'elle ait pu bricoler un peu, elle saura à tous moments se connecter à distance via un tunnel SSH.

Le temps changent... Mata Hari à l'ancienne, c'était bien aussi non ? :-)

Pour ceux que sont sous le charme du 2.0, le site de SexyCyborg c'est ici : http://imgur.com/a/c4WNF