CIA

Projet CherryBlossom : comment la CIA surveille massivement les internautes

Soumis par fredericmazue le

Nouvelle révélation de WikiLeaks dans le cadre de Vault 7 : CherryBlossom, ou comment la CIA surveille massivement les internautes.

CherryBlossom est le résultat de la collaboration entre les informaticiens de la CIA et l'Institut de recherche Stanford, une organisation à but non lucratif américaine.

CherryBlossom fournit les moyens pour surveiller l'activité sur Internet et faire attaques informatiques sur des cibles intéressantes, explique WikiLeaks. Toute l'idée consiste à compromettre des routeurs Wifi. Que ceux-ci soient les routeurs (box de connexion à) Internet domestiques, des points d'accès Wifi publics (bars, hôtels, aéroports, etc.) des infrastructures d'entreprises, petites ou grandes, etc.

Profitant du fait que de nombreux routeurs Wifi mettent à jour leur micrologiciel sur le réseau Wifi, CherryBlossom y injecte un micrologiciel 'customisé' :-) La liste des routeurs Wifi vulnérables à CherryBlossom est tout à fait impressionnante.

Une fois le micrologiciel implanté dans le routeur, celui-ci est dit être un FlyTrap dans le jargon du projet Blossom. Il est alors rélié à un terminal de commande et de contrôle qui peut lui demander d'effectuer certaines tâches.

Par sa position, le FlyTrap devient un man-in-the-middle (ou homme au milieu) qui lui permet d'espionner le trafic Internet afin d'obtenir les adresses email avec lesquelles la personne espionnée communique, des pseudo de chaters, des adresses MAC des numéros VoIP souligne WikiLeaks. La liste est sans doute loin d'être limitée à ces données, vue la position privilégiée qu'a le FlyTrap pour espionner. Plus loin WikiLeaks indique d'ailleurs qu'un FlyTrap pouvait copier tout le trafic réseau d'une cible espionnée, rediriger le navigateur d'une cible, ou encore intercaler un proxy entre la cible te ses connexions.

Les possibilités sont si nombreuses que la CIA a écrit un guide de l'utilisateur à l'intention de ses agents et même un guide de démarrage :-)

Ce soir en rentrant à la maison, regarderez-vous votre box de connexion à Internet de la même façon ? ;-) :-)

Athena : un super logiciel espion de la CIA

Soumis par fredericmazue le

La gigantesque attaque au rançongiciel WannaCry a réussi à occulter Vault 7, les révélations de Wikileaks concernant les outils de cyberespionnage de la CIA.

Si les outils de la NSA qui ont servi à l'attaque WannaCry sont redoutables, ceux dont dispose la CIA ne sont pas en reste.

Les révélations faites cette semaine par Wikileaks dans le cadre de Vault 7 nous apprennent que la CIA a à sa disposition un outil charmant : Athena.

Sa documentation nous apprend que plus qu'un malware, Athena est une plate-forme destinée à être customisée, pour s'adapter au mieux aux besoins du moment de l'agent de la CIA qui devait l'utiliser, toujours pour un même but : obtenir un accès distant à la machine attaquée et y voler des données. Pour ne pas rater son coup, l'agent de la CIA peut se référer à un guide de l'utilisateur très complet :-)

Athena est capable de cibler tous les Windows, de Windows XP à Windows 10 en passant par Windows 7 et Windows 8.1.

Selon les documents de Wikileaks, Athena a été développé par la CIA en collaboration avec une société de sécurité privée : Siege Technologies.

Malheureusement pour les geeks curieux, Wikileaks n'a pas (ou pas encore) publié le code source de Athena. Mais cela évite sans doute au grand public de devoir subir une nouvelle attaque dans le style de WannaCry.

Grasshopper : la plate-forme de construction de logiciels malveillants de la CIA

Soumis par fredericmazue le

WikiLeaks continue ses révélations concernant la panoplie du parfait petit cyberespion mise à la disposition des agents de la CIA. Après les exploits zero-day, après la 'customisation' d'iPhones dès leurs sorties d'usine, arrive Grasshopper (Sauterelle), la plate-forme de construction de logiciels malveillants sous Windows.

Vous voulez construire un malware qui fasse ceci sur la machine attaquée, qu'il s'installe comme cela ? Pas de problème. Avec Grasshopper, une plate-forme composée de moult modules, le cyberespion de la CIA avait les moyens de construire son malware, à la carte, à sa convenance, comme d'autres jouent en assemblant des briques de Lego, à l'aide d'un langage de règles.

Pour cela, l'agent de la CIA n'avait qu'à se référer à une documentation complète. Tout y est, des prérequis à la construction du malware jusqu'à la façon dont il s'installera sur la machine attaquée. Est-ce qu'il devra vérifier la version du système d'exploitation qui y tourne ? Est-ce qu'il devra vérifier si des antivirus y tournent et s'il devra les contourner en toute discrétion, etc. Et si l'agent souhaite attaquer brutalement, sans précautions préalables ? Alors il utilisera une variante de Grasshopper : Cricket, la même chose de Grasshopper, mais sans le langage de règles.

Installer un malware sur une machine c'est bien, mais y rester c'est mieux. Pour régler la question de la persistance, l'agent de la CIA disposait de Stolen Goods (les bons outils volés), également exhaustivement documentés, parmi lesquels Carberp, un rootkit que la CIA a soigneusement customisé à partir de son code source qui a été pendant un temps publié en ligne, et qui serait... d'origine russe :-)

On s'amuse quand même bien quand on fait de l'informatique à la CIA... :-)

La CIA a-t-elle piraté votre iPhone et votre Mac dès leur sortie d'usine ?

Soumis par fredericmazue le

Dès leur sortie d'usine ou peut-être même avant qui sait ?... Au début de ce mois WikiLeaks a commencé une série de révélations concernant la panoplie du parfait petit espion de la CIA. Nom de code Vault 7. Hier, WikiLeaks a mis en ligne de nouveaux documents.

Au début du mois, Vault 7 nous apprenait que la CIA exploitait des failles de sécurité dans les appareils Apple. Immédiatement, la firme à la pomme est intervenue pour dire que ces failles étaient anciennes et toutes corrigées. Apple se voulait donc rassurante... Mais l'exploitation de failles, c'est finalement petit joueur pour la CIA, qui a bien mieux dans sa panoplie, si les révélations de WikiLieaks sont exactes.

Sonic Screwdriver (mais où font-ils chercher ces noms... :-) permet d'exécuter du code sur des périphériques d'un Mac lors de son démarrage, même si la fonctionnalité mot de passe lors du boot est activé. Par exemple, il est possible d'exécuter du code depuis une clé USB. Sonic Screwbriver se niche dans le micrologiciel (firmware) d'un adaptateur Thunderbolt-to-Ethernet Apple.

DarkSeaSkies est un implant qui persiste dans le firmware EFI des MacBook Air. DrakSeaSkies est composé de trois bestioles, DarkMatter, SeaPea et NightSkies qui infectent l'EFI, l'espace noyau et l'espace utilisateur respectivement.

NightSkies 1.2 s'en prend lui aux iPhones, de manière similaire.

Bien sûr, pour installer tout ça, il faut de grands moyens, à commencer par des accès physiques aux appareils ou à leurs composants. Qu'à cela ne tienne, selon WikiLieaks, la CIA aurait mis en place une procédure pour intercepter les livraisons de matériels, ouvrant les colis, infectant les matériels et les remettant dans le circuit après avoir refermé soigneusement les colis.

En fait, le procédé n'est même pas nouveau. Ainsi en mai 2014, avions nous appris dans le cadre de l'affaire PRIM que le NSA 'customisait' de la même manière des routeurs Cisco.

Regarderez vous votre cher Mac, votre cher iPhone de la même manière désormais ? En tous cas, à travers lui la CIA, elle, vous regarde peut-être... ;-)

WikiLeaks Vault 7 : toute la panoplie du cyberespion de la CIA

Soumis par fredericmazue le
Image

WikiLeaks a fait hier 7 mars une révélation fracassante. Sous le nom de code Vault 7, le site spécialisé en publications de documents officiels dévoile 8761 documents détaillant les techniques et outils de cyberespionnage de la CIA.

Il y a du beau monde : cette collection extraordinaire, qui compte plusieurs centaines de millions de lignes de code, offre à ses possesseurs la capacité entière de piratage de la CIA souligne WikiLeaks, qui promet de publier d'autres documents dans les semaines à venir.

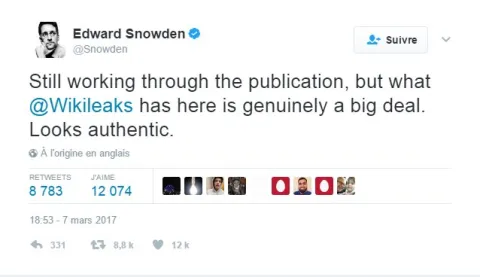
Ces documents sont-ils authentiques ? Cela reste pour le moment à vérifier, mais selon Edward Snowden qui s'y connaît plutôt bien en la matière, ils le sont.

Selon ces révélations, la panoplie du parfait petit hacker de la CIA contient moult exploits zero-day sur les systèmes d'exploitation Windows, Linux, iOS, Android, ce qui ne surprend pas beaucoup. Toutefois Wikileaks ne publie pas pour le moment le code source de ces exploits et a aussi censuré les noms de milliers de cibles des machines d’attaque de la CIA en Amérique Latine, Europe et aux Etats-Unis, est-il précisé

Outre les exploits de failles zero-day, la CIA dispose d'outils pour tenter de leurrer utilisateurs, comme un vrai-faux lecteur multimédia VLC qui lit réellement une vidéo, mais collecte en même temps des données sur la machine attaquée.

Leurrer les utilisateurs, c'est bien, leurrer les antivirus c'est bien aussi. Arrive en scène le logiciel HammerDrill (perceuse à percussion :-) qui contourne la protection Kasperky Sandbox, un environnement virtualisé qui normalement empêche les malwares d'accéder directement au système d'exploitation.

La CIA ne limite pas son terrain de jeu aux ordinateurs, ni même aux smartphones car casser le chiffrement de WhatsApp , Signal et Telegram ne lui suffit pas. Elles s'en prend aussi aux objets connectés, dont il est bien connu que leur sécurité laisse à désirer. 

Ainsi apprenons-nous par exemple que la CIA attaque les téléviseurs Samsung dans le cadre d'un programme au nom de code de Weeping Angel. Normalement une télévision est regardée. Avec Weeping Angel, c'est la télévision qui regarde et écoute tout ce qui se passe dans la pièce. Bien sûr la télévision paraît éteinte grâce à un faux mode off qui désactive même les leds.

Piratage SSL monstre : La CIA, Le MI6, Le Mossad et les sites officiels hollandais impactés.

Soumis par fredericmazue le

Enorme coup de tonnerre dans le monde de la sécurité. L'affaire a débuté le 30 août par un communiqué de la société hollandaise DigiNotar, filiale de Vasco. DigiNotar est une autorité de certification SSL. Le 30 août dernier, donc, cette société a indiqué avoir été victime d'une intrusion dans son infrastructure de certification.

Une attaque qui a touché un certain nombres de domaines, dont google.com. DigiNotar avait alors révoqué les certificats concernés, mais en en oubliant un, celui de Google justement. Des comptes Gmail iraniens ont ainsi été attaqués.

L'affaire était déjà plutôt grave en soi. Mais il apparait que DigiNotar a considérablement minimisé l'affaire. Selon Gervase Markham, se sont plus de 530 certificats, bilan non définitif, qui sont concernés. Parmi les organisme touchés, on trouve Microsoft, Yahoo, Skype, Facebook ou Twitter, mais aussi la CIA, le MI6, le Mossad. Le gouvernement néerlandais a déclaré hier ne plus être en mesure de garantir la sécurité de ses propres sites Internet, et a demandé à ses citoyens de ne plus se connecter à ses sites, jusqu'à ce que de nouveaux certificats de sécurité soient émis, par une autre autorité, le contrat avec DigiNotar ayant été rompu.

Tous les navigateurs majeurs vont blacklister ces certificats compromis, pour prévenir les attaques basées sur l'exploitation de ses certificats dérobés. Les mises à jour des navigateurs sont prévues pour aujourd'hui. Du côté d'Internet Explorer, donc de Windows, Microsoft a indiqué qu'une mise à jour de Vista et système supérieurs venait bloquer les certificats concernés. Reste une petite question en suspend: est-ce que tous les certificats compris sont maintenant identifiés ? En fait l'ampleur exacte de ce piratage et de ses conséquences ne semblent pas encore précisément connus. Ne négligez pas de faire vos mises à jour !