DDoS

Cyberattaques #OPFrance : 20 000 sites piratés, l'ANSII publie ses recommandations

Soumis par fredericmazue le

Qui aurait cru, en découvrant les tragiques événements terroristes de la semaine dernière, que cela évoluerait en une cyberguerre ? C'est pourtant ce qui est en train de se passer, à tel point que l'ANSII, l'Agence nationale de la sécurité des systèmes d'information (ANSSI), service à compétence nationale rattaché au Secrétaire général de la défense et de la sécurité nationale, vient de publier des recommandations sous formes de bonnes pratiques et de fiches d'informations à destination des administrateurs de sites Internet.

Réagissant aux événements terroristes, les Anonymous ont lancé leur opération #OPCharlieHebdo laquelle a consisté en des attaques en déni de services en direction de sites Djihadistes. Avaient-ils pensé, lorsqu'il se sont concertés pour organiser leur action, que des pirates djihadistes affûtaient leurs claviers pour faire de même ?

Depuis la fin de la semaine dernière, il est un fait que ceux-ci sont très actifs, plus peut-être que les Anonymous. Il y a d'abord eu le défaçage de quelques centaines de sites bretons. Pourquoi des sites bretons essentiellement ? Allez savoir...

Puis des sites de la région parisienne ont été attaqués avec succès et défacés. Défigurés comme dirait l'ANSII :-)

Depuis 4 jours, le fait est que des groupes divers sévissent. Certains, sont proches des djihadistes, d'autres se décrivent comme des musulmans pas des terroristes, et indiquent agir en réaction à l'opération Anonymous #OpCharlieHebdo qui aurait pris pour cibles des sites n'ayant rien à voir avec des fous de Dieu.     

Bref tout ça prend corps dans une opération baptisée #OPFrance dont l'organisation semble assez confuse, beaucoup semblant faire feu chacun de leurs côtés, sans que cela soit inefficace pour autant. 20 000 sites internet auraient ainsi été mis à mal par cette opération OPFrance depuis les 4 derniers jours.

Ce qui a manifestement incité l'ANSII a publié ses recommandations sous la forme de deux documents. Le premier document est intitulé Fiche d’information sur les annonces d’attaques de sites institutionnels du 15 janvier 2015, le second est intitulé Fiche des bonnes pratiques en cybersécurité.

Les recommandations de l'ANSII pour éviter les "défigurations" ne cassent pas trois pattes à un canard, il faut bien le dire : utiliser des mots de passes forts, faire les mises à jours logicielles, etc. Quant aux attaques DDoS, les recommandations sont en gros de filtrer les paquets :-) Ce que chacun sait. Le problème se situant dans le comment, ce qui est en général très difficile.

Une article de Programmez! 158 avait abordé ce thème, présenté quelques solutions pour s'opposer notamment aux attaques en déni de service lancées avec le logiciel Loic, fort couramment utilisé pour cela.

Reste qu'avec 20 000 sites mis à mal en quelques jours, preuve est faite, si besoin était, que la sécurité informatique est un sujet encore beaucoup trop négligé en France. Et les recommandations de l'ANSII, pour basiques qu'elles soient, ne sont sans doute pas superflues.
Les Anonymous ont lancé leur opération OpCharlieHebdo

Soumis par fredericmazue le

La semaine dernière, les Anonymous ont exprimé sur Pastebin leur indignation provoquée par l'attentat terroriste qui a frappé nos confrères de Charlie Hebdo. Ils ont alors annoncé une opération massive et frontale.

Cette opération semble avoir commencé. Les Anonymous ont tout d'abord publié, toujours sur Pastebin, une liste de comptes Twitter et Facebook liés au djihadisme. Ils ont également appelé les internautes à signaler des comptes qui leur semblent liés au djihadisme ou au terrorisme.

Plusieurs des comptes signalés ont depuis disparu. Rien n'indique toutefois  s'ils ont disparu en raison de la publication de cette liste, s'ils ont été attaqués par des moyens techniques, ou si, tout simplement, leurs propriétaires les ont supprimés.

Les Anonymous ont également lancé des attaques en déni de service sur des sites favorables au djihad. Sont ainsi tombés notamment Ansar-alhaqq et Alintibaha.

[video:https://www.youtube.com/watch?v=Z_QxrqjpWcE]

Commentaire actu

Anonyme (non vérifié)

Lutter contre les attaques de la liberté d'expression en limitant la liberté d'expression ... hmm, c'est moyen quand même. 

Ah, et puis attention à la grammaire. On écrit "redoutez-nous" (pas *"redoutez nous"). C'est pas parce qu'on est geek qu'il faut relâcher la langue ! ;)

mer, 14 Jan 2015 - 10:08 Permalien

Site du ministère de la Défense : les Anonymous ont frappé à nouveau

Soumis par fredericmazue le

Hier le site du ministère de la Défense a été mis KO par une attaque en déni de service. Cette attaque, revendiquée par les Anonymous a été lancée en hommage à Rémi Fraisse, le militant tué l'automne dernier au cours des manifestations contre le barrage de Sivens.

Sur leur compte Twitter les Anonymous avait annoncé que l'attaque serait stoppée hier à 18h00 pour être relancé ce matin à 10h00.

Les Anonymous ont tenu parole, mais avec un peu d'avance. Car c'est vers 9h20 ce matin que le site du ministère de la Défense était de nouveau indisponible. Le Calid, (Centre d'Analyse de Lutte Informatique Défensive) qui était sur l'affaire, a réagi promptement, et le site est revenu en ligne... pour retomber aux alentours de 11h00. Finalement le site du ministère de la Défense est normalement en ligne au moment où nous écrivons ces lignes0 (13h50).

Selon une source de notre confrère 20 Minutes http://www.20minutes.fr/societe/1510899-20150106-site-internet-ministere-defense-victime-cyberattaque  source qui ferait partie du Calid, 2 adresses IP ont tenté de saturer le serveur du site de requêtes pour le faire tomber. Ces adresses "ont été identifiées et signalées aux autorités", selon cette source qui précise encore que l'attaque n'a as été revendiquée auprès du ministère de la Défense.

Deux adresses IP seulement ? Cela paraît peu pour faire tomber un serveur. Ou à supposer que l'information soit exacte, il serait très facile de bloquer 2 adresses IP avec deux règles de pare-feu. Il n'y aurait alors pas de raison pour que le site cafouille plusieurs fois comme ce fut le cas ce matin. En fait dans un tel cas, le site n'aurait même pas du être hors ligne tout la journée d'hier.

Mais peut-être le Calid ne nous dit-il pas tout, et les Anonymous sont peut-être plus nombreux que deux ? :-)

Le site du ministère de la Défense mis à mal par les Anonymous

Soumis par fredericmazue le

Depuis ce matin, le site du ministère de la Défense, est inaccessible. Il est victime d'une cyber-attaque qui consiste, à priori en une classique attaque DDoS, une attaque en déni de service distribuée.

Cette attaque est revendiquée par Anonymous OpGPII, OpGPII signifiant Opérations Grands Projets Inutiles et Imposés. L'attaque aurait été lancée en hommage à Rémi Fraisse, le militant tué l'automne dernier au cours des manifestations contre le barrage de Sivens.

Les Anonymous vont même jusqu'à commenter l'attaque en direct sur leur compte Twitter, Ce qui nous apprend l'attaque cessera ce soir à 18h00 pour reprendre demain matin à 10h00.

Ce qui nous apprend aussi que le Calid, Centre d'Analyse de Lutte Informatique Défensive, est intervenu pour enrayer l'attaque à 15:00. Avec un succès partiel, puisque le site du ministère de la Défense a été de nouveau partiellement accessible à ce moment. Mais il est retombé depuis et est totalement inaccessible au moment où nous écrivons ces lignes (17h37).

Ceci donne à penser que le Calid a mis en place un pare-feu pour bloquer les IP attaquantes, mais que les Anonymous ont réagit en déplaçant l'attaque à partir d'autres IP.

Outre les parades informatiques, le ministère de la Défense a indiqué à notre confrère Rue89 qu'une "enquête menée par le Calid et le Secrétariat général de la défense et de la sécurité nationale (SGDSN) est en cours. Ils devraient rendre leurs conclusions d'ici demain ou après-demain." 

Deux membres du Lizard Squad arrêtés

Soumis par fredericmazue le
Image

Les Lizard Squad sont un groupe de hackers qui sévissent en lançant des attaques DDoS sur des services grand public. Ils s'en prennent volontiers aux service PSN de Sony ou Xbox Live de Microsoft. Leur dernière action en date se situe le jour de Noël 2014, frustrant ainsi nombre de joueurs qui n'ont pas pu profiter de leur console toute neuve. 

Une action devant leur assurer la notoriété, car les Lizard Squad vendent des attaques DDoS à la carte. Un peu de publicité ne fait jamais de mal au business... Les tarifs pratiqués vont de 6 dollars par mois pour bloquer un site pendant 100 secondes, à 130 $ par mois pour bloquer un site pendant 8 heures.

Présenté comme ça, ça à l'air pro, mais en fait, les Lizard Squad sont mal considérés par les hackers amoureux de la performance technique. Lancer une attaque DDos, tout le monde peut le faire, aucun mérite ! C'est ainsi qu'en février 2014, dans un contexte similaire, un 'vrai' hacker avait dénoncé des membres du Lizard Squad.

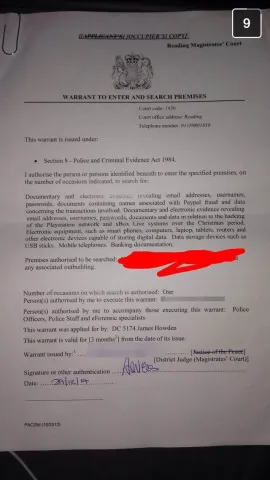
Y-a-t-il eu cette fois des dénonciations à l'issue de l'attaque de noël 2014 ? Toujours est-il qu'un certain Vinnie Omari, 22 ans, vient d'être arrêté en Angleterre, et son domicile perquisitionné. Comme le montre le mandat, les policiers enquêtent sur l'attaque de Noël.

Un autre Lizard Squad Julius Kivimaki, alias Ryan Cleary, 17 ans, vient d'être arrêté par le FBI à Dallas. Ce dernier s'était récemment vanté de ses exploits dans une interview accordée à Sky News.

Pas très malin... un bon hacker est avant tout un hacker qui sait rester invisible :-)

[video:https://www.youtube.com/watch?v=ILneAdjBrC4]

La Corée du Nord privée d'Internet pendant plus de 9 heures

Soumis par fredericmazue le
Web

Est-ce une conséquence du piratage géant dont Sony a été victime et pour lequel la Corée du Nord est accusée par les Etats-Unis ?

Lundi c'était le pays du matin très calme, car la Corée du Nord s'est retrouvée totalement privée d'Internet pendant une durée de 9 heures et 31minutes après des perturbations observées dès le week-end. Selon l'entreprise Dyn Research le fait n'est pas ordinaire : Les connexions entre la Corée du Nord et le reste du monde ne sont jamais très bonnes, "mais c'est différent des courtes coupures que nous avons remarquées par le passé. Ils ont pu décider de couper tout simplement les connexions ou alors ils sont peut-être victimes d'une panne ou d'une attaque", a ainsi indiqué Earl Zmijewski de Dyn Research. Doug Madory, directeur de l'analyse Internet à Dyn Research, a émis un avis allant clairement dans le sens d'une attaque "Cela concorde avec une attaque DDOS sur leurs routeurs".

Si attaque il y a eu, la question est de savoir qui l'a lancée. Bien sûr tout le monde pense aux Etats-Unis, car il y a quelques jours Barack Obama avait promis une riposte proportionnée au piratage de Sony.

D'autres observateurs estiment qu'ils peut s'agir d'une attaque DDoS lancée par les Anonymous.

Mais il ne s'agit peut-être pas d'une attaque au sens hacking du terme. Peut-être tout simplement les connexions ont elles été coupées physiquement. Selon Paris Match qui s'appuie sur Reuters qui tient ses informations de responsables américains, les Etats-Unis ont demandé l'aide de la Chine pour éteindre les routeurs utilisés par la Corée du Nord qui accède ainsi à Internet via les réseaux chinois. Officiellement la Chine na pas donné suite à la demande. Officiellement...

Les attaques DDoS en progression de 22% par rapport à 2013

Soumis par admin le
Image

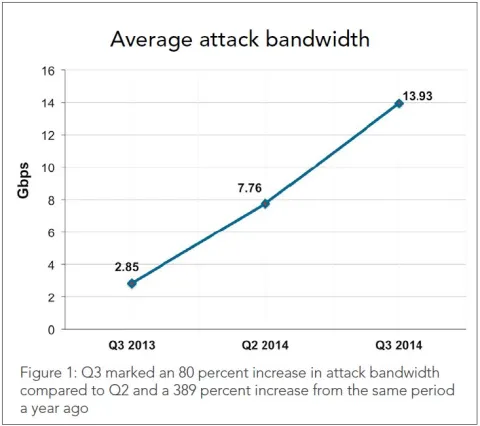
Selon le rapport "Etat des lieux d'Internet" établi par le fournisseur cloud Akamaï pour le troisième trimestre 2014, le nombre d'attaques DDoS recensées est en progression de 22% par rapport au troisième trimestre 2013. La virulence des attaques croît de façon beaucoup plus importante, avec un débit moyen en hausse de 389% par rapport à la même période.

« L'ampleur et le volume des attaques DDoS ont atteint des sommets cette année », déclare John Summers, vice president, Security Business Unit chez Akamai Technologies. « Au 3ème trimestre, Akamai est intervenu pour limiter 17 attaques dépassant les 100 Gbit/s, la plus importante ayant atteint 321 Gbit/s. Constat intéressant : aucune attaque de cette envergure n'a été observée l'année dernière à la même période, et seulement six au cours du trimestre précédent. Ces attaques majeures reposaient toutes sur une stratégie DDoS à vecteurs multiples dont l'objectif était la diffusion à très haut débit de paquets volumineux monopolisant une forte bande passante. »

Les cybercriminels ont évolué et revu leurs anciennes pratiques pour solliciter toujours plus la bande passante, explique Akamaï. En effet, les dernières attaques DDoS se sont caractérisées par une hausse de l'utilisation de la bande passante de 80 % par rapport au trimestre précédent, soit 4 fois plus qu'en 2013. Le nombre maximal moyen de paquets par seconde a lui aussi augmenté de 10 % depuis le trimestre dernier et a quadruplé par rapport à la même période en 2013.

Les cybercriminels ont trouvé des moyens d'impliquer plus de terminaux et de multiplier ainsi les botnets DDoS dans le but de déclencher des attaques de plus grande ampleur. L'équipe PLXsert a pu observer des tentatives de botnets, au cours desquelles les pirates ont tenté de prendre le contrôle d'ordinateurs sous Linux par le biais d'applications Web vulnérables. Une nouvelle catégorie d'appareils est également visée par les hackers : les smartphones, les terminaux embarqués - comme les CPE, les modems câblés des particuliers, les appareils mobiles - et une grande variété d'appareils et objets connectés ou mobiles.

Le recours aux stratégies multivectorielles a permis de déclencher des attaques associant une forte bande passante et un volume élevé. Ce type d'approche plus sophistiquée est devenu la norme ce trimestre : plus de la moitié des attaques recensées (53 %) utilisent plusieurs vecteurs d'attaques. Cela représente une hausse de 11 % par rapport au trimestre dernier et de 9 % par rapport au 3ème trimestre 2013. Les attaques multivectorielles se sont nourries d'outils de piratage simplifiés mais ont aussi puisé leur force dans le vivier en pleine expansion des cybercriminels DDoS.

Quelques faits et chiffres marquants :

Par rapport au 3ème trimestre 2013

  • Nombre total d'attaques DDoS en progression de 22 %
  • Débit moyen des attaques en hausse de 389 %
  • Nombre maximal moyen de paquets par seconde en hausse de 366 %
  • Attaques applicatives en recul de 44 %
  • Attaques d'infrastructure en hausse de 43 %
  • Durée moyenne des attaques en progression de 5 %
  • Nombre d'attaques multivectorielles en hausse de 9 %

IptabLes et IptabLex : des malwares qui enrôlent des serveurs Linux dans des botnets

Soumis par fredericmazue le

Administrateurs système, attention. Deux malwares sévissent en ce moment. Ils s'en prennent à des serveurs Linux pour enrôler ceux-ci dans un botnet, servant, entre autres réjouissances, à lancer des attaques DDoS massives.

C'est ainsi que Akamai qui alerte sur ce danger, dit avoir observé une attaques DDoS d'une bande passante de 119 Gbps, ce qui est considérable.

Les deux malwares se nomment IptabLes et IptabLex. Ils ne sont pas dépendants l'un de l'autre. Ils attaquent des serveux Linux mal administrés - Akamai dixit - et exploitent des vulnérabilités de Tomcat et/ou de Strut, ainsi que de Elasticsearch si celui-ci est mal configuré. L'attaque permet d'obtenir une élévation de privilèges.

Il est facile de savoir si vous êtes infectés. Si c'est le cas, vous trouverez des scripts de lancement dans la partition boot de votre serveur, à savoir boot/.IptabLes et /boot/.IptabLex.

Ces deux scripts, lorsqu'il sont invoqués au démarrage, lancent le binaire .IptabLes. Celui-ci contient une fonction de mise à jour du malware, par téléchargement d'un fichier sur un hôte distant.

Rififi chez les hackers : les Lizard Squad en déroute, en partie arrêtés par le FBI

Soumis par fredericmazue le

Lizard Squad est un groupe de hacker qui s'est fait connaître courant août en perturbant des services pour gamers tels que PSN de Sony ou Xbox Live de Microsoft au moyen d'attaques DDoS. Ils s'en étaient pris également Battle.net, League of Legends et Twich. Pire, ils ont provoqué le déroutage d'un avion à bord duquel se trouvait le patron de Sony Online en lançant une fausse alerte à la bombe.

Les Lizard Squad viennent d'annoncer leur dissolution, dans un langage fleuri, sur leur site officiel. Se présentant come "un petit groupe d'amis travaillant ensemble peut créer un grand chaos sans subir de répercussions judiciaires", ils ne disent pas qu'ils ont en fait le FBI à leurs trousses et que deux d'entre eux seraient déjà arrêtés.

C'est un autre hacker, itsUnknownsec, que l'on peut décrire comme "anti-lizard", qui a diffusé la liste des membres de ce groupes sur Pastebin. Une liste avec noms, prénoms, adresse, numéros de téléphone, pseudos Skype, Twitter, etc.

Un autre hacker Activist Revolution, (qui est peut-être itsUnknownsec... :-) lui aussi anti-lizard de son état, affirme avoir piégé les membres du groupe en participant à un de ses chats privés et en récoltant ainsi leurs IP. Il avait ensuite prédit leur arrestation prochaine sur des forums de gamers.

C'est que Activist Revolution n'est pas qu'un hacker, c'est aussi un gamer passionné qu'il ne faut pas frustrer : « A présent que Lizard squad a été démasqué et détruit, quelqu'un d'autre a-t-il envie de venir em...... le monde des gamers ? »

Ce qu'il ne supporterait pas non plus chez les Lizard Squad, c'est que ceux-ci n'ont pas de compétences techniques propres mais qu'ils utilisent des outils programmés par d'autres pour commettre leurs actions.

N'est pas hacker qui veut ! Non mais !

:-) 

Xbox Live visé par une attaque DDoS

Soumis par fredericmazue le
Image

Après s'en être pris Playstation Network de Sony , des hackers s'attaquent au service Xbox Live.

Fame , un membre des Anonymous et/ou du Lizard Squads a twitté il y a une dizaines d'heures "Xbox is Next".

Depuis le service subit une attaque DDoS, une attaque en Déni de Service Distribué, que Microsoft s'efforce de contrer, avec assez de succès semble-t-il. Les utilisateurs connectés ne subiraient que peu de désagréments, hormis des fonctionnements intermittents dans les discussion de groupes.  Par contre il serait difficile de se connecter au service.

En France Xbox Live semble malgré tout peu touché. Ce sont les utilisateurs localisés dans les villes américaines et canadiennes qui sont les plus impactés par cette attaque.

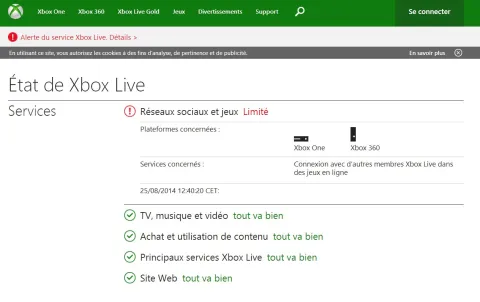
La page Xbox Live Status témoigne encore de difficultés en ce moment même.