spam

Onliner : un spambot contenant 711 millions de comptes mails compromis
Soumis par fredericmazue le
Image

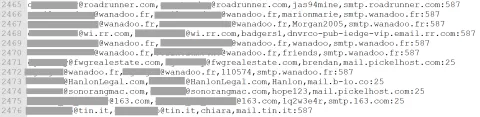
Voici une découverte de taille faite par un chercheur en sécurité qui s'identifie par le pseudonyme Benkow, un serveur de spam ou spambot, baptisé 'Onliner' et contenant plus de 711 millions de compte mails compromis

Dans son billet, Benkow commence par recenser les moyens dont les cybercriminels disposent pour envoyer du spams, opération nécessaire pour répandre des malwares. Les temps changeant, la bonne vieille méthode qui consistait à poster dans des serveurs mal configurés ou carrément en open relay ne fait plus recette. Ces serveurs sont (heureusement) de plus en plus rares, et les serveurs existants sont blacklistés depuis longtemps pour tous les outils antispams.

Reste l'envoi des mails à partir de sites dont les CMS (WordPress, Joomla,) n'est pas à jour, et donc contenant des failles de sécurité permettant d'y uploader un script PHP pour expédier les mails. Ca ça marche toujours très bien, et les cybercriminels disposent même d'outils automatisés par hacker les sites par milliers et les gérer globalement à distance.

Puis vient l'envoi directement dans des serveurs SMTP propres sur eux, mais dont les comptes de messagerie - domaine, utilisateur, mot de passe et port - sont connus.

Vous pensez peut-être que de telles données, si elles existent, ne sont pas massives ? Vous avez tort, le serveur de spam Onliner découvert, serveur qui spamme en envoyant les mails en masse à travers des comptes légitimes, détient, selon Benkom, 711 millions de données de comptes. Des données qui ont été volés ici et là sur le web, au cours de divers piratages, pour être regroupées ici. Des donnés complètes, comme le montrent les deux captures ci-dessous, qui permettent la connexion à un serveur SMTP et l'envoi de mails. Pour l'occasion, ces captures montrent aussi, hélas, que les mots de passe faibles restent une mauvais pratique persistante.

Benkow dit travailler avec les autorités afin de parvenir à débrancher le serveur Onliner qui est situé aux pays-Bas. Parallèlement, il a communiqué les données compromises à Troy Hunt, un chercheur en sécurité connu pour gérer le site 'Have I been pawned' qui permet de savoir si vos données personnelles ont été compromises. Allez y faire un petit tour, des surprises vous y attendent :-)

Si vous y apparaissez, ce n'est pas forcément une catastrophe. Peut-être, depuis le moment où vos données ont été volées, avez-vous changé votre mot de passe. Si oui c'est ok. Si non, il faut le faire d'urgence. Et bien sûr en choisissant un mot de passe fort !

Plus généralement, cette découverte de Onliner devrait inciter chacun à changer ses mots en passe pour l'occasion.

Google : bientôt un captcha invisible

Soumis par fredericmazue le
Image

Le captcha est ce petit élément que l'on trouve dans les pages web, qui permet de vérifier qu'un formulaire est bien rempli par un humain et non par un robot. Le captcha demande de recopier un nombre, de faire un calcul simple, ou encore de discerner un élément bien précis dans une photo, etc.

Il y a deux ans, Google a fait évoluer le concept avec No Captcha ReCaptcha. A la base une idée toute simple : Plutôt de d'embêter l'utilisateur à jouer aux devinettes, on lui demande simplement de cliquer dans une case : Je ne suis pas un robot. En coulisse, l'intelligence artificielle analyse le comportement ayant abouti au clic et décide si oui ou non le cliqueur est bien humain. A l'époque, nous avions émis le doute que l'intelligence artificielle pouvait aussi se situer du côté des robots spammeurs/cliqueurs et effectivement ceux-ci ont réussi pendant un temps à tromper l'IA de Google. Moutain View a depuis amélioré son système qui donne satisfaction.

La guéguerre se déroulant maintenant entre les intelligences artificielles, autant laisser l'utilisateur humain tranquille. C'est ainsi que Google travaille encore à l'amélioration de son système. Bientôt No Captcha ReCaptach devrait bientôt être invisible à l'humain. Le nouveau système sera totalement en arrière plan et ne vous fera plus perdre de temps, ayant compris que vous êtes humain sans vous soumettre à la question. Et bien sûr en cas de doute, le captcha peut toujours réapparaître pour vous interroger à l'ancienne.

Bientôt vous ne verrez plus ceci :-)

[video:https://www.youtube.com/watch?v=jwslDn3ImM0 autoplay:0]

Le spam : relais essentiel des vagues de phishing et de virus en entreprise

Soumis par fredericmazue le

Vade Retro présente les enseignements de sa dernière étude portant sur l’analyse des adresses de messagerie professionnelles, utilisant sa technologie de filtrage (soit plus de 250 millions d’adresses emails analysées), menée sur les deux derniers mois (août/septembre) :

9 emails sur 10 envoyés vers les messageries professionnelles sont des spam 

Le niveau de spam est toujours à un niveau très élevé par rapport aux premiers mois de l’année. Le spam c’était 91,3% des emails envoyés vers les boîtes de messageries professionnelles en août et 87,5% en septembre, contre 79% en janvier et 71% en février et mars 2015.

Les vagues massives de spam cachent de plus en plus de virus sous la forme de pièces jointes vérolées, telles que des archives .zip ou des documents Microsoft Office (macro virus). Ceux-ci s’adaptent de plus en plus facilement aux environnements qu’ils ciblent. Le secteur bancaire ou les directions financières reçoivent par exemple des spam accompagnés de factures à payer en guise de pièce jointe, alors que les services RH sont ciblés par des fausses candidatures avec un CV vérolé, selon Vade Retro.

L’illustration la plus marquante en 2015 est, toujours selon l'éditeur, celle du malware bancaire Dridex. Ce logiciel malveillant -annoncé comme démantelé en octobre 2015 mais qui a généré des vocations (Shifu par exemple) - a causé des pertes financières gigantesques dans de nombreuses entreprises, en étant initié par un simple spam. Selon Trend Micro, la France aurait été le 4ème pays le plus touché par le malware et certaines arnaques ont pu se chiffrer à plusieurs millions d’euros. 

Régis Bénard, Consultant Technique Vade Retro déclare : « Chez Vade Retro, nous avons observé 3 techniques, prouvant les nouvelles capacités d’intelligence des hackers : en matière de spam (et diffusion de virus et phishing) les hackers s’appuient désormais sur des botnets/spambots utilisant des adresses IP non reconnues ce qui est particulièrement efficace pour franchir les systèmes de filtrage traditionnels par signatures. Les virus ont également gagné en intelligence puisque les hackers sont désormais capables de les commander à distance une fois qu’ils ont pénétré dans le réseau de l’entreprise et de les utiliser au besoin par exemple comme actif d’un spambot de grande envergure voire même pour une attaque de cryptolockage. Depuis cette année, nous avons également observé que certaines hackers - les plus chevronnés - étaient capables d’envoyer des emails de phishing utilisant des liens URL activables à distance une fois les outils de filtrage franchis. Une menace qui si elle se généralise peut représenter une grande menace ! ».

Le spam est de retour à un niveau très élevé

Soumis par fredericmazue le

Selon une nouvelle étude réalisé par Vade Retro, portant sur l’analyse des boîtes emails de professionnels utilisant sa technologie de filtrage (soit plus de 150 millions de boîtes emails analysées) qui a été menée sur les mois d’avril et mai 2015.

Les résultats sont sans appel : les vagues de spam se sont multipliées (plus de 8 emails sur 10 envoyés vers les messageries professionnelles) et cachent de plus en plus de virus sous la forme de pièces jointes vérolées. Ces nouvelles statistiques publiées par Vade Retro viennent confirmer encore un peu plus la grande tendance que représentent le phishing et les virus ciblant les emails.

Autre tendance forte, le graymail ou emails non-prioritaires (notifications de réseaux sociaux, emails marketing, newsletters) représente plus de la moitié des emails arrivant sur la messagerie professionnelle (52% des emails arrivant sur la messagerie après le passage d’une solution antispam à l’entrée, soit une augmentation par rapport aux mois précédents). En d’autres termes, moins d’un email sur deux reçus par les professionnels revêt une réelle importance prioritaire.

Des réseaux de botnets renouvelés utilisés pour lancer de nouvelles campagnes de spam

La dernière étude publiée en mars 2015 avait permis d’observer une baisse de l’utilisation des spam par les cybercriminels (le spam représentait 79% des emails envoyés en décembre puis 77% en janvier et 72% en février) au profit d’attaques de virus plus ciblées et élaborées, visant notamment à infecter de nouveaux PC en vue de renouveler leurs parcs de botnet/spambots (PC zombies). Cette démarche permettant aux hackers de bénéficier de ressources toujours plus importantes, avec des PC bénéficiant d’adresses IP non reconnues, en vue de mener des cyberattaques plus difficiles à déceler pour les technologies de défense.

Au cours des deux derniers mois, selon Vade Retro, la stratégie des hackers a fait un nouveau pas en avant, puisque ceux-ci ont commencé à déployer leurs réseaux pour envoyer des vagues importantes de spam, dissimulant notamment des virus sous le format de pièces jointes vérolées telles que des archives .zip ou des documents Word (macro virus).

Les entreprises sont donc confrontées de moins en moins à des spam « dérangeants » mais de plus en plus à de vraies attaques ciblant leurs infrastructures par le biais des emails.

Régis Benard, Consultant Technique de Vade Retro analyse : « nous observons actuellement des vagues de spam très importantes, utilisant notamment de nouveaux réseaux de spambots (PC zombies utilisés pour envoyer des spam). Ces vagues sont très intenses, même si elles ne sont pas encore optimales dans leur utilisation. Nous estimons que les hackers sont encore dans des phases de tests. Ils tâtonnent encore dans l’utilisation de leurs réseaux de PC zombies notamment dans l’utilisation des logiciels de pilotage qu’ils se procurent sur le dark web ou conçoivent eux-mêmes. L’évolution inquiétante vient toutefois du fait que les hackers parviennent à contrôler des réseaux de spambots/botnets de plus en plus importants, ce qui laisse présager des attaques encore plus dangereuses et difficiles à détecter lorsqu’elles seront maîtrisées ».  

Les vagues volumineuses sont clairement adressées à des domaines privés (entreprises) et les horaires de ces vagues semblent s'adapter au pays des entreprises visées. Ainsi, des vagues de spam/virus adressées à des entreprises françaises sont envoyées en pleine journée, souvent entre 10h et 12h, de façon à toucher un maximum de cibles. A l’inverse très peu, voire aucune vague de spam/virus/phishing n’est envoyée le week-end puisque les PC zombies sont éteints ; les ressources pour envoyer ces spam sont donc amoindries.

Sur les mois d’avril et mai, les spam ont représenté en moyenne plus de 87% des emails envoyés sur les messageries professionnelles.


IBM X-Force : l'humain reste la faille principale

Soumis par fredericmazue le

La division sécurité d’IBM vient de publier les résultats de deux nouveaux rapports qui révèlent qu'un grand nombre des cyber-attaques commises en 2014 ont impliqué les membres mêmes des entreprises victimes.

Bien qu'une partie importante (45%) des cybercrimes soient commis par des pirates ciblant directement le réseau d'une entreprise depuis l'extérieur, le rapport 2015 d’IBM sur la Cyber ​​Security Intelligence indique que, pour près d'un quart des attaques (24,5%), les cybercriminels ont manipulé des employés ou des partenaires tiers qui ont involontairement conduit à une violation de données. Ainsi, les pirates ont bénéficié des faux pas d'un employé, que ce soit grâce à des programmes d'ingénierie sociale ou via d'autres moyens. L'étude a également révélé que les criminels ne sont pas uniquement dans le Dark Web mais peuvent se cacher au sein même de l'entreprise. 32,5% des attaques sont réalisées délibérément par des employés, actuels ou anciens, malveillants ou mécontents qui cherchent à profiter de leurs privilèges en matière d’accès aux fichiers de l'entreprise.

Le rapport du second trimestre 2015, IBM X-Force Threat Intelligence a montré que le spam est devenu un vecteur d'attaque légitime pour les cybercriminels. Il est surtout utilisé pour cibler les employés peu méfiants. Le rapport X-Force indique que le pourcentage de spams incluant des logiciels malveillants a augmenté de façon spectaculaire passant de seulement 1% en 2013, à 4% en 2015. Cela montre un changement de tactique de la part des cybercriminels, qui cherchent à cibler spécifiquement les personnes internes à l’entreprise qui, par inadvertance, peuvent ouvrir les pièces jointes ou les liens malveillants. Et tandis que les cybercriminels continuent à travailler plus rapidement et plus intelligemment, les employés restent leur cible principale, 95% des infractions sont causées par une erreur humaine, que ce soit par le partage accidentel d'informations, un codage incorrect ou l'absence de protocole de sécurité. Ce qui ouvre grand la porte à des vulnérabilités pour les pirates opportunistes.

Les rapports mettent en avant également des conseils spécifiques pour aider les entreprises à se protéger contre ces attaques, tels que:

·        Gardez les filtres anti-spams et antivirus à jour;

·        Bloquer les pièces jointes exécutables. Dans les environnements professionnels habituels, il est rare d'envoyer des pièces jointes exécutables. La plupart des filtres anti-spams peuvent être configurés pour bloquer ces fichiers, même quand ils sont en pièces jointes zippées.

·        Utilisez un logiciel de messagerie client qui peut désactiver l’exécution automatique des pièces jointes et des graphiques, ainsi que le pré-chargement de liens.

Les deux rapports complets :

Cyber Security Intelligence Index  : http://ibm.co/1FSjXP8 
X-Force http://ibm.co/1LWXhgV

En 2015 les cybercriminels préfèrent la propagation de virus aux spams

Soumis par fredericmazue le

Ceci d'après l’analyse des boîtes emails de professionnels utilisant la technologie de filtrage de Vade Retro (soit plus de 150 millions de boîtes emails analysées) sur février et mars 2015. Cette analyse montre une nouvelle tendance forte en matière de cybercriminalité. Les attaques de spam de masse et classiques sont délaissées par les hackers au profit d’attaques de virus ciblées et plus élaborées. Sur les mois de février et mars 2015, le niveau de spam a connu une baisse – même s’il représente toujours 72% du flux d’emails adressés aux utilisateurs dans le cadre professionnel (contre 77% en décembre et 79% en janvier), alors que le niveau de virus est stable à un niveau très haut depuis le mois de janvier 2015 soit 0,3% du flux total d’emails.

En 2015, les virus sont en croissance de près de 300 % par rapport à 2014

Dimitri Perret, Responsable Marketing Vade Retro Technology insiste sur l’importance de cette tendance : « Depuis le début de l’année 2015, le niveau de virus que nous observons est très élevé - même si le chiffre de 0,3 % paraît peu significatif, le virus a tout de même connu une hausse de 300 % entre la fin de l’année 2014 et les premiers mois de 2015. Cela démontre une nouvelle tendance : la qualité plutôt que la quantité. Pour des raisons de rentabilité, les hackers préfèrent envoyer moins de spam de type viagra et autres, pour s’orienter vers des emails plus ciblés et plus dangereux. Ces virus sont de natures ransomware, où une somme d’argent est demandée pour débloquer le poste infecté. On y retrouve aussi (et toujours) les virus pour infiltrer les réseaux et développer ou renouveler leurs parcs de botnets (postes zombies, utilisés pour envoyer les spams et virus). Le retour sur investissement est donc plus élevé. » 

Les virus utilisés ont généralement une finalité financière. Très agressifs, ils sont par exemple cachés dans des fichiers .zip contenant un fichier screensaver qui est en fait un cryptolocker. Les virus de ce type peuvent être utilisés par les hackers pour crypter les données du disque dur de l’entreprise et pratiquer du ransomware. Le phishing est également toujours très utilisé pour pénétrer les réseaux en invitant les utilisateurs à cliquer sur des liens frauduleux via des faux emails ressemblants de plus en plus à de vrais emails d’entreprise.

Le spam évolue

Comme dit plus haut, le spam reste malgré tout très utilisé. De plus il évolue. Les envois massifs de spam sont aujourd’hui trop vite détectés par les technologies anti-spam, les cybercriminels font donc évoluer leurs méthodes pour tenter de franchir les outils de détection et voler « sous les radars ». Concrètement cela consiste à envoyer des vagues de spam plus petites et plus courtes mais vers des utilisateurs plus ciblés (technique du Snowshoe par exemple). Derrière cela, la finalité est de développer ou renouveler un réseau de botnet afin de propager du malware de manière plus discrète et efficace.

NoCaptcha Recaptcha : êtes-vous un robot ?

Soumis par fredericmazue le

Dans un billet de blog, Google indique vouloir améliorer l'expérience utilisateur en proposant une alternative à ReCaptcha, son système de captcha.

En fait, s'il est vrai que c'est agaçant pour l'utilisateur de déchiffrer une image plus digne du gribouillis qu'autre chose, afin d'en extraire la suite de lettres et chiffres qui lui permettront de se connecter à un site, c'est plutôt l'efficacité au niveau de la sécurité que Google veut améliorer.

Mountain View souligne en effet que l'intelligence artificielle des robots spammeurs a fait de tels progrès que ceux-ci sont désormais capables de déchiffrer, avec un succès de 99.8%,les images les plus tarabiscotées, ces images que vous humains, déchiffrez avec un succès de 0,2% :-)

Alors que faire ? Simple comme bonjour,  il suffisait d'y penser : demander à l'utilisateur de cocher une case pour indiquer qu'il n'est pas un robot.

Pour cela Google propose une API  au nom cryptique ;-) de NoCaptcha Recaptcha, que vous pourrez intégrer dans votre site.

Derrière cette API se cache une analyse de comportement, qui déterminera, avant que l'utilisateur ne coche la case, si celui-ci est un robot ou non. Et si l'API a un doute, elle affichera un Captcha :-)

L'idée semble intéressante, mais elle a un quand même un petit côté chat qui se coure après la queue.

En effet, si des robots ont suffisamment d'intelligence pour déchiffrer un captcha, il ne semble pas trop difficile pour les cybercriminels de faire en sorte qu'ils en aient rapidement pour imiter un comportement d'humain, avant de cocher la fameuse case en hypocrite. Et puis si l'API a quand même un doute, et leur propose un captcha, il le déchiffreront avec 99,8% de succès, puisque c'est Google qui le dit :-) 

[video:https://www.youtube.com/watch?v=jwslDn3ImM0]

Phishing-Initiative franchit un nouveau cap dans la lutte contre le phishing

Soumis par fredericmazue le

Créée conjointement en février 2011 par LEXSI, Microsoft et PayPal, Phishing-Initiative est une association à but non lucratif qui permet au public de signaler les sites de phishing présumés, dans le but de les faire bloquer au plus tôt et ainsi d’empêcher que de nouvelles victimes divulguent leurs données aux pirates.

Fin décembre 2013, après quasiment 3 ans d’activité, un nouveau cap a été franchi : 150 000 adresses, dont 100 000 uniques, ont, au total, été transmises par environ 30 000 internautes différents. Parmi elles, 64 000 adresses ont été confirmées comme faisant partie d’une attaque de phishing francophone, dont plus de 28 000 pour l’année 2013.

« Le volume des signalements transmis au projet Phishing-Initiative montre bien l’ampleur du phénomène du phishing en France », explique Thomas Gayet, Directeur de la Stratégie Cybersécurité de LEXSI. « En 2013, le nombre d’adresses URL remontées et effectivement frauduleuses continue de croître, avec près de 44 000 nouveaux cas distincts signalés par les internautes. 28 000 adresses impliquées dans des attaques de phishing francophones ont ainsi été confirmées en 2013, contre 24 000 en 2012. »

Phishing-Initiative : un projet pour raccourcir la durée de vie des attaques de phishing et donc limiter le nombre de victimes

« Phishing-Initiative vise à protéger un maximum d’internautes francophones des risques induits par les nombreuses attaques de phishing qui les ciblent quotidiennement. Grâce aux soumissions des internautes eux-mêmes et aux partenariats mis en oeuvre au sein de l’association, nous agissons contre plus de 100 adresses Internet de ce type par jour » se félicite Bernard Ourghanlian, Directeur Technique et Sécurité de Microsoft France.

L’association va poursuivre sa mission citoyenne en 2014, tout en améliorant les outils et les informations mis à disposition du public. Le projet s’inscrira par ailleurs en étroite collaboration avec les acteurs français publics et privés, comme l’association Signal-Spam ou la plateforme de signalement PHAROS opérée par l’OCLCTIC, qui combattent également ces menaces sur Internet et participent à la confiance des internautes dans l’économie numérique.

Site : http://www.phishing-initiative.com/

La lutte anti-spam au secours de la lutte contre le sida

Soumis par fredericmazue le

Des scientifiques des universités américaines de Standford, Harvard et du Massachussetts Institute of Technology (MIT), en collaboration avec le laboratoire de recherche en e-science de Microsoft, ont mis au point un algorithme devant accélérer la recherche et aboutir au développement d'un vaccin contre cette maladie.

L'algorithme a été mis au point à partir des travaux sur les filtres anti-spam. Selon les chercheurs, le virus cherche à passer les défenses des systèmes immunitaires par de multiples transformations, d'une manière similaire à celle des spams qui essaient de passer les filtres de pourriels par des modifications de mots clefs, d'IP émettrice, etc.

Un logiciel, PhyloD, a été écrit pour collecter des données sur le comportement du virus et les analyser, afin d'en mettre au point une solution permettant de le bloquer.

De mauvais liens peuvent pénaliser un site pendant plusieurs semaines

Soumis par fredericmazue le
Web

Lu sur www.abondance.com, les mésaventures d'un webmaster qui voit le référencement de son site pénalisé par la présence de mauvais liens aux yeux de Google.

Que l'équipe anti spam de Google pénalise la présence mauvais liens, par exemple des liens qui conduisent vers une page malicieuse, semble tout à fait normal. Ce qui semble moins normal, en revanche, est que cette sanction puisse durer "plusieurs semaines".

Car telle est la réponse qui a été faite à ce webmaster qui avait nettoyé son site et en avait demandé la reconsidération par le moteur de recherche.

Supprimer les liens prend du temps. En raison du grand volume de requêtes que nous recevons, et pour vous donner une plus grande chance à votre prochaine demande d'être couronnée de succès, nous ne traiterons pas de nouvelles requêtes relatives à votre site avant quelques semaines à partir d'aujourd'hui. Nous vous recommandons de prendre tout le temps nécessaire à la suppression des mauvais liens, pour remplir ensuite une nouvelle demande en reconsidération.

Quelques semaines... Webmasters, veillez plus que jamais à modérer rigoureusement votre contenu...