Apache

Apache HTTP Server 2.4.68 : 13 failles de sécurité fixées

Soumis par francoistonic le

Apache annonce la disponibilité d'Apache HTTP Server 2.4.68. Il s'agit d'une mise à jour de sécurité fixant 13 failles dont des DoS, XSS, dépassements de capacités, etc. 

2 CVE sur le Use After Free touchant mode_ldap et mod_http2

XSS : CVE-2026-29170

4 CVE concernant des buffer overflow et une corruption mémoire

Déni de service : CVE-2026-49975 et CVE-2026-44186

4 CVE sur diiverses failles (manipulation dav, mauvaise lecture dans merge_response_headers, élevation de droits)

Mettez à jour rapidement si vous utilisez ce serveur HTTP.

Note de version complète : https://httpd.apache.org/security/vulnerabilities_24.html

Apache gRPC : vulnérabilité critique découverte

Soumis par francoistonic le

Les experts de CyberArk dévoilent les détails d'une grave vulnérabilité dans Apache gRPC : la CVE-2025-60021. Elle permet de faire une injection de commandes dans le profileur heap d'Apache gRPC. gRPC est une librairie open source en C++ pour intégrer des services RPC. La faille permet d'exposer des données, des éléments de la mémoire ou encore des détails sur le runtime sur une URL HTTP. Le problème vient de la mauvaise validation du heap profiler dans le service /pprof/heap. 

A partir de cette faiblesse, un hacker peut exécuter des attaques non autorisées avec les droits sur les process bRPC... Cette CVE affiche un niveau critique de 9.8. gRPC 1.15.0 restreint les paramètres extra_options pour réduire les entrées non vérifiées. 

Chronologie de la faille : 

  • Aug. 5, 2025: Reported to the Apache bRPC maintainers
  • Sept. 26, 2025: Fix merged (PR #3101)
  • Oct. 27, 2025: Apache bRPC 1.15.0 released (includes the fix)
  • Jan. 16, 2026: CVE-2025-60021 published

Source : https://www.cyberark.com/resources/threat-research-blog/cve-2025-60021-cvss-9-8-command-injection-in-apache-brpc-heap-profiler

Certificat Let'S Encrypt : le serveur Apache supportera bientôt le protocole ACME

Soumis par fredericmazue le

L'autorité de certification Let's Encrypt annonce que le très populaire server HTTP Apache supportera bientôt le protocole ACME.

Les certificats SSL permettent de crypter les données échangés entre navigateur et un site web, ou entre un client de messagerie et un serveur de mails, par exemple. Ceci permet de protéger des données sensibles, comme par exemple le fameux couple nom d'utilisateur/mot de passe.

Beaucoup considèrent que SSL devrait être employé systématiquement sur Internet, et Google a même annoncé il y a quelques temps que la présence de SSL serait un des critères positifs pour le référencement d'un site. Mais avoir un site web 100% sécurisé se heurte bien sûr à des problèmes pratiques.

Notamment, jusqu'à il y a encore peu, les certificats SSL coûtaient assez chers. De plus leur installation sur un serveur n'est pas chose aisée pour qui n'est pas administrateur système.

Pour remédier à cela, l'EFF (Electronic Frontier Foundation) a lancé le projet Let's Encrypt qui délivre des certificats SSL gratuits depuis l'été 2015.

De plus Let's Ecrypt fourni une suite d'outils qui permettent d'obtenir, installer et renouveler des certificats extrêmement facilement.

Pour faire court, ces outils consistent essentiellement en une application cliente qui, via le protocole ACME (Automatic Certificate Management Environment) spécialement conçu pour Let's Encrypt, obtient la délivrance d'un certificat ou son renouvellement.

Jusqu'ici tout est vraiment très bien, ce que tout administrateur qui a eu l'occasion d'utiliser ces outils peut confirmer.

Cependant Let's Encrypt souhaite aller plus loin dans la facilité apportée à la délivrance et au renouvellement de certificats SSL. Pour cela, un module Apache est en cours de développement.

Ce module, baptisé mod_md,  permettra l'obtention et le renouvellement du certificat directement dans la configuration de l'hôte virtuel du site concerné.

Avant un hôte virtuel Apache configuré en HTTPS pouvait ressembler à ceci :

<VirtualHost *:443>
    ServerName www .your_domain.de
    ServerAlias your_domain.de
    Protocols h2 http/1.1

    SSLEngine on
    SSLCertificateFile /etc/mycerts/your_domain.de/fullchain.pem
    SSLCertificateKeyFile /etc/mycerts/your_domain.de/privkey.pem

    ...

</VirtualHost>

Avec le module mod_md chargé dans Apache, la configuration de l'hôte virtuel deviendra :

ManagedDomain your_domain.de 

<VirtualHost *:443>
    ServerName www .your_domain.de
    ServerAlias your_domain.de
    Protocols h2 http/1.1

     SSLEngine on

    ...

</VirtualHost>

On voit l'apparition d'une nouvelle directive de configuration : ManagedDomain. moyennant quoi la gestion des fichiers des certificats est entièrement automatisée.

mod_md est actuellement en version bêta actuellement. Pour le moment il comporte un petit défaut. Si le serveur Apache est généralement lancé sous l'utilisateur root sur les système de type UNIX, ses processus enfants sont lancé sous un utilisateur avec des droits restreints, pour des raisons de sécurité évidentes. Ce qui fait qu'un processus enfant n'est pas en mesure de relancer Apache (ou lui faire relire son fichier de configuration) lorsqu'un certificat est renouvelé. Sans ce redémarrage, Apache ne relit pas les certificats. Il convient donc de remédier à cela en redémarrant le serveur manuellement, en attendant qu'une solution soit trouvée.

Le module mod_md pour Apache est sur GitHub.

[video:https://www.youtube.com/watch?v=gNJUpzNNWMw autoplay:0]
Microsoft IIS menace Apache

Soumis par fredericmazue le
Image

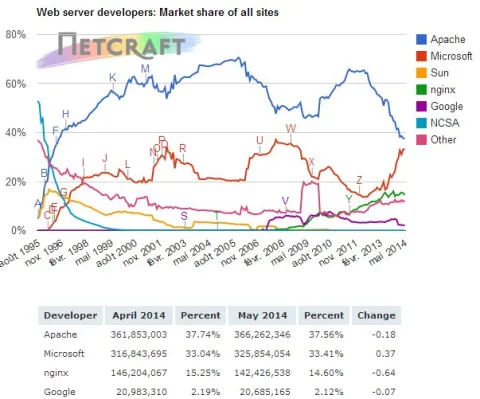
Apache reste le plus utilisé des serveurs Web. Toutefois sa suprématie est sérieusement contestée. Si la tendance se confirme, il pourrait même perdre sa première place assez rapidement.

En février dernier, netcraft.com publiait les résultats d'une étude mettant en évidence une très forte progression de IIS, le serveur web de Microsoft. Cette tendance est confirmée par la nouvelle étude, publiée ce mois.

En février, Apache possédait 38,22% des parts de marché tandis que IIS, en très forte progression, en possédait 32,80%.

Ce mois-ci, Apache a encore perdu des parts de marché, et descend à 37,56%, quant à IIS, il en a encore gagné pour monter à 33,41%

Comme le fait remarquer Netcraft, IIS, qui sert 9 millions de sites supplémentaires en ce mois de mai, n'a jamais été aussi près de dépasser Apache depuis 18 ans.

Le serveur nginx accuse lui aussi une baisse de plus d'un demi-point, en tombant à 14,60% de parts de marché.

openSUSE 13.1 disponible

Soumis par fredericmazue le

La nouvelle version de la distribution openSUSE vient d'arriver et elle est estampillée 13.1.

openSUSE 13.1 c'est un noyau Linux 3.11 et 5 environnements de bureaux. GNOME 3.10.1 et KDE SC 4.11 principalement.

Cette mouture s'affirme dans le Cloud Computing en introduisant le dernier OpenStack Havana avec plus de 400 nouvelles fonctionnalités. Il est désormais possible de monter le système de fichiers Amazon S3 buckets comme un système de fichier local.

Outre les mises à jour d'Apache, MySQL et MariaDB, les développeurs apprécieront la présence de PHP 5.4.2.

Les développeurs qui codent en natif apprécieront quant à eux le compilateur GCC 4.8 qui améliore ses messages d'erreurs. Chaque message  émis inclut maintenant la ligne de code source et un « ^ » indiquant la colonne. Il est désormais possible de compiler du code pour les architectures AArch64.

Plus d'informations : news.opensuse.org

Une faille sur les serveurs Apache

Soumis par fredericmazue le

Les chercheurs d'ESET et leurs homologues de la société Sucuri, ont analysé une nouvelle menace pesant sur les serveurs Web Apache. La menace est une porte dérobée très complexe et furtive utilisée pour générer du trafic vers des sites malveillants hébergeant des packs d'exploits Blackhole. Les chercheurs ont nommé cette porte dérobée, Linux/Cdorked.A et considèrent qu'il s'agit de la backdoor Apache la plus sophistiqué repérée jusqu'alors.

À ce jour, les chercheurs d'ESET affirme avoir identifié des centaines de serveurs Web attaqués grâce au système de télésurveillance et d'analyse dans le Cloud ESET LiveGrid.

« La porte dérobée Linux/Cdorked.A ne laisse pas de traces sur le disque dur autre que  la modification d'un fichier "httpd", un processus démon utilisé par Apache. Toutes les informations relatives à cette backdoor sont stockées dans la mémoire partagée sur le serveur, ce qui rend difficile la détection et entrave son analyse, » explique Pierre-Marc Bureau, expert en sécurité chez ESET.

En outre, le code Linux/Cdorked.A prend d'autres formes pour éviter la détection, à la fois sur le serveur Web compromis et sur les navigateurs des visiteurs. « La configuration du backdoor est envoyée par l'attaquant en utilisant des requêtes HTTP qui ne sont pas seulement masquées, mais qui ne sont pas non plus enregistrées par Apache, ce qui réduit la probabilité de détection par les outils de surveillance conventionnels. La configuration est stockée dans la mémoire, ce qui signifie qu'aucune information de commande et de contrôle pour la backdoor n'est visible, ce qui rend complexe l'investigation, » ajoute Righard Zwienenberg, chercheur principal chez ESET.

Très populaire et répandu, le kit d'exploit Blackhole utilise de nouvelles failles dites "Zéro day" qui permettent de prendre le contrôle d'un système lorsque l'internaute visite un site qui est infecté par le kit Blackhole. Lorsqu'une personne visite un serveur web compromis, il n'est pas simplement redirigé vers un site Web malveillant ; un cookie Web est installé dans le navigateur de sorte que le code backdoor ne l'y renvoie pas une seconde fois. Le cookie web n'est pas installé dans les pages de l'administrateur : le code malveillant vérifie l'origine du visiteur et, si ce dernier est redirigé vers la page Web à partir d'une adresse URL qui a certains mots clés, tels que  "admin" ou "cPanel", aucun contenu malveillant n'est servi.

ESET invite les administrateurs système à contrôler dès que possible leurs serveurs et à vérifier qu'ils ne sont pas confrontés à cette menace. Un outil de détection gratuit comprenant des instructions détaillées sur la façon de vérifier la présence de cette backdoor et une analyse technique complète du code Linux/Cdorked.A sont disponibles sur le site WeLiveSecurity.com ; la nouvelle plate-forme d'ESET qui contient les dernières informations et des analyses sur les cyber-menaces et des conseils de sécurité utiles. (voir le lien : Linux/Cdorked blog post.)

D'autres informations sur le code Linux/Cdorked.A sont également disponibles à l'adresse de Sucuri blog

OpenOffice est de retour

Soumis par fredericmazue le

Après avoir provoqué des fâcheries qui ont abouti à la création de LibreOffice, un fork du projet OpenOffice, Oracle a finalement confié cette suite bureautique libre à la fondation Apache.

C'est ainsi qu'arrive, après de nombreux mois de développement, une première distribution sous le nom d'Apache OpenOffice 3.4. La suite bureautique alternative n'est donc plus sous licence GPL 3 mais sous licence Apache 2.0. L'outil est disponible sous Windows, Linux et Mac et voit arriver des améliorations de fond. Meilleur support du format ODF, moteur d'expressions régulières réécrit, tableur enrichi de nouvelles fonctionnalités et plus rapide, etc.

Site : http://www.openoffice.org/download/

CloudStack devient la première plate-forme cloud de la fondation Apache

Soumis par fredericmazue le

Citrix a dévoilé aujourd'hui la prochaine étape de sa stratégie destinée à accélérer l'adoption d’un cloud computing ouvert et interopérable. Composant clé de cette stratégie, sa solution CloudStack deviendra la toute première plate-forme cloud du marché prise en charge par la fondation Apache (AFC), à l’origine des projets open source les plus célèbres de la planète. Elever CloudStack au rang de projet open source Apache contribuera à accélérer l’adoption d’une plate-forme puissante, éprouvée et totalement indépendante des hyperviseurs. Cela aidera ainsi les clients de toutes tailles à bâtir de véritables nuages de type Amazon, souligne Citrix

L’open source à l’ère du cloud

Citrix souligne encore que, contrairement aux générations précédentes qui ont marqué l’histoire de l’informatique, l’ère du cloud se nourrit en grande partie de la technologie open source, dans un premier temps éprouvée au sein d’importants environnements de production cloud, puis par la suite proposée aux clients de toutes tailles par le biais de licences open source. La fondation Apache fait dans ce domaine figure de chef de file avec des projets extrêmement connus et appréciés comme Hadoop, Hive ou Cassandra, initialement développés pour des clouds importants de type Facebook ou Yahoo!, puis proposés à une plus large audience sous licence Apache. Cette méthode éprouvée d’initiation et de développement de projets cloud open source est idéale pour rassembler une communauté d'éditeurs et de développeurs désireux d'accélérer l'innovation, l'interopérabilité et la standardisation.

Dans le cadre de la première étape de cette stratégie, Citrix CloudStack 3 sera proposé dès aujourd’hui sous licence Apache 2.0, et la communauté CloudStack.org rejoindra le très populaire incubateur de projets Apache (Apache Incubator). Citrix soutiendra en outre le projet via un investissement significativement accru dans différents domaines (ingénierie, aide à la communauté, marketing, etc.).

SpringHadoop : aider les développeurs à concevoir les applications de Big Data

Soumis par fredericmazue le

VMware annonce la disponibilité de SpringHadoop, dernier né de la suite de projets Spring Data. SpringHadoop intègre le frameworkSpring ainsi que la plateforme Apache Hadoop, et et est conçu pour simplifier la conception de solutions de traitement réparti avec Apache Hadoopau profit des développeurs en entreprise.

« VMware s’efforce d’aider les développeurs à construire, déployer, gérer et ajuster la nouvelle vague d’applications axées sur les données », déclare Adrian Colyer, Directeur Technique des services et applications cloud chez VMware. « VMware s’appuie sur l’expérience forte et polyvalente de Spring autour de la simplification de l’accès aux données et tire parti de la plateforme complète Hadoop pour livrer un modèle de programmation rationnalisé faisant de Spring la méthode naturelle d’intégration des systèmes Hadoop au sein du paysage applicatif de l’entreprise. »

VMware souligne que SpringHadoop livre les avantages de Spring en matière de simplicité et de facilité d’utilisation sur la plateforme Hadoopavec un framework complet, léger et permettant aux développeurs de concevoir des solutions sur la plateforme en toute simplicité. Le choix en matière de volumes et d’accès aux données s’étant élargi de façon exponentielle, Spring a poursuivi ses efforts pour permettre aux développeurs Java d’intégrer de nouveaux modèles d’accès aux données au sein de leurs applications grâce aux projets Spring Data.

SpringHadoop est disponible dès aujourd’hui en téléchargement sous la licence open source Apache 2.0.Voici les caractéristiques principales de SpringHadoop :

  • prise en charge de la configuration, de la création et du traitement via MapReduce, Streaming, Hive, Pig, et Cascadinggrâce au conteneur Spring ;
  • prise en charge complète de l’accès aux données HDFS grâce aux langages de script Java (Groovy, JRuby, Jython, Rhino, etc.) ;
  • prise en charge dédiée de Spring Batch pour le développement de puissantes chaînes de traitementintégrant les opérations HDFS et tous types de tâchesHadoop ;
  • prise en charge de SpringIntégration permettant l’accès simplifié à une large gamme de systèmes existants grâce à une architecture extensible de connecteursorientés événements et de filtres ;
  • de puissantes options de configuration et de mécanismes de création de modèles pour les connexions client à Hadoop ;


Linutop lance un serveur LAMP!

Soumis par fredericmazue le

Linutop sort une nouvelle version 4.0 du système d'exploitation (OS) de son produit phare, le Linutop. Cette version est compatible avec les autres PC, et elle permet d’héberger un site web grâce à son serveur LAMP, composé comme il se doit de Linux, Apache, MySQL et PHP.


Linutop met en avant les avantages de son Serveur LAMP Linutop

  • Une installation rapide (1 click)
  • Un serveur peu consommateur en énergie (8W sur Linutop 2) idéal pour un usage 24/24, 7j/7.
  • Un serveur petit, silencieux (fanless) et robuste

« Les Linutop sont des machines idéales pour faire des mini serveurs web LAMP. Cela permet à nos clients de partager des informations de manière privée et sécurisée tout en consommant peu d’énergie. Grâce au Linutop OS un serveur LAMP peu même fonctionner sur un PC à partir d’une clef USB ! » explique Frédéric Baille, PDG de Linutop.

Linutop OS 4.0 s’appuie sur la dernière version ‘Lucid Lynx’ d’Ubuntu. Il est fourni avec les logiciels pré-installés Linu, dont Firefox 10, OpenOffice, and VLC Media player.

Plus d'informations : www.linutop.com
