Bug bounty

Project Zero Prize se solde par un bide

Soumis par fredericmazue le

En septembre 2016, Google annonçait Project Zero Prize, un bug bounty destiné à identifier des vulnérabilités permettant des exploits à distance sur Android. Avec jusqu'à 200 000 de récompenses à la clé.

Google vient de mettre fin à Project Zero Prize de façon plutôt piteuse. Mountain View n'a reçu aucune soumission de bugs, seulement du spam et des choses qui n'ont rien à voir avec les règles de Project Zero Price. Aucune récompe,se n'a été décernée.

Ce qui ne veut absolument pas dire qu'il n'y a pas de vulnérabilités dans Android. Google, analysant ce bide, a fait son autocritique, pour conclure que peut-être le montant des primes n'était pas suffisant pour motiver les troupes, mais surtout que la règle particulière qui voulait que seule la première personne à reporter un bug précis était éligible pour une récompense a été un frein, et que beaucoup de chercheurs ont sans doute préféré soumettre leur découvertes de bugs dans des bug bounties moins bien récompensés, mais qui autorisent les interactions entre chercheurs.

Intel lance son premier Bug Bounty : jusqu'à 30 000 dollars de récompense

Soumis par fredericmazue le

C'est à l'occasion de la conférence de sécurité CanSecWesr qui vient de se dérouler qu'Intel lance son premier Bug Bounty. Afin d'améliorer ses produit, Intel veut, par cette chasse aux bugs,  encourager les chercheurs à y découvrir des vulnérabilités.

Tous les produits d'Intel sont concernés, à savoir les logiciels bien sûr, mais aussi les micrologiciels (firmware) et même le matériel (hardware).

Les primes pour la découverte de vulnérabilités s'échelonnent de 500 à 30 000 dollars selon le tableau suivant :

Gravité de la vulnérabilité Logiciel Intel Micrologiciel Intel  Matériel Intel
Critical jusqu'à 7,500$ jusqu'à 10,000$ jusqu'à 30,000$
High jusqu'à 2,500$ jusqu'à 5,000$ jusqu'à 10,000$
Medium jusqu'à 1,000$ jusqu'à 1,500$ jusqu'à 2,000$
Low jusqu'à 500$ jusqu'à 500$ jusqu'à 1,000$

Les produits de sécurité Intel Security (McAfee) ne sont pas concernés par ce Bug Bounty.

Les conditions de participation et les conditions d'éligibilité des découvertes de vulnérabilités sont détaillées dans ce document.

Bug Bounty Office 365 : Microsoft double temporairement les primes

Soumis par fredericmazue le

Hacker chevronnés, à vos claviers ! Microsoft motive les troupes en doublant, sur une période allant du 1er mars au 1 mai 2017, les primes pour la découverte de failles de sécurité dans Office 365.

Habituellement le montant des primes accordées par Microsoft s'étend de 500 à 15 000 dollars, mais jusqu'au 1er mai, un chercheur habile peut espérer recevoir de 1 000 à 30 000 dollars, nous apprend un billet de blog. Microsoft veut en effet accroître la sécurité des applications Web au coeur de la suite Office 365.

Sont concernés par cette augmentation de primes les domaines :

  • portal.office.com
  • outlook.office365.com
  • outlook.office.com
  • *.outlook.com
  • outlook.com

Les types de vulnérabilités recherchées sont classiques. Par exemple : Cross Site Scripting et Cross Site Request Forgery, augmentation de privilèges, injections, vulnérabilités d'authentification, etc. La liste complète est donnée à cette page qui détaille les conditions pour que la découverte d'une vulnérabilité soit éligible à une prime. Sont également détaillées les pratiques prohibées, telles que attaques en déni de service, génération artificielle de trafic, etc.

HackerOne : protégez vos projets open source

Soumis par fredericmazue le

HackerOne est une plate-forme de Bug Bounty et de coordination d'actions contre les vulnérabilités logicielles.

HackerOne lance une version Community Edition, gratuite, de sa plate-forme, afin d'aider à la protection des logiciels open source contre les vulnérabilités.

De nombreux projets open source majeurs, tel que Ruby, Rails, Discourse, Django, GitLab, Brave, and Sentry utilisent déjà la plate-forme, soulignent ses éditeurs.

Tous les projets open source ne sont pas éligibles à HackerOne Community Edition. Pour être éligible, un projet doit avoir une ancienneté d'au moins 3 mois, être actif, être sous une licence open source reconnue par l'Open source Initiative (OSI) et accepter d'intégrer un lien pointant vers HackerOne dans les menus de navigation primaire ou secondaire du site web du projet.

Plus d'informations : HackerOne Community Edition.

Logiciels Libres : un bug bounty à l'échelle européenne

Soumis par fredericmazue le

Le EU Free and Open Source Software Auditing (EU-FOSSA) est un programme européen lancé en 2015. Initialement, ce programme avait pour mission d'auditer des logiciels libres. Notamment, le code source du très célèbre serveur Apache a été examiné dans le cadre de ce programme.

Ce programme d'un budget d'un million d'euros devait se terminer à la fin de cette année. Toutefois, le parlement européen vient de voter le maintien du FOSSA. De plus, son budget est porté à 1,9 millions d'euros.

Cette augmentation de budget correspondra notamment à la mise en place d'un bug bounty, qui récompensera les white hackers de façon à renforcer la sécurité des logiciels libres.

"Les bugs ou les défauts des logiciels sont utilisés par les cybercriminels pour pénétrer les ordinateurs et les réseaux. Les instituions européennes doivent faire ce qu'elles peuvent pour améliorer la sécurité [...] Dans les trois prochaines années nous entrerons en contact avec la communauté du logiciel libre et avec les professionnels de la sécurité afin de mettre à profit les compétences de la prochaine génération de codeurs. Nous espérons que ce programme contribuera à l'arrivée des logiciels libres dans les administrations qui sont pour l'instant encore trop dépendantes des solutions propriétaires" indique l’eurodéputée néerlandaise Marietje Schaake, qui est à l'origine de cette extension du programme.

Source : L'Informaticien


Google veut renforcer la sécurité d'Android avec le Project Zero Prize

Soumis par fredericmazue le

Il y a beaucoup de rumeurs concernant des exploits à distance touchant Android, mais il est plutôt rare d'en voir un en action, dit Google dans le billet qui annonce le Project Zero Prize.

Toutefois Mountan View veut en savoir plus sur ce type d'exploits et pour cette raison, lance le Project Zero Prize, qui rempensera plutôt substantiellement les découvreurs de vulnérabilités critiques. Qu'il s'agisse d'une vulnérabilité seule ou d'une suite de 'petites' vulnérabilités qui exploitées en chaîne conduisent à prise de contrôle du terminal à distance.

Le premier prix sera récompensé par 200 000 dollars, le second prix par 100 000 dollars et le troisième par 50 000 dollars.

Project Zero Price a un fonctionnement particulier dans le sens ou tout bug trouvé doit être de suite reporté sur l'Android Issue Tracker, même si la soumission d'un rapport de vulnérabilité au Project Zero Prize n'est faite que plus tard. Google précise que seul le premier à avoir rapporté un bug pourra soumettre ensuite son rapport au projet et être récompensé. Si au final un bug reporté n'est pas suivi d'un rapport, une récompense pourra malgré tout être accordée, selon les critères du Android Security Rewards.

Pour remporter un prix du Project Zero Prize, il faut être en mesure de prendre le contrôle d'un terminal Android en ne connaissant que son numéro de téléphone ou une adresse mail.

A vos claviers ! :-)

Un Bug Bounty pour .NET Core and ASP.NET Core Windows et Linux

Soumis par fredericmazue le

Dans le but d'améliorer la sécurité de ses plates-formes, Microsoft lance un nouveau bug bounty concernant .NET Core et ASP.NET Core. Pour mémoire .NET Core et ASP.NET Core sont open source.

Microsoft récompensera financièrement la découverte de vulnérabilités dans ces plates-formes, en version bêta supportée, RC et RTM, ceci aussi bien sous Windows que sous Linux.

Sont également incluses dans ce programme les vulnérabilités dans les templates de ASP.NET Core que l'on trouve dans les ASP.NET Web Tools Extension pour Visual Studio 2015 ou supérieur, ainsi que le nouveau serveur web Kestrel.

Le montant des récompenses s'étend de 500 à 15 000 dollars. Plus grande sera la qualité des rapports de bugs qui lui seront adressés, plus grandes seront les récompenses souligne Microsoft.

Ce bug bounty court depuis le 1er septembre 2016 et n'a pas de date de fin définie. C'est à la discrétion de Microsoft qui pourra l'arrêter à tous moments. 

OVH lance son Bug Bounty et renforce sa sécurité

Soumis par fredericmazue le

Depuis ce matin, le programme de recherche de failles de sécurité sur les infrastructures OVH est accessible à tous sur la plateforme bountyfactory.io. L’objectif : améliorer continuellement la sécurité des services proposés.

Présenté lors de la quatorzième édition de la Nuit du Hack, le Bug Bounty OVH permet à l’ensemble des personnes intéressées par la sécurité informatique de signaler d’éventuelles failles relevées sur ses infrastructures. Déjà testé en interne, ce programme est désormais accessible sur la plateforme bountyfactory.io. Toute faille de sécurité signalée est étudiée, puis corrigée si besoin, par les équipes chargées de la sécurité. Chaque signalement lié à une faille avérée donnera lieu à une récompense – financière dans la plupart des cas, pouvant s’élever jusqu’à 10 000 euros – et parfois sous la forme de goodies ou des bons d’achat pour des failles en dehors du périmètre.

Une plateforme hébergée en France

Créé il y a dix-sept ans, le groupe OVH souligne avoir a toujours fait de la sécurité sa priorité. Le signalement de failles était déjà possible via l’adresse email security[at]ovh.net. Pour Vincent Malguy, de l’équipe SOC (pour Security Operation Center), « le lancement public du Bug Bounty est l’aboutissement de plusieurs années de réflexion. C’est l’émergence de la plateforme bountyfactory.io qui a permis de concrétiser le projet voulu par Octave Klaba. »

Les plateformes de Bug Bounty existantes jusqu’à présent étant toutes américaines, impossible pour une entreprise attachée à la souveraineté de ses données comme OVH de stocker la liste de ces vulnérabilités hors du territoire national. La plateforme qui permet désormais à OVH de mener ce programme est en effet hébergée en interne sur l’offre Dedicated Cloud, infrastructure certifiée ISO 27001 depuis plusieurs années.

Une stratégie de sécurité consolidée

L’ouverture du programme de recherche de failles au public vient compléter les nombreuses mesures prises par le leader européen du Cloud pour assurer la sécurité des infrastructures et des données clients. Au-delà de sa stratégie de certifications et d’attestations globales (ISO 27001 et ISO 27017, PCI-DSS, SOC 1 type II et SOC 2 type II pour Dedicated Cloud), OVH mène également chaque année de nombreux tests d’intrusions internes et externes, lui permettant de s’assurer que les systèmes les plus critiques répondent aux exigences les plus élevées.

Pour couvrir l’ensemble du spectre OVH et réduire au minimum l’existence de failles de sécurité, il a donc été décidé d’institutionnaliser et de normaliser la procédure liée aux signalements publics : « Avec ce Bug Bounty, nous pouvons tester en permanence l’ensemble de nos infrastructures avec des profils différents et des compétences variées. Nous ne pourrions jamais couvrir un tel spectre sur une période aussi longue avec des audits classiques, » rappelle Vincent Malguy.

Ne concernant pour le moment que les failles de sécurité découvertes sur l’API et le Manager d’OVH, le Bug Bounty devrait être rapidement étendu à d’autres services d’OVH.

Pour en savoir plus : Bug Bounty : "Aidez-nous à renforcer notre sécurité !"
L’école 42 accueille le premier Bug Bounty Day

Soumis par fredericmazue le
Image

Initiative du collectif YES WE H4CK, Bounty Factory, plateforme européenne de Bug Bounty, propose aux entreprises un moyen accessible de sécuriser leurs plateformes (sites, applications, etc.).

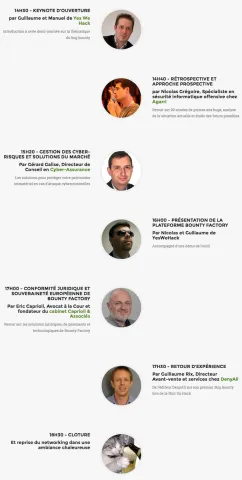
Le 26 mai, à l’occasion du premier Bug Bounty Day, les experts en sécurité de Bounty Factory débarquent à l’école 42 pour présenter en exclusivité au grand public la plateforme Bounty Factory.

L’école 42 qui forme chaque jour les informaticiens de demain ouvrira ses portes le 26 mai pour cette première Bug Bounty Day organisée par Yes We Hack (lien de préinscription : https://event.bountyfactory.io/#contact).

Au programme de cette journée dédiée à la sensibilisation à la sécurité, de nombreuses conférences animées par des spécialistes du milieu de la cyber sécurité et des experts du Bug Bounty (Nicolas Grégoire, Gérard Galise, Guillaume Vassault-Houlière etc.) seront à découvrir.

Une occasion d’échanger vos expériences avec les intervenants et les nombreux RSSI et DSI, pour en apprendre plus sur la pratique du Bug Bounty.

Le programme de cette journée :

Un Bug Bounty pour Nano Server

Soumis par fredericmazue le

Windows Nano Server est un serveur Windows très allégé. Pas de pile graphique. L'installateur d'application MSI, ainsi que d'autres composants sont supprimés. Pas de connexions locales ou de connexions au bureau à distance comme avec le grand frère. Plus de support du 32 bits non plus. Toute l'administration est effectuée à travers une console PowerShell qui actionne la WMI de Windows. Windows Nano Server est avant tout dédié au cloud.

Cloud ou pas, très allégé ou pas,  Nano Server est un système d'exploitation, et en tant que tel, ses utilisateurs attendent de lui qu'il soit sécurisé. Microsoft y travaille bien sûr. Mais la sécurité étant un sujet très difficile, plusieurs regards valent mieux qu'un.

C'est pour cette raison que Microsoft vient de lancer un Bug Bounty qui rejoint les trois autres actuellement actifs à Redmond.

Les as du clavier sont invités à titiller Nano Server Technical Preview, afin d'y trouver des failles critiques ou importantes. Microsoft récompensera les découvertes par des primes qui pourront s'élever jusqu'à 15 000 dollars.

Ce Bug Bounty est limité dans le temps : il s'achèvera le 29 juillet 2016.
