Bug bounty

Facebook : 4,3 millions de dollars pour des vulnérabilités

Soumis par fredericmazue le

Facebook est populaire. Il est logique que son programme Bug Bounty, mis en place en 2011, le soit aussi.

Dans une interview accordée à The Register, Reginaldo Silva, ingénieur Facebook, a indiqué que depuis la mise en place de son Bug Bounty, le réseau social a reçu 2400 rapports de bugs de sécurité validés. Des rapports envoyés par plus de 800 chercheurs. Des rapports qui signalent essentiellement des possibilités de cross-site Scripting (XSS) ou cross-site request forgery (CSRF). Mais ce type de vulnérabilité se faisant de plus en plus difficile à découvrir avec le temps, les chercheurs se focalisent de plus en plus sur les défaut de logique métier, toujours selon Reginaldo Silva.

Facebook a récompensé la découverte de ces 2400 vulnérabilités par des primes, dont le montant total atteint 4,3 millions de dollars. L'année dernière ce sont 526 bugs qui ont été identifiés par 210 chercheurs, qui ont reçu au total 936 000 dollars de récompense.

La prime moyenne est de 1 780 dollars par bug. Ce sont en majorité des informaticiens indiens qui ont découvert des bugs cette année, ainsi que l'année précédente. 
Bounty Factory : une plate-forme européenne pour mettre en place des Bugs Bounties

Soumis par fredericmazue le

La sécurité informatique est un domaine très difficile. Pour détecter des failles de sécurité, un des meilleurs moyens est de demander à des experts motivés de les rechercher.

Et pour les motiver, a été inventé le concept de Bug Bounty, un système de primes, de récompenses en cas de découverte de vulnérabilités. Les plus grands noms organisent régulièrement des bugs bounties : Microsoft, Google, Mozilla, Facebook, etc.

Désormais toute société pourra facilement le faire, en fonction de ses besoins et de ses moyens, grâce à Bounty Factory, une plate-forme que vient de mettre en place la société YesWeHack.

YesWeHack garantit que les failles remontées via sa plate-forme resteront toujours confidentielles. Jamais de full disclosure assure-t-elle. Pour l'instant Bounty Factory est en bêta privée. Elle devrait être ouverte au public dans quelques semaines.

Un bug bounty pour CoreCLR, ASP.NET 5 et Visual Studio 2015

Soumis par fredericmazue le
Image

Plus nos plates-formes seront sûres, plus vos applications le seront. C'est en enfonçant cette porte ouverte que Microsoft a annoncé un programme de chasse aux vulnérabilités, ou bug bounty, concernant les versions bêta de Microsoft CoreCLR, ASP.NET 5 ainsi que les templates ASP.NET 5 fournis par défaut dans l'outil ASP.NET Web Tools Extension for Visual Studio 2015.

Sont toutefois exclues de ce programme dans un premier temps les piles réseau sous Linus et OS X de la beta 8, la dernière bêta en cours. Ces piles réseau seront intégrées au bug bounty un peu plus tard, dès qu'elles présenteront la stabilité et la sécurité de la pile réseau version Windows, nous dit le billet.

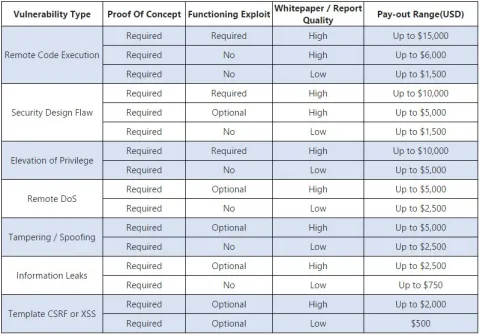
Comme toujours dans les bugs bounty, les chercheurs peuvent chercher des vulnérabilités tous azimuts. Les vulnérabilités reportées devront être inédites - cela va sans dire, mais pour Microsoft cela va encore mieux en le disant :-)  - et des rapports facilement compréhensibles devront fournis. Pour certaines vulnérabilités, un exploit fonctionnel sera également demandé.

Les montants des primes s'échelonnent de 500 à 15 000 dollars. Les failles les moins bien rémunérées sont les vulnérabilités en Cross-Site-Scripting (ou XSS), les mieux rémunérées, sont, tout à fait classiquement, celles qui permettent une exécution à distance.

Ce bug bounty est détaillé ici.

Un jeune informaticien de 16 ans récompensé pour avoir trouvé une faille dans Facebook

Soumis par fredericmazue le

Charfeddine Hamdi est un jeune tunisien de 16 ans qui vit à Sousse. Il est étudiant en deuxième année secondaire, section informatique.

En juin dernier, il a été récompensé par Facebook pour la découverte d'une faille dans le réseau social. La récompense a probablement été octroyée dans le cadre du Bug Bounty de Facebook.

La faille permettait d'ajouter des amis à un compte utilisateur, en passant outre le mécanisme d'invitation.

La récompense octroyée serait de 3 000 dolalrs.

Source : www.baya.tn

Google lance un programme Bug Bounty pour Android

Soumis par fredericmazue le
Image

Google a décidé de récompenser les chercheurs en sécurité qui investissent leur temps et leurs efforts pour rendre Android plus sûr, nous dit Mountain View dans un billet.

Ainsi Google lance un programme de bug bounty, ou de chasse au bug. Pour l'instant les vulnérabilités doivent être identifiés dans Nexus 6 ou Nexus 9 uniquement. Mais la liste des appareils doit être enrichie au cours du temps.

Les vulnérabilités doivent se trouver dans le code de Android One Source Project (AOSP), dans le code OEM, c'est-à-dire dans le code additionnel des librairies et des pilotes fournies par les fabricants, ainsi que dans le noyau Linux.

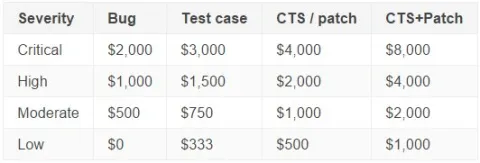
Les récompenses s'étalent de 0 (oui c'est peu :-) à 8 000 dollars pour des découvertes de facture 'simple'. Le jackpot est décroché lorsqu'une faille jugée critique est découverte, accompagné d'un exploit et d'un patch.

Mais Google prévoit, pour certains cas spéciaux très pointus, de monter la récompense à 10 000, 20 000, ou même 30 000 dollars.

Mozilla réévalue les récompenses de son programme Bug Bounty

Soumis par fredericmazue le

Dans un billet de blog soulignant l'importance du programme Bug Bounty dans la sécurité des produits Mozilla, la fondation considère que le temps est venu pour elle de réévaluer les primes attribuées dans le cadre de ce programme.

Il y a 5 ans déjà, la récompense pour une vulnérabilité haute ou critique avait été réévaluée pour atteindre un maximum de 3000 dollars. Mozilla a fait un gros effort dans sa  nouvelle réévaluation. La fourchette s'étend désormais de 500 à 10 000 dollars, selon la qualité de la découverte. 

Pour une vulnérabilité 'moyenne', les récompenses vont de 500 à 2500 dollars. Pour une vulnérabilité haute ou critique, c'est toujours 3 000 dollars. Mais si la découverte est accompagnée d'un rapport de qualité, la récompense peut monter à 5 000 dollars. Si en plus d'un rapport de qualité un exploit est fourni, et si la découverte de la vulnérabilité ou son exploit présentent quelque chose d'innovant, la récompense peut monter à 10 000 dollars pour le hacker talentueux.

La hauteur de la prime est décidé après examen de la vulnérabilité par un jury. 

Microsoft veut un navigateur Spartan sans bug : des primes à la clé pour les hackers

Soumis par fredericmazue le
Image

Avec Windows 10, Microsoft va proposer son nouveau navigateur Spartan. Un navigateur qui améliorera l'expérience utilisateur nous dit Redmond.

Pour que son expérience soit bonne, il faut avant tout que l'utilisateur ne se retrouve pas avec une machine infestée de malwares, rien qu'en surfant ici ou là sur Internet. La sécurité est donc un point crucial, et le navigateur un point faible constant. En témoignent les démonstrations de vulnérabilités faites par des hackers doués, lors de concours comme Pwn2Own par exemple.

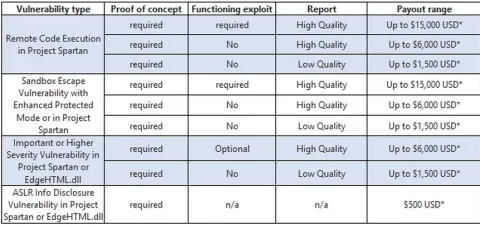
Microsoft est conscient de cela, et lance un programme Bug Bounty pour améliorer la sécurité de Spartan. Chacun peut y participer tant qu'il ne fait pas partie du personnel de Microsoft ou de ses filiales, ou qu'il ne réside pas dans des pays sous sanctions américaines (Cuba, Syrie, etc.). Les sociétés ne sont pas admises en tant qu'entités. Seuls des individus peuvent participer à ce programme. Un chercheur en sécurité employé dans une entreprise travaillant dans ce secteur, peut participer à titre individuel.

Les récompenses pour la découverte de vulnérabilités vont de 500 à 15 000 dollars. Le jackpot sera décroché par celui qui saura provoquer une exécution de code à distance, ou s'évader de la sandbox. Pour décrocher la timbale, un simple preuve de concept de suffit pas, il faut fournir un exploit fonctionnel.

Hackers doués, à vos claviers ! :-)

Commentaire actu

Anonyme (non vérifié)

et que se passe t il si l'exploit est plus rentable tenu secret que dévoilé.???

microsoft fait encore son gros rat sur ce coup. ou alors il y a tellement de bugs dans leur produit qu'ils ont peur de ruiner l'exercice s'ils ne limitent pas la prime..

mer, 29 Avr 2015 - 11:28 Permalien