Bug bounty

Un bug bounty pour Libra, la cryptomonnaie de Facebook

Soumis par fredericmazue le

Facebook va lancer sa cryptomonnaie Libra en 2020, dans le contexte d'une association qui compte une vingtaine de fondateurs parmi lesquels des grands noms financiers ou des géants d'Internet : VISA, Paypal, Uber ou encore Iliad (la maison mère de Free).  

Libra repose sur la technologie Blockchain. La Libra Blockhain est actuellement en version bêta et en phase de test. La version préliminaire de son code a été publié sous licence Apache 2.0. L'association Libra annonce l'ouverture d'un Bug Bounty, ou chasse aux bugs, sur ce code.

Ce Bug Bounty, ouvert à tous, est en ligne sur hackerone.com. Les récompenses pour les bugs découverts s'échelonnent de 500 à 10 000 dollars. Les primes les plus élevées seront attribuées pour la découverte de faille critique telles qu'un défaut de machine virtuelle permettant de modifier l'exécution d'un contrat intelligent de déplacement, ou une faille d'implémentation cryptographique qui permet de contourner la validation de la signature.

Une chasse aux bugs est lancée pour la messagerie d'Etat cryptée Tchap

Soumis par fredericmazue le

Le gouvernement français a estimé que les services de l'Etat devaient être dotés d'une messagerie instantanée cryptée et que des Telegram et autres Whatsapp ne pouvaient convenir pour des raisons de sécurité. Un service a donc été développé et lancé le 18 avril dernier : la messagerie d'Etat cryptée Tchap.

Malheureusement, moins de deux heures après le lancement du service, un chercheur en sécurité avait déjà repéré une faille permettant à quiconque de se connecté à ce service 'sécurisé'.

Ce problème a été corrigé rapidement. Toutefois cet épisode fâcheux a incité la direction interministérielle du numérique et du système d’information et de communication de l’État à lancer une chasse aux bugs, ou Bug Bounty afin de traquer d'éventuelles autres vulnérabilités.

Cette chasse aux bugs est lancée sur le site spécialisé dans cette activité Yes We Hack. Sa page dédiée est ici. La page détaille le type de vulnérabilités découvertes pouvant être récompensées, Injection SQL, Cross-Scripting, Exécution de code à distance. Ainsi que les vulnérabilités qui ne sont pas récompensées, comme les attaques en déni de services ou toute tentative physique contre les bureaux ou les centres de données de Tchap :-)

Les récompenses s'échelonnent de 50 à 1500 euros selon le type de vulnérabilités découvertes. Apparemment le gouvernement français n'a pas les moyens financiers d'un Google ou d'un Microsoft lorsqu'il s'agit de chasse aux bugs  :-)

Cette chasse aux bugs n'est pas superflue et les informaticiens font preuve de sens civique et d'efficacité, car plusieurs vulnérabilités ont déjà été découvertes grâce à elle, ainsi que l'indique la page dédiée.

Hack In Paris organise sa première édition de Live hacking event avec Yogosha

Soumis par fredericmazue le

La plateforme de Bug Bounty Yogosha, s’associe à l’évènement Hack In Paris pour proposer un challenge Live de recherche de vulnérabilités. La compétition se déroulera de 19H à 2H du matin, au Concorde Atlantique, Paris 7ème. Les hackers participants seront rémunérés à la faille de sécurité découverte, en fonction de son niveau de criticité.

Pour sa 9ème édition, l’évènement Hack In Paris présentera les dernières techniques de piratage informatique et leurs conséquences pour les entreprises. Cinq jours de formations, conférences et workshops consacrés aux professionnels de la cybersécurité et passionnés, qui pourront aborder diverses thématiques comme l’espionnage industriel, les tests de pénétration, la sécurité logique et physique, l’investigation numérique et les techniques d’analyse de programmes malveillants, les contre-mesures...

Le volet recherche de failles est initié en partenariat avec Yogosha. Deux grandes organisations de renom (un industriel de la défense et une ONG) vont concourir à ce challenge inédit et bénéficier de la dynamique d’un programme dédié pour tirer parti de la puissance du Bug Bounty. Les hackers éthiques sélectionnés par Yogosha et Hack in Paris pourront ainsi signaler les vulnérabilités découvertes dans le cadre du challenge. Les résultats permettront aux deux organisations présentes de remédier leurs failles, d’atténuer le risque cyber et de réduire leurs surfaces d’attaques.

Les vulnérabilités sont légions et les tentatives d’intrusions de plus en plus fréquentes et sophistiquées. L’efficacité du Bug Bounty dépendra des talents qui auront identifié les failles de sécurité présentes sur le périmètre donné, ces derniers seront rémunérés en fonction de la criticité des vulnérabilités découvertes. « Nous sommes ravis d’initier cette première édition de Live Hacking avec Hack In Paris. Cette collaboration permettra à deux de nos clients d’élever leurs exigences de sécurité dans un laps de temps et un environnement maîtrisé, et de rencontrer des chercheurs talentueux qui seront rémunérés équitablement pour leur travail.» indique Yassir Kazar, CEO de Yogosha. « C’est une première pour Hack In Paris, d’autant que ce Live Hacking marquera le début d’un long partenariat avec Yogosha. Dans la continuité de notre engagement cet événement participe à la diffusion d’une culture plus ouverte et responsable de la pratique du hacking au bénéfice de la sécurité des entreprises, alors que l’usage du Bug Bounty sur HIP tend à se développer et à s’ouvrir de plus en plus à nos participants.» Olivier Franchi, Directeur de Sysdream Divison Cybersécurité Hub One.

Chasse aux bugs dans les nuages : Microsoft annonce le programme Azure DevOps Bounty

Soumis par fredericmazue le

Microsoft organise de nombreux programmes de chasse aux bugs, ou Bug Bounty, ou, en l'occurrence, Microsoft Bounty. Microsoft vient d'ouvrir un nouveau programme pour traquer les bugs de sécurité dans Azure DevOps Services.

Azure DevOps Services est un service cloud permettant de collaborer au développement de code. Il couvre toute la durée du cycle de développement pour aider les développeurs à commercialiser leurs logiciels plus rapidement et avec une qualité supérieure. Azure DevOps Services veut fournir une sécurité à toute épreuve, indique Microsoft, qui ajoute croire en des partenariats étroits avec les chercheurs en sécurité et notre communauté d’utilisateurs. Ainsi Microsoft invite les chercheurs éligibles à identifier les vulnérabilités de sécurité des services et produits Azure DevOps.

Les montants des récompenses alloués aux chercheurs vont de 500$ à 20 000$. Pour décrocher le gros lot, il faut identifier une vulnérabilité permettant une exécution de code à distance, fournir un rapport de qualité, accompagné d'un exploit qui permette de démontrer l'existence de la faille de manière reproductible.

Site : https://www.microsoft.com/en-us/msrc/bounty-azure-devops

Bug Bounty : Google a versé 2,9 millions de dollars en 2017 et revalorise considérablement certaines primes

Soumis par fredericmazue le
Image

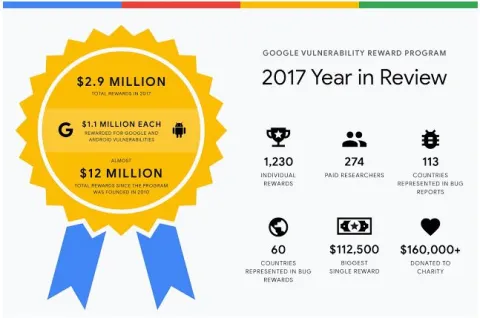
Depuis 2010, Google a initié de nombreuses chasses aux bugs, ou Bug Bounty. En ce début d'année, Google dresse le bilan de 2017.

En 2017, Google a versé 2,9 millions de dollars de récompenses aux chercheurs en sécurité qui ont découvert des vulnérabilités dans ses produits. C'est un peu moins que 2016, année au cours de laquelle ce sont 3 millions de dollars qui ont été ainsi versés. Mais globalement le montant des primes a été plus élevé en 2017 puisque les chercheurs récompensés sont beaucoup moins nombreux : 274, contre 350 en 2016. Cela signifie donc que les découvertes sont d'un plus grand niveau technique, globalement.

La plus grosse prime, et prime record à ce jour, 112 500 dollars, a été emportée par le chercheur chinois Guang Gong qui a découvert une faille dans les smartphones Pixel permettant l'exécution de code arbitraire à distance. En seconde position, le chercheur de pseudonyme gzobqq s'est vu récompensé par 100 000 dollars pour avoir découvert une série de bugs répartis sur cinq composants, permettant l'exécution de code à distance en mode invité sur Chrome OS.

Google indique avoir le souhait de vouloir rendre Android encore plus sûr et regrette que "Personne n'a sollicité la meilleure récompense pour une chaîne d’exploits Android depuis plus de deux ans". Pour motiver les talents, Google porte les primes d'un exploit sur le TrustZone ou le Verified Boot de 50 000 à 200 000 dollars et les primes d'un exploit à distance sur le noyau de 30 000 à 150 000 dollars.

Hack4Values : Communication Sans Frontières, Yogosha et ses Hackers volent au secours des ONG

Soumis par fredericmazue le

Communication Sans Frontières, la plateforme de Bug Bounty Yogosha et sa communauté de chercheurs en sécurité participent à la cybersécurité des ONG à travers Hack4values, une initiative imaginée pour permettre aux ONG d’identifier et de corriger les failles de sécurité présentes sur leurs technologies, avant qu’elles puissent être exploitées à des fins malveillantes. Le dispositif a été inauguré cet été avec succès par Amnesty International.

A l’occasion des rencontres de la Communication Solidaire, le 18 décembre prochain à la Station F, Yogosha et Communication Sans Frontières lanceront officiellement le dispositif et invitent l’ensemble des acteurs du monde des ONG à rejoindre ce mouvement destiné à leur permettre de s’inscrire durablement dans le monde digital.

Les ONG, tout comme les grands groupes et les institutions, ont entamé une démarche de transformation numérique depuis des années, mais à l’aube d’un XXIe siècle dont les menaces cyber se font de plus en plus pressantes, il devient indispensable de leur apporter une résilience et de leur permettre de résister à ces nouveaux dangers. C’est dans cette optique que Communication Sans Frontières et Yogosha ont imaginé un dispositif de Bug Bounty leur permettant de faire appel à une communauté de hackers éthiques réunie autour de la plateforme Yogosha. Ces derniers permettent aux ONG d’identifier les vulnérabilités présentes sur leurs technologies, pour qu’elle les corrigent afin de construire durablement leurs fondations numériques.

Pour Communication Sans Frontières et Yogosha, protéger ces ONGs est essentiel, car sécuriser leurs données, c’est sécuriser ceux auxquels ces ONG portent secours, mais également leurs personnels, leurs bénévoles, leurs donateurs, et la pérennité même des organisations.

Après un premier essai réussi en partenariat avec Amnesty International, portant aussi bien sur ses infrastructures, les technologies web que les moyens de communication, tels que la messagerie et la téléphonie de l’ONG, le programme Hack4values s’étend désormais à d’autres ONG internationales.

“Apporter secours et assistance aux ONGs, et contribuer à porter les valeurs qu’elles défendent fait parti de l’ADN et du parcours des fondateurs de Yogosha. Le projet imaginé avec Communication Sans Frontières, nous est apparu comme une évidence et un devoir, à nous tous -membres de l’équipe- comme à notre communauté réunie autour de la plateforme de Bug Bounty que nous avons créé il y a maintenant deux ans” explique Yassir Kazar, CEO & Co-fondateur de Yogosha.

"Quand Communication Sans Frontières développe un projet elle le fait avec les meilleurs. C'est le cas de ce programme unique en son genre développé avec Yogosha. Il en va de la survie des ONG. En se protégeant des actes malveillants dans le cyberespace elle garantissent à leurs soutiens militants et avant tout bénéficiaires de pouvoir assurer leur pérennité. Dans le cas contraires elles courent aujourd'hui des risques mortels" ajoute Bruno-Georges David, Président Fondateur de Communication Sans Frontières.

Google ouvre un programme de chasse aux bugs dans les applications du Play Store

Soumis par fredericmazue le

Google souhaite améliorer la sécurité de l'écosystème de son Play Store et pour cela ouvre, en partenariat avec la plate-forme HackerOne, un nouveau programme de chasse aux bugs ou bug bounty : Google Play Security Reward Program.

Ce programme ne cible pas que les applications Google mais aussi les application tierces. Dans un premier temps des applications parmi les plus populaires sont concernées : Alibaba, Dropbox, Duolingo, Headspace, Line, Mail.ru, Snapchat, et Tinder. Mais de nombreuses autres applications devraient rejoindre cette liste ultérieurement.

Le règlement de Google Play Security Reward Program est donné à cette page. En résumé, les chercheurs doivent trouver dans les applications des failles permettant l'exécution de code arbitraire à distance. Lorsqu'un chercheur trouve une vulnérabilité dans une application, il en informe son développeur et collabore avec lui pour combler la faille. Une fois le problème corrigé, le découvreur dispose d'un délai de 90 jours pour formuler une demande de récompense auprès de Google. Le montant de la prime est unique : 1 000 dollars par faille identifiée/corrigée.

30 000 dollars de récompense pour la découverte de failles dans les logiciels DJI

Soumis par fredericmazue le

Ce n'est pas parce qu'on fabrique des drones que l'on accepte de se faire voler. C'est pourtant ce qui est arrivé au fabricant chinois DJI.

Pire, ses clients se sont faits voler malgré lui des données personnelles. Pour ses applications Android, DJI utilisait des composants logiciels tiers, et il s'est avéré que ces composants volaient des données sur les smartphones Android, pour les envoyer vers un serveur de l'éditeur.

DJI fait son mea culpa dans un billet expliquant avoir fait le ménage après avoir découvert la situation.

Le constructeur ne s'arrête pas là et souhaite renforcer la sécurité de ses logiciels. Pour cela, il ouvre un bug bounty.

"Les chercheurs en sécurité, les universitaires et les experts indépendants fournissent souvent un service précieux en analysant le code dans les applications [...] DJI veut apprendre de leurs expériences car notre entreprise s'efforce constamment d'améliorer ses produits et nous sommes prêts à payer des récompenses pour les découvertes qu'ils font" explique le constructeur.

Le programme de récompenses vise à découvrir des problèmes pouvant créer des menaces pour l'intégrité des données privées des utilisateurs de drones, telles que leurs informations personnelles ou les détails des photos, des vidéos et des journaux de vol qu'ils créent. Le programme recherche également des problèmes pouvant causer des collisions ou crashes d'appareils ou affecter la sécurité des vols.

Les récompenses vont de 100 à 30 000 dollars, en fonction de l'impact potentiel de la menace.

Microsoft reconduit son Bug Bounty pour son navigateur Edge

Soumis par fredericmazue le

Microsoft se félicite du succès de son programme de chasse aux bugs (Bug Bounty) pour son navigateur Edge. En août 2016, la firme avait même lancée une plate-forme afin que les chercheurs puissent facilement lui faire parvenir leurs rapports de bugs.

Au cours des 10 derniers mois, Microsoft a versé plus de 200 000 dollars à des chercheurs talentueux. Mais la sécurité est un effort continu souligne Redmond. C'est pourquoi la firme reconduit son Bug Bounty pour Edge.

Les vulnérabilités permettant une exécution de code à distance ou l'identification d'un défaut de conception dans le navigateur sont les mieux rémunérées. Les primes s'étendent de 500 à 15 000 dollars selon la vulnérabilité identifiée. Microsoft précise que si un chercheur rapporte une vulnérabilité que Microsoft aurait déjà découverte en interne, la prime maximum sera dans ce cas de 1 500 dollars.

Hackez la console Nintendo Switch pour 20 000 dollars

Soumis par fredericmazue le

C'est Nintendo qui vous le demande :-) L'entreprise a publié une annonce sur HackerOne pour proposer de rechercher des vulnérabilités sur sa console Nintendo Switch ainsi que sur la 3DS et seulement sur celles-ci.

Sont concernées par ce bug bounty toutes les failles qui permettraient une prise de contrôle du système ainsi que les failles qui permettraient de pirater un jeu, de faire tourner un jeu piraté, de modifier un jeu ou de modifier les données sauvegardées par un jeu et plus généralement toute faille qui permettrait la triche. Classique. Mais Nintendo s'intéresse aussi à la découverte de failles qui aboutirait à la divulgation de secret de fabrication, ou à la diffusion de contenu inapproprié aux enfants.

Selon la vulnérabilité, les récompenses s'échelonneront de 100 à 20 000 dollars. Nintendo ne précise pas comment ce montant de récompense est évalué. Pour toucher le gros lot, une preuve de concept doit accompagner le rapport sur une vulnérabilité.

Les récompenses ne seront versées qu'une fois que Nintendo aura corrigé les failles, mais pas au-delà de 4 mois après qu'un rapport de vulnérabilité soit accepté comme éligible à une récompense.