BYOD

Les développeurs d'applications mobiles n'investissent pas dans la sécurité
Soumis par fredericmazue le
Image

IBM et l’Institut Ponemon ont dévoilé une étude révélant un état que l'on peut qualifier de très inquiétant en ce qui concerne l’insécurité dans le domaine de la mobilité. Les résultats montrent que près de 40% des grandes entreprises, dont beaucoup  font partie du classement Fortune 500, ne prennent pas les précautions nécessaires pour sécuriser les applications mobiles qu'elles conçoivent pour les clients. L'étude révèle également que les entreprises protègent mal leurs périphériques mobiles BYOD (Bring Your Own Device) des cyber-attaques – permettant ainsi aux pirates d’accéder facilement aux données des utilisateurs, de l’entreprise et des clients.
 
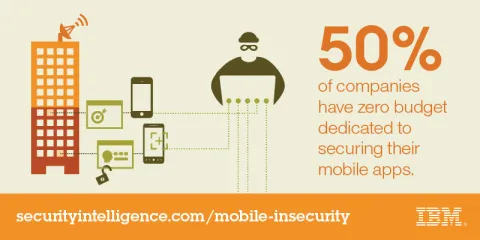
Le nombre de cyber-attaques mobiles continue à croître. À tout moment, un code malveillant peut infecter plus de 11,6 millions d’appareils mobiles. L'étude de l’Institut Ponemon et d’IBM, qui a étudié les pratiques de sécurité de plus de 400 grandes entreprises, a constaté qu’une société type teste moins de la moitié des applications mobiles qu'elle conçoit. En outre, 33% des entreprises ne testent jamais leurs applications – créant ainsi pléthore de points d'entrée pour puiser dans les données de la société par le biais d’appareils non sécurisés. Bien que ces chiffres puissent paraître choquants, ils ne sont pas surprenants étant donné que 50% de ces entreprises ne consacrent aucun budget à la sécurité mobile.
 
« Construire la sécurité des applications mobiles n’est pas une priorité pour les entreprises, ce qui donne aux pirates l'occasion de décortiquer la façon dont les applications sont développées, de débloquer les appareils mobiles et de puiser dans les données confidentielles », déclare Caleb Barlow, Vice President of Mobile Management and Security chez IBM. « Les entreprises ont besoin de penser à la sécurité de la même façon que les cyber-criminels très efficaces qui travaillent de manière collaborative conçoivent des attaques. Pour aider les entreprises à adopter des stratégies mobiles intelligentes, nous nous sommes appuyés sur la solide expertise en sécurité d'IBM Security Trusteer, en apportant ce que nous avons appris de la protection des données les plus sensibles dans les entreprises complexes - comme par exemple les principales banques mondiales - et en l’appliquant au domaine du mobile ».
 
Les pirates profitent désormais des applications mobiles non sécurisées les plus connues, des réseaux WiFi publics et autres pour s’emparer des données cruciales souvent hébergées sur les appareils mobiles BYOD ou ceux de l’entreprise. De plus, ils utilisent également les appareils mobiles comme une porte d’entrée vers l’entreprise et son réseau interne hautement confidentiel, souligne l'étude.

L'Institut Ponemon a trouvé d’importantes failles de sécurité dans la façon dont la plupart des entreprises construisent et déploient des applications mobiles pour leurs clients. Les entreprises étudiées, dont 40% font partie du classement Fortune 500, opèrent dans des secteurs qui travaillent sur des données hautement sensibles, parmi lesquels les services financiers, la santé et l’industrie pharmaceutique, le secteur public, le divertissement et la distribution.
 
Parmi ces entreprises, chacune consacre une moyenne de 34 millions de dollars par an au développement d'applications mobiles. Sur ce budget énorme, cependant, seul 5,5% est actuellement alloué à faire en sorte que les applications mobiles soient sécurisées contre les cyber-attaques avant qu'elles ne soient mises à la disposition des utilisateurs. 50% de ces entreprises ne consacrent aucun budget à la sécurité.
 
Tendant à prioriser la vitesse de mise sur le marché et l'expérience utilisateur, l'étude révèle que beaucoup de ces entreprises vérifient rarement les failles de sécurité de leurs applications mobiles - voire jamais – et souvent trop tard – offrant ainsi des points d'entrée que les pirates exploitent de plus en plus. Ces failles permettent aux cyber-voleurs d'accéder à des données personnelles et de l’entreprise qui sont confidentielles via les appareils mobiles de l’entreprise ou le BYOD. Selon le rapport IBM X-Force, sur la seule année 2014, plus d’1 milliard de données personnelles identifiables (PII) ont été compromises à la suite de cyber-attaques.
 
Lors de la création d'applications mobiles, l’expérience de l'utilisateur final est plus importante que sa sécurité et sa vie privée. Selon l'étude, 65% des entreprises établissent que la demande des clients ou leur besoin met souvent en danger la sécurité de leurs applications, et 77% citent l’urgence de livrer l’application comme la raison principale pour laquelle les applications mobiles contiennent un code vulnérable.
 
Parmi les entreprises qui analysent leurs vulnérabilités avant de déployer des applications sur le marché, seulement 15% d'entre elles testent leurs applications aussi souvent que nécessaire pour être efficace.

Pour télécharger le rapport de l’Institut Ponemon, “The State of Mobile Application Insecurity” aller sur : http://ibm.co/1F595xW. 
86% des grandes entreprises françaises voient les wearable devices d'un bon oeil

Soumis par fredericmazue le

Trend Micro a consacré une tétude aux « wearable devices », ces objets connectés que l’on porte sur soi. Cette enquête, menée par le cabinet Vanson Bourne, se penche sur la position des grandes entreprises vis-à-vis de ces dispositifs, leur perception des risques inhérents à leur utilisation sur le lieu de travail et les solutions envisagées.

Les wearable devices sont les bienvenus dans les entreprises françaises

D’après cette étude, les collaborateurs amèneraient déjà des wearable devices sur leur lieu de travail dans plus de 9 entreprises françaises sur 10. Une tendance qui est attendue à la hausse sur les 12 prochains mois par deux tiers des responsables informatiques ayant fait ce constat.

Les entreprises adhèrent majoritairement à l’utilisation de ces dispositifs et vont même jusqu’à l’encourager dans 86 % des cas ! Elles sont encore plus nombreuses à s’être engagées dans des programmes impliquant des wearable devices ou à s’apprêter à le faire. Ces programmes ont principalement vocation à augmenter le bien-être au travail (54 %) et à améliorer la productivité des collaborateurs (51 %). Plus de la moitié sont également mis en place à la demande des assureurs (52 %).

Les équipements concernés sont en premier lieu les trackers d’activités, comme les bracelets Fitbit ou Nike+ FuelBand, et les montres connectées, ces deux catégories intéressant plus de la moitié des entreprises interrogées. A noter que les lunettes connectées, telles que les Google Glass, semblent beaucoup moins attractives, avec seulement 35 % des organisations intéressées.

Des risques avérés pour la sécurité des données

La quasi-totalité (99 %) des responsables informatiques interrogés considèrent que l’utilisation de wearable devices présente cependant des risques pour l’entreprise.

L’accès aux réseaux sociaux et aux boîtes mails personnelles, l’application la plus courante des wearable devices, est considéré par deux tiers des répondants comme la plus risquée pour la sécurité des données de l’entreprise. Données auxquelles la majorité des entreprises (59 %) autorise l’accès depuis un équipement personnel. En outre, près d’un quart des responsables informatiques interrogés admettent que leur entreprise a déjà été victime d’une faille de sécurité provenant d’un équipement mobile personnel, avec des conséquences alarmantes. En effet, dans la majorité des cas, des informations clients ont été accessibles (71 %) et des données confidentielles perdues (67 %) ! Des chiffres qui ne tiennent pas compte des incidents passés inaperçus.

Les équipements mobiles (smartphones, tablettes et ordinateurs portables) restent ainsi plus préoccupants pour deux tiers des responsables informatiques que les wearable devices.

Des problématiques de sécurité sont toutefois identifiées, notamment le manque de formation des utilisateurs, qui ne comprennent pas qu’un objet connecté puisse être infecté depuis leur ordinateur ou smartphone personnel. La synchronisation automatique des objets connectés avec les données de l’entreprises et la faiblesse de leur niveau de sécurité, qui en font une porte d‘entrée béante, sont également évoqués. A noter que les lunettes connectées sont considérées comme le plus risqué des wearable devices, ce qui explique peut-être que les entreprises s’y intéressent moins.

Malgré ces constats, moins de la moitié des responsables informatiques (47 %) s’inquiètent d’une éventuelle multiplication des wearable devices sur le lieu de travail.

Google lance Android for Work

Soumis par fredericmazue le
Image

Google veut imposer Android dans les entreprises. Transformer le BYOD en BYOAD, Bring Your Own Android Device :-) Ainsi, Google a lancé hier ce qui avait été annoncé l'année dernière à la Google I/O : Android for Work.

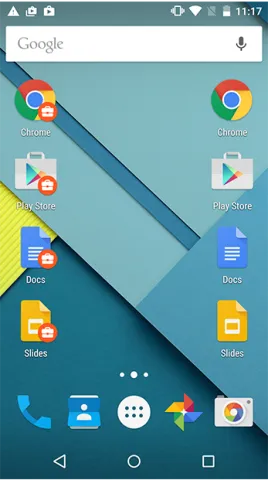
L'idée est de rendre un employé immédiatement opérationnel en lui permettant d'apporter dans l'entreprise son matériel Android configuré selon ses habitudes. Sur ce terminal, grâce à la plate-forme Android for Work, pourront cohabiter les applications personnelles et les applications professionnelles de l'entreprise, ces dernières étant identifiées par un pictogramme en forme d'attaché-case.

L'administrateur système de l'entreprise dispose de moyens de supervision qui lui permettent de définir ce que vous faites avec les applications, sur quels sites vous pouvez naviguer avec le navigateur Chrome, quels sources de téléchargement d'applications doivent être bloquées, etc.  L'employé peut copier du contenu d'une application professionnelle vers une application personnelle, si l'administrateur système le permet. Si l'administrateur est tout puissant du côté professionnel, il ne peut pas consulter les données de vos applications personnelles et encore moins les modifier ou les effacer.

Le système fonctionne idéalement sur Android Lollipop, mais il supporte aussi Ice Cream Sandwich et KitKat.

Android for Word fournit des API aux intégrateurs pour leur permettre d'établir la jonction entre leur offre et le plate-forme. Ont déjà travaillé avec Google les constructeurs Dell, HP, HTC, Huawei, Lenovo, LG, Motorola, Samsung et Sony, les éditeurs Adobe, Box, Concur, Salesforce, SAP ainsi que des fournisseurs de solutions réseau.

Connected Home Challenge

Soumis par fredericmazue le

Du 8 novembre 2013 au 20 janvier 2014, technicolor organise, en partenariat avec BeMyApp, le Qeo Connected home challenge, dédié aux développeurs et centré sur l’internet des objets.

Les trois projets les plus prometteurs seront présentés au CES de Las Vegas en janvier 2014 !

Avec Qeo, Technicolor veut se positionner comme un pionnier de la communication inter-objets. Cette plateforme logicielle révolutionne la maison connectée en agissant comme un langage commun et permet une parfaite interopérabilité entre les écosystèmes et applications de toutes marques.

Pour la première fois Technicolor ouvre la technologie Qeo aux développeurs indépendants en lançant, en partenariat avec BeMyApp, le Qeo Connected Home Challenge. Son objectif : favoriser le développement d’applications ou de services pour la maison connectée. Le Qeo Connected Home challenge aura lieu en simultané à Paris, Berlin et en Silicon Valley. Il s’adresse aux porteurs d’idées, développeurs, designers, marketeurs désireux de développer un projet autour de l’Internet des objets.

Trois grandes étapes marqueront ce challenge:

Entre le 8 et le 16 novembre 2013, trois soirées de lancement auront lieu à Paris, Berlin et en Silicon Valley. Les porteurs d’idées pitcheront leurs projets et pourront trouver les compétences nécessaires à la formation de leurs équipes.
Mi-décembre lors de soirées «Fly Me To Vegas», trois projets seront sélectionnés parmi la France, l’Allemagne et les Etats-unis pour être présentés au CES de Las Vegas.

Le 20 Janvier 2014, lors de la démo finale, un jury d’experts choisira les meilleurs projets. Les trois finalistes recevront une prime.

Les inscriptions ont déjà commencé : http://qeochallenge.com/fr

Suivez l’aventure via le compte Twitter @TechnicolorCo et le hashtag #QeoChallenge ! 

Quand mobilité professionnelle rime avec liberté

Soumis par fredericmazue le

Avec la démocratisation des smartphones et des tablettes sur le lieu de travail, Praxedo, éditeur français spécialisé dans les logiciels d’informatisation des salariés itinérants (techniciens, inspecteurs, livreurs…), s’est intéressé à la place qu’occupent les différents types de terminaux mobiles et leurs OS (Operating System, programme qui assure la gestion du matériel informatique) dans la mobilité des salaries. Cette étude*, menée auprès de 5 000 techniciens itinérants utilisateurs de Praxedo, nous révèle l’importance de la démocratisation des smartphones et des tablettes dans leur activité professionnelle.

BlackBerry racheté par le fonds d'investissement Fairfax Financial

Soumis par fredericmazue le

A peine quelques jours après s'être mis en mode survie, BlackBerry annonce avoir signé une lettre d'intention pour se vendre au fonds d'investissement canadien Fairfax Financial.

Fairfax Financial détient déjà 10% de BlackBerry et la transaction valorisera la société à 4,7 milliards de dollars, alors que sa capitalisation boursière dépassait les 80 milliards de dollars en 2008. La transaction devrait être finalisée au 4 novembre de cette année.

Est-ce la fin de la descente aux enfers du constructeur canadien, qui vient d'annoncer la suppression de 4500 postes ? "Nous pouvons apporter de la valeur aux actionnaires immédiatement, tout en poursuivant l’exécution d’une stratégie de long terme au sein d’une société non cotée, recentrée sur la fourniture aux clients de BlackBerry du monde entier de solutions supérieures et sûres destinées aux entreprises", a indiqué Prem Watsa, le patron de Fairfax.

L'entreprise a certes toujours été le marché principal de BlackBerry, mais cette déclaration sous-entend aussi qu'il n'est plus vraiment question de se battre contre l'iPhone ou l'Android. 

Rien ne va plus pour BlackBerry

Soumis par fredericmazue le

Une perte de près d'un milliard de dollars annoncée pour ce trimestre, des ventes en chute libre, et un flop dans la tentative d'imposer une présence sur d'autres plates-formes... Rien ne va plus pour BlackBerry qui, dans un communiqué, explique passer en mode survie en réduisant ses dépenses de 50%, ce qui va entraîner le licenciement de 4500 personnes, soit 40% de l'effectif du constructeur canadien.

BlackBerry réagit trop tard à la domination du marché par les smartphones tournant sous iOS ou Android. La sortie du Z10, pourtant unanimement salué par la critique, ne paraît pas pouvoir redresser la barre. BlackBerry semble être aussi la victime de la nouvelle tendance : le BYOD, pour Bring Your Own Device. Les entreprises qui équipaient leurs employés en smartphones étaient parmi les plus gros clients du constructeur canadien. Or la tendance est désormais de laisser les employés se servir de leurs appareils personnels pour le travail.

Et quand ça va mal, ça va mal. BlackBerry attendait beaucoup du portage de sa killer app BBM sur Android et iOS. Mais voilà qu'à peine lancée une faille de sécurité est apparue dans le portage pour Android de sa célèbre messagerie instantanée.

L'entreprise se sortira-t-elle de cette mauvaise passe ? Selon le Wall Street Journal, des discussions seraient en cours avec Mike Lazaridis co-fondateur de Blackberry évincé du groupe il y a un an, avec deux fonds d'investissement, Blackstone et Carlyle,  pour définir une éventuelle offre commune de rachat.

Plutôt quitter son travail que son mobile...

Soumis par fredericmazue le

VMware révèle les résultats d'une nouvelle étude européenne mettant en évidence les pressions auxquelles les entreprises européennes sont soumises concernant l’utilisation d'appareils et d'applications mobiles sur le lieu de travail. 62% des salariés français estiment que leur entreprise ne leur procure pas les outils et applications mobiles nécessaires à leur productivité et à leur mission, ou considèrent que les règles d’utilisation des appareils mobiles ne sont pas assez flexibles pour être propices à un travail nomade efficace (64 %). Plus d'un tiers (37%) des employés disent qu’ils envisageraient de quitter leur entreprise s'ils n’ont pas la permission d’utiliser leur appareil mobile pour travailler.
