Chiffrement

OpenBao : pour gérer vos secrets

Soumis par francoistonic le
Image
OpenBao

OpenBao est une solution logicielle pour gérer, stocker et distribuer des données sensibles, notamment des secrets, des certificats et des clés. La communauté s'engage à fournir ce logiciel sous une licence open source approuvée par l'OSI.

Un système moderne nécessite l'accès à une multitude de secrets : identifiants de base de données, clés API pour les services externes, identifiants de communication pour l'architecture orientée services, etc. Identifier les personnes ayant accès à quels secrets est déjà complexe et dépend de la plateforme. L'ajout de la rotation des clés, du stockage sécurisé et de journaux d'audit détaillés est quasiment impossible sans solution personnalisée. C'est le rôle d'OpenBao

Les fonctionnalités clés :

  • stockage des secrets
  • secrets dynamiques
  • chiffrement des données
  • "location" de secrets et révocation à la fois de la location

GitHub : https://github.com/openbao/openbao
Google Cloud Platform propose un service de gestion de clés de chiffrement

Soumis par fredericmazue le
Image

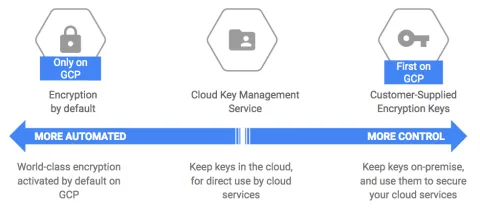
Google Cloud Key Management Service (KMS) est un nouveau service proposé par Google. KMS est pour l'instant en bêta et disponible uniquement dans certains pays dont la France.

KMS se pose en concurrent de AWS Key Management Service (Amazon) ou d’Azure Key Vault (Microsoft). Si Google chiffre toutes les données sur sa plate-forme, elle veut fournir aux entreprises ayant des besoins spécifiques (santé, finances) une solution pour la gestion des clés de chiffrement dont elles ont besoin.

Le service s'accompagne d'une API qui permet aux développeurs de créer, utiliser et détruire des clés.

Projet Google Wycheproof : une suite d'outils de tests cryptographiques

Soumis par fredericmazue le

Implémenter des algorithmes cryptographiques, ou de chiffrement, complexes n'est pas une mince affaire. Des erreurs subtiles peuvent avoir de lourdes conséquences pour la sécurité souligne Google dans un billet qui annonce son nouveau projet : Wycheproof.

Google a mis au travail ses cryptographes éminents, qui ont étudié les techniques d'attaques courantes pour constituer un ensemble de tests unitaires applicables sur les implémentations des algorithmes de chiffrement les plus répandus : AES-EAX, AES, GCM, DH, DHIES, DSA, ECDH, ECDSA ECIES, RSA.

Le projet Wycheproof a vocation à s'enrichir de nouveaux tests, et Google fait appel aux contributeurs pour cela. Toutefois les tests déjà mis au point par Google semblent efficaces, puisque Mountain View assure avoir découvert grâce à eux 40 failles, dont la possibilité de récupérer des clés privées sur des implémentations DSA et ECDHC 

En dépit de ce que le mot proof pourrait laisser penser, Google rappelle fort pertinemment qu'une implémentation qui passerait tous les tests n'est pas pour autant garantie être sans défaut. C'est toujours le même problème avec les tests. Lorsqu'ils sont passés avec succès cela prouve seulement qu'ils n'ont pas permis de trouver un bug, mais cela ne prouve pas l'absence de bug.

Cette réserve faite, le projet Wycheproof est une belle initiative. Wycheproof est open source et le code de ses tests est accessible sur GitHub.

Cybersécurité : Volkswagen touché par une faille de sécurité

Soumis par fredericmazue le
Image

Comme si le scandale de la triche logicielle aux contrôle anti-pollution ne suffisait pas, Volkswagen pourrait à nouveau être confronté à de nouvelles difficultés après qu’une équipe de chercheurs (Flavio Garcia, David Oswald et Pierre Pavlidès, en collaboration avec la société Kasper & Oswald GmbH ) a découvert une faille de sécurité. Ceux-ci affirment que les clés de verrouillage à distance de près de 100 millions de voitures à travers le monde pourraient facilement être piratées.

Selon ces chercheurs, «pour la plupart des fermetures de porte, il existe des outils qui permettent de décoder la serrure pour créer une clé correspondante»

Ils en ont fait la démonstration à l’occasion de la 25e conférence Usenix Security Symposium d'Austin (Texas) : en se tenant à moins de 90 m du véhicule attaqué, un hacker équipé d'un matériel coûtant seulement 36 euros environ est en mesure de pirater une voiture.

Pour que l'attaque aboutisse, l'attaquant doit réunir deux clés de chiffrement. Une de ces clés peut être interceptée avec l'équipement à 36 euros mentionné ci-dessous.

Quant à la seconde clé, c'est là que le bât blesse Volkswagen. Il s'agit d'une clé de chiffrement du système global. Or cette clé serait très facile à se procurer, car le constructeur ne la change par suffisamment fréquemment. Sur 100 millions de véhicules écoulés au cours des 20 dernières années, il n'existent que 4 clés de chiffrement système différentes.

Le piratage permet d'ouvrir les portières, mais il ne permet toutefois pas de démarrer la voiture. Ne laissez pas d'objets tentants dans votre véhicule Volkswagen...

Source : largus.fr

Google abandonne discrètement le chiffrement par défaut sur Android

Soumis par fredericmazue le

Affaire PRISM aidant, il n'était question que de cela en fin d'année dernière : Google allait mettre en place un chiffrement par défaut sur Android, afin de protéger les données des utilisateurs en général, et les protéger des turpitudes de la NSA en particulier.

Pourtant, sans le crier sur le toits, Google vient de renoncer à ce chiffrement, ainsi que le rapporte Ars technica . Mountain View n'obligera pas les constructeurs à intégrer ce chiffrement. Et s'ils l'intègrent malgré tout, ils ne devront pas l'activer par défaut.

Un tel revirement ouvre bien évidemment la porte aux spéculations. Ars Technica évoque la très crédible question des performances. Dans le monde fragmenté d'Android, un manque de pilotes capables d'exploiter les capacités des SoC en ce domaine oblige à réaliser le chiffrement de manière logicielle. Autant dire que cela plombe les performances des terminaux concernés, tout en sollicitant par trop leur batterie. On imagine bien que les constructeurs ont traîné les pieds ou fait pression sur Google pour ne pas être contraints de mettre en place cette fonctionnalité.

Mais les pressions ne viennent pas nécessairement que des constructeurs. Autre hypothèse qui ne déplaira pas aux amateurs de théories du complot, la NSA aurait fait pression sur Google. En effet, la NSA voyait d'un très mauvais oeil cette fonctionnalité. D'ailleurs la NSA trouverait naturel de disposer de backdoors sur tous les équipements informatiques. Alors l'entreprise de Mountain View aurait-elle cédé aux pressions des barbouzes Outre-Atlantique ?

Les conversations sur Skype pourraient prochainement être écoutées

Soumis par fredericmazue le
Web

Skype s'était toujours refusé à communiquer l'algorithme de cryptage des communications, au grand dam de l'Arcep en France, et semble-t-il du F.B.I et des services secret russes également.

Or Skype a récemment été racheté par Microsoft, qui semble vouloir collaborer avec les services secrets russes en communiquant l'algorithme de cryptage de Skype.

Source : Le bruit du Web 

Cryptage: 2 nouveautés PGP pour les Smartphones

Soumis par fredericmazue le

PGP Corporation annonce deux nouvelles solutions de chiffrement : PGP Portable et PGP Mobile 9.10, destinées à faciliter le partage en toute sécurité des données et des messages électroniques d’entreprise via les smartphones 

 PGP Portable, nouvelle extension de la solution primée PGP Encryption Platform, protège les données grâce à un chiffrement dédié à tous les dispositifs amovibles ou optiques de stockage (clés USB, CD et DVD notamment).

Au-delà des données, PGP Mobile 9.10 chiffre également les emails et fichiers joints, stockés et acheminés sur et via les smartphones sous Windows Mobile, renforçant ainsi le périmètre de compatibilité de PGP Corporation.

L'éditeur annonce également de nouveaux programmes de support pour répondre à l’évolution des besoins de ses clients.

www.pgp.com


Vol de données médicales aux USA, le pirate exige une rançon

Soumis par fredericmazue le

Un pirate informatique a volé des données de plus de 8 millions de patients en s’introduisant dans le réseau informatique des professionnels de santé de l’Etat de Virginie aux Etats-Unis. Le pirate exige une rançon de 10 millions de dollars sous 7 jours et a crée un back up, protégé par le chiffrement, de l’ensemble des données pour garder la main mise dessus.

Jean-Charles Barbou, directeur commercial pour l’Europe du sud de PGP Corporation, acteur du chiffrement d’email et des données, a fait les commentaires suivants :

« Cet incident est le plus récent dans une série d’incidents très médiatisés de perte et de vol de données aux Etats-Unis et montre qu’il y a encore du chemin à faire avant que la protection des données ne fasse partie intégrante de la stratégie de sécurité des organisations qui détiennent des informations confidentielles et sensibles.

Afin d’éviter ce genre de situation gênante et réinstaurer la confiance du public, il est primordial que de telles organisations mettent en place des solutions technologiques robustes comme le chiffrement qui est le seul moyen d’assurer la sécurité des données personnelles. Dès que les informations sont chiffrées, elles ne pourront pas être consultées par des individus non autorisés. C’est en effet le comble de l’ironie que le pirate a lui-même chiffré les données volées pour protéger son butin. »

On allait le dire :-)
Avant de chiffrer ses données, penser à sécuriser son réseau, c'est bien aussi :-)

McAfee et Seagate font progresser le chiffrement de données sur les ordinateurs portables

Soumis par fredericmazue le

Les portables sont de plus en plus utilisés pour conserver des informations sensibles, professionnelles et personnelles. Il est donc de plus en plus important qu’ils disposent d’une protection puissante et simple d’emploi. Perdu ou volé, un ordinateur portable peut coûter des millions de dollars à une entreprise, à cause de la propriété intellectuelle et des secrets professionnels qu’il contient. Quant aux particuliers, le vol de leur identité peut coûter très cher. Ce qui n’empêche pas que beaucoup de ces ordinateurs restent non protégés. Selon le FBI, un ordinateur portable est volé toutes les 53 secondes et 97 % ne sont jamais retrouvés.
C’est pour cette raison que McAfee s’est associé à Seagate et fournit le logiciel de gestion des portables équipés de la sécurité Seagate qui permet en cas de perte ou de vol, d’assurer une protection très forte contre les accès non autorisés aux données.

Seagate propose donc de nouveaux disques durs pour portables, les Momentus FDE (Full Disk Encryption, chiffrement complet du disque), à 5400 et 7200 tr/mn, en diverses capacités, jusqu’à 500 Go. Les Momentus FDE font partie de la famille de disques durs Seagate Secure. Leur fonction de chiffrement de données, de haut niveau, protège les informations confidentielles présentes sur les ordinateurs portables. Il s’agit par exemple des données clients ou métier qu’emportent le commerciaux ou le personnel de maintenance sur site, ou encore des informations sensibles des particuliers.

Prim’X passe au 64 Bits

Soumis par fredericmazue le

Prim’X annonce que sa gamme de logiciels de chiffrement est compatible avec les plates-formes Windows 64 bits. ZoneCentral, produit phare de l’éditeur, est déjà disponible depuis le premier trimestre 2007 pour Windows Vista et opère désormais également sous Vista 64 bits.

Grâce à son partenariat avec Microsoft, Prim’X présente les versions full-64bits de l’ensemble de sa gamme de logiciels de sécurité. Partenaire ASCEND Microsoft depuis plusieurs années avec un accès aux ressources des futures plates-formes de Microsoft en phase de design et de codage, Prim’X a pu adapter très tôt sa suite de chiffrement et fournir à ses clients early-adopters des produits totalement compatibles avec les pates-formes 64bits.

L’offre de Prim’X est disponible en version 32 bits ou 64 bits sur toutes les plates-formes d’importance majeure :

- Versions 32 & 64 bits de toute sa gamme de produits sous Windows Vista et XP

- Fonctionnement complet et nominal sur HYPER-V 2008, complément majeur de virtualisation sur Serveur 2008,

- Fonctionnement sur Terminal-Server

Plus d’informations : www.primx.eu