code

CNAPP : Garde-fou pour développeurs et rambarde de sécurité pour les SecOps
Soumis par francoistonic le
Image
Image

Par Jason Merrick, SVP des produits chez Tenable

Avec l'adoption croissante du cloud par les entreprises, la sécurité de celui-ci est devenue une priorité absolue. Toutefois, entre les environnements multi-cloud, les configurations complexes, les cycles de développement rapides et la méconnaissance, voire le désintérêt, des développeurs pour la cybersécurité, la protection des infrastructures cloud est un véritable parcours du combattant. C’est là que les Cloud-Native Application Protection Platform (CNAPP) apportent une réponse globale, en facilitant une sécurité de bout en bout, du développement à la production. Elles permettent aux développeurs de travailler librement tout en assurant aux administrateurs une tranquillité d'esprit. Pour être efficaces, elles doivent cependant répondre à des critères clés et suivre les meilleures pratiques permettant de sécuriser chaque étape du cycle de vie des applications.


Légende : Intégration d’une CNAP avec AWS

Une visibilité complète grâce à une intégration profonde

Une CNAPP efficace commence par établir une connexion directe avec les API des principaux fournisseurs cloud comme Azure, AWS, GCP et OCI. Cette intégration permet une visibilité complète sur toutes les ressources cloud, y compris les workloads, les identités, les configurations réseau et les données. Grâce à cette vue d’ensemble, les organisations peuvent identifier rapidement des configurations inadéquates, des autorisations excessives et d’autres vulnérabilités qui pourraient compromettre leur environnement. Par exemple, pour AWS, il est possible de choisir entre deux modes de connexion : en "frictionless" via AWS Systems Manager Inventory et AWS Systems Manager Agent (SSM Agent), ou en utilisant le cloud connector d’AWS.

Une gestion proactive des risques via le CSPM

Une fois l’infrastructure connectée, la plateforme CNAPP repose sur deux piliers essentiels pour la gestion des risques cloud. Premièrement, le Cloud Security Posture Management (CSPM) scanne en permanence les configurations pour identifier les violations de conformité avec des standards comme le RGPD, ISO 27001 ou les benchmarks CIS. Cela garantit que les environnements respectent les meilleures pratiques en matière de sécurité. La plateforme s’interconnecte en mode sans agents avec les fichiers de configuration des infrastructures en production pour les comparer à ses bases de données de vulnérabilités et de bonnes pratiques.Le Cloud Infrastructure Entitlement Management (CIEM) analyse les permissions des identités (humaines ou machines) pour réduire les risques liés à des autorisations excessives ou inutilisées. Il permet d’appliquer des politiques d’approvisionnement "juste-à-temps" et de moindre privilège, limitant ainsi les possibilités d'accès non autorisés. L’objectif du CIEM est de minimiser les risques sans compromettre la productivité des utilisateurs.

Uniformisation au service d’une CNAPP et d’un CSPM plus intelligents

Le défi principal dans la sécurisation de l'Infrastructure as Code (IaC) réside dans le manque de standardisation des définitions d'infrastructure. Par exemple, le YAML de Kubernetes est différent du HashiCorp Configuration Language (HCL) utilisé pour Terraform. Ce manque d'uniformité complique l'évaluation et la réduction des risques. La seule manière évolutive d'obtenir de la cohérence est de normaliser les types d'IaC dans un format uniforme (Cloud as Code).Une fois les définitions d'infrastructure normalisées, des vérifications basées sur des politiques (Policy as Code) peuvent être appliquées pour identifier les violations de bonnes pratiques en matière de conformité ou de sécurité. Les solutions CSPM doivent examiner le code tout au long de son développement, sans entraver le flux de travail et l'agilité des développeurs. Open Policy Agent (OPA) est désormais le standard pour l'application des politiques. Les moteurs de politiques basés sur Python, par exemple, sont peu maniables par rapport à ceux basés sur OPA, qui utilisent le langage de requête Rego.

Une sécurité avancée pour Kubernetes

Les environnements Kubernetes, essentiels à la modernisation des infrastructures, introduisent également des défis uniques en termes de sécurité. Une CNAPP doit simplifier leur gestion grâce à une surveillance continue des ressources Kubernetes, comme les nœuds, les namespaces et les comptes de service, tout en détectant les configurations non conformes aux standards de sécurité, tels que les benchmarks CIS pour Kubernetes.

L’automatisation au service de la sécurité

Au-delà du monitoring, la force d’une CNAPP réside dans son approche automatisée de la remédiation. Lorsqu’une vulnérabilité ou une configuration incorrecte est détectée, plusieurs solutions sont possibles. Il est possible d’appliquer des correctifs automatisés intégrés dans des outils comme Terraform et CloudFormation via une intégration fluide avec des plateformes comme Jira, Slack ou ServiceNow, et des guides de correction manuelle lorsque l’automatisation n’est pas souhaitée. Cette flexibilité garantit que la sécurité ne freine pas les cycles de développement rapide.

La plupart des développeurs ne sont toutefois pas des experts en sécurité et manquent des connaissances nécessaires pour remédier aux mauvaises configurations détectées dans l'IaC. Les workflows de remédiation doivent ainsi avoir la capacité de s'intégrer à ceux des développeurs. La seule approche scalable est une solution CSPM qui génère automatiquement le code nécessaire pour résoudre les mauvaises configurations et qui crée des pull requests contre la branche principale (Remédiation en tant que Code). 

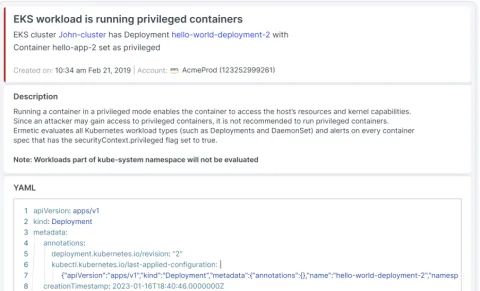
Légende : Exemple d'alerte fournie par une CNAPP concernant un conteneur vulnérable.

Assurer une remédiation plus efficace et sécuritaire en production

La plus grande distinction entre les solutions CSPM de première génération et celles de nouvelle génération réside dans leur approche de la remédiation des erreurs qui se produisent sur la production. Les solutions CSPM de première génération offraient des capacités de remédiation pour traiter un ensemble limité de risques en modifiant automatiquement les configurations en temps réel. Cette approche était toutefois risquée. Elle nécessite d’abord que l'outil CSPM soit autorisé à mettre à jour les environnements en temps réel, ce qui peut être contraire à la politique de sécurité. Ensuite, autoriser un outil à apporter des modifications automatiques aux configurations de l'infrastructure en temps réel introduit le risque d'un éventuel temps d'arrêt. Et plus important encore, toute modification apportée aux configurations d'infrastructure en temps réel crée une dérive par rapport à la base de référence de l'IaC. Cela signifie que si l'infrastructure est redéployée à partir de l'IaC, le changement effectué en temps réel sera perdu.

Les solutions CNAPP de nouvelle génération établissent quant à elle l'IaC comme la seule source de vérité. Par exemple, quand un ingénieur augmente la configuration de la mémoire d'une instance de calcul en temps réel pour améliorer les performances d'une application, le changement de configuration n'introduit pas de risque, mais l'IaC correspondant doit être mis à jour pour refléter ce changement. Cela permet d’établir une nouvelle base de référence.En cas de configuration risquée, comme la création accidentelle d'une règle dans une table de routage exposant un sous-réseau privé à Internet, la plateforme génère automatiquement le code nécessaire pour corriger la configuration. Les opérations peuvent ensuite redéployer l'infrastructure en utilisant le code mis à jour et éliminer les risques.En réunissant des outils de gestion des risques, de remédiation et de conformité dans une seule plateforme, la CNAPP réduit la complexité des environnements multi-cloud. Elle permet aux développeurs d’innover rapidement tout en assurant aux équipes SecOps un contrôle continu sur la sécurité des environnements cloud.

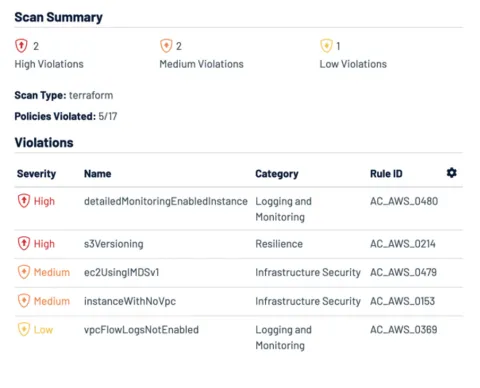
Légende : Des outils open-source gratuits comme Terrascan offrent aux développeurs un moyen simple de se familiariser avec les tests de Policy as Code (PaC) pour l'Infrastructure as Code (IaC).

L'éditeur de code Atom passe en open source

Soumis par fredericmazue le
IDE
Image

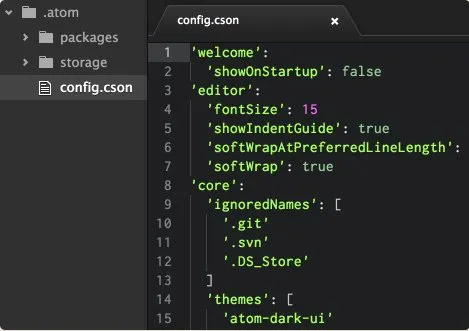
Atom est un éditeur de code dont le développement a été lancé en février dernier par l'équipe de GitHub, la plate-forme d'hébergement de projet open source.

Atom est "l'éditeur de code que vous avez toujours voulu" disent ses créateurs. Ceux-ci ajoutent que vous pouvez le personnaliser pour effectuer n'importe quelle tâche (bon... comme Emacs quoi... :-) et être productif dès le premier jour sans avoir besoin de toucher un fichier de configuration. (Ah... peut-être pas tout à fait comme Emacs :-)

Atom est construit à partir du code de Chromium et de node.js et il utilise abondamment les technologies web (HTML, CSS JavaScript). Il est extrêmement modulaire et son fonctionnement peut être enrichi au moyen de packages, mais il est aussi "hackable à coeur" toujours selon ses concepteurs.  

Au départ, Atom était proposé sous la forme d'une beta fermé, mais son code vient d'être ouvert et rendu disponible. Sur GitHub bien évidemment :-) En plus de ce code source compilable pour Windows et Linux, un binaire https://atom.io/ existe pour Mac. L'arrivée d'autres binaires ne devrait pas tarder. Le code source est sous licence MIT, une licence très permissive.

Apps Foundry Contest : 36 heures pour développer une application mobile

Soumis par fredericmazue le

Apps Foundry Contest  est un concours de développement d'application mobiles mêlant les aspects codage mais aussi design et ergonomie.

Avec l'essor du matériel et des réseaux mobiles, une véritable révolution comportementale s'est mise en marche ces dernières années avec des ramifications dans diverses directions:

- accessibilité permanente de l'accès aux données
- interfaces tactiles
- pervasivité
- ...

Ce changement profond amène des attentes différentes des utilisateurs entraînant un besoin de nouveaux métiers. On parle souvent aujourd'hui de développeurs mobiles, de front-end ninjas, de marketing mobile, ...
Face à cela, Neopixl, société spécialisée dans le développement MacOS et mobile a voulu, avec le Technoport, donner une oreille attentive à ce changement et donner l'opportunité aux talents dans ce nouveau domaine de s'exprimer à travers un véritable marathon du codage : 30 heures de codage, d'ergonomie et de design non-stop en un week-end !

Des lots prestigieux sont à gagner (à confirmer) :
- Quatre Mac book pro pour l'équipe gagnante
- Quatre iPad pour la seconde équipe
- Quatre iPods pour la troisième équipe


Modalités :
Le concours a lieu par équipe de 4 personnes. La composition de l'équipe en termes de rôe n'est pas imposée.

Le but du concours est de développer en 36 heures chrono une application mobile complète sur la plate-forme choisie par l'équipe.

Le concours sera ouvert par un cocktail le dimanche 17 juin. Il y aura une keynote d'une personnalité (le ministre ou autre) puis les modalités seront détaillées et les équipes briefées. Les thèmes de réflexion des projets seront fournis.

Les thèmes seront très divers et devraient permettre à chacune des équipes d'imaginer une application originale et époustouflante...
Les développements démarreront le lundi 18 juin matin 8h00 et s'arrêteront le mardi après-midi 16h00.
Les résultats seront annoncés par le jury le mardi 18h00.
Les trois meilleurs iront présenter leur projet pour la soirée de gala à ICT Spring et se verront remettre leur prix.

Les développements auront lieu à Belval dans les nouveaux locaux du Technoport sur un plateau de plus de 700 m2.

Critères d'évaluation :
Les applications seront jugées par rapport à 4 critères :
- qualité du code, stabilité et robustesse
- qualité du graphisme, adéquation au matériel cible et à la thématique
- ergonomie de l'application, utilisabilité
- pertinence de l'application, valeur ajoutée

L'événement se déroulera au Luxembourg mais nous allons une retransmission à travers un webcast continu est prévue.

Plus d'informations http://www.apps-foundry-contest.org/

La Cour Européenne restreint le droit d'auteur au nom du progrès technique

Soumis par fredericmazue le

Yves Bot avocat général à la Cour de Justice européenne, avait à rendre un avis dans une affaire opposant SAS et World Programming Limited, au sujet de programmes de traitement et d'analyses de données.

En rendant cet avis, Yves Bot a estimé qu'un langage de programmation ne peut, en tant que tel, être protégé par le droit d'auteur. De plus, il estime que le code source peut être reproduit sans autorisation de son auteur, sous certaines conditions. L'une de ces conditions est qu'un code peut-être utilisé pour servir de base à l'écriture du code source d'un autre programme utilisant par exemple le même format de données, et sous réserve que le code lui-même ne soit pas recopié.

Pour Yves Bot, un langage de programmation ne peut être protégé en tant que tel, car il s'apparente au langage utilisé par un auteur de roman. Ce n'est donc qu'un moyen d'expression, et non l'expression elle-même. Et dans le même ordre d'idée, les fonctionnalités définies comme l'ensemble des possibilités qu'offre un système informatique, ne sont pas susceptibles d'être protégées par le droit d'auteur, car cela signifiera "la possibilité de monopoliser les idées au détriment du progrès technique".

Mais bien sûr certains trouveront tout cela fort contestable. Car si, par exemple, la langue française n'est pas la création bien définie d'une personne ou d'une équipe de personne clairement identifiée, et ceci dans un but particulier, c'est quand même en général le cas pour langage informatique.

Orange ouvre le code des Livebox

Soumis par fredericmazue le

Après de longues tergiversations, Orange publie enfin les parties de code de ses Livebox qui sont sous licences GPL. En effet, et à l'instar de ses concurrents, Orange utilise, pour ses modems/routeurs ADSL, des logiciels Open Source qui ont fait leurs preuves, à commencer par le noyau Linux.

Orange a ouvert un site www.livebox-opensource.com, à partir duquel vous pouvez désormais télécharger le code Open Source de votre Livebox. Il est assez surprenant de constater que la quantité de code utilisé est très inégale selon les modèles. Ainsi pour une Livebox Sagem 1. Ne sont utilisés "que" busybox-1.01, openssl-0.9.8e, e2fsprogs-1.38, toolchain-linux-mips-uclibc.pre-built et toolchain-linux-mips-uclibc.source. Nul trace du noyau Linux dans ce cas, alors que pour le même modèle (LIvebox 1), mais fabriqué par Inventel, le noyau est bien présent, et la liste des logiciels Open Source utilisés est beaucoup plus longue et semblable à la liste pour Livebox Sagem 1.2:

bluez GPL V2 

bridge utils  GPL V2 

busybox 1.1.2 GPL V2 

dhcpcd-1.3.22-pl4 GPL V2 

dtftp ftp license (original BSD)

dnsmasq GPL V2 

e2fsprogs  e2fs license (GPL V2 +exception)

ebtables  GPL V2 

ftp ftp license (original BSD)

inetd-ping inetd-ping license (original BSD)

iproute2  GPL V2 

iptables GPL V2

I2tpd GPL V2 

linux-2.6.12 GPL V2 

mtd GPL V2

ntpclient  GPL V2 

pcmcia-cs  Mozilla license v1.1

ppp ppp license (GPL V2 - BSD licence)

procps  GPL V2

redboot_package-20060220  Ecos license

redboot_package-20060301 Ecos license 

sources-toolchain-3.2.2.tar GPL V2  GPL V2 - LGPL V2.1

tsnmp  GPL V2 

udhcp  GPL V2 

updatedd-1.6 LGPL V2.1 

upnp-opensource

 Upnp license (BSD licence)

vlan  LGPL V2.1 

wget  GPL V2 

wireless_tool


Mais peut-être que toutes les informations ne sont pas encore publiées.

Orange ne dit rien quand aux modifications éventuelles apportés à ces logiciels. Vous devrez mettre les mains dans le cambouis si vous voulez en savoir plus. Orange justifie d'avoir tant tardé à publier ses informations par l'existence d'accords de confidentialité entre elle et Sagem et Thomson.

Retard ou pas, le code est publié finalement. Tout le monde ne le fait pas, par exemple Free, qui refuse obstinément, malgré une assignation en justice en 2008. Free argumente que les Freebox sont prêtées et non vendues. Restant la propriétés de Free, la société n'aurait donc pas en publier le code. Free voit dans le placement des Freebox chez le client une sorte de déploiement sur un réseau interne d'entreprise...

Sortie de REALBasic 2009

Soumis par fredericmazue le

REAL Software a présenté cette semaine la nouvelle version de son langage de programmation et de son environnement de développement pour Windows, Linux et Mac OS X.

Cette nouvelle version compte 27 nouveautés et 100 améliorations

REALBasic est un basic orienté objet et c'est aussi un environnement de développement rapide. Il permet du développement cross plate-forme sur les cibles Windows, Mac et Linux. Dans ces trois cas, REALBasic produit non pas un code interprété, mais un code compilé en natif.

Mozilla Labs présentent Bespin, un éditeur de code en ligne

Soumis par fredericmazue le

Mozilla Labs annonce un éditeur de code en ligne à destination des développeurs, pour leur permettre d’accéder facilement et en ligne à leur environnement de développement, tout en offrant de nouvelles possibilités de collaboration.


En proposant un framework ouvert, extensible et basé web, Bespin vise à augmenter la productivité des développeurs et à promouvoir l'utilisation des standards.

Bespin a été créé sur la base de discussion avec des centaines de développeurs Web et se propose de leur apporter:

• Facilité d'utilisation avec un éditeur non intimidant pour qu evous puissiez vous plonger directement dans le code.

• Collaboration en temps réel. avec des sessions d'écriture de code en direct avec vos collègues.
• Une commande en ligne intégrée. Des outils comme Vi et Emacs ont démontré depuis longtemps l'intérêt d'une telle fonctionalité et BEspin s'en est doté lui aussi.
• Extensibilité L'interface et les fonctionnalités de Bespin sont extensibles via des commandes à la Ubiquity ou via son API d eplug-in.
• Confortable Bespin reste réactif même lors de l'édition de très gros fichiers de code.
• Accessible de partout à partir de n'importe quel navigateur respectant les standards.

Site http://labs.mozilla.com/2009/02/introducing-bespin/