Compilation

Chrome va améliorer la performance de son JavaScript avec de la compilation concurrente
Soumis par fredericmazue le
Image
Image

Lu sur le blog de Chromium, la version 33 de Chrome, actuellement en beta, devrait apporter des améliorations significatives en matière de performances à l'exécution du JavaScript, notamment pour les grosses applications.

Actuellement V8, le moteur JavaScript de Chrome, fait une compilation à la volée, en deux passes, du code JavaScript pour le traduire en code machine. La première passe se fait avant la toute première exécution du code. Elle est rapide, mais elle ne s'occupe pas de faire des optimisations.

La seconde passe s'occupe des portions de code qui sont les plus utilisées, et elle met en oeuvre des techniques avancées, ce qui demande du temps, mais ce qui génère un code beaucoup plus rapide.

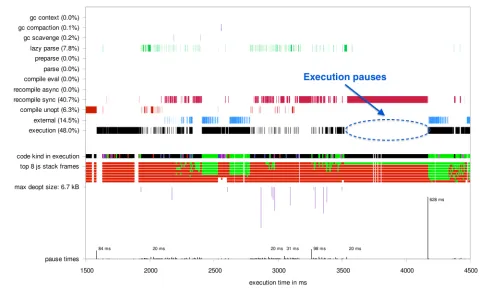
Malheureusement, explique le billet susmentionné, cette deuxième passe peut se révéler  pénalisante, tout spécialement sur les gros morceaux de code. Car les deux passes de compilation et d'optimisation sont effectuées dans le thread principal. Des applications telles que des jeux peuvent souffrir de saccades, ou même perdre des affichages.

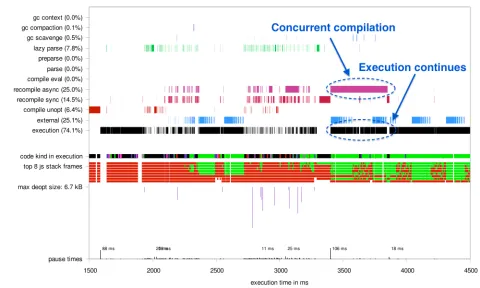
La solution, selon Google, est d'appliquer ici un processus de compilation concurrente. La compilation d'optimisation sera effectuée en arrière-plan. Pendant ce temps l'exécution de l'application continue normalement, et dès que l'optimisation est terminée, le nouveau code vient remplacer l'ancien dans le thread d'exécution.

Un procédé qui selon Google, apportera une bien meilleure fluidité aux applications lourdes, et même jusqu'à 27% de gain de performances.

Sans compilation concurrente des "trous" produisant des saccades à l'exécution apparaissent.

Avec la compilation concurrente, les saccades sont absorbés presque en totalité

Microsoft signale une vulnérabilité d'Internet Explorer pouvant impacter Windows 7

Soumis par fredericmazue le

Dans un avertissement de sécurité, Microsoft signale l'existence d'une faille de sécurité pouvant éventuellement permettre jusqu'à la prise de contrôle à distance du système attaqué. Cette vulnérabilité se situant dans Internet Explorer version 6 à 8, la visite d'un site malveillant peut suffire pour se retrouver infecté par un malware. Mais, d'après Microsoft, aucune attaque exploitant cette faille n'a été recensée pour l'instant. Cette faille est susceptible d'impacter tous les systèmes Windows, Windows 7 32 bits et 64 bits inclus.

Microsoft explique que le problème est situé dans une zone mémoire non initialisée utilisée par une fonction CSS, et que sous certaines condition, cette zone mémoire peut servir de point d'attaque. Dans un billet de blog sur TechNet, nous pouvons lire une explication à la fois un peu plus détaillée et un peu différente. Ainsi Microsoft aurait tout simplement oublié de compiler une des librairies d'Internet Explorer, mscoreie.dll, avec l'option /DYNAMICBASE, ce qui entraine que la librairie est toujours chargée à la même adresse mémoire lorsqu'elle est sollicitée pour traiter des balises HTML.

Coverity lance un d'analyse de compilation

Soumis par fredericmazue le

Coverity, Inc., annonce le lancement de Coverity Build Analysis, un nouveau dispositif d’analyse logicielle disponible sur le Coverity Integrity Center. Cette technologie innovante de Coverity veut donner aux entreprises les moyens de lutter efficacement contre le gaspillage de temps et d’argent occasionné par les systèmes de compilation sous-performants, lors des phases de développement. Première technologie du marché à analyser automatiquement les compilations logicielles, Coverity Build Analysis veut ainsi aider les entreprises à éviter les retards d’introduction sur le marché de leurs nouveaux produits.

Site : http://www.coverity.com/